
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천

 ad-security/ad_miner
AD Miner는 #Bloodhound 그래프 데이터베이스에서 데이터를 처리하여 보안 취약점을 발견하기 위해 cypher 쿼리를 활용하는 Active Directory 감사 도구입니다.
 sailay1996/awesome_windows_logical_bugs
학습 사례를 위해 수집
 cube0x0/krbrelay
Windows 환경을 위한 Kerberos 릴레이 프레임워크로, LDAP, SMB, HTTP 및 RPC 프로토콜을 통해 인증 릴레이, 권한 상승, 측면 이동을 가능하게 합니다.
 hunterdii/tryhackme-roadmap
안녕하세요, 꿈나무 해커 여러분! 🕵️♂️ 여러분의 사이버 보안 여정을 시작할 수 있도록 500개 이상의 무료 TryHackMe 룸 목록을 준비했습니다. 이 룸들은 완전히 무료이며, 바로 시작할 수 있도록 주제별로 정리해 두었습니다. 🛠️
 0xdigimon/penetrationtesting_notes-
침투 테스트에 관한 내 메모
 bcoles/kernel-exploits
다양한 커널 익스플로잇
 semperis/entragoat
의도적으로 취약하게 만든 Microsoft Entra ID 환경입니다. 실습형의 현실적인 공격 도전을 통해 ID 보안을 학습하세요.
 danigargu/cve-2020-0796
CVE-2020-0796 - Windows SMBv3 LPE exploit #SMBGhost

 nurupo/rootkit
리눅스 커널 모듈로, 루트 권한을 부여하고 프로세스/파일을 숨기며 자체 언로드를 방지합니다. Ubuntu 커널에서 교육 목적으로 설계되었습니다.

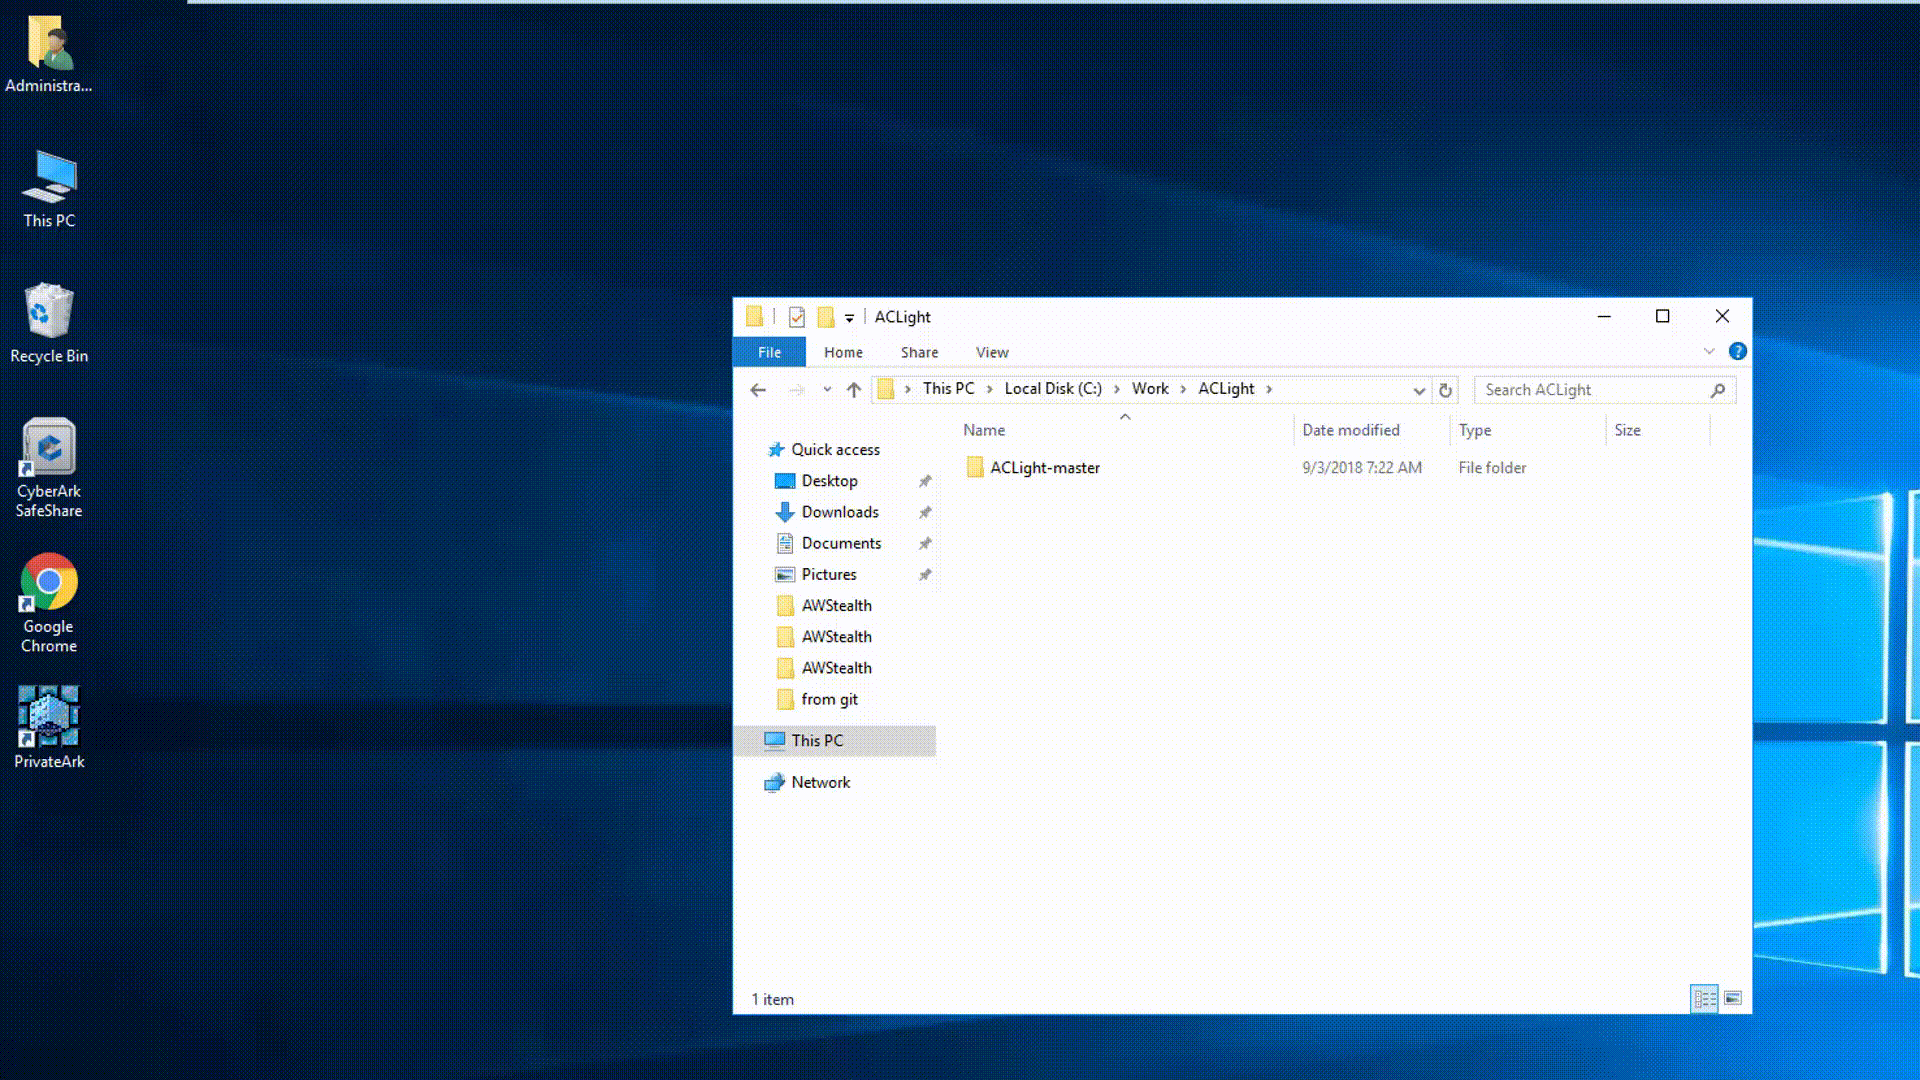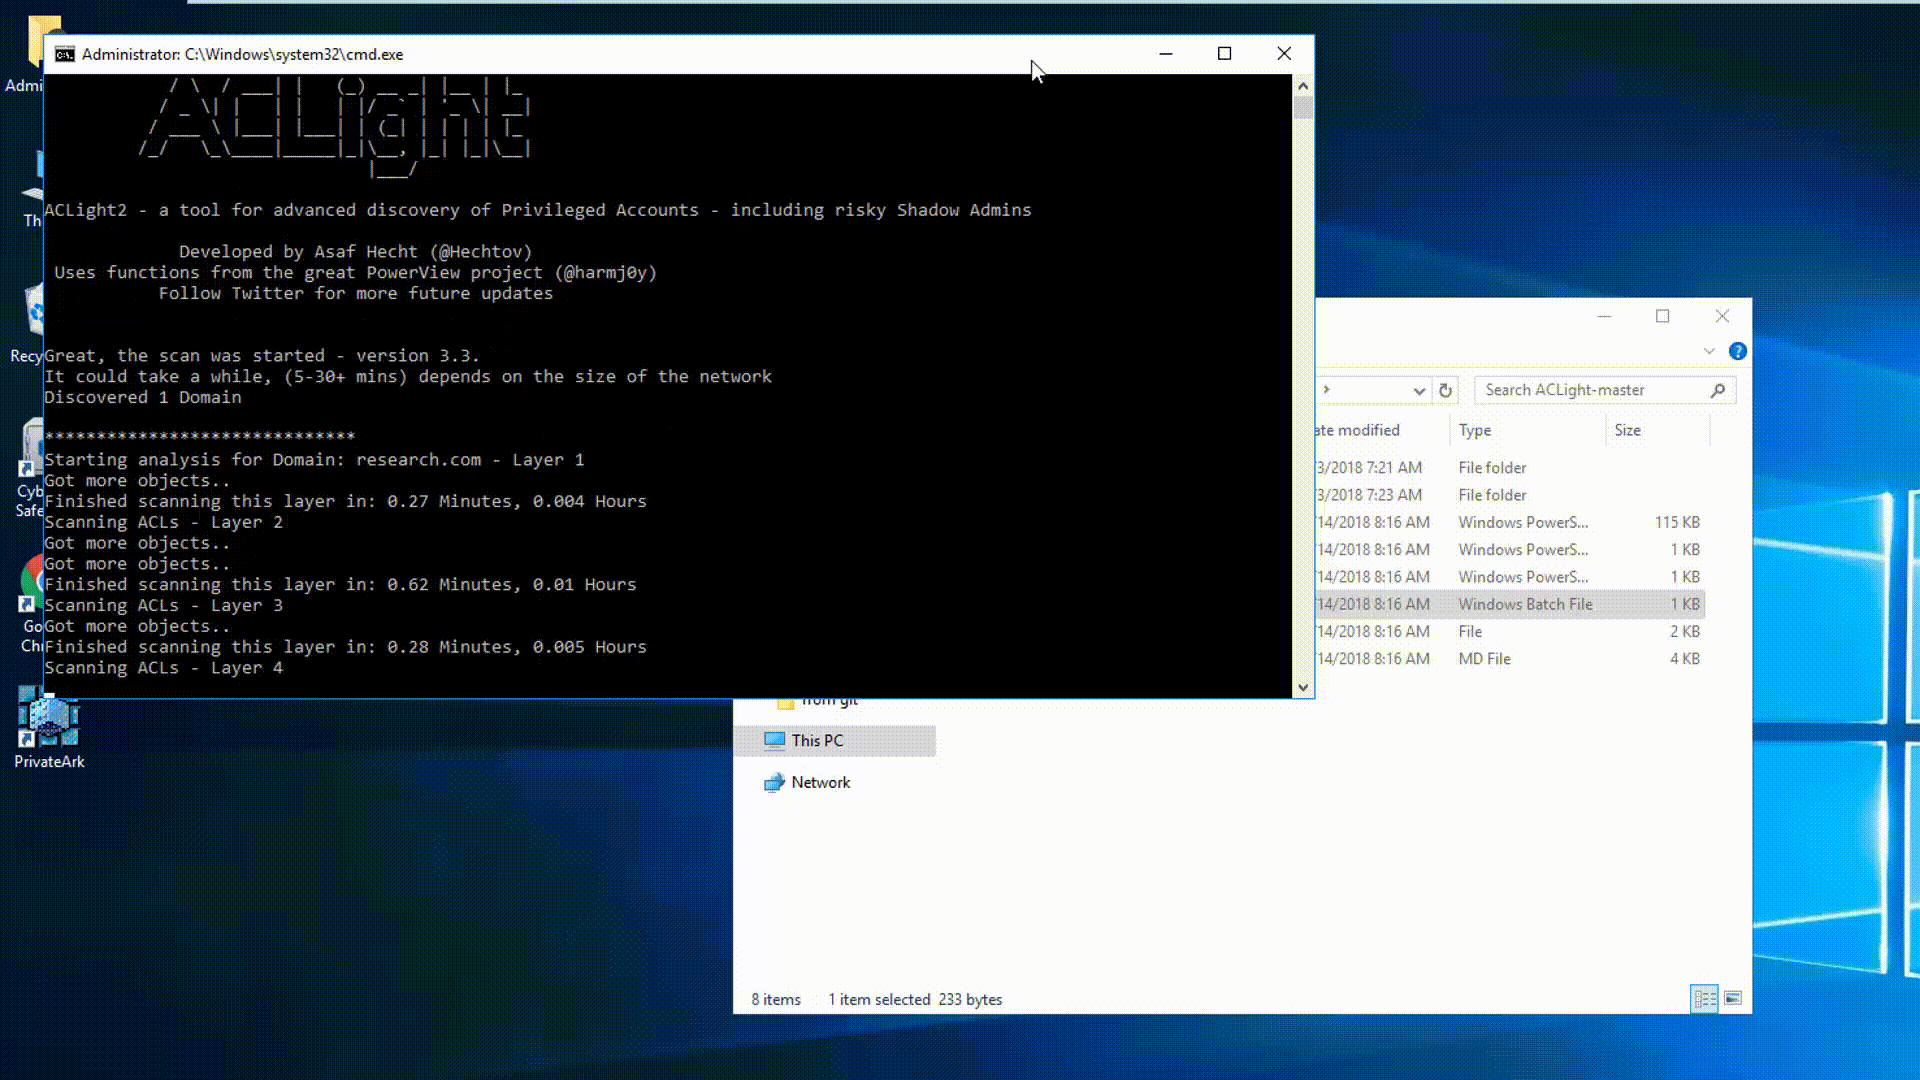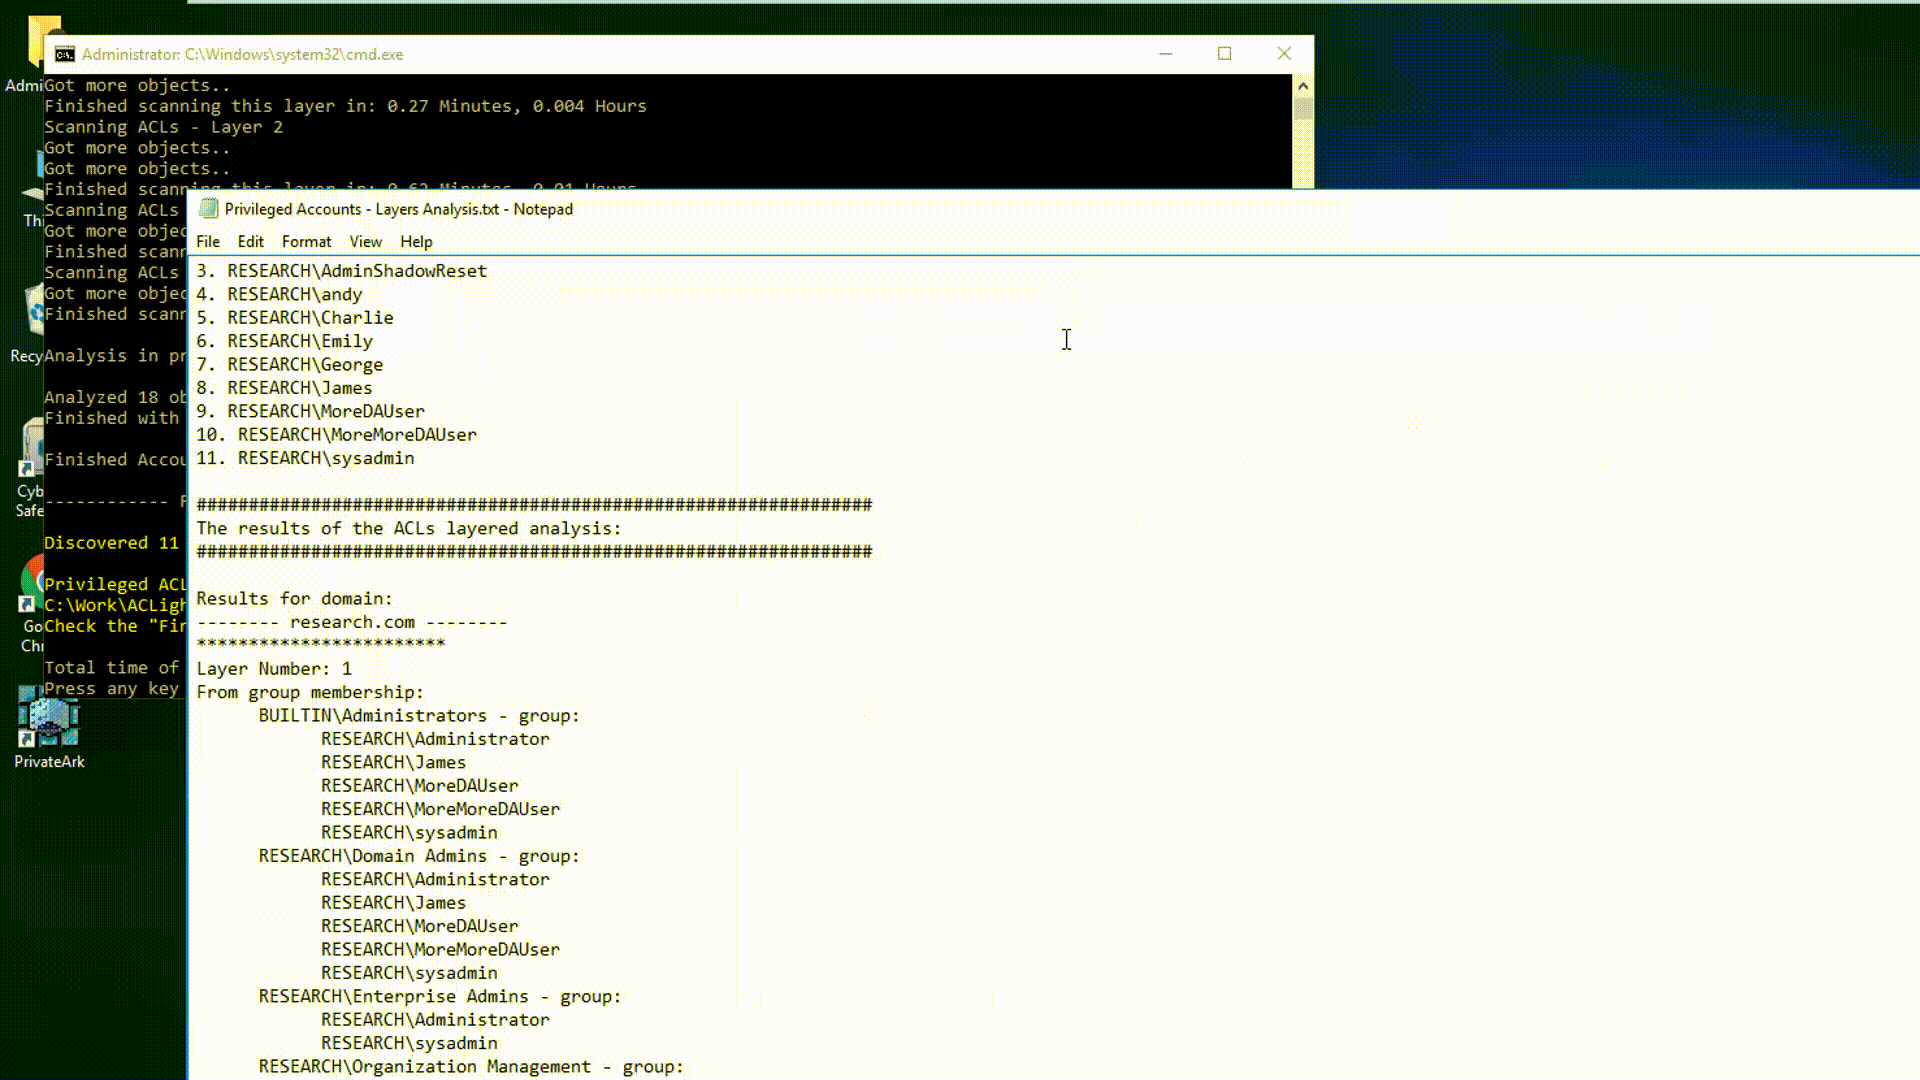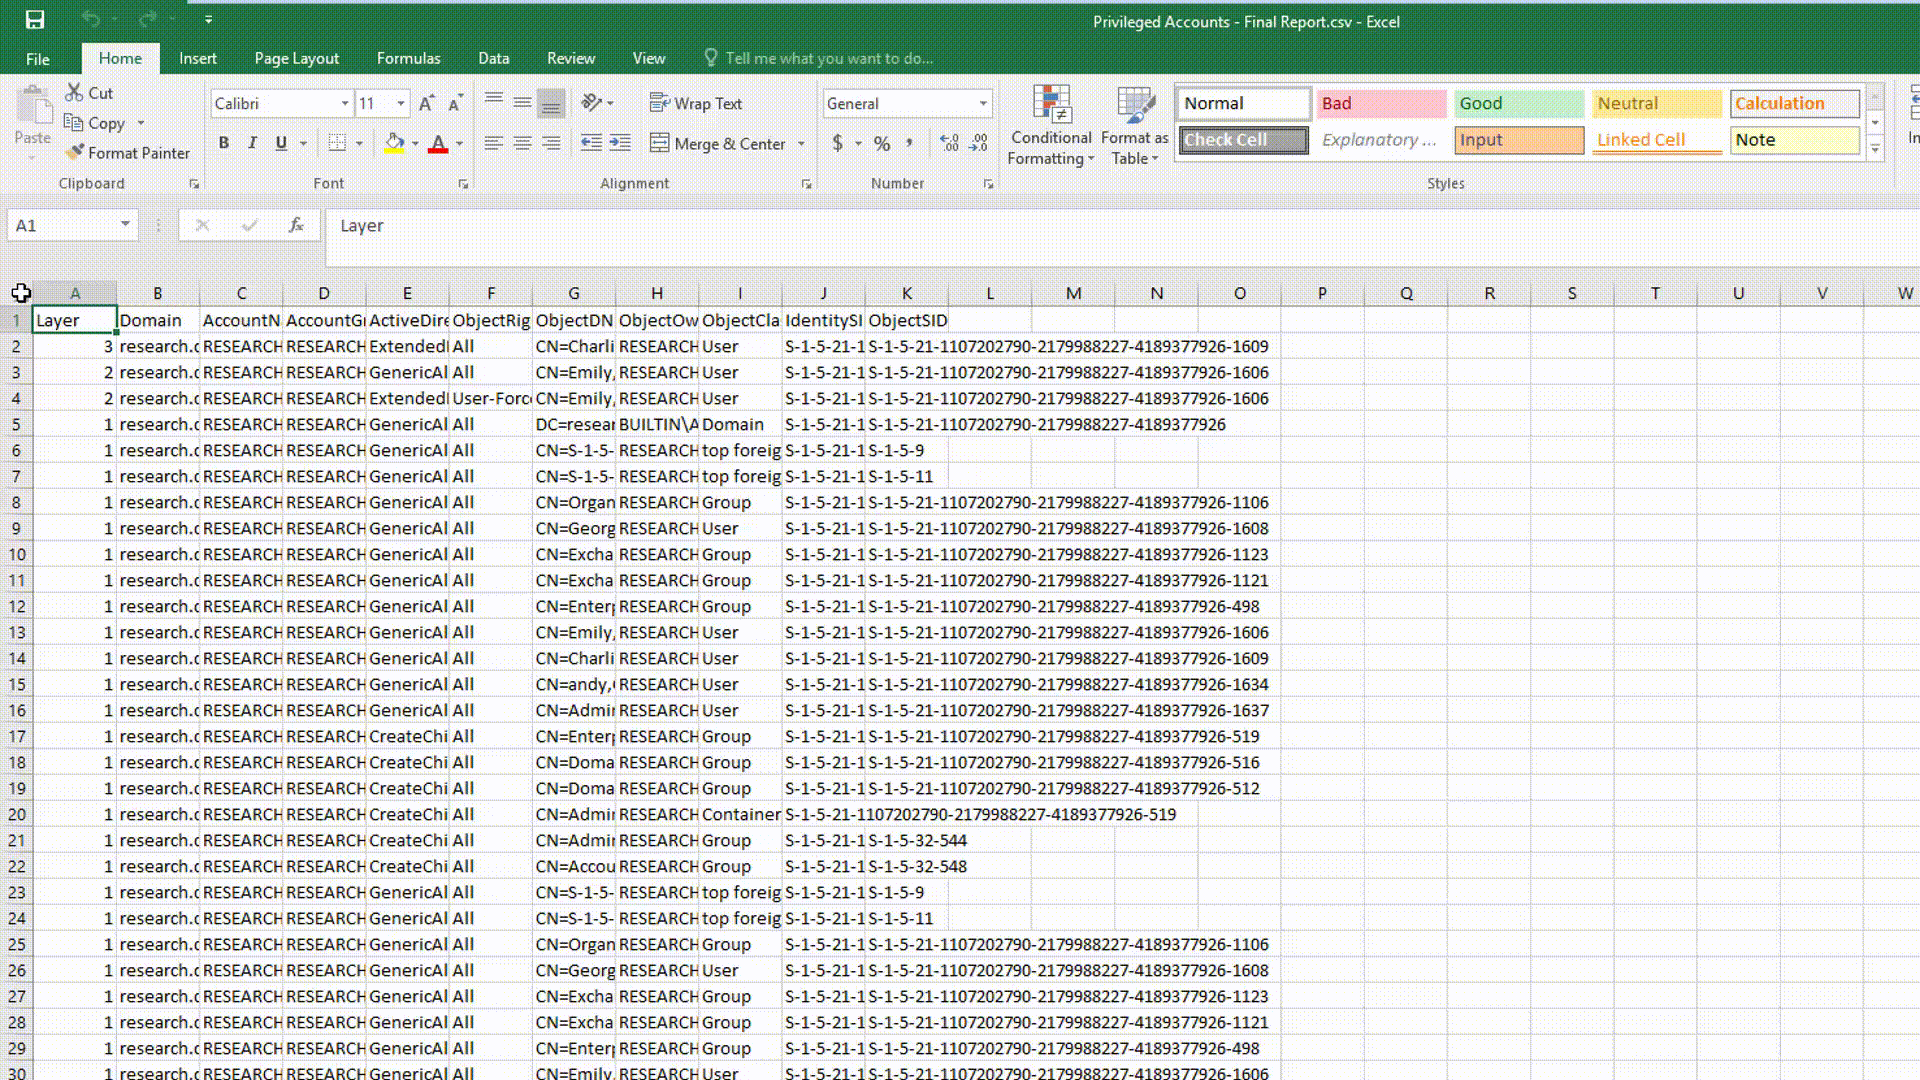 cyberark/aclight
고급 권한 계정 발견을 위한 스크립트 - 섀도우 관리자 포함
 notmedic/netntlmtosilverticket
SpoolSample -> Responder w/NetNTLM Downgrade -> NetNTLMv1 -> NTLM -> Kerberos Silver Ticket
 foxglovesec/potato
Windows 로컬 권한 상승 익스플로잇으로, NBNS 스푸핑, 가짜 WPAD 프록시, HTTP-to-SMB NTLM 릴레이를 사용하여 NT AUTHORITY\SYSTEM 접근 권한을 획득합니다.
 aniqfakhrul/powerview.py
Powerview의 강화판
 worawit/cve-2021-3156
Sudo Baron Samedit 익스플로잇
 antoniococo/remotepotato0
사용자에서 도메인 관리자로의 Windows 권한 상승









