
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천
 ac8999/cve-2025-32463
CVE-2025-32463에 대한 Python 익스플로잇으로, Linux 시스템에서 Sudo 바이너리의 중요한 로컬 권한 상승 취약점입니다. 이 결함은 로컬 사용자가 --chroot 옵션을 악용하여 루트 액세스를 획득할 수 있게 하며, 이 옵션은 사용자가 제어하는…
 people-11/cve-2025-10184_poc
# CVE-2025-10184용 Android APK 개념 증명 OPPO/OnePlus 텔레포니 제공자의 SMS 읽기 권한 우회를 시연합니다. 소스 코드, 검증 세부 정보, 취약점 수동 수정 방법을 포함합니다.
 tiger3080/cve-2025-9267
Windows용 Seagate Toolkit(설치 프로그램 <2.35.0.6)은 안전하지 않은 DLL 로딩에 취약합니다. 설치 프로그램은 검증 없이 작업 디렉터리에서 DLL을 로드하므로, 공격자는 설치 프로그램과 함께 악성 DLL을 배치하여 임의 코드를 실행할 수…
 nxploited/cve-2025-39596
Quentn WP <= 1.2.8 - 인증되지 않은 권한 상승
 nxploited/cve-2025-5304
PT Project Notebooks 1.0.0 - 1.1.3 - 인증 누락으로 인한 인증되지 않은 권한 상승
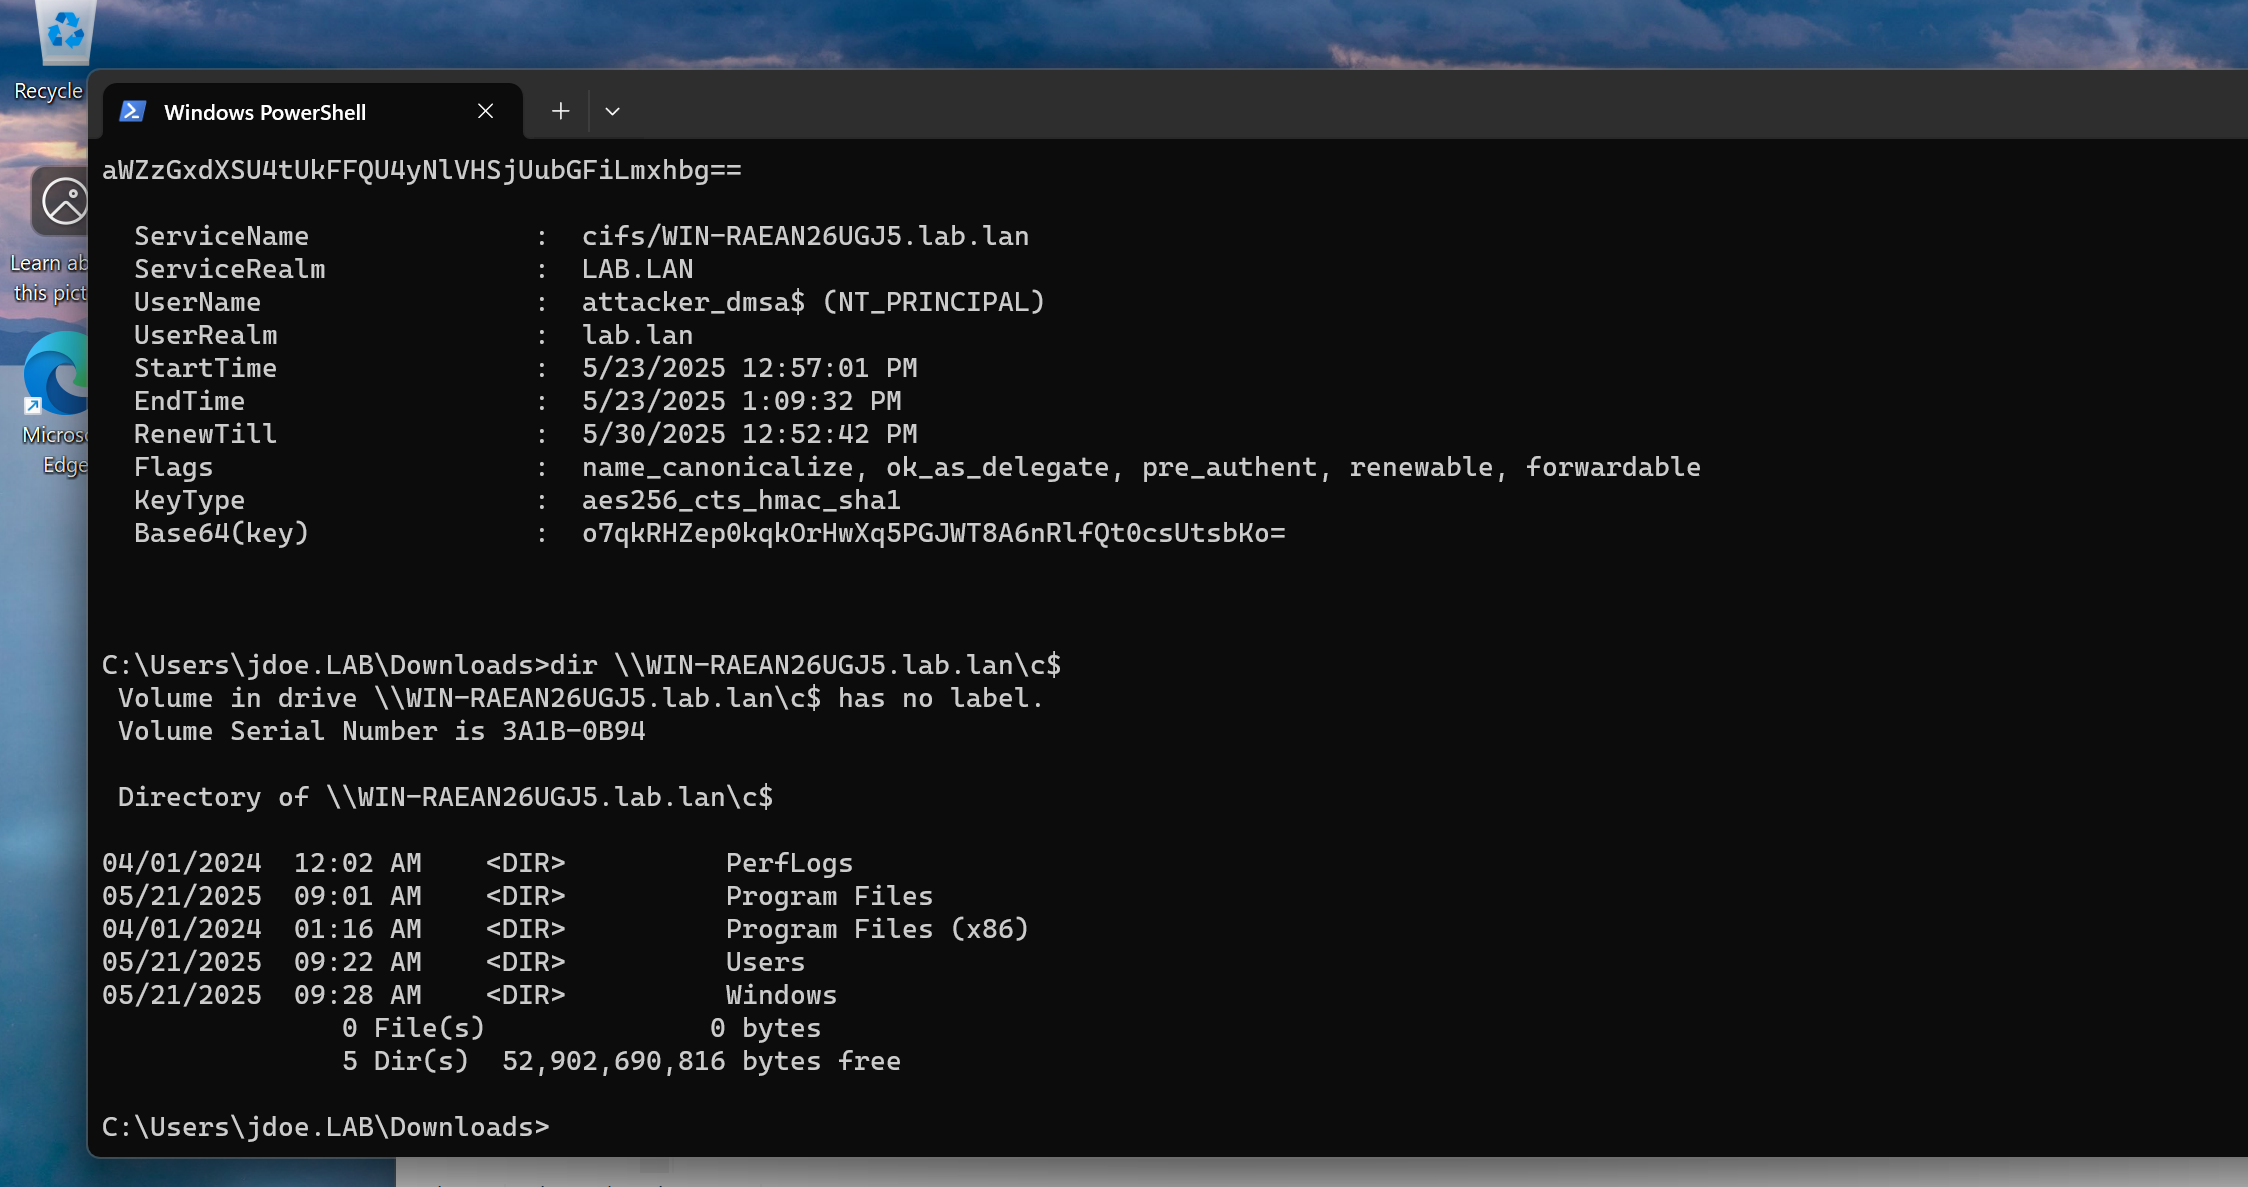 logangoins/sharpsuccessor
SharpSuccessor는 Akamai의 Yuval Gordon(@YuG0rd) BadSuccessor 공격을 완전히 무기화하기 위한 .NET 개념 증명(POC)입니다.
 d3ltaformation/cve-2025-32463-sudo-chroot-escape
이 저장소에는 chroot 탈출을 허용하여 로컬 권한 상승을 달성할 수 있는 sudo의 취약점인 CVE-2025-32463에 대한 PoC(개념 증명)가 포함되어 있습니다.
 avielzecharia/cve-2015-5736
CVE-2015-5736용 PoC
 chinmay1743/ptrace-vuln
CVE-2019-13272 취약점 확인
 padayali-jd/cve-2025-25968
CVE-2025-25968에 대한 개념 증명 익스플로잇으로, DDSN Interactive cm3 Acora CMS v10.1.1의 부적절한 접근 제어 취약점입니다. 편집자 권한 사용자가 'file' 매개변수를 통해 엔드포인트를 강제로 탐색하고 시스템 관리자 자격…
 abdullohqurbon0v/cve-2023-30258-exploit-for-magnus-billing-system
Magnus Billing v7용 익스플로잇으로, CVE-2023-30258을 악용하여 루트 권한을 획득하고, 무단 액세스 및 시스템 손상을 가능하게 합니다.
 ptrstr/cve-2025-47810
PunkBuster LPI에서 NT AUTHORITY\SYSTEM으로
 mrk336/cluster-chaos-exploiting-cve-2025-59359-for-kubernetes-takeover
CVE-2025-59359의 실습형 포렌식 워크스루로, Chaos-Mesh의 치명적인 OS 명령 주입 취약점을 다룹니다. 공격자가 GraphQL 뮤테이션을 통해 Kubernetes 클러스터를 어떻게 탈취하는지, 그리고 ELK를 사용하여 침해를 탐지·분석·보고하는…
 nictjh/threatdemos
CVE-2017-13156(Janus), 브로드캐스트 리시버 악용, 외부 저장소 위협, 루팅된 기기 공격을 다루는 포괄적인 Android 보안 취약점 데모. 개발자와 연구자를 위한 실제 작동 코드, 익스플로잇 스크립트, 보안 제어 기능을 갖춘 교육용 PoC. 업데이트…
 chinmay1743/af_packet.c
af_packet.c의 권한을 확인하기 위한 개념 증명(PoC)으로, CVE-2021-22600을 성공적으로 악용한 해커가 획득한 권한을 검증합니다.
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
CVE-2025-54918 (Windows NTLM 취약점)의 시뮬레이션된 익스플로잇 및 완화. 탐지 스크립트, Ansible 패치, CI/CD 강화를 포함합니다. 하이브리드 클라우드 환경에서 낮은 수준의 액세스로부터 SYSTEM 권한 상승을 시연합니다.
 trankubao/cve-2023-3460_fix
이건 모두가 참고하라고 만든 거야. 흉볼 거면 보지 마. :))))
 sandiyochristan/oo
Bad Spin: Android Binder 권한 상승 익스플로잇 (CVE-2022-20421)








