
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천
 100hnomeunome/zerologon-cve-2020-1472-lab
ZeroLogon 취약점 (CVE-2020-1472) 설명 및 시연
 shazed-x/cve-2025-32463
- 취약 버전: sudo 1.9.14, 1.9.15, 1.9.16, 1.9.17 - 패치 버전: sudo 1.9.17p1 이상 - 1.9.14보다 오래된 레거시 버전은 --chroot 옵션을 지원하지 않으므로 영향을 받지 않습니다.
 0x3c4dfa1/cve-2025-32463
CVE-2025-32463에 대한 익스플로잇으로, sudo --chroot 권한 상승 취약점을 다루며 보안 테스트를 위한 개념 증명 코드를 제공합니다.
 0xgh057r3c0n/cve-2025-4334
Simple User Registration WordPress 플러그인(<= 6.3)의 권한 상승 취약점인 CVE-2025-4334에 대한 개념 증명 익스플로잇으로, 인증되지 않은 공격자가 관리자 계정을 만들 수 있게 합니다.
 michalbednarski/resourcepoison
CVE-2025-22441에 대한 분석 및 익스플로잇: Android에서 신뢰할 수 없는 ApplicationInfo가 LoadedApk로 전달되어 설치된 앱에서 SystemUI 프로세스로 권한 상승이 발생함
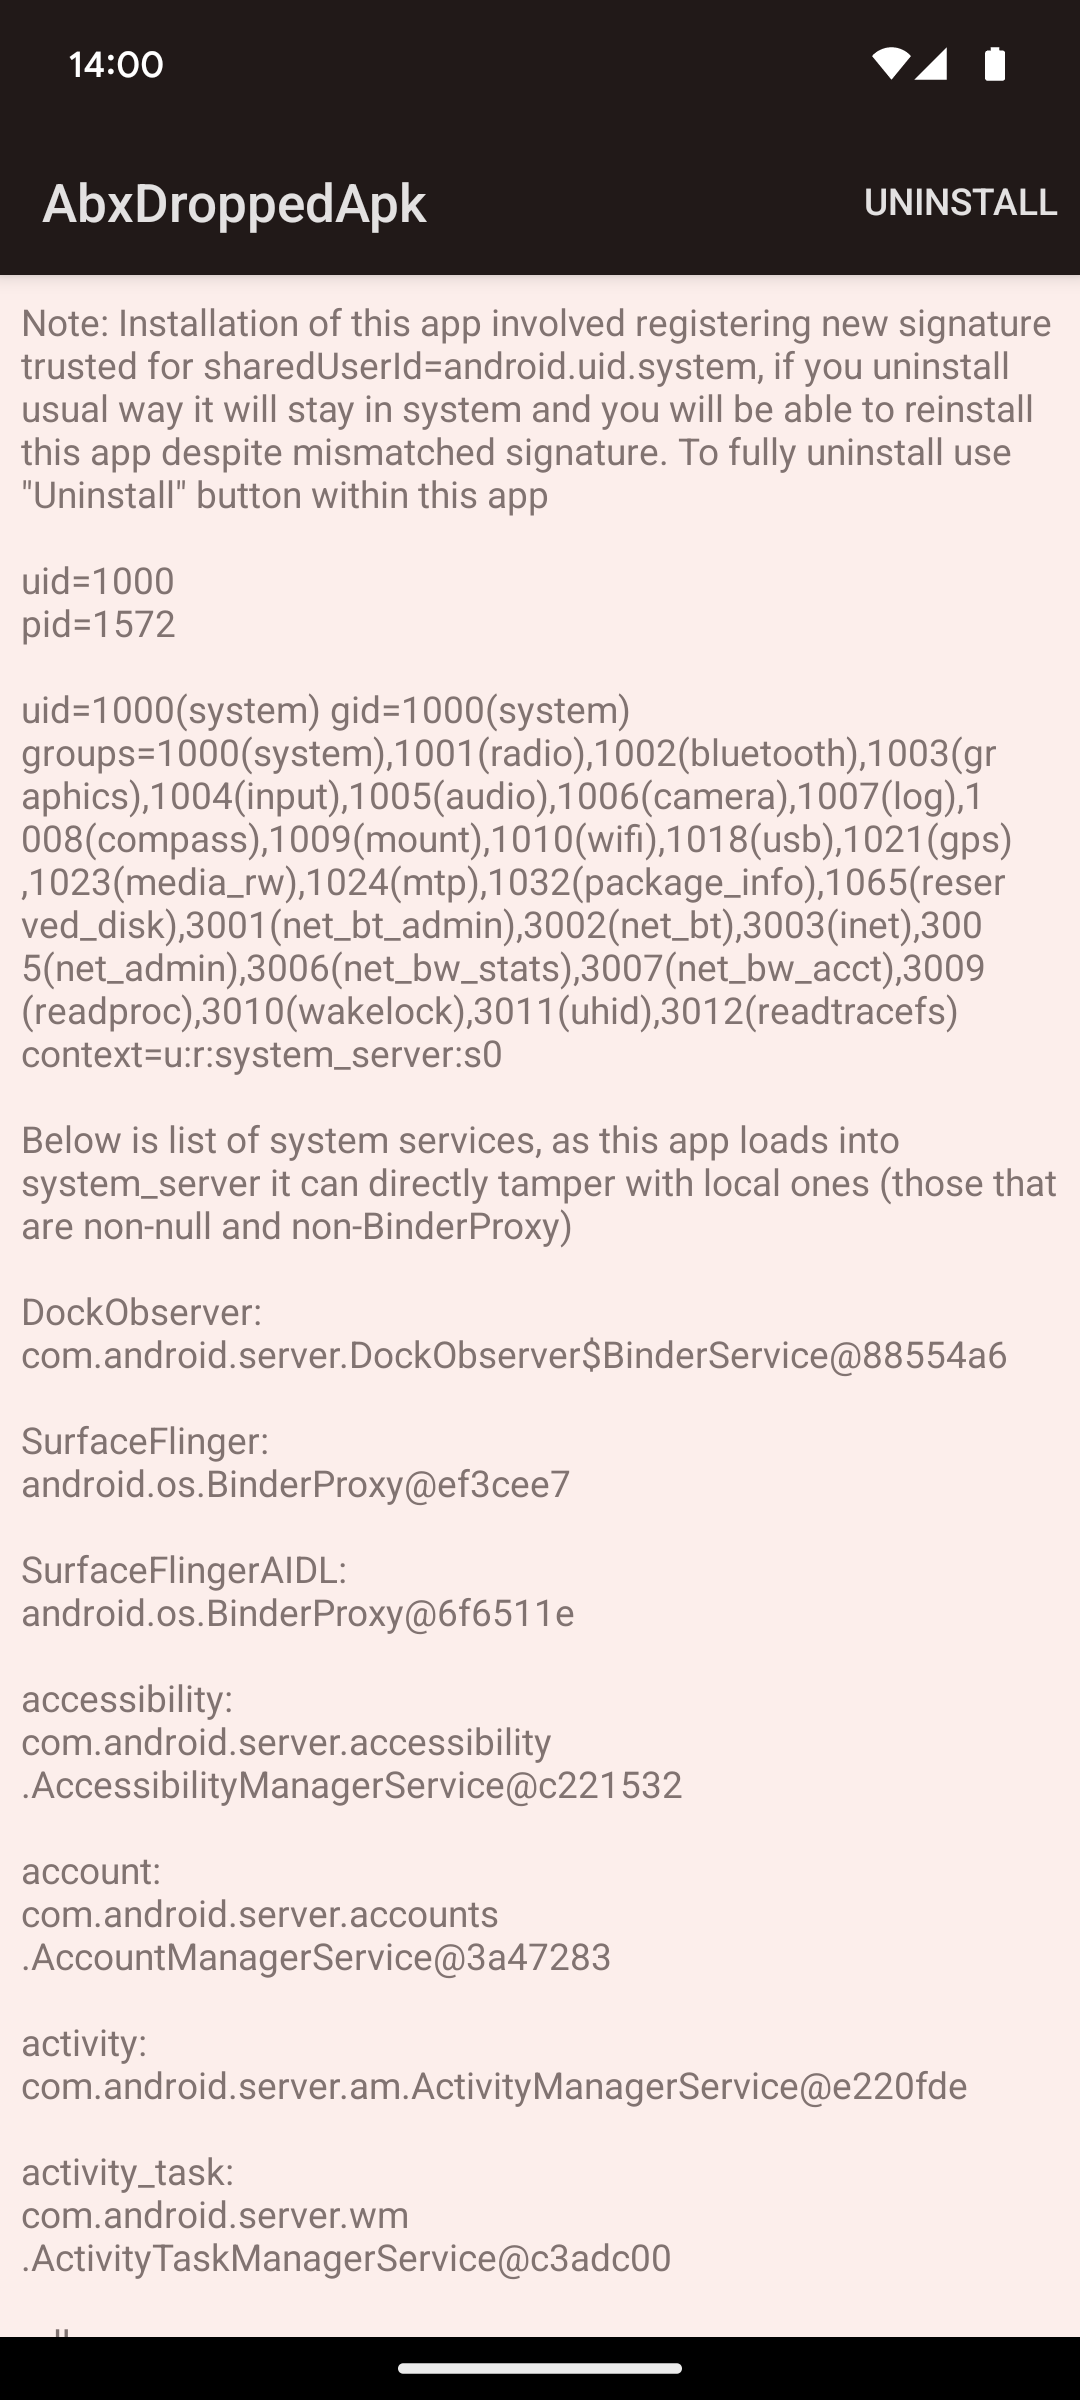 michalbednarski/abxoverflow
CVE-2024-34740에 대한 분석 및 익스플로잇: Android의 BinaryXmlSerializer에서 정수 오버플로우를 이용해 system_server 파일 쓰기로 이어지고, 이후 일반 설치 앱에서 system_server 코드 실행까지 가능
 a0yami/cve-2025-50505
CVE-2025-50505에 대한 Clash Verge Rev의 익스플로잇으로, 인증되지 않은 API를 통한 로컬 권한 상승 및 원격 코드 실행을 시연하며, DNS 리바인딩 및 리버스 셸 기법을 포함합니다.
 ffri/cve-2025-24204
CVE-2025-24204의 PoC 및 기술 세부 정보
 r3dbust3r/cve-2025-32463
# CVE-2025-32463 익스플로잇 스크립트 sudo 1.9.14-1.9.17에서 chroot를 통한 로컬 권한 상승 취약점으로, 승인된 테스트 및 패치 검증을 위한 스크립트입니다.
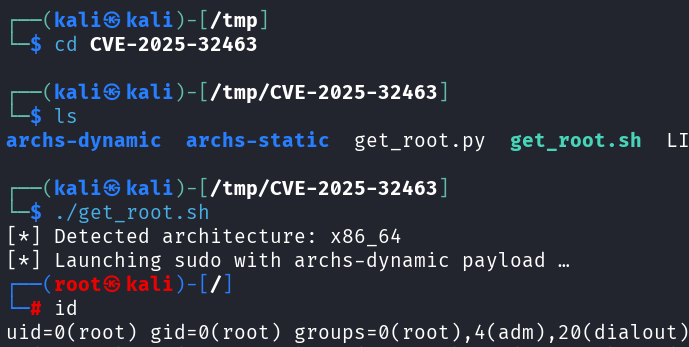 mohamedkarrab/cve-2025-32463
sudo chroot를 사용한 루트로의 권한 상승, gcc 설치 불필요
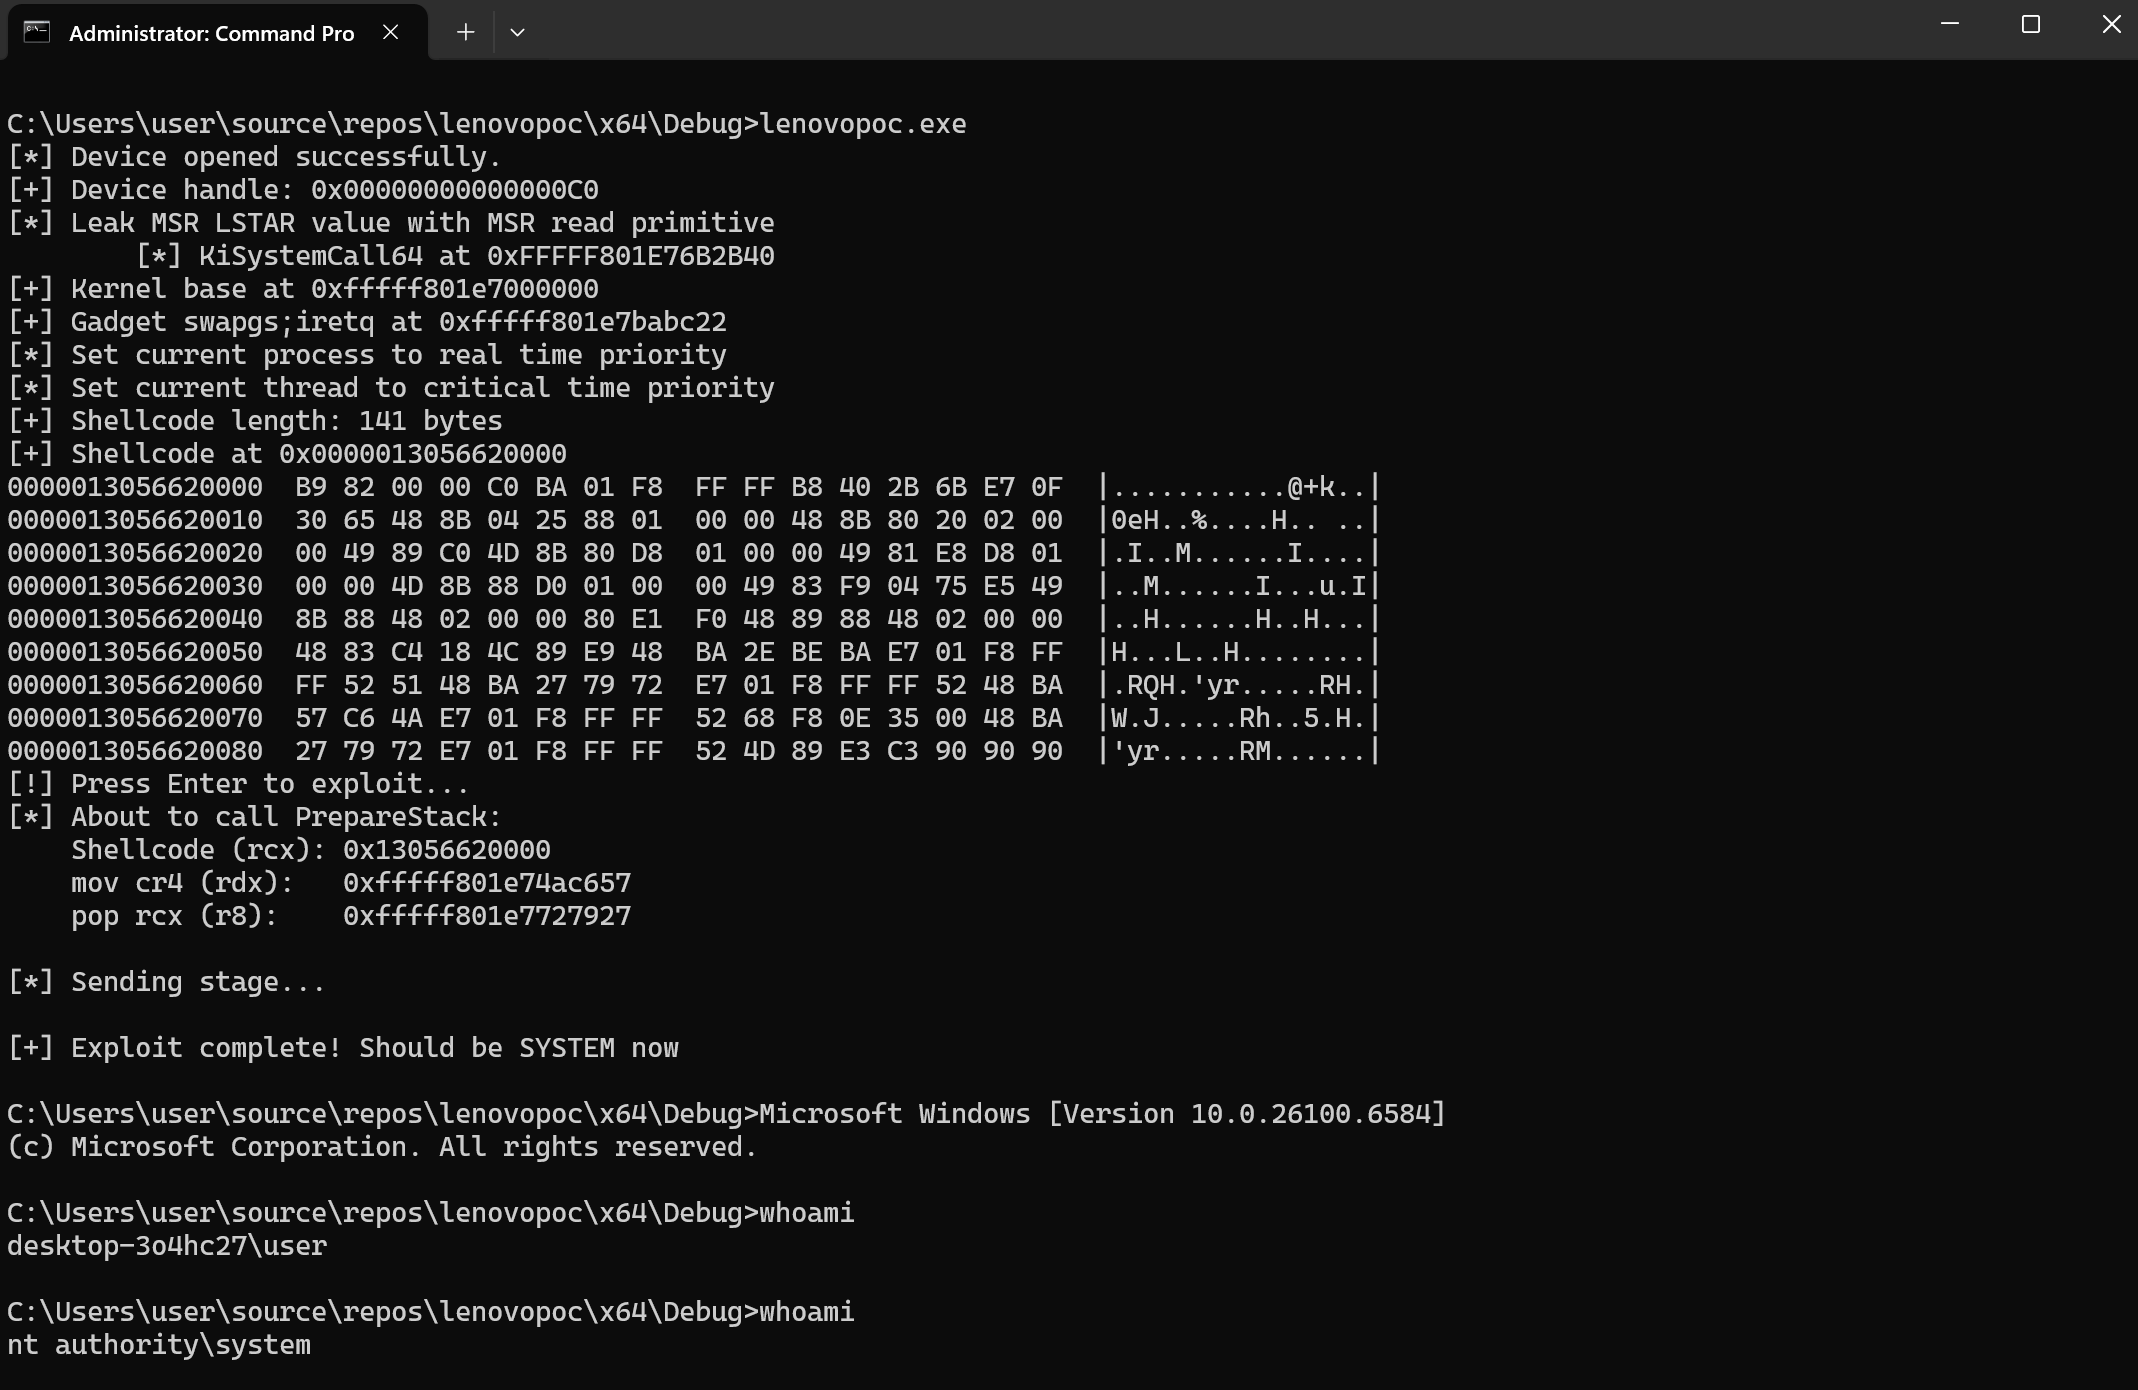 symeonp/lenovo-cve-2025-8061
LnvMSRIO.sys 드라이버를 대상으로 시스템 셸을 획득하는 PoC
 nu11secur1ty/metasploit-framework-nu11secur1ty
metasploit-framework 확장
 cyghtinc/cve-2024-30088-binary-lpe-privielege-escalation-cyght-toctou
컴파일된 개념 증명 바이너리로, Windows 시스템을 대상으로 TOCTOU 취약점인 CVE-2024-30088을 악용하여 로컬 권한 상승을 수행합니다.
 haspiranti/cve-2025-41244-poc
VMware Aria Operations < 4.18.5 및 VMware Tools - 로컬 권한 상승
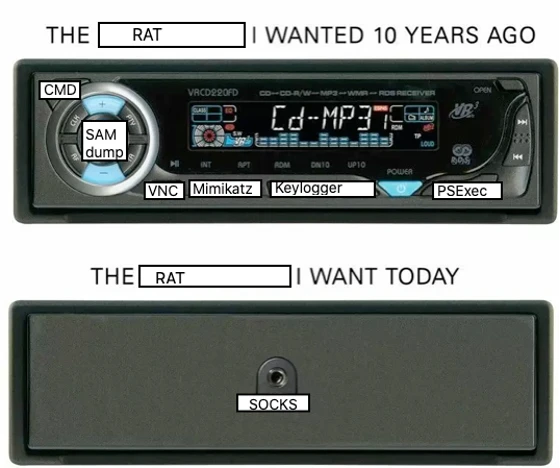 yeeb1/socktail
경량 Go 바이너리로, 디바이스를 Tailscale 네트워크에 연결하고 일시적인 레드 팀 액세스를 위해 로컬 SOCKS5 프록시를 노출합니다. XOR 난독화 인증 키, 사용자 정의 제어 서버, 제로 영속성(zero persistence)을 지원합니다.
 nxploited/cve-2025-9286
Appy Pie Connect for WooCommerce <= 1.1.2 - 권한 부여 누락으로 인한 비인증 권한 상승
 hexared/cve-2024-32019_poc
이것은 python으로 작성된 CVE-2024-32019에 대한 대체 poc입니다.








