#1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천
 sfrdevelopment/windows-smb-vulnerability-framework-cve-2025-33073
# CVE-2025-33073 연구 프레임워크 — Windows SMB 클라이언트 권한 상승 취약점 통제된 테스트 및 교육 목적의 악성 SMB 서버 및 클라이언트 익스플로잇 구현을 제공합니다.
 dev-2null/adcollector
Active Directory 환경에서 공격과 방어 모두를 위해 귀중한 정보를 신속하게 추출하는 경량 도구입니다.
 fr4nc0x/sudo-chroot
Sudo 취약점 로컬 권한 상승 (CVE-2025-32463) POC with Python
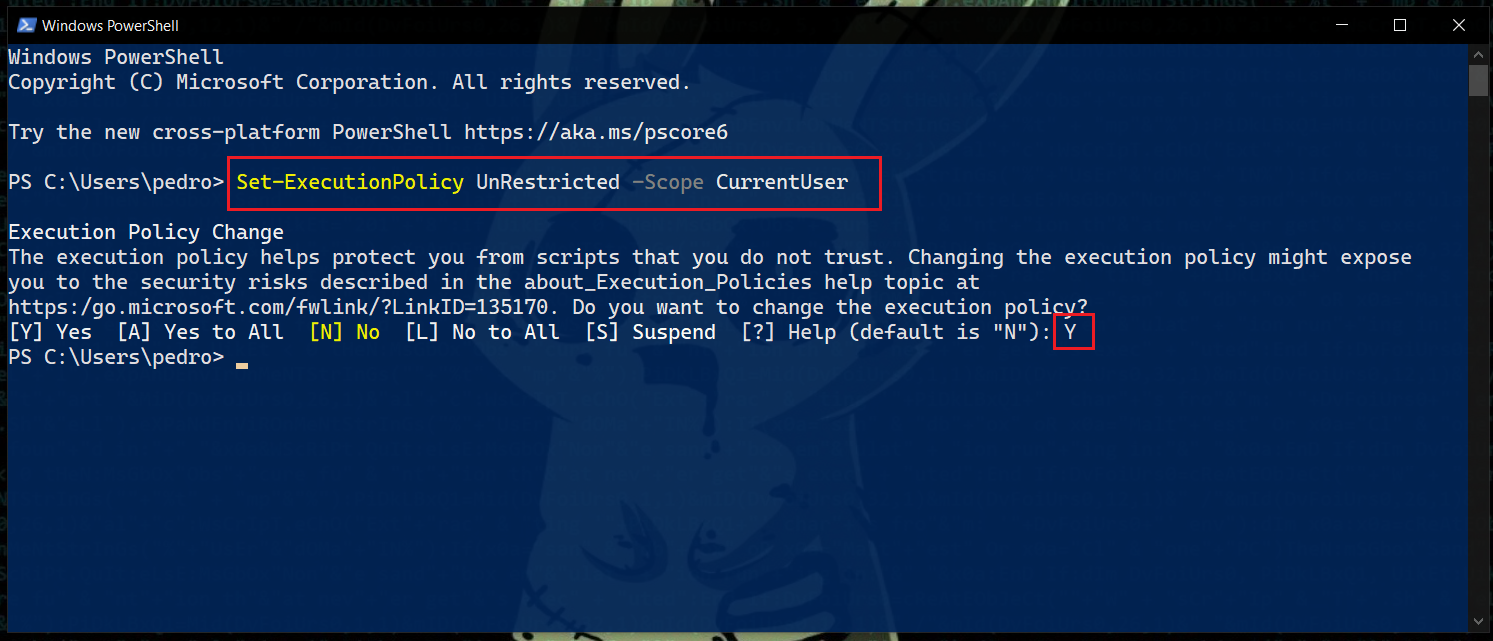 r00t-3xp10it/redpill
역방향 TCP 셸의 사후 탐색 작업을 지원합니다.
 dr4x-c0d3r/sudo-chroot
# Sudo 취약점 로컬 권한 상승 (CVE-2025-32463) Python POC
 letsr00t/cve-2017-1000367
CVE-2017-1000367용 익스플로잇, Linux 시스템에서 Sudo의 get_process_ttyname() 함수에 존재하는 로컬 권한 상승 취약점입니다.
 qduarte-42/snow-crash
사이버 보안 소개.
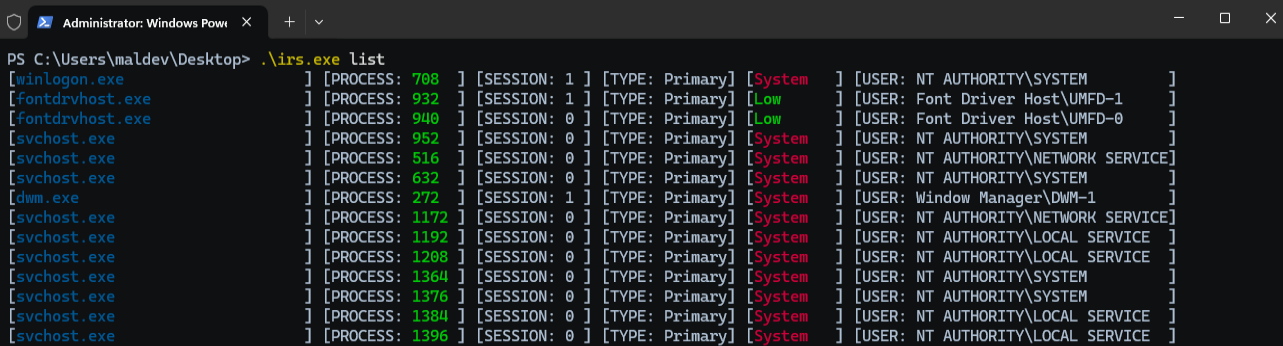 zblurx/impersonate-rs
Rusty Impersonate
 aniket2912/internal-network-penetration-testing
내부 네트워크 침투 테스트에 관한 교육 모듈: 방법론, 공격 벡터, 열거, 익스플로잇, 권한 상승, 그리고 실습 단계를 통한 포스트 익스플로잇.
 ahamedyaseen03/cve-2025-60375
CVE-2025-60375 — PerfexCRM < 3.3.1의 인증 우회 / 잘못된 접근 제어 (관리자 로그인)
 rxerium/cve-2024-32444
CVE-2024-32444(CVSS 점수: 9.8)로 추적되는 인증되지 않은 권한 상승 문제입니다.
 rxerium/cve-2025-41244
CVE-2025-41244 탐지
 karanlvm/dirtypipe-exploit
CVE-2022-0847(Dirty Pipe)에 대한 개념 증명 익스플로잇으로, 파이프 버퍼 조작을 통해 읽기 전용 파일을 덮어써서 Linux 커널 5.8~5.16.10에서 로컬 권한 상승을 가능하게 합니다.
 bytereaper77/cve-2025-39913
Linux 커널 ≤ 6.12.38에서의 UAF (psock->cork)
 cybertechajju/cve-2025-32463
sudo chroot를 이용한 루트 권한 상승, gcc 설치 불필요.
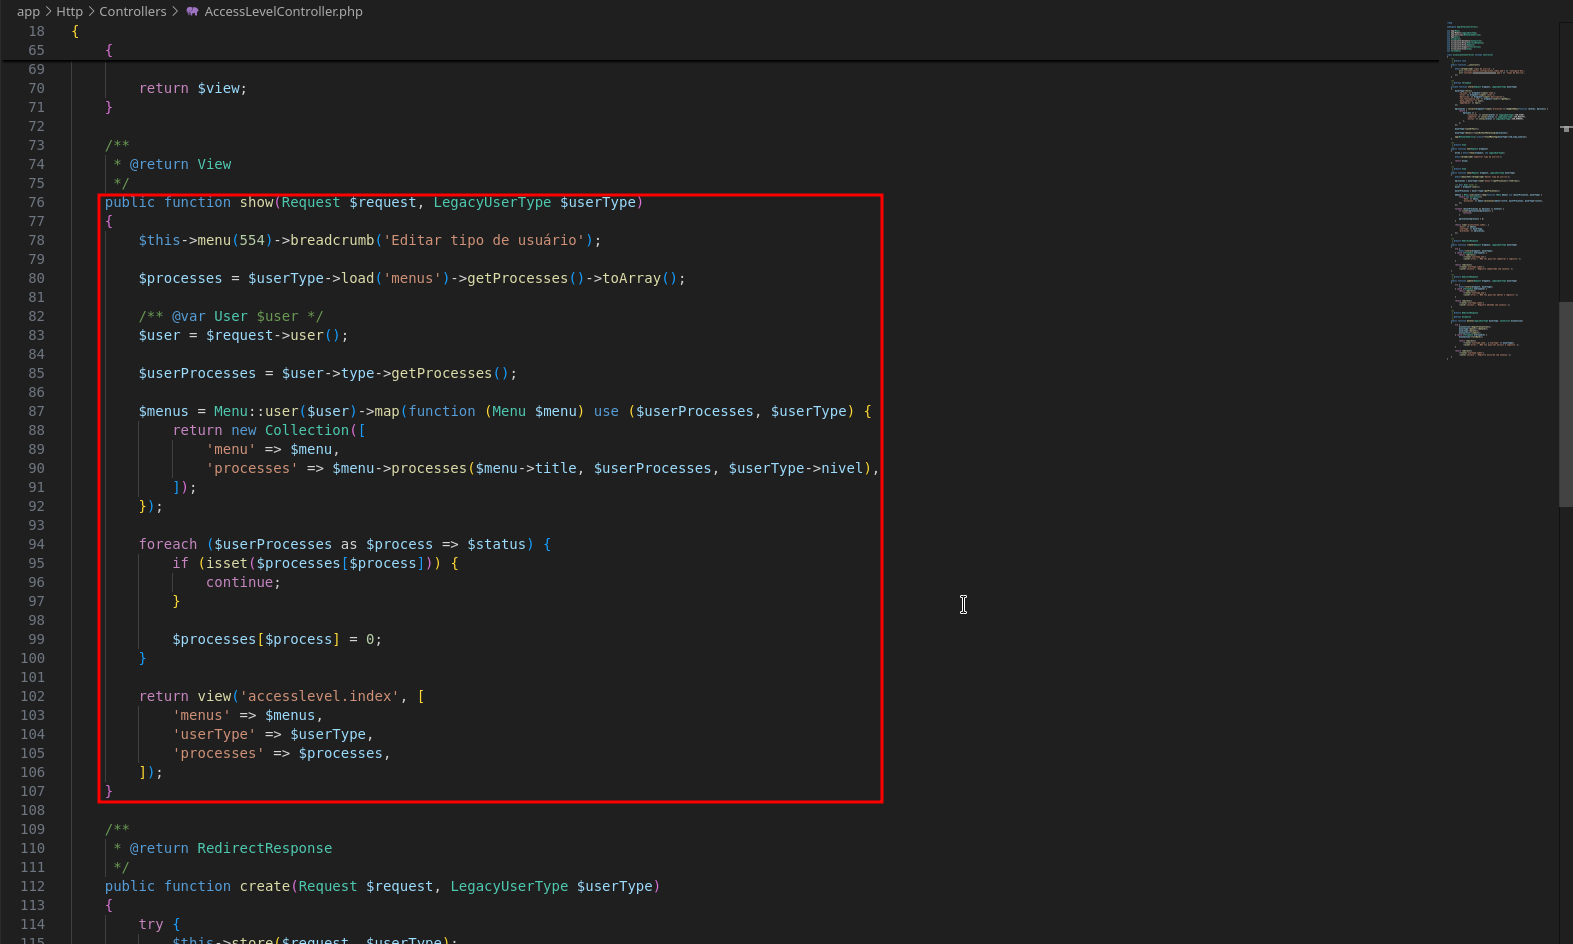 m3m0o/portabilis-ieducar-user-type-privilege-escalation
CVE-2025-11554에 설명된 취약점 악용에 대한 개념 증명으로, i-Educar 소프트웨어의 사용자 유형 변경 엔드포인트에 대한 임의 요청을 통한 권한 상승 가능성에 관한 것입니다.
 noah4puppy/cve-2024-21262
세 가지 다른 재현, WORKDIR, EXEC 및 RUNC.