
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천
 d7ead/cve-2025-61156
ThreatFire System Monitor의 TfSysMon.sys 드라이버의 안전하지 않은 접근 제어로 인해 권한 없는 프로세스가 커널 권한으로 프로세스를 종료할 수 있으며, 이를 통해 EDR 우회 및 로컬 DoS(서비스 거부)가 가능합니다.
 robbin0919/cve-2025-32463
CVE-2025-32463에 대한 상세 분석 및 완화 지침을 제공하며, Sudo의 로컬 권한 상승 취약점으로, 영향을 받는 버전, 공격 벡터, 탐지 방법을 포함합니다.
 vinodwick/cve-2025-4334
CVE-2025-4334에 대한 익스플로잇으로, WordPress Simple User Registration 플러그인의 권한 상승 취약점으로 인해 인증되지 않은 공격자가 관리자로 등록할 수 있습니다.
 synacktiv/itsm-exploit
Ivanti Neurons for ITSM(온프레미스) 익스플로잇
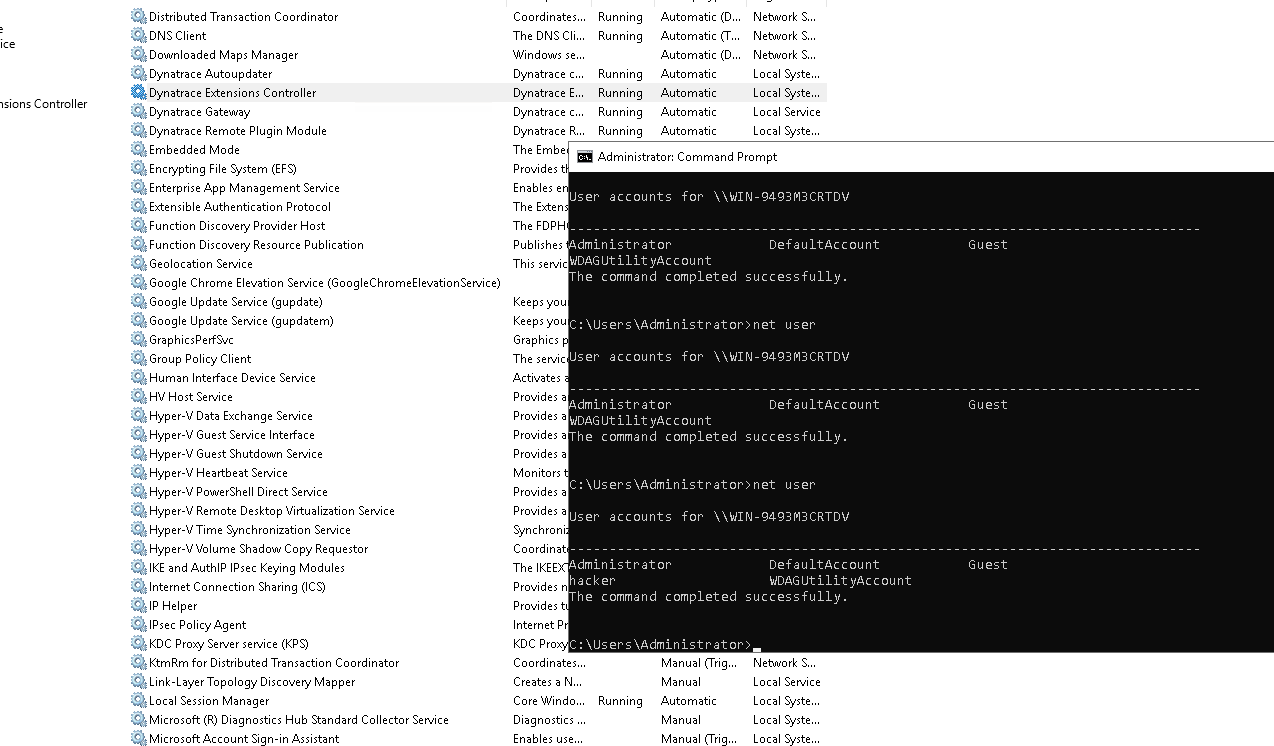 pentastic-be/cve-2025-61304
1.016까지의 Dynatrace ActiveGate ping 확장 프로그램에서 조작된 IP 주소를 통해 발생하는 OS 명령 주입 취약점
 nxploited/cve-2025-4796
Eventin <= 4.0.34 - 인증된 (기여자+) 사용자 이메일 변경/계정 탈취를 통한 권한 상승
 dirkjanm/bloodhound.py
A Python 기반 BloodHound 인제스터
 cravaterouge/autobloody
BloodHound에 표시된 Active Directory 권한 상승 경로를 자동으로 익스플로잇하는 도구
 yoshino-s/cve-2025-62506
CVE-2025-62506 검증 스크립트로, MinIO 서비스 계정의 권한 상승 취약점을 테스트하여 제한된 계정이 인라인 정책을 우회해 무제한 계정을 생성할 수 있는지 확인합니다.
 aakashtyal/session-persistence-after-enabling-2fa-cve-2025-60425
2FA 활성화 후 Nagios Fusion의 세션 지속성에 대한 상세 취약점 보고서로, CVE-2025-60425, 영향을 받는 버전, 완화 권장 사항, 공개 타임라인을 포함합니다.
 nxploited/cve-2025-6758
Real Spaces - WordPress Properties Directory Theme <= 3.6 - 인증되지 않은 권한 상승으로 관리자 권한 획득
 sabecomoeh/cve-2022-0001
이 스크립트는 관리자 권한을 확인한 후, Microsoft의 지침에 따라 CVE-2022-0001에 대한 하드웨어 수준 완화를 활성화하기 위해 Windows 레지스트리에 필요한 DWord 값을 설정합니다.
 cyberx-1/overlayfs-cve-2021-3493
취약한 Linux 시스템에서 OverlayFS를 대상으로 하여 권한을 root로 상승시키기 위한 CVE-2021-3493의 C 익스플로잇.
 geosn0w/cve-2025-24203-ios-exploit-with-error-logging
Google Project Zero의 Ian Beer가 작성한 CVE-2025-24203 iOS 취약점에 대한 약간 개선된 익스플로잇
 skadevare/ciscoise-cve-2025-20282-poc
CVE-2025-20282의 개념 증명, 완벽한 10.
 thieveshkar/rootquest-ctf-box-multi-stage-exploitation-vm
맞춤형 취약 VM(Ubuntu 14.04)으로, 다단계 침투 테스트 교육용으로 설계되었습니다. 포렌식(Forensics), 웹 취약점 공격(Web Exploitation, SQLi, XSS), 암호학(Cryptography), 커널 취약점 공격(Kernel…
 krn966/cve-2025-27591
로컬 권한 상승 익스플로잇으로, CVE-2025-27591을 악용하여 아래 유틸리티의 로깅에서 안전하지 않은 심볼릭 링크 처리를 남용해 루트 권한으로 임의의 파일을 덮어씁니다.
 sfrdevelopment/windows-smb-vulnerability-framework-cve-2025-33073
# CVE-2025-33073 연구 프레임워크 — Windows SMB 클라이언트 권한 상승 취약점 통제된 테스트 및 교육 목적의 악성 SMB 서버 및 클라이언트 익스플로잇 구현을 제공합니다.








