
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천

 deathshotxd/0xm0ncrush
커널 모드 프로세스 종료기로, 서명된 BYOVD 드라이버를 사용합니다. 모든 Windows 10/11에서 작동합니다. 오프셋 없음, PDB 없음. Rust.
 fortra/impacket
Python 라이브러리로, 저수준 네트워크 프로토콜 조작을 지원하며 SMB, MSRPC, Kerberos, WMI 구현을 포함합니다. 인증 공격, 패스더해시, Windows 환경에서의 측면 이동을 위한 도구를 제공합니다.
 0xmr007/lab4purplesec
Lab4PurpleSec는 모듈식 Purple Team 홈랩으로, 취약한 Active Directory 환경(GOAD), Docker 기반 웹 DMZ, pfSense + Suricata, Wazuh SIEM을 결합합니다. 웹 익스플로잇, 피봇팅, Active…
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 itm4n/privesccheck
Windows용 권한 상승 열거 스크립트
 squidsec/bloodbash
SharpHound/AzureHound JSON용 오프라인 AD/Entra 공격 경로 분석기. BloodHound 또는 Neo4j 없이 우선순위가 매겨진 권한 상승, 자격 증명, 잘못된 구성 관련 발견 사항을 표면화합니다.
 topjohnwu/magisk
Android 맞춤 설정 제품군으로, 루트 액세스(MagiskSU), 시스템리스 모듈 설치, 부트 이미지 언패킹/리패킹, Zygisk 런타임 코드 주입을 제공하여 고급 기기 수정을 가능하게 합니다.
 facebookincubator/bpfjailer
eBPF LSM 기반 강제 접근 제어 및 jailer
 dmontgomery40/pentest-mcp
교육 목적이 아닙니다: STDIO/HTTP/SSE를 지원하는 전문 침투 테스터를 위한 MCP 서버로, nmap, go/dirbuster, nikto, JtR, hashcat, 워드리스트 구축 등이 포함되어 있습니다.
 hika-sec/terminator_killer
CVE-2026-0828(BYOVD)을 악용하여 취약한 서명된 드라이버를 통해 보호된 프로세스를 종료하고 PPL 및 엔드포인트 보안을 우회하는 커널 모드 프로세스 킬러
 inguardians/peirates
Peirates - Kubernetes 침투 테스트 도구
 g4bri-3l3/hostbadger
Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis
 blasty/wake-and-break
AMD navi31(RX 7900) GPU용 PSP 익스플로잇으로, 펌웨어 서명 검사를 비활성화하여 카드가 서명되지 않은 SMU, SDMA, MEC, IMU 및 RLC 펌웨어를 로드하도록 합니다. 콜드 부팅 후에는 지속되지 않습니다.
 voidsecsoftwares/voidsyscall
크로스 플랫폼 시스템 콜 기반 임플란트 & C2 — 직접 시스템 콜 (Win), 원시 시스템 콜 (Linux), HTTPS/DNS/ICMP 채널. winapi 계층 없음.
 cravaterouge/bloodyad
LDAP 기반 Active Directory 권한 상승 프레임워크로, pass-the-hash, pass-the-ticket 및 인증서 인증을 지원하여 자동화된 보안 테스트를 수행합니다.
 bitsadmin/wesng
Windows Exploit Suggester - 차세대
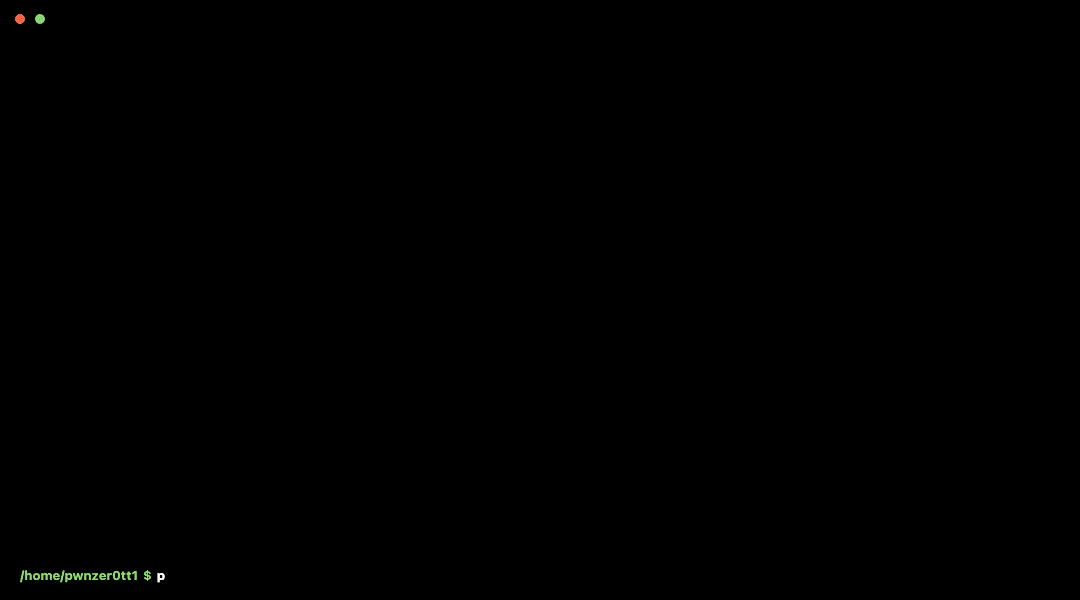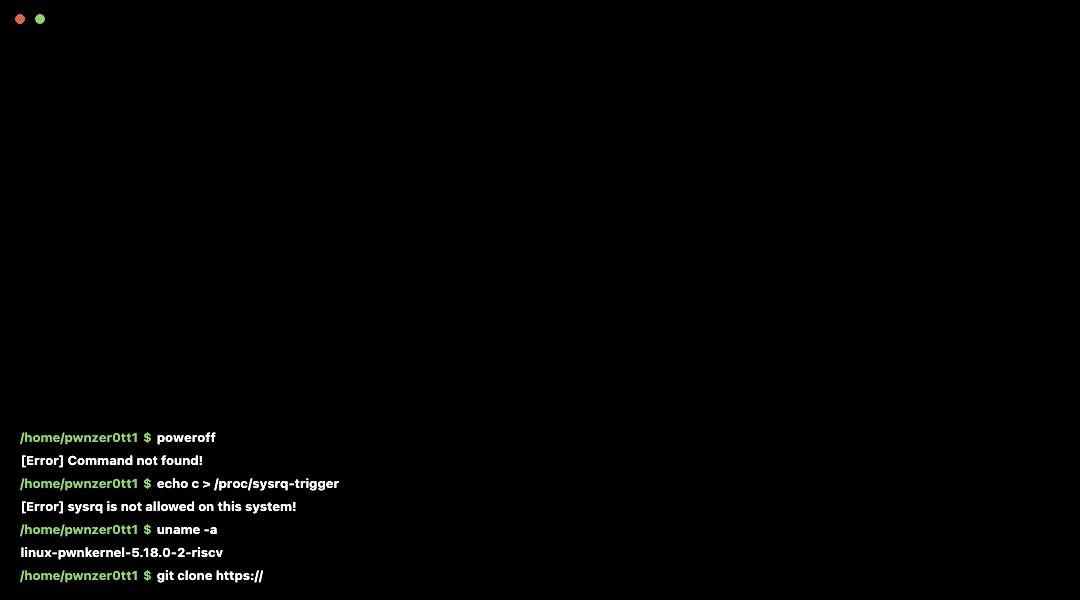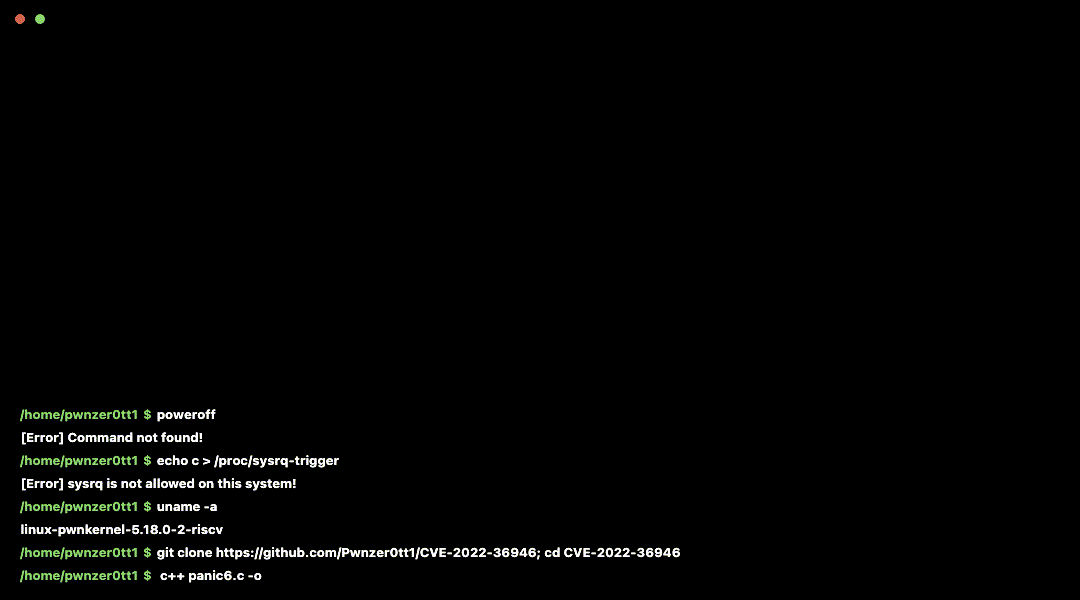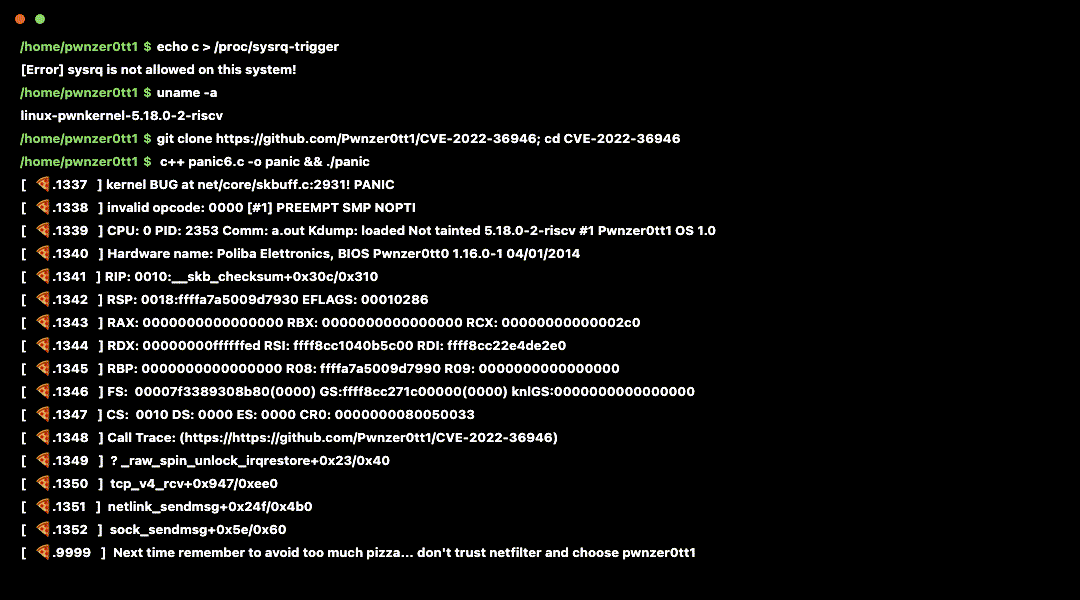 pwnzer0tt1/cve-2022-36946
CVE-2022-36946 리눅스 커널 패닉 (netfilter_queue)
 r0rt1z2/ghostlock
일부 Amazon 기기용 커널 루트 익스플로잇(CVE-2026-43499)






