
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천
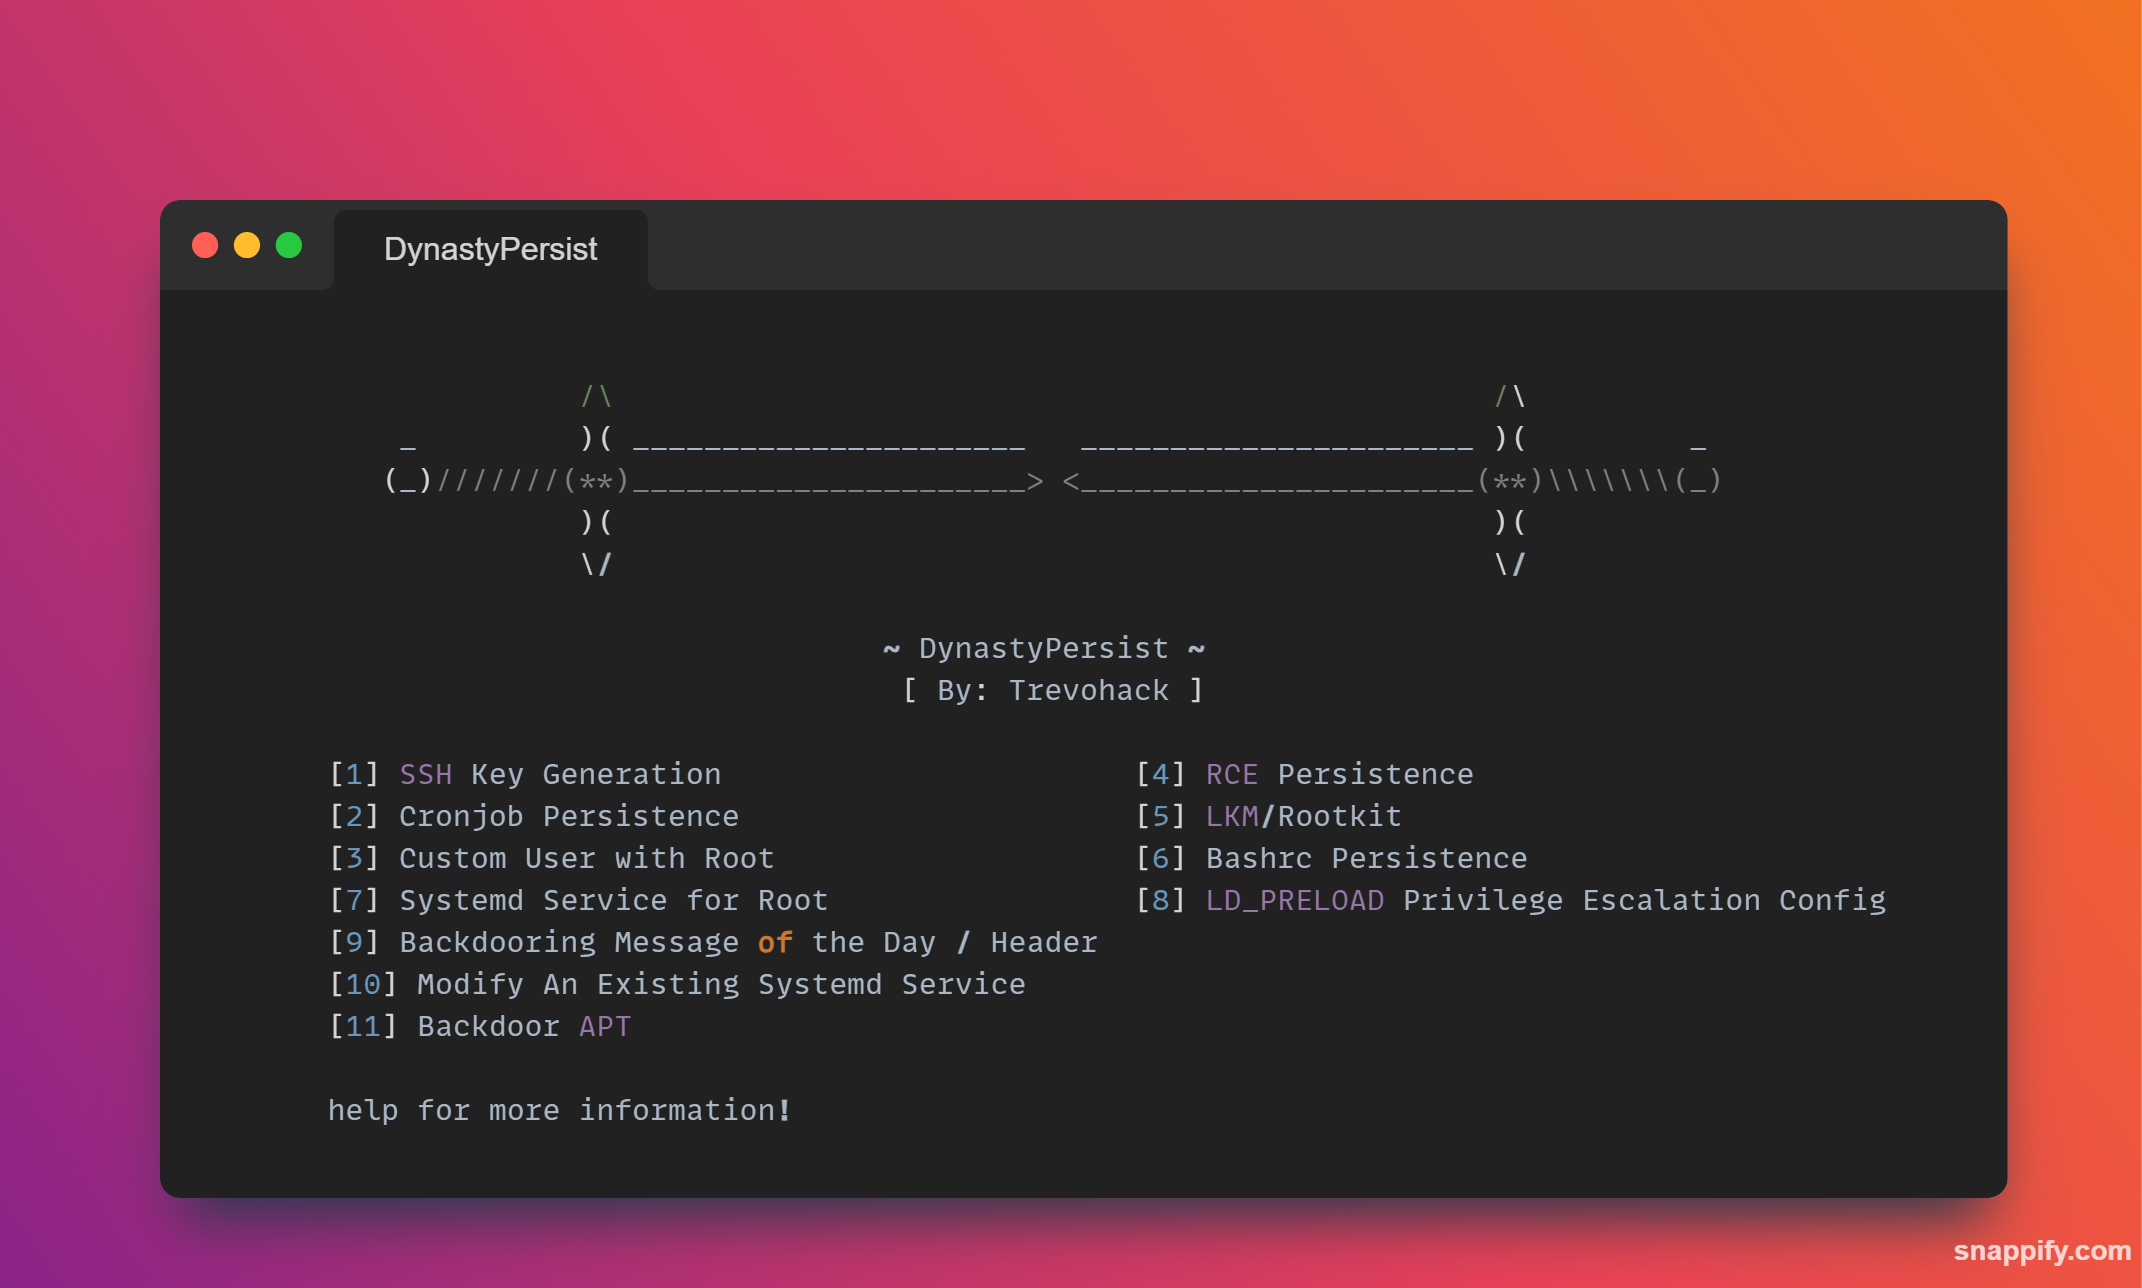
 trevohack/dynastypersist
Linux 지속성 툴킷 - SSH 키 백도어, 크론 작업, systemd 서비스, LKM 루트킷, LD_PRELOAD 권한 상승을 위한 11개의 모듈을 포함합니다. CTF 대회 및 레드 팀 운영을 위해 설계되었습니다.
 mrk336/patch-the-path-cve-2025-55234-detection-defense
이 플레이북은 중대한 Windows SMB 권한 상승 취약점인 CVE-2025-55234에 대한 탐지, 차단 및 복구 전략을 설명합니다.
 mrk336/cve-2025-55234
이 취약점은 공격자가 SMB(Server Message Block) 프로토콜에 대해 릴레이 공격을 수행할 수 있게 합니다. 성공할 경우 권한 상승(EoP)으로 이어져 본질적으로 권한이 없는 사용자가 시스템에서 더 높은 수준의 액세스 권한을 얻을 수 있게 됩니다.
 shadow-spinner/cve-2022-0847
루트 계정의 비밀번호를 직접 제거하는 CVE-2022-0847 익스플로잇
 dr4xp/pwnkit-helper
CTF 및 안전한 환경용.... CVE-2021-4034 로컬 권한 상승.
 bishopfox/iam-vulnerable
Terraform을 사용하여 설계상 취약한 AWS IAM 권한 상승 실습 환경을 직접 만들어 보세요.
 nxploited/cve-2025-8570
BeyondCart Connector <= 2.1.0 - JWT 시크릿 구성 누락으로 인한 인증되지 않은 권한 상승
 t1erno/cve-2024-32019-netdata-ndsudo-privilege-escalation-poc
Netdata ndsudo 권한 상승 PoC
 xairy/kernel-exploits
Linux 커널을 위한 제 개념 증명(PoC) 익스플로잇
 mrk336/cve-2025-42957-sap-s-4hana-under-siege
CVE-2025-42957은 RFC가 활성화된 SAP S/4HANA 모듈을 노출하여 낮은 권한의 사용자가 ABAP 코드를 주입하여 관리자 계정을 만들고 완전한 제어권을 얻을 수 있게 합니다. 이 문서는 취약점, 위협 모델을 설명하고 최소한의 익스플로잇 ABAP 코드를…
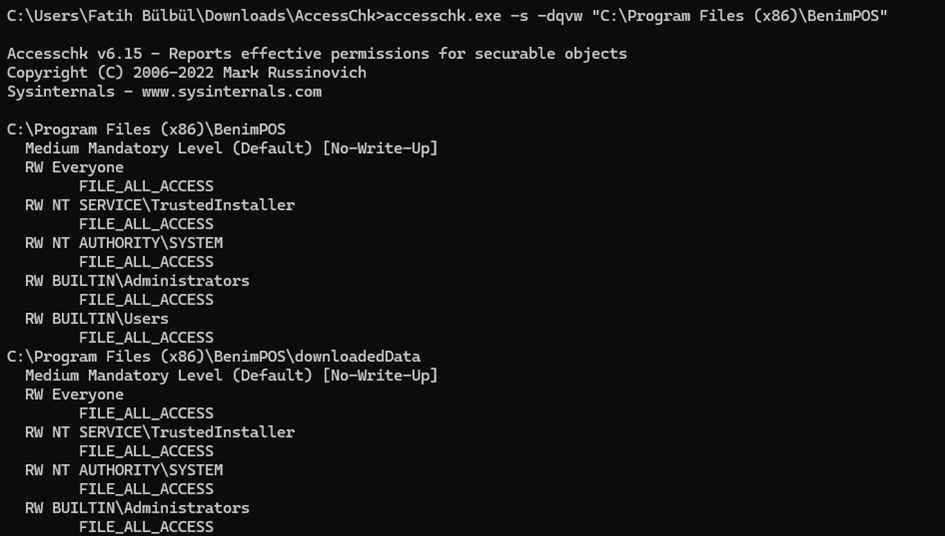 meisterlos/cve-2025-57392
CVE-2025-57392에 대한 개념 증명으로, BenimPOS Desktop V3.0의 안전하지 않은 기본 파일 권한을 시연하여 Windows에서 악성 실행 파일 교체를 통한 권한 상승을 가능하게 합니다.
 mrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914
CVE-2025-54914는 Azure Networking의 심각한 결함을 노출하여 공격자가 권한을 상승시키고 서브넷 전반의 라우팅을 제어할 수 있게 합니다. 이 문서는 "GetRouteTable" API의 누락된 권한 검사가 측면 이동과 원격 악용을 가능하게 하는…
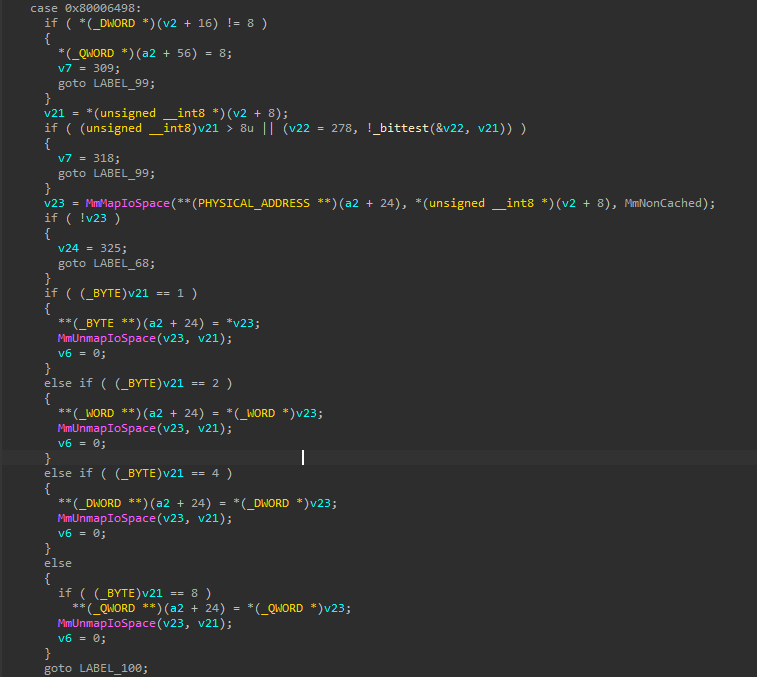 demoo1337/throttlestop
CVE-2025-7771 ThrottleStop.sys 권한 상승 익스플로잇 - MmMapIoSpace를 통한 물리 메모리에 대한 무제한 IOCTL 액세스
 wqsv/throttlestoppoc
CVE-2025-7771: ThrottleStop 드라이버를 통한 임의 물리 메모리 및 I/O 포트 읽기/쓰기
 fxrstor/throttlestoppoc
CVE-2025-7771: ThrottleStop 드라이버를 통한 임의의 물리적 메모리 및 I/O 포트 읽기/쓰기
 nxploited/cve-2025-49388
Miraculous Core (kamleshyadav) ≤ 2.0.7 — 인증되지 않은 권한 상승
 ihk-one/cve-2025-2502
Lenovo PC Manager의 로컬 권한 상승 취약점에 대한 단계별 데모로, 시스템 서비스의 취약한 파일 권한을 악용하여 페이로드 교체를 통해 SYSTEM 액세스 권한을 획득합니다.
 karim4353/cve-2024-1086-exploit
교육용 비기능 Linux 커널 익스플로잇 템플릿 — CVE-2024-1086, 실습실 전용 보안 연구 및 교육용(통제된 VM에서만 사용).








