
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천
 luanoliveira350/gameoverlayfs
# CVE-2023-2640 및 CVE-2023-32629용 셸 스크립트 익스플로잇 Ubuntu 20.04의 OverlayFS 취약점을 대상으로 하여 로컬 권한 상승을 통해 root 권한을 획득합니다.
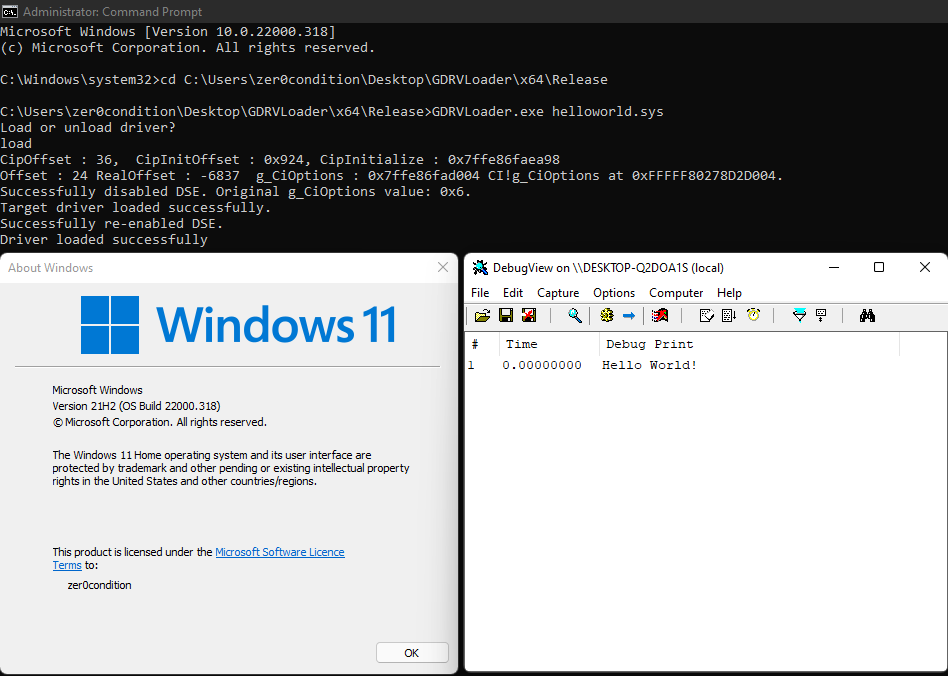 zer0condition/gdrvloader
CVE-2018-19320을 사용하는 서명되지 않은 드라이버 로더
 hann1bl3l3ct3r/fuxapwn
CVE-2026-25895 FUXA 인증되지 않은 경로 탐색 -> 임의 파일 쓰기 -> RCE 를 위한 POC 익스플로잇
 killreal01/cve-2023-4911
CVE-2023-4911 (Looney Tunables)에 대한 개념 증명 익스플로잇으로, Linux 시스템에서 glibc 권한 상승을 대상으로 합니다. 취약점 확인 및 Makefile을 통한 자동화된 익스플로잇을 포함합니다.
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
CVE-2025-54918 (Windows NTLM 취약점)의 시뮬레이션된 익스플로잇 및 완화. 탐지 스크립트, Ansible 패치, CI/CD 강화를 포함합니다. 하이브리드 클라우드 환경에서 낮은 수준의 액세스로부터 SYSTEM 권한 상승을 시연합니다.
 zubrahzz/fluentd-td-agent-exploit-cve-2020-28169
권한 상승으로 이어지는 안전하지 않은 폴더 권한
 khin-96/n8n-cve-2025-68613-thm
n8n 워크플로 자동화의 중요한 RCE인 CVE-2025-68613 악용에 대한 교육용 연습입니다. 표현식 주입, 샌드박스 이스케이프, 페이로드 개발 및 TryHackMe 랩을 통한 탐지 전략을 다룹니다.
 straight-tamago/fileswitcherx
CVE-2022-46689
 pazhanivelmani/external_libcap-android10_r33_cve-2023-2603
POSIX.1e 기능 라이브러리로, Android 10용이며 CVE-2023-2603을 해결하고 프로세스 기능을 설정 및 조회하여 권한 경계를 관리하는 도구를 제공합니다.
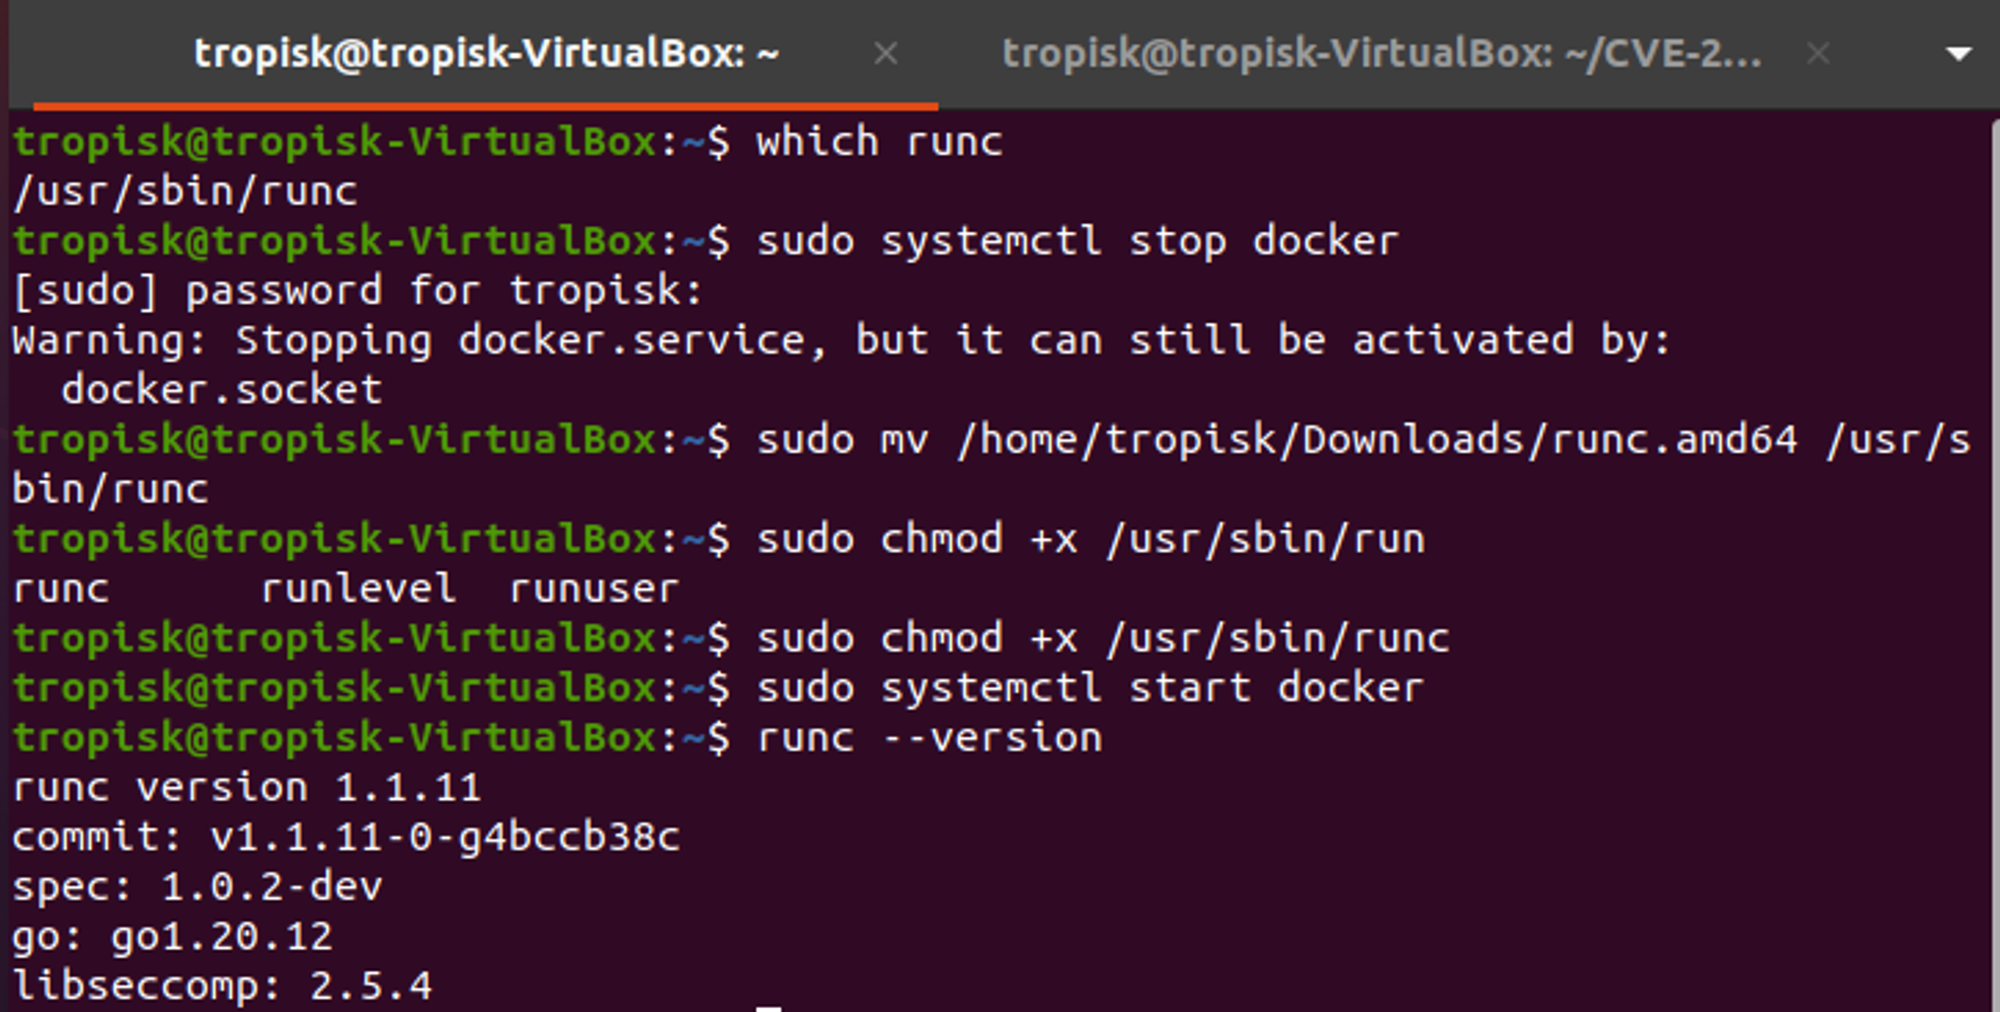 kubernetesbachelor/cve-2024-21626
POC
 sparrowhawk1113/exploit-for-cve-2025-2304
CVE-2025-2304 익스플로잇
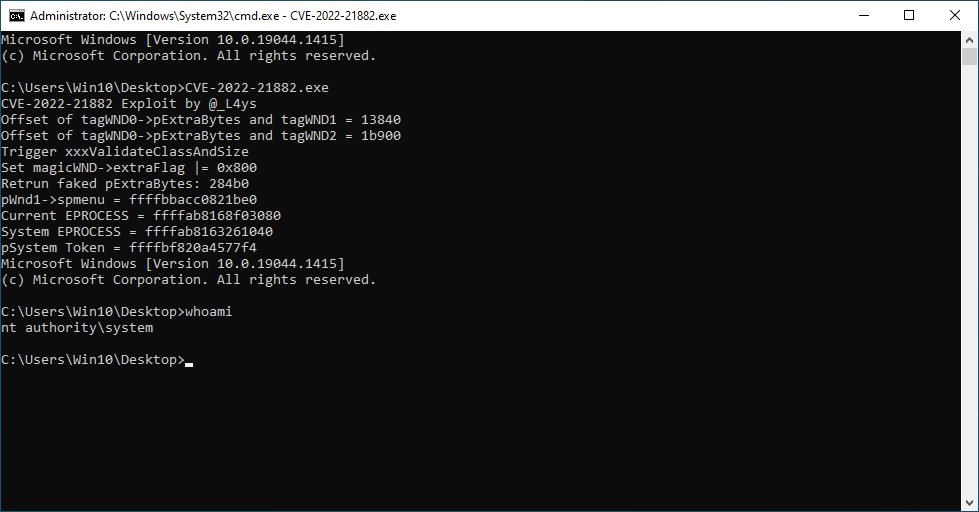 l4ys/cve-2022-21882
Windows 10 21H2를 대상으로 하는 Win32k 권한 상승 취약점인 CVE-2022-21882에 대한 개념 증명 익스플로잇으로, 커널 모드 권한 상승을 시연합니다.
 nsxz/exploit-cve-2014-4113
CVE-2014-4113 익스플로잇
 mrroma577/exploit_cve-2007-2447_again
사용자 이름을 소독(sanitize)하는 과정의 작은 실수가 전체 머신에 대한 루트 접근 권한을 줄 수 있다는 점을 기억하세요.
 mileticluka1/eval-stdin
CVE-2017-9841에 대한 자동 익스플로잇 (취약한 eval-stdin.php 파일)
 xiaoq1z/cve-2023-4911
CVE-2023-4911에 대한 C 기반 개념 증명 익스플로잇으로, glibc ld.so의 로컬 권한 상승 취약점입니다. 테스트를 위한 Docker 빌드 및 실행 지침이 포함되어 있습니다.
 seemoo-lab/dtrace-memaccess_cve-2020-27949
CVE-2020-27949에 대한 개념 증명 익스플로잇으로, 상승된 권한 없이 DTrace fasttrap ioctl을 통해 macOS 프로세스에서 임의 메모리 읽기/쓰기를 시연합니다.
 nanabingies/driver-rw
페이지 테이블 조작 -- CVE-2018-19321








