
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천
 abraxas/nextcloud-ldap-put-isadmin
Nextcloud 35.0.0 — 위임된 Users 관리자가 LDAP로 승격된 관리자를 PUT으로 편집할 수 있으며, PATCH는 이를 올바르게 거부함
 abraxas/nextcloud-webhook-tokenneeded
Nextcloud 35.0.0 — 위임된 Webhooks 관리자가 webhook update tokenNeeded를 통해 1시간짜리 관리자 앱 비밀번호를 발급할 수 있음
 abraxas/mysql-set-role-leftover
MySQL Community Server 26.7.0 - 높음 - SET ROLE ALL EXCEPT leftover FILE - mysqld UID write
 abraxas/sqlite-fj-using-auth
SQLite 3.53.4 - High - Local - 권한 잔여 - FULL JOIN USING이 sqlite3AuthRead를 건너뜀
 abraxas/grafana-signup-invite-join
Grafana OSS 13.2.3 - 높음 - 원격 - 초대 가입 - SignUpStep2가 코드 없이 대기 중인 조직 초대에 가입
 abraxas/joomla-media-override
Joomla 6.1.3 - 높음 - 원격 - 덮어쓰기 - 미디어 관리자 덮어쓰기 잔여물
 abraxas/phpmyadmin-issuperuser
phpMyAdmin 5.2.3 - 높음 - 원격 - 잔여 - isSuperUser 검사 건너뜀
 abraxas/proftpd-site-copy-dest-follow
ProFTPD 1.3.9d - 높음 - 원격 - 권한 잔여 / 파일 쓰기 - SITE COPY 대상이 심볼릭 링크를 따름
 lcfr-hax/cve-2024-14027_slop
CVE-2024-14027에 대한 익스플로잇으로, AI/Claude를 사용해 테스트용으로 제작되었습니다.
 itm4n/pentest-windows
Windows 내부 구조 연구 및 악용 기법 모음으로, 레드팀과 펜테스터를 위한 권한 상승, 토큰 악용, 그리고 침투 후 기법을 다룹니다.
 karmanya03/overthrone
LDAP/SMB/Kerberos 열거, 공격 그래프 경로 탐색, Kerberoasting, NTLM 릴레이, 티켓 위조, DCSync, 보고를 하나의 정적 바이너리로 제공하는 올-Rust Active Directory 익스플로잇 프레임워크.
 kypvas/ad_attack_architecture
Active Directory 공격 아키텍처 맵 종합 모의해킹 레퍼런스 — 정찰부터 도메인 장악까지
 kypvas/red-team-map
레드팀 작전 아키텍처 맵 종합 운영자 레퍼런스 — 인프라에서 임팩트까지
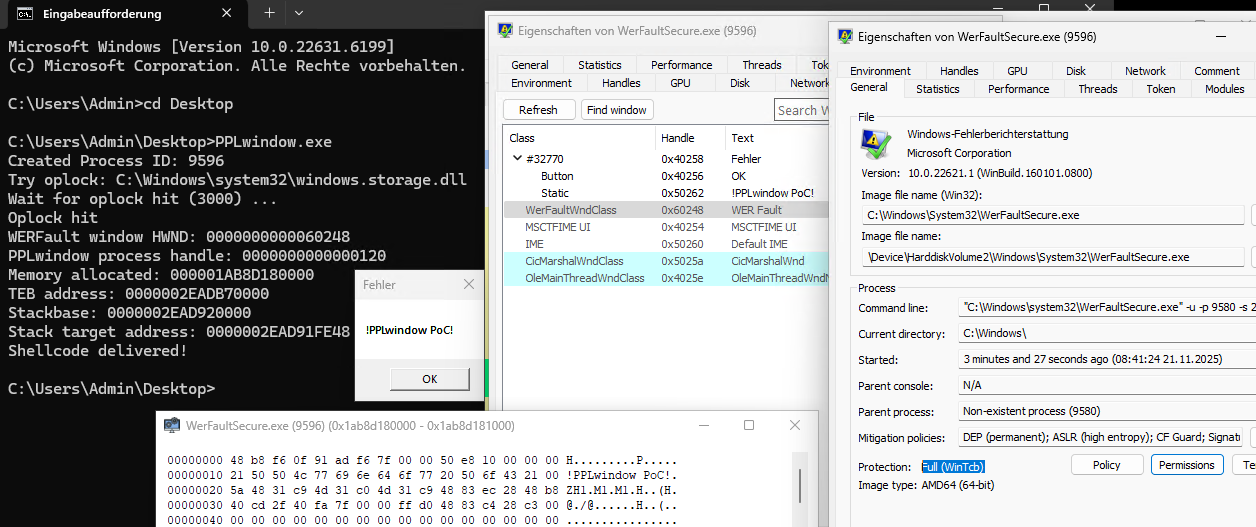 r41n3rzuf477/pplwindow
NtUserGetWindowProcessHandle 시스템 호출을 악용하여 관리자 권한 없이 보호된 Windows 프로세스에 대한 핸들을 획득하는 개념 증명 PPL 우회.
 r41n3rzuf477/quickassist_uac_bypass
UIAccess QuickAssist 바이너리를 악용하여 WebView2 BrowserExecutableFolder를 통해 공격자가 제어하는 DLL을 로드한 뒤, Windows 10/11에서 권한 상승된 프로세스를 하이재킹하는 UAC 우회 PoC.
 saqibnet/blackbox-pentesting-infsecos
SecOS:1(VulnHub)에 대한 완전한 블랙박스 침투 테스트 — CSRF 익스플로잇, CVE-2015-1328(OverlayFS)을 통한 권한 상승, 포스트 익스플로잇
 thesecretclub/sandboxbootkit
Windows Sandbox용 Bootkit으로 DSE/PatchGuard를 비활성화합니다.
 mhdnihan/cve-2026-43284-dirty-frag-
CVE-2026-43284(Dirty Frag)에 대한 기술 분석으로, 읽기 전용 파일에 대한 페이지 캐시 쓰기를 가능하게 하여 root 권한 탈취로 이어지는 Linux 커널 xfrm ESP 로컬 권한 상승 취약점입니다.








