
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천
 sanupl/vehicle-service-management-system-multiple-privilege-escalation-leads-to-crud-operations
CVE-2021-46075 - Sourcecodester Vehicle Service Management System 1.0에서 권한 상승 취약점이 존재합니다. 직원 계정 사용자가 관리자 리소스에 접근하여 CRUD 작업을 수행할 수 있습니다.
 mexeck88/csrf-via-stored-xss-for-privesc
Chamilo-LMS (v2.0) CVE-2025-26153
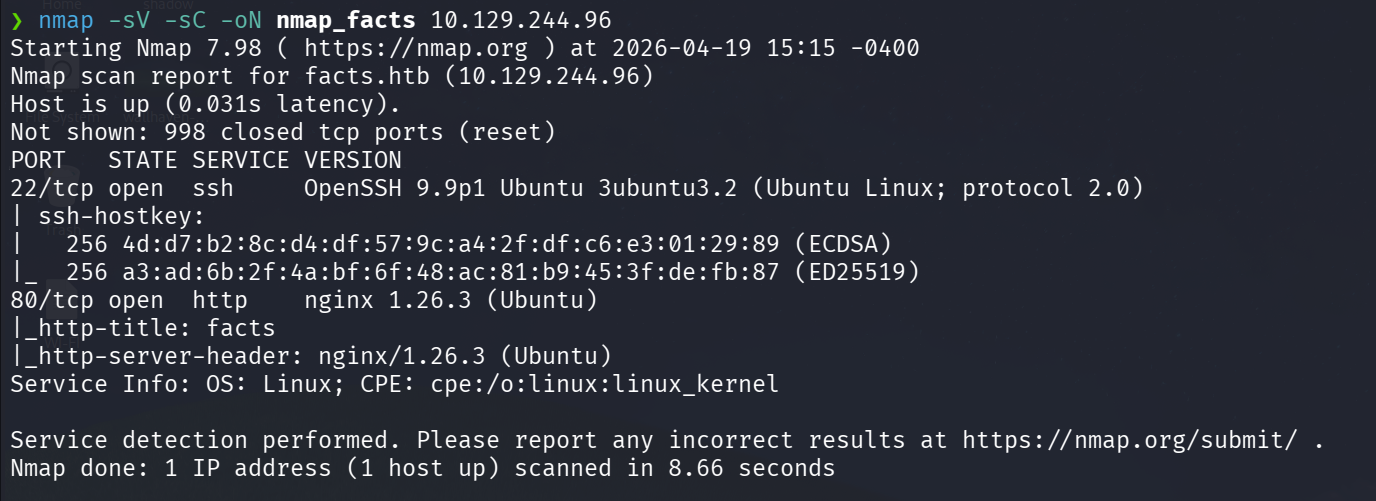 mattiapertusati/htb-facts
HackTheBox — Facts (쉬움/Linux) | CVE-2025-2304 + AWS S3 + SSH 키 + Facter 권한 상승
 lisa-2905/cve-2024-56429
CVE-2024-56429에 대한 익스플로잇으로, iLabClient 소스 코드에서 Apache Derby 데이터베이스 부트 암호를 추출하여 로컬 데이터베이스 연결과 사용자 조작을 통한 권한 상승을 가능하게 합니다.
 khaclep007/cve-2022-0185
Linux 커널 힙 버퍼 오버플로우인 CVE-2022-0185용 데모 익스플로잇입니다. FUSE 기반 권한 상승 및 Kubernetes를 대상으로 하는 커널 공간 ROP 체인을 통한 루트 RCE를 달성하는 kctf 버전을 포함합니다.
 encrypter15/cve-2025-30400
Windows DWM의 CVE-2025-30400에서 영감을 받은 Use-After-Free(UAF) 권한 상승 취약점을 시연하는 교육용 Python 모델입니다. 메모리 안전 학습을 위해 메모리 관리, 악용 및 탐지 개념을 시뮬레이션합니다.
 czabatta/thm-tempest
TryHackMe SOC Level 1 — Follina CVE-2022-30190, Nim C2, Chisel, PrintSpoofer, 백도어 계정
 covepseng/cve-2026-9558-poc
CVE-2026-9558 (SSTI Mautic 테마) 악용 가능성 PoC
 rohitberiwala/pypath-escape-cve-2025-4517-exploit-research
CVE-2025-4517 PATH_MAX 우회 익스플로잇을 자동화하는 고성능 Python 도구 키트입니다. WingData HTB 챌린지에 특별히 맞춰져 임의 파일 쓰기 및 루트 지속성을 달성합니다.
 bridg3ops/soc335-cve-2024-49138-exploitation-detected
Windows에서 CVE-2024-49138 악용을 분석하는 상세한 침해 대응 워크스루로, 프로세스 트리 분석, IOC 식별, 탐지 및 완화를 위한 MITRE ATT&CK 매핑을 다룹니다.
 athos-zago/cve-2024-30973
POC 영상 - https://youtu.be/hNzmkJj-ImM?si=NF0yoSL578rNy7wN
 langz337/cve-2026-14281
CVE-2026-14281에 대한 대량 스캐너 및 단일 대상 익스플로잇으로, WordPress Automation Web Platform 플러그인의 REST 가입 기능을 통한 인증되지 않은 권한 상승 취약점입니다.
 imeiplus/cve-2026-23111-poc
CVE-2026-23111에 대한 로컬 권한 상승 익스플로잇으로, Linux 커널 nf_tables 서브시스템의 use-after-free 취약점을 이용하며, 커널 6.12.x용 KASLR 우회 및 ROP 체인을 포함합니다.
 noorkhalel/cve-2026-34990-cups-lpe-poc
CVE-2026-34990에 대한 일반 PoC - CUPS 2.4.16 로컬 토큰 노출 및 임의 루트 파일 덮어쓰기를 통한 로컬 권한 상승.
 gmh5225/exploit-asio-exploit
AsIO3.sys 인증 우회 및 로컬 권한 상승 개념 증명
 fj016/cve-2026-69451-poc
CVE-2026-69451에 대한 개념 증명 익스플로잇으로, Fastprox의 권한 상승 취약점입니다. 상승된 권한으로 임의의 명령을 실행하고 결과를 파일로 출력합니다.
 s1eezer/cve-2026-8069
# CVE-2026-8069 기술 분석 및 개념 증명 Acer NitroSense 및 PredatorSense 서비스의 로컬 권한 상승 취약점에 대한 기술 분석 및 개념 증명으로, 명명된 파이프(named pipe)를 악용하여 SYSTEM 권한으로 임의 코드를…
 gmh5225/cve-2024-31969
CVE-2024-31969에 대한 개념 증명(PoC) 확인 스크립트와 문서를 제공하며, 이는 sudo의 sudoedit에서 발생하는 로컬 권한 상승 취약점으로, 영향을 받는 버전과 완화 지침을 포함합니다.








