
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천
 a2333c/dfroot
삼성 Galaxy S25 Ultra(SM-S938B)용 Android 루트 도구로, DirtyFrag CVE-2026-43284와 CVE-2026-43499를 연쇄하여 KernelSU를 통해 부팅 시 자동으로 루트 권한을 획득합니다.
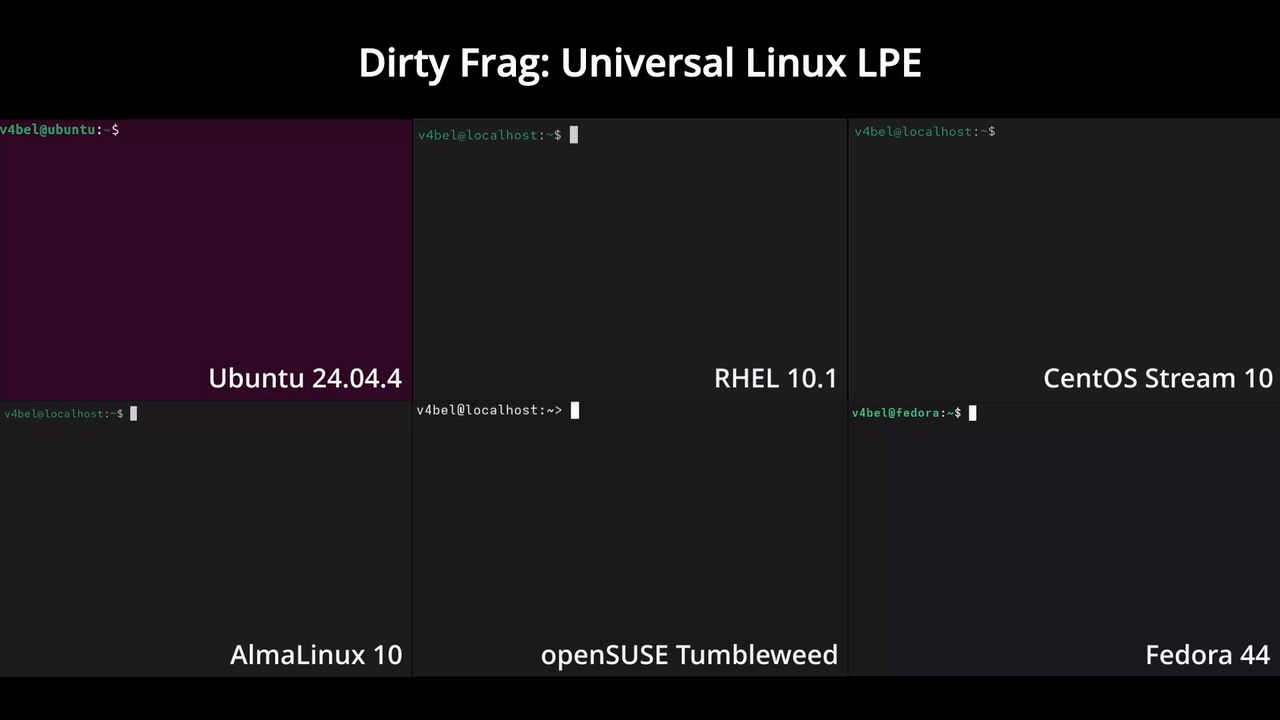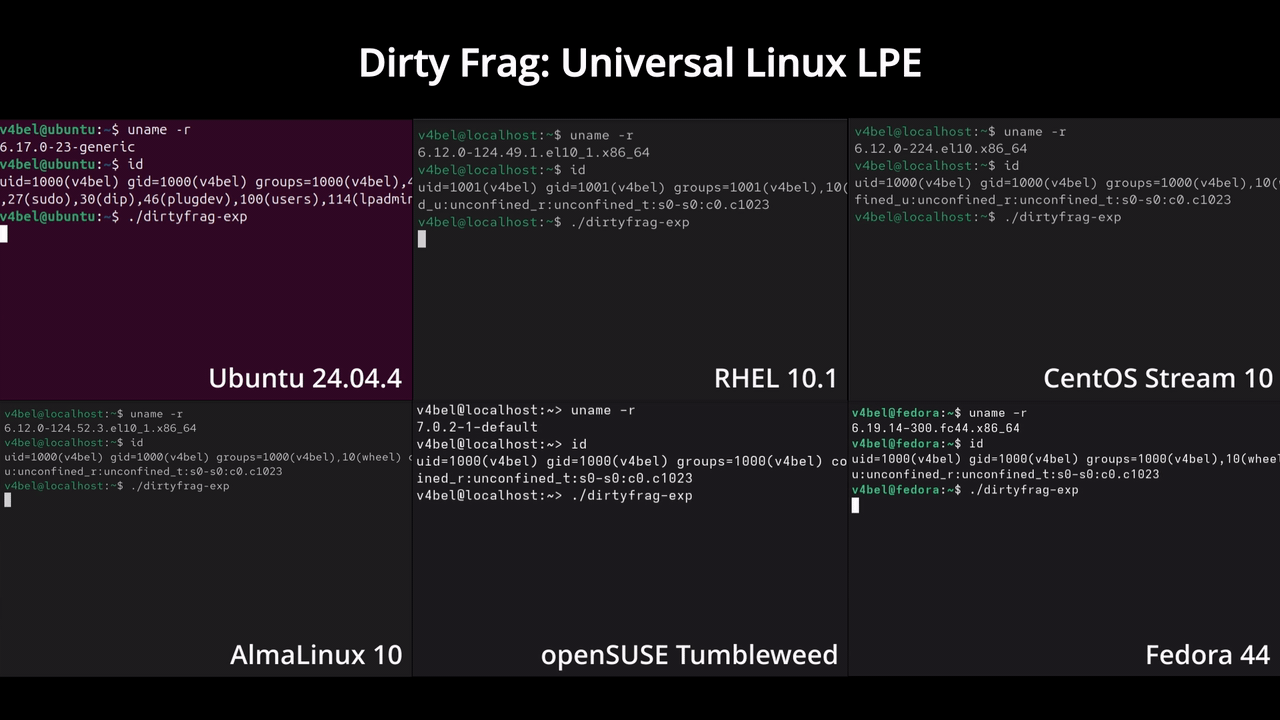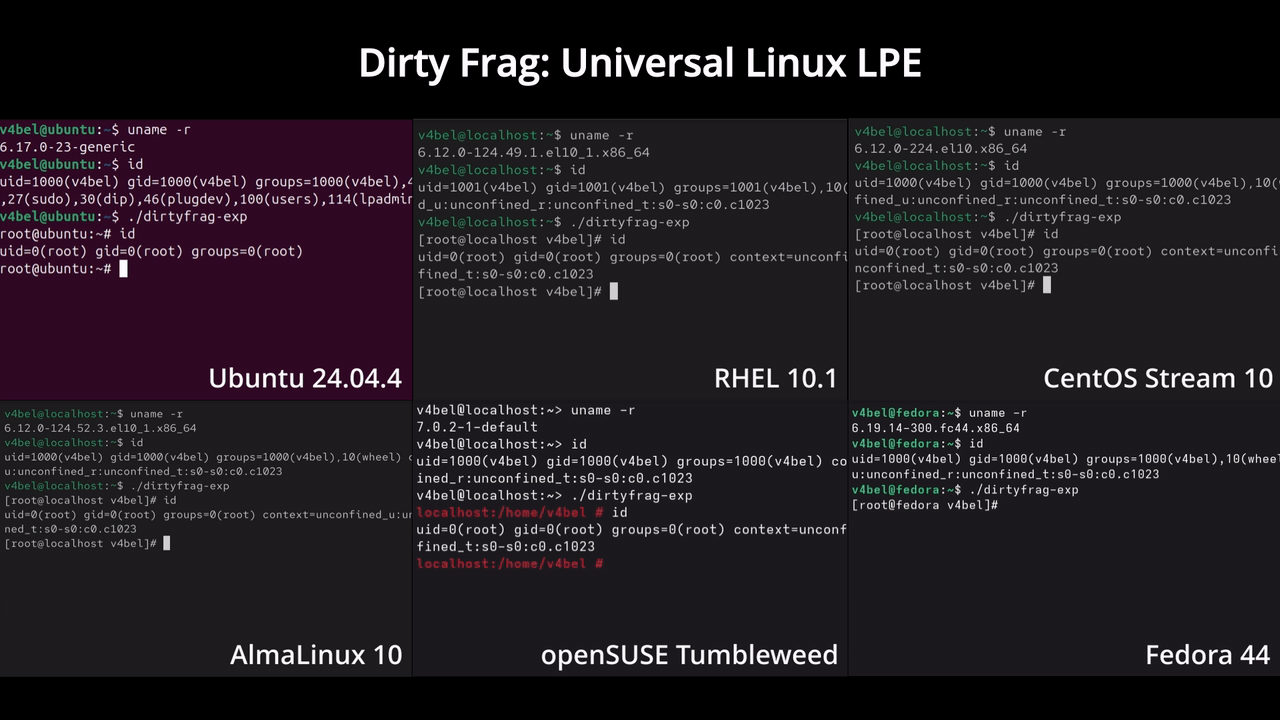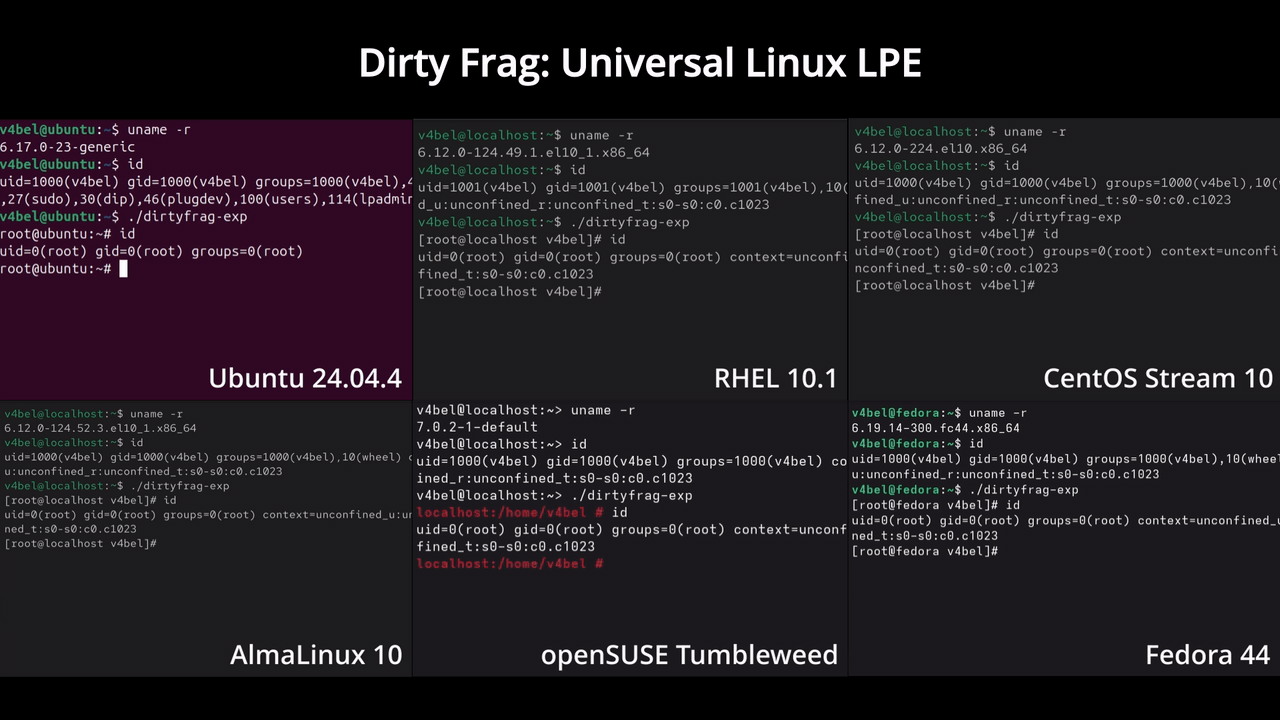 v4bel/dirtyfrag
리눅스 커널 권한 상승 익스플로잇으로, 두 개의 페이지 캐시 쓰기 취약점(CVE-2026-43284, CVE-2026-43500)을 연쇄적으로 활용하여 경쟁 조건 없이 주요 배포판에서 결정적인 루트 접근 권한을 획득합니다.
 capture0x/adstrike
AI 기반 모듈형 Active Directory 레드팀 프레임워크로, 승인된 침투 테스트, AD 열거, 공격 경로 분석, Kerberos/ADCS 워크플로, 보고, 운영자 자동화, MCP 서버 통합을 지원합니다.
 r0rt1z2/ghostlock
일부 Amazon 기기용 커널 루트 익스플로잇(CVE-2026-43499)
 mandiant/gopacket
Impacket의 완전한 Go 포팅 - Windows 및 Active Directory 프로토콜 공격을 위한 63개의 CLI 도구와 24개의 라이브러리로, 의존성 없는 단일 바이너리로 컴파일됩니다.
 satheesh575555/linux-4.19.72_cve-2023-0386
Linux 커널 권한 상승 취약점인 CVE-2023-0386에 대한 커널 익스플로잇으로, 보안 연구 및 테스트를 위한 개념 증명을 제공합니다.
 cryptogenic/ps5-ipv6-kernel-exploit
<= 4.51FW의 PS5를 위한 실험적 webkit 기반 커널 익스플로잇 (Arb. R/W)
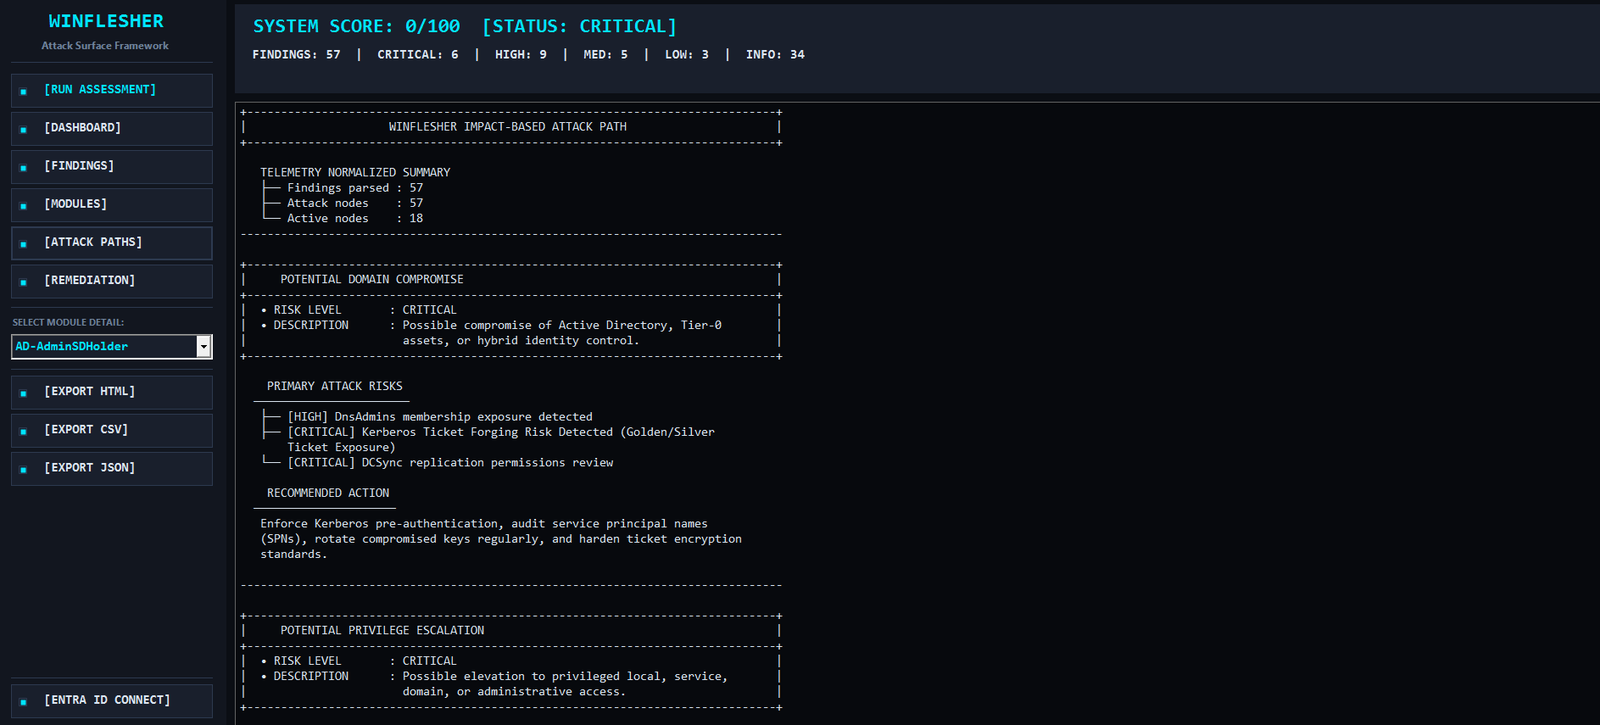 mindsflee/winflesher
Active Directory 및 로컬 인프라를 위한 자동화된 공격 표면 평가 프레임워크로, 취약점을 도메인 장악, 권한 상승, 측면 이동으로 이어지는 공격 경로와 연관시키고, 수정 지침을 제공합니다.
 hfiref0x/kdu
Windows 커널 드라이버 유틸리티로, 취약한 서명된 드라이버(BYOVD)를 악용하여 DSE를 우회하고, 서명되지 않은 드라이버를 로드하며, 보호된 프로세스를 하이재킹하고, 프로세스 메모리를 덤프합니다.
peass-ng/peass-ngPEASS - 권한 상승 멋진 스크립트 스위트 (색상 포함)
 xiaohj233/ghostlock-x200-app
vivo X200 기기 원클릭 루트 앱(Shizuku 권한 셸 도메인 실행, CVE-2026-43499)
 newazbenalam/root-my-galaxy-payloads
삼성 Galaxy 모델용 기기별 CVE-2026-43499 루트 페이로드 및 KernelSU 아티팩트로, 펌웨어 프로필, 익스플로잇 소스, 지원 피드를 포함합니다.
 aliasrobotics/cai
사이버보안 AI (CAI), AI 보안을 위한 프레임워크
 zenyxx-xd/rootmyvivo
One-click root for vivo/iQOO devices on locked bootloader | CVE-2026-43499 + KernelSU
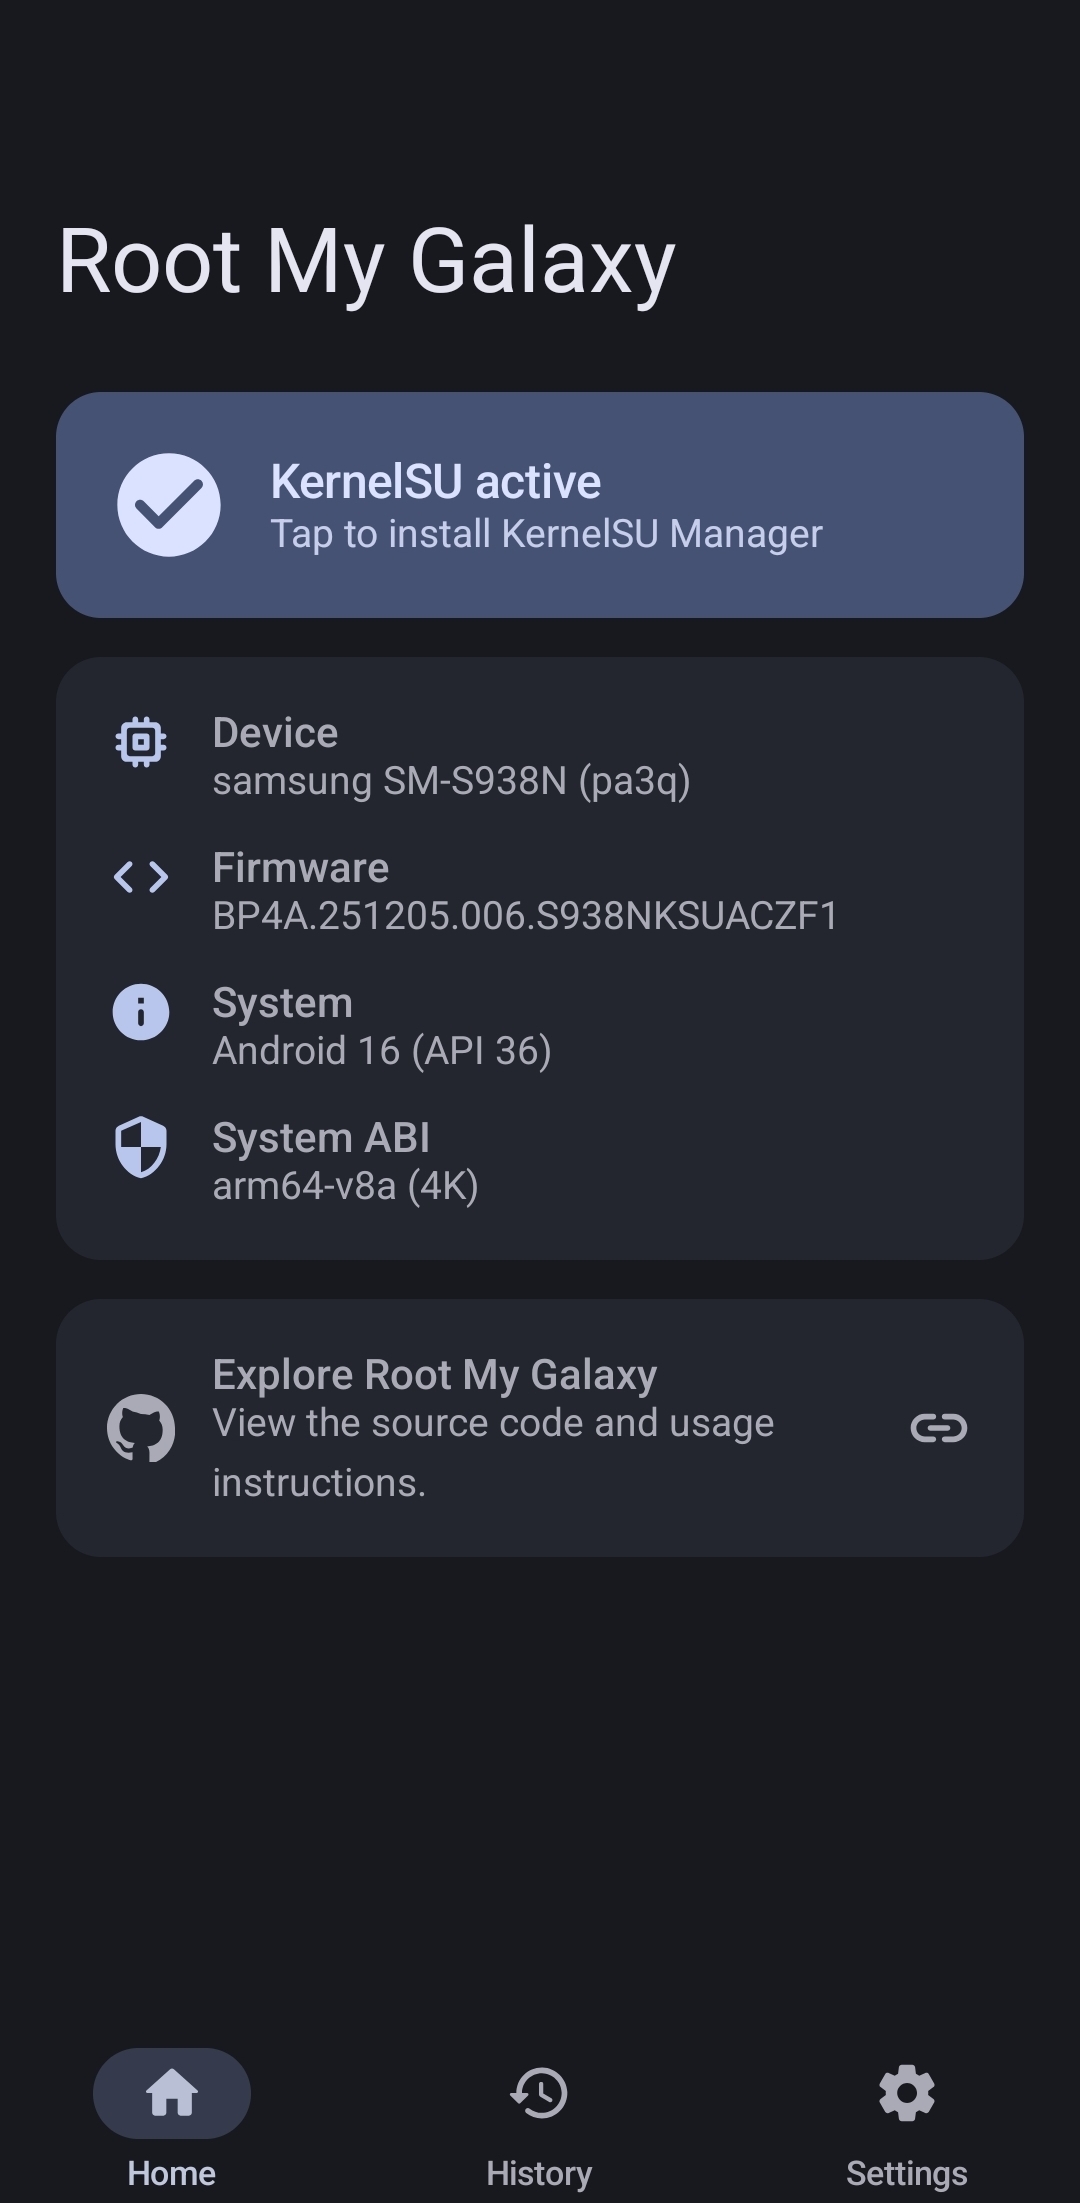 busung-dev/root-my-galaxy
지원되는 Samsung Galaxy 펌웨어용 KSU 설치 프로그램 (CVE-2026-43499)
 hac01/azure-pentesting-suite
Azure 보안 평가를 위한 Go 툴킷: 구독 및 리소스를 열거하고, 잘못된 구성을 감사하며, 공용 Blob 스토리지를 익명으로 공격합니다.
 lyravoid/folkpatch
Boot 파티션을 패치하여 다시 플래싱하는 것만으로 커널에 대한 루트 권한을 얻을 수 있습니다. 이 솔루션은 APatch의 비병렬 확장 브랜치를 기반으로 하며, UI/UX 디자인에 중점을 두고 있습니다.
 bmax121/apatch
Android 커널 및 Android 시스템의 패치








