
 #1
Tools for maintaining access, exploring, and expanding control within compromised systems and networks.
Kitploit 추천

 sektioneins/suidguard
SUIDGuard - SUID/SGID 프로세스를 조금 더 보호하기 위한 완화 기능을 추가하는 TrustedBSD 커널 확장
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge, Opera - Maciej Pulikowski가 보고한 취약점 - 시스템 환경 변수 유출 - CVE-2022-0337
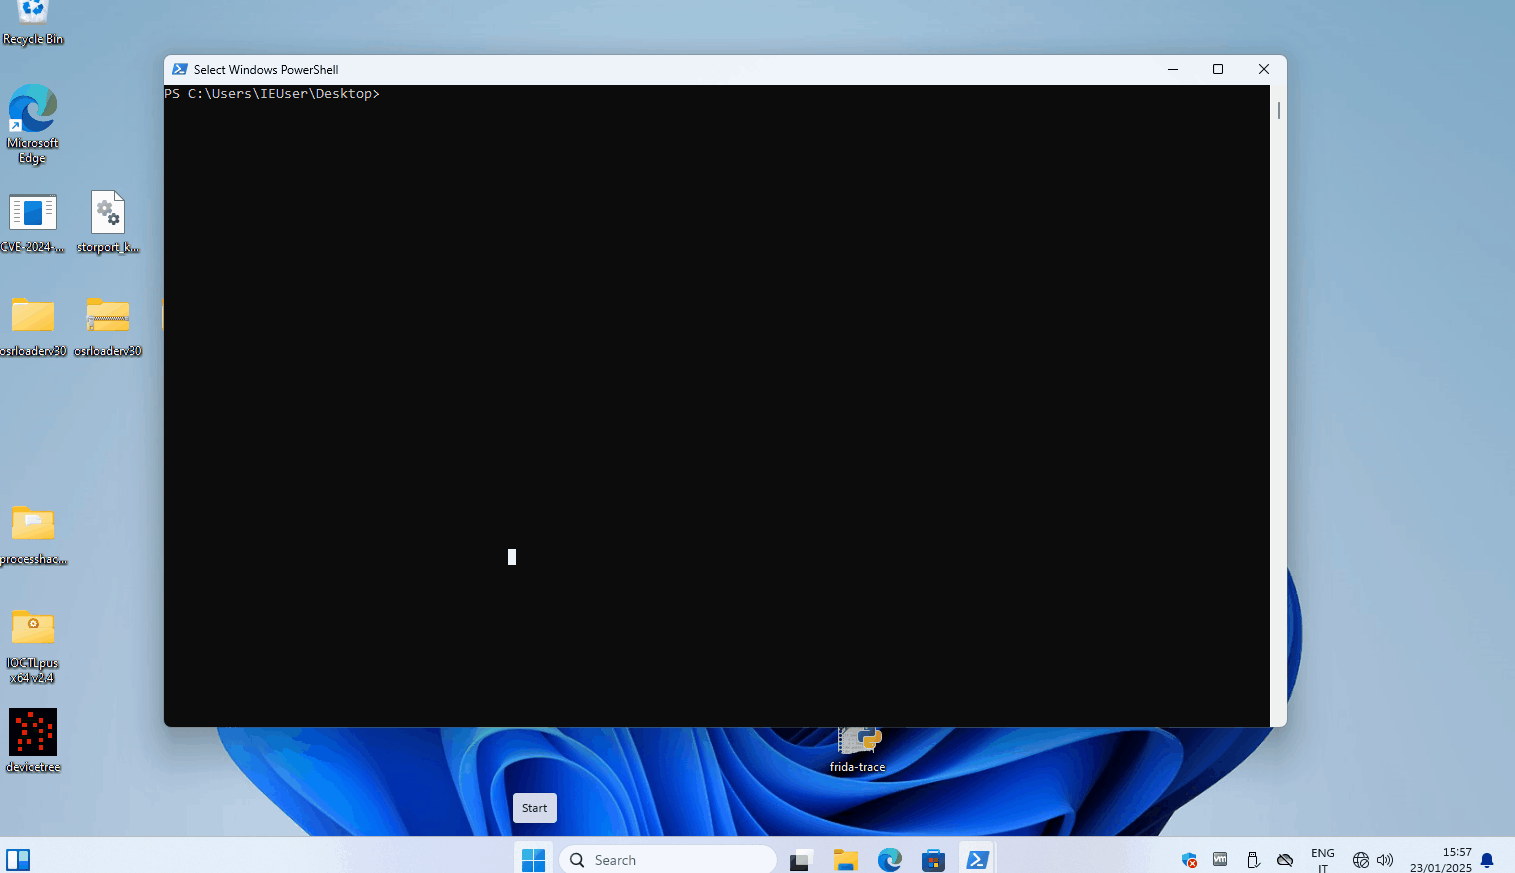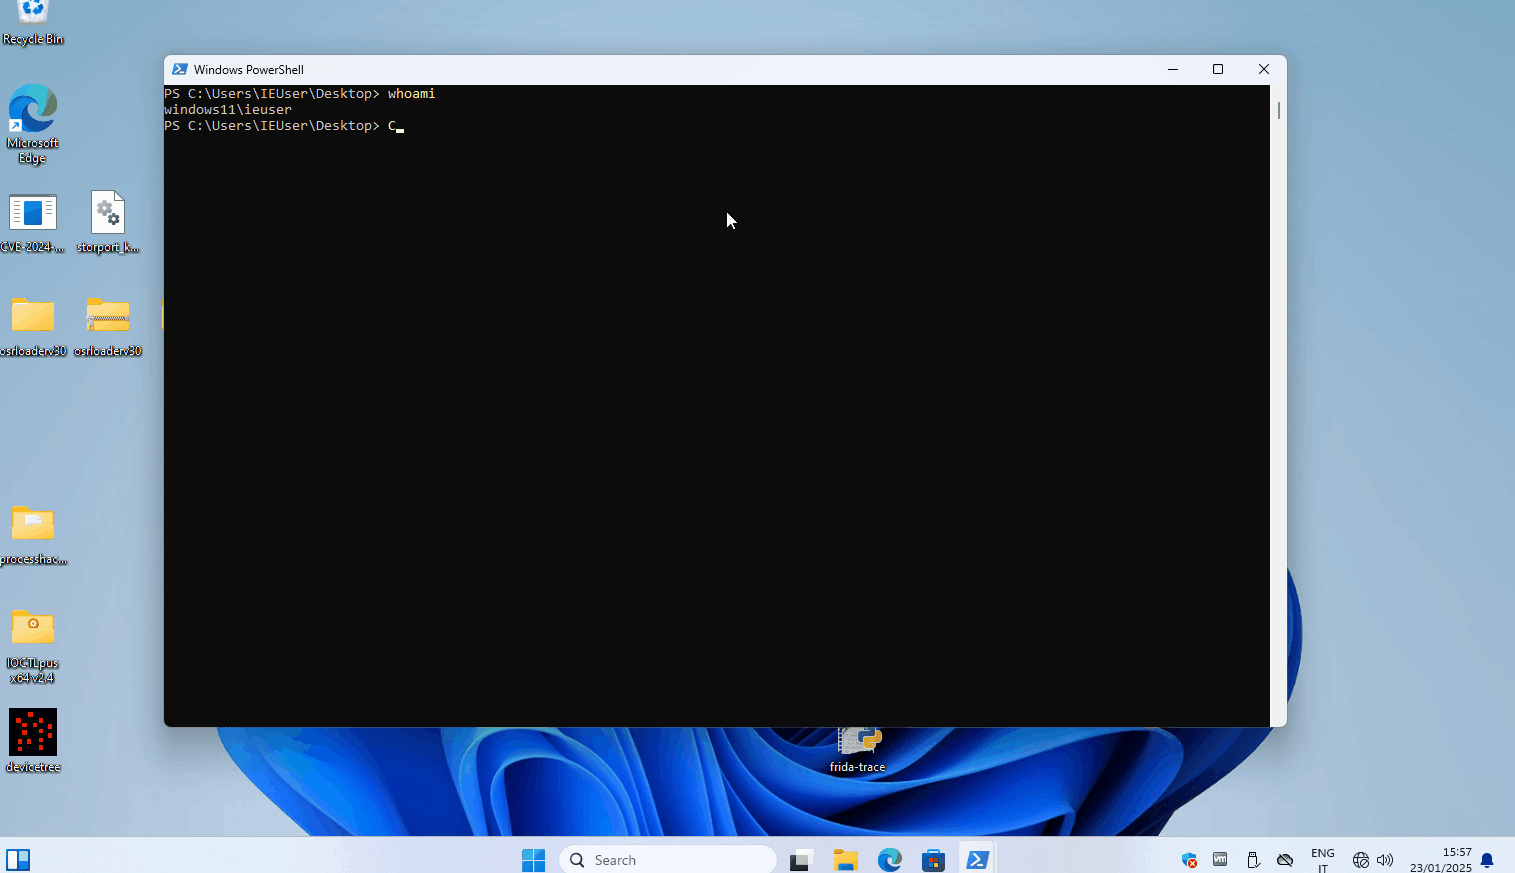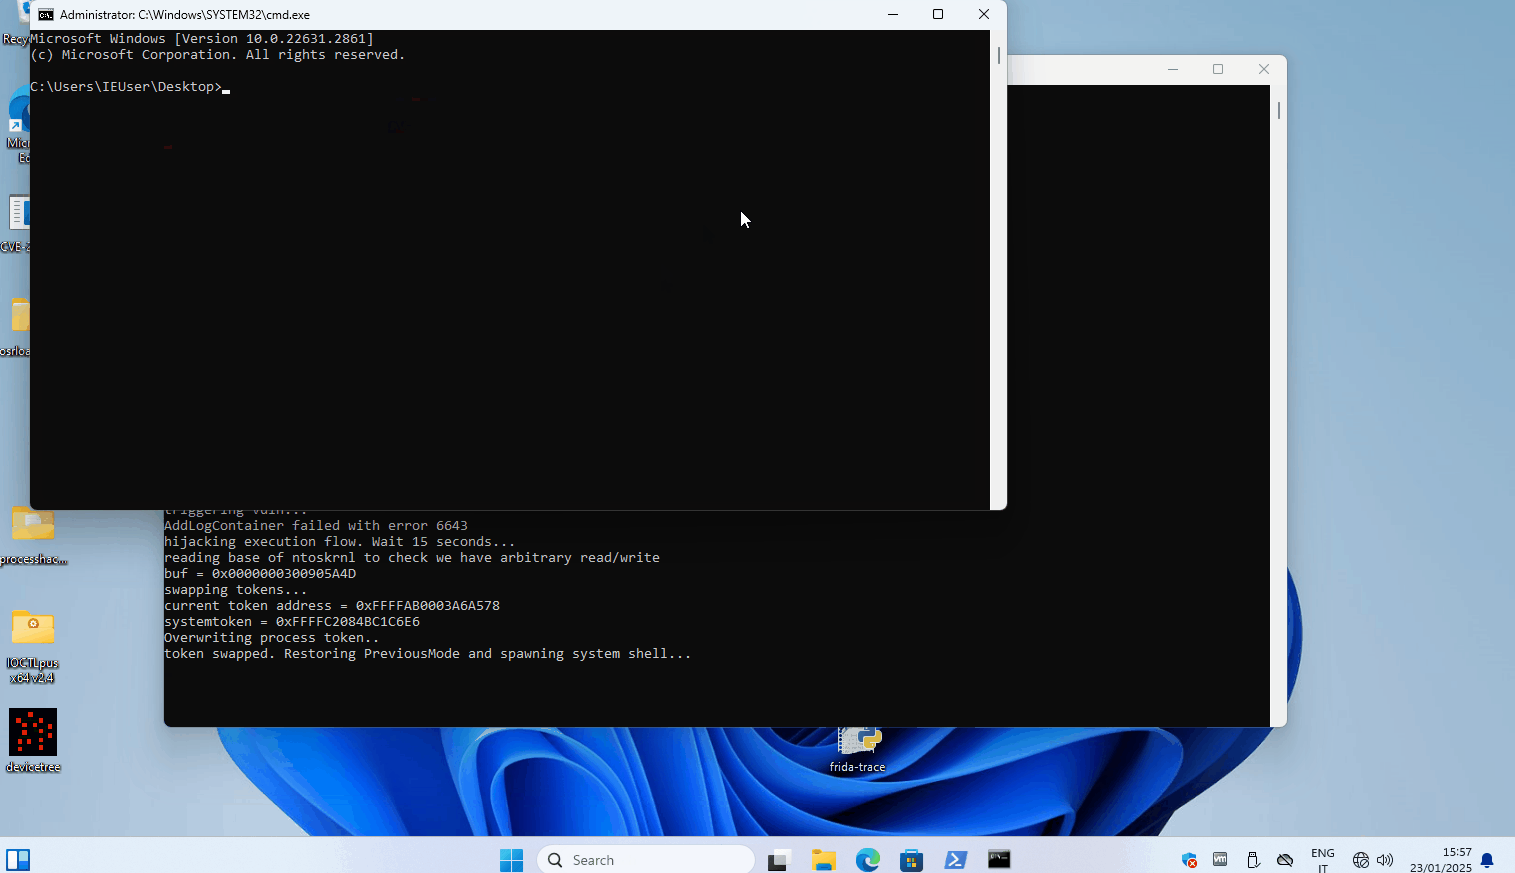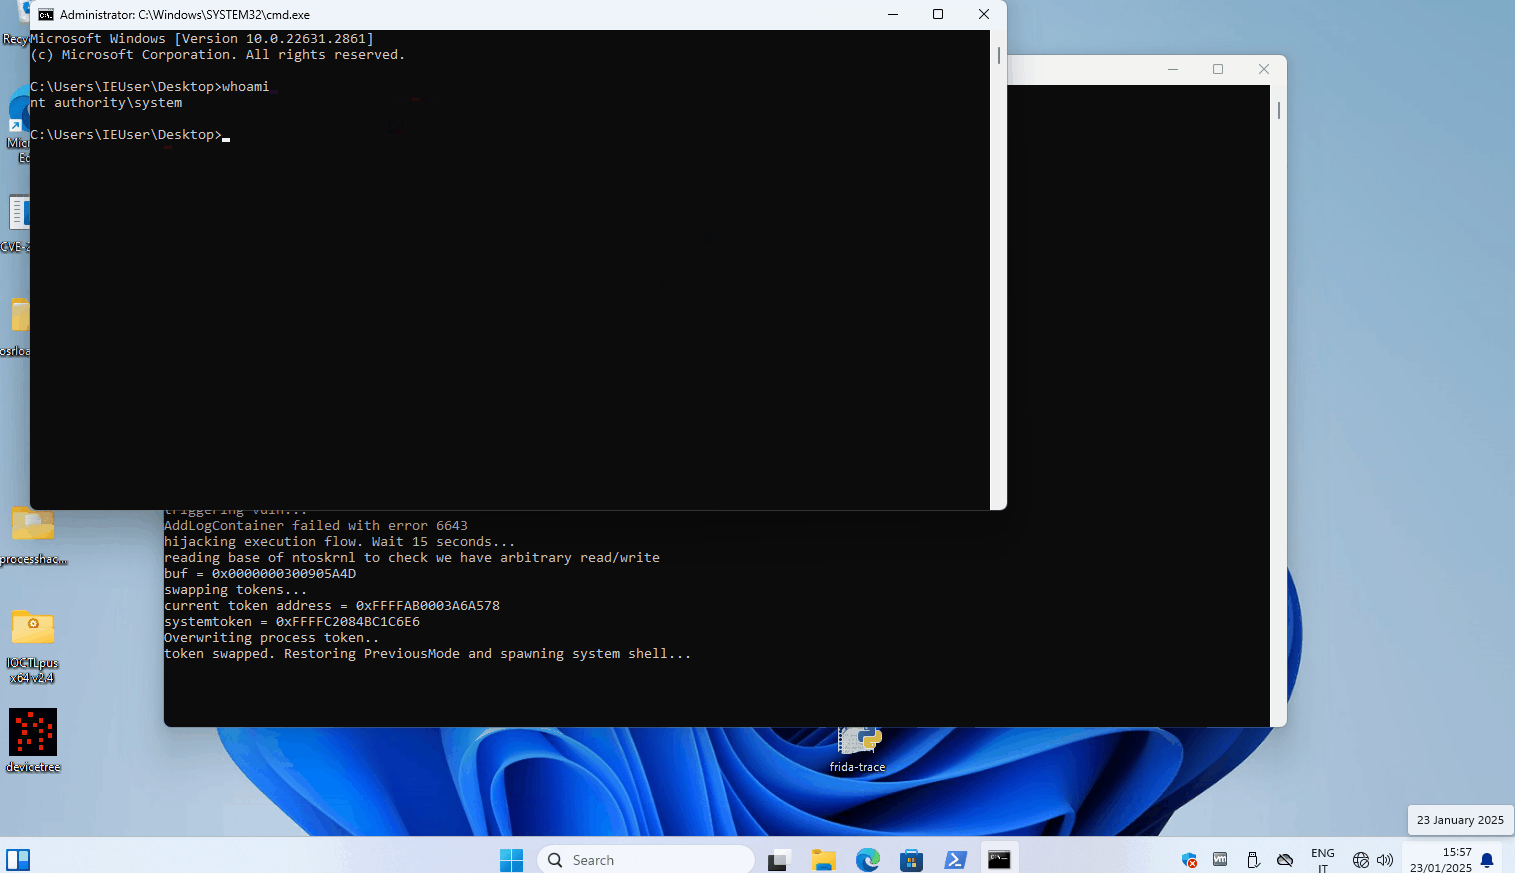 mrale98/cve-2024-49138-poc
CVE-2024-49138용 POC 익스플로잇
 wkl-sec/dcomhijack
DCOM 및 DLL 하이재킹을 이용한 수평 이동
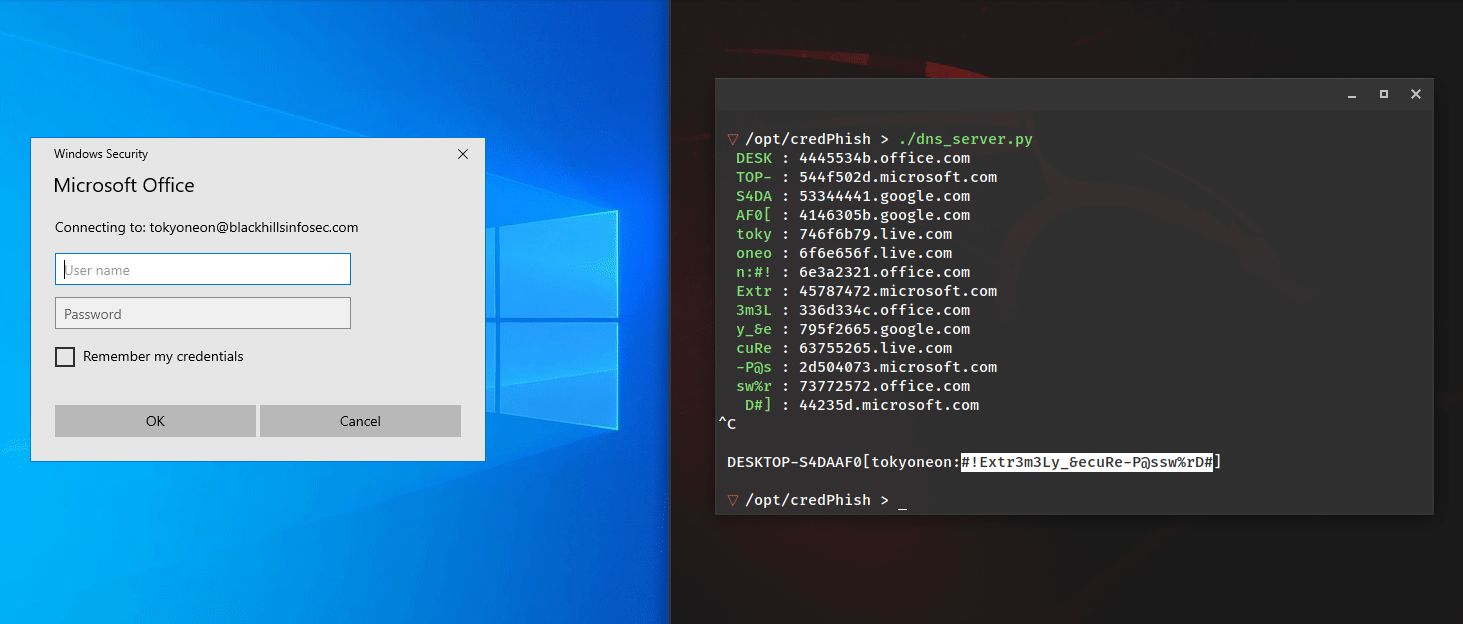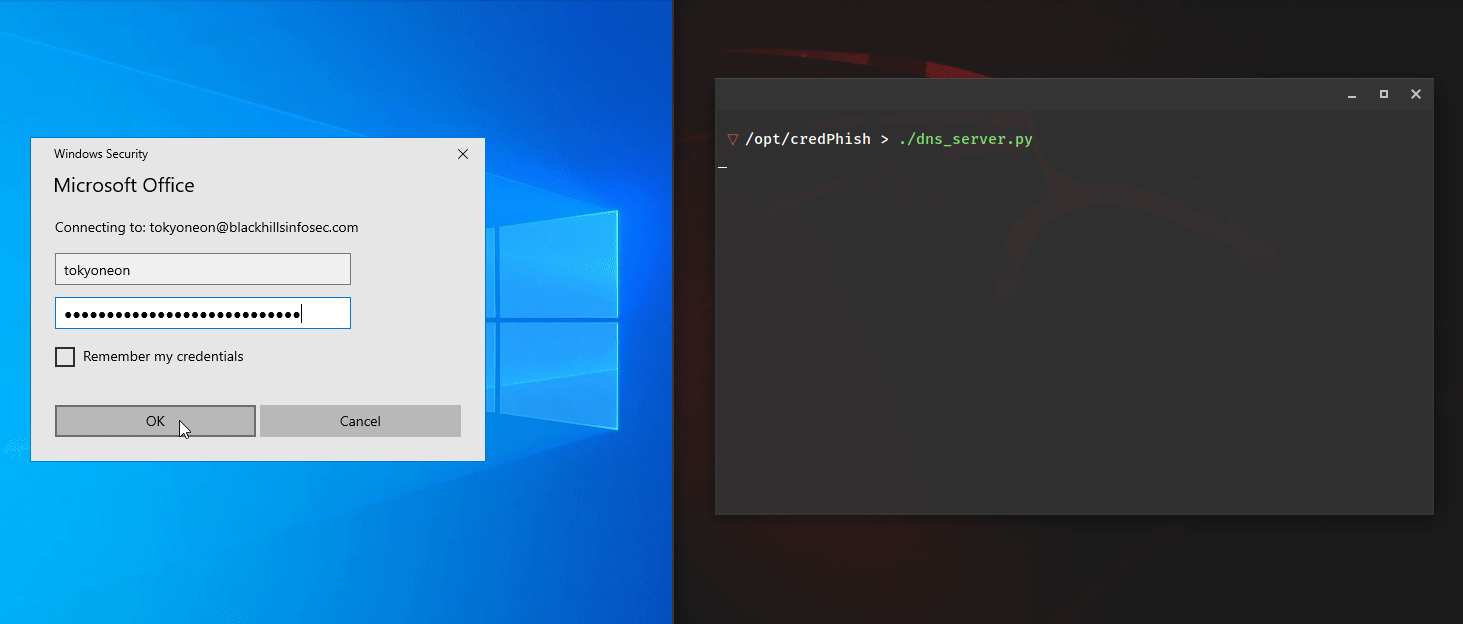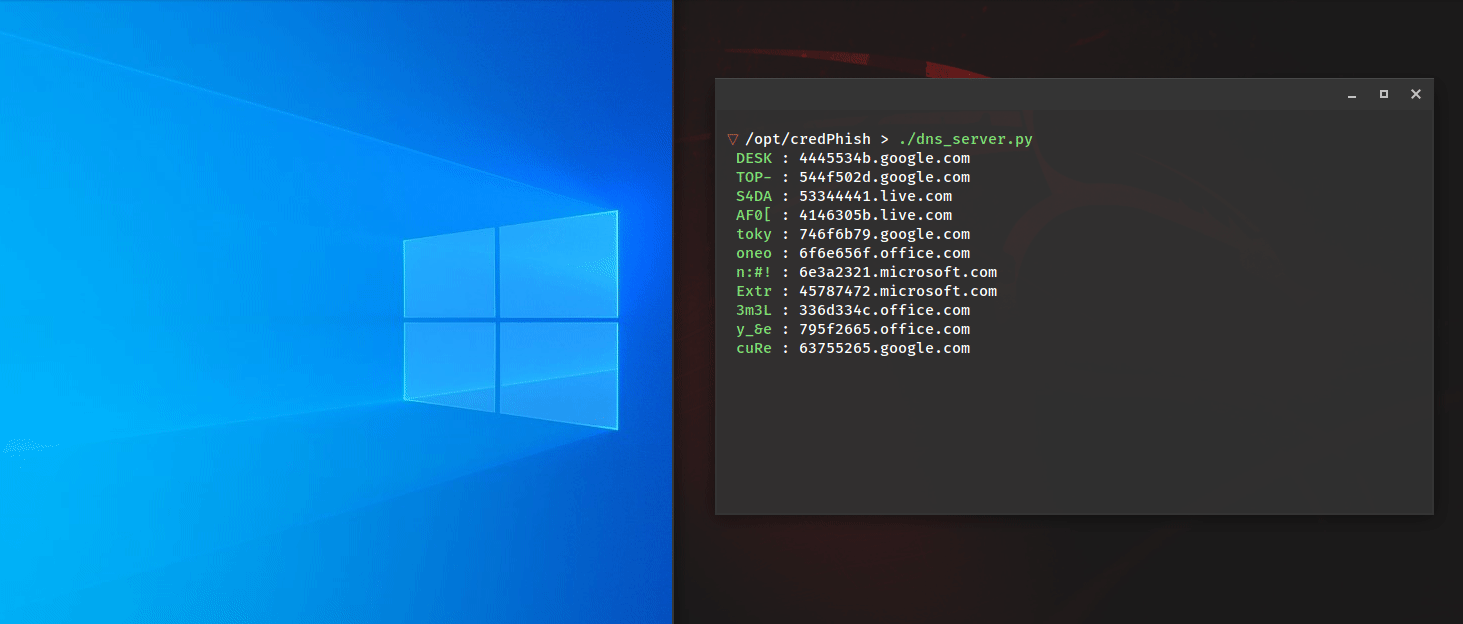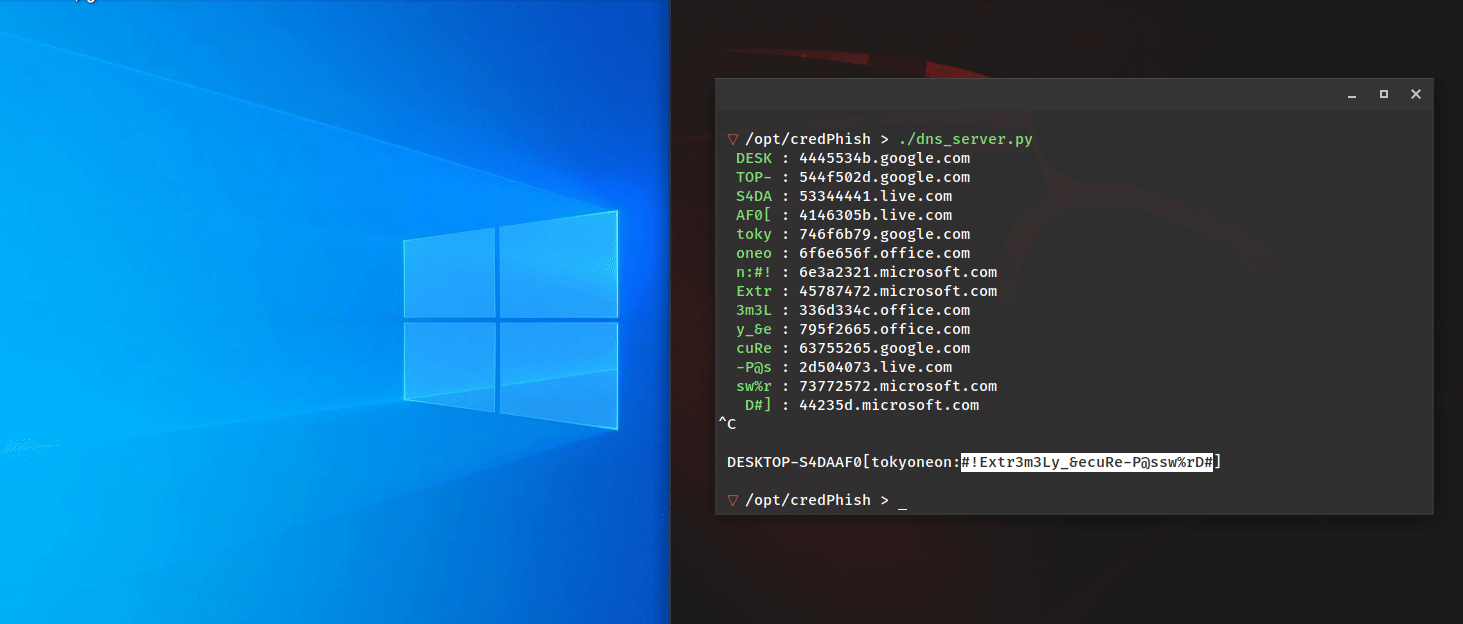 tokyoneon/credphish
합법적인 자격 증명 프롬프트를 호출하고 CredentialPicker 및 Resolve-DnsName을 사용하여 DNS를 통해 캡처된 비밀번호를 유출하는 PowerShell 스크립트입니다.
 reveng007/sharpgmailc2
우리의 친근한 Gmail이 서버 역할을 하고, 임플란트는 smtp를 통해 데이터를 외부로 유출하며 imap 프로토콜을 통해 C2(Gmail)로부터 명령을 읽습니다.
 potmdehex/multicast_bytecopy
# iOS 15.0 - 15.1.1용 커널 읽기/쓰기 익스플로잇
 wh04m1001/cve-2025-48799
CVE-2025-48799에 대한 개념 증명 익스플로잇으로, 심볼릭 링크 처리를 통한 임의 폴더 삭제로 Windows Update 서비스 권한 상승을 유발하며, 멀티 드라이브 Windows 10/11 시스템에 영향을 미칩니다.
 gosecure/dllpasswordfilterimplant
데이터 유출 기능을 갖춘 DLL 비밀번호 필터 임플란트
 a-d-team/sharpmemshell
HttpListener와 VirtualPath를 통해 구현된 .NET 인메모리 웹셸(memshell) 페이로드로, Godzilla 4.01 포스트 익스플로잇 프레임워크와 호환됩니다.
 jas502n/cve-2018-17182
Linux 커널의 use-after-free(UAF) 권한 상승 익스플로잇으로, CVE-2018-17182를 대상으로 하며 영향받는 커널(3.16~4.18.8)에서 루트 셸 접근을 제공합니다. 개념 증명(PoC) 코드와 컴파일 지침을 포함합니다.
 sud0woodo/dcomrade
취약한 DCOM 애플리케이션을 열거하기 위한 Powershell 스크립트
 orange-cyberdefense/p3-loader
P³-Shellcode Loader는 일반적인 탐지 메커니즘을 유발하지 않고 원격 프로세스에 셸코드를 주입하기 위해, 프로세스 매개변수(Process Parameters) 구조를 실행 및 스테이징 위치로 활용하는 코드 주입 기법을 구현한 로더입니다.
 rogue-kdc/cve-2019-0841
CVE-2019-0841 권한 상승 취약점의 PoC 코드
 scorpioneslabs/dvs
D(COM) V(ulnerability) S(canner) 일명 교활한 스위스 군용 칼 - DCOM 객체를 이용한 측면 이동
 skelsec/evilrdp
자동화된 마우스, 키보드, 클립보드 조작, 파일 전송, SOCKS 프록시, 그리고 파일 업로드 없이 PowerShell/셸을 통한 원격 명령 실행을 위한 확장된 제어 기능을 갖춘 RDP 클라이언트
 p0dalirius/extractbitlockerkeys
도메인에서 BitLocker 복구 키를 자동으로 추출하는 시스템 관리 또는 사후 침투 스크립트입니다.
 zxsecurity/steamer
공개된 비밀번호 유출 데이터를 가져오고, 검색하며, 관리하기 위한 도구입니다.








