
 #1
Tools for maintaining access, exploring, and expanding control within compromised systems and networks.
Kitploit 추천

 hash3lizer/sillyrat
Python 기반 RAT 🐀 (원격 접근 트로이목마)로, 리버스 셸 🖥️을 획득합니다.
 nilotpalbiswas/auto-root-exploit
자동 루트 익스플로잇 도구
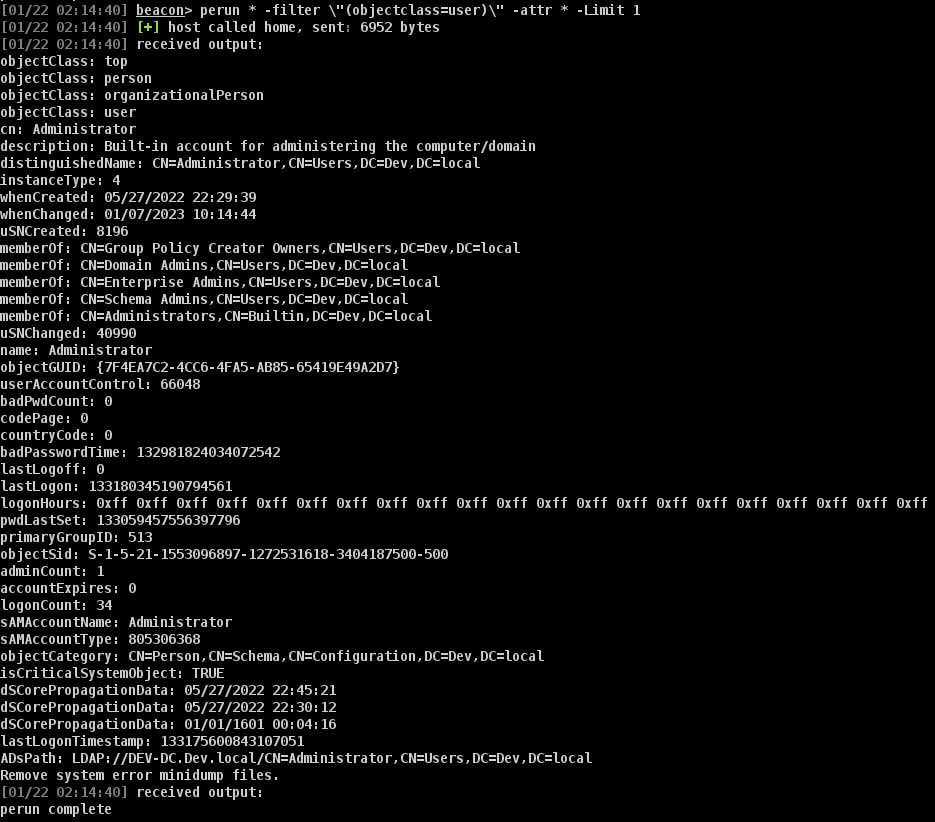 octoberfest7/inline-execute-pe
CobaltStrike Beacons에서 관리되지 않는 Windows 실행 파일 실행
 chudry/xerror
완전 자동화된 침투 테스트 도구
 cyberark/kubesploit
Kubesploit는 Golang으로 작성된 크로스 플랫폼 사후 이용 HTTP/2 명령 및 제어 서버 및 에이전트로, 컨테이너화된 환경에 초점을 맞추고 있습니다.
 mgeeky/shellcodefluctuation
RW/NoAccess와 RX 사이에서 셸코드의 메모리 보호를 전환한 다음 그 내용을 암호화/복호화하는 고급 인메모리 회피 기법
 sensepost/snoopy-ng
Snoopy v2.0 - 모듈식 디지털 지상파 추적 프레임워크
 empireproject/empire-gui
Empire 클라이언트 애플리케이션
 fahrj/reverse-ssh
정적으로 링크된 SSH 서버로, CTF 및 유사한 용도용 리버스 셸 기능을 갖춘 것
 dec0ne/hwsyscalls
HWSyscalls는 HWBP, HalosGate 및 kernel32의 합성 트램펄린을 사용하여 간접 시스템 콜을 실행하는 새로운 방법입니다.
 mythicagents/thanatos
Rust로 작성된 Linux 및 Windows 호스트를 대상으로 하는 Mythic C2 에이전트
 defaultnamehere/cookie_crimes
로컬 Chrome 쿠키를 루트 권한이나 복호화 없이 읽기
 med0x2e/executeassembly
.NET 어셈블리를 로드/인젝션하는 방법: 호스트(spawnto) 프로세스가 로드한 CLR AppDomainManager를 재사용, 로더/.NET 어셈블리 PE DOS 헤더 스톰핑, .NET 관련 모듈 언링킹, ETW+AMSI 우회, NT 정적 시스템 콜(x64)을…
 bitsadmin/nopowershell
레드 팀 목적을 위해 C#으로 재구축된 PowerShell
 cenglin123/steganographiergui
MP4/MKV 파일에 파일을 은닉합니다.
 not-sekiun/pyiris
PyIris는 Windows 및 Linux 시스템을 대상으로 Python으로 작성된 모듈식 원격 액세스 트로이 목마 도구 키트입니다.
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY 및 AV bypass, AMSI patched
 d4vinci/pyloggy
다른 어떤 키로거보다 더 많은 기능을 제공하는 파이썬 키로거 - 키 로거, 클릭 로거 및 스크린샷








