
 #1
Tools for maintaining access, exploring, and expanding control within compromised systems and networks.
Kitploit 추천
 th3xace/sudo_killer
Unix 계열 시스템에서 sudo 프로그램의 권한 상승 취약점을 악용하기 위해 설계된 도구입니다. 이 도구는 sudo의 특정 잘못된 구성이나 결함을 이용하여 시스템에서 상승된 권한을 획득하며, 기본적으로 일반 사용자가 루트 사용자로 명령을 실행할 수 있게 합니다.
 skelsec/pypykatz
순수 Python으로 작성된 Mimikatz
 bishopfox/cloudfox
클라우드 침투 테스트를 위한 상황 인식 자동화
 openai/privacy-filter
텍스트 내 PII 탐지 및 마스킹을 위한 양방향 토큰 분류 모델로, 온프레미스에서 수정(redaction), 평가, 파인튜닝을 위한 CLI를 제공합니다.
 berdav/cve-2021-4034
CVE-2021-4034 1day
 gtworek/priv2admin
Windows 권한을 (오)용하여 OS 내에서 권한을 상승시킬 수 있는 익스플로잇 경로
 sense-of-security/adrecon
ADRecon은 Active Directory에 대한 정보를 수집하고 대상 AD 환경의 현재 상태에 대한 종합적인 그림을 제공할 수 있는 보고서를 생성하는 도구입니다.
 intelisecurelabs/linux_exploit_suggester
Linux Exploit Suggester; 운영 체제 릴리스 번호 기반
 s3cur3th1ssh1t/winpwn
내부 Windows 침투 테스트 / AD 보안을 위한 자동화
 daem0nc0re/privfu
토큰 권한 조사를 위한 커널 모드 WinDbg 확장 및 PoCs.
 orlyjamie/mimikittenz
사후공격 단계에서 메모리로부터 중요한 정보를 추출하는 Powershell 도구입니다.
 thalesgroup-cert/watcher
AI 기반 위협 인텔리전스 플랫폼으로, 자동화된 CVE/랜섬웨어 모니터링, 도메인 감시, 데이터 유출 탐지 및 MISP/TheHive 연동을 통한 사고 대응을 제공합니다.
 pandasec888/taowu-cobalt_strike
Cobalt Strike 기반의 레드팀 자동화 프레임워크로, 익스플로잇 모듈, 사후 침투 도구 및 측면 이동 기능을 통합하여 조정된 적대 시뮬레이션을 수행합니다.
 gquere/pwn_jenkins
Jenkins 서버 공격에 관한 메모
 specterops/sharphound
Active Directory 객체 메타데이터, 그룹 구성원, 세션, ACL 및 트러스트를 수집하여 보안 평가를 위한 BloodHound 공격 경로 매핑에 데이터를 제공합니다.
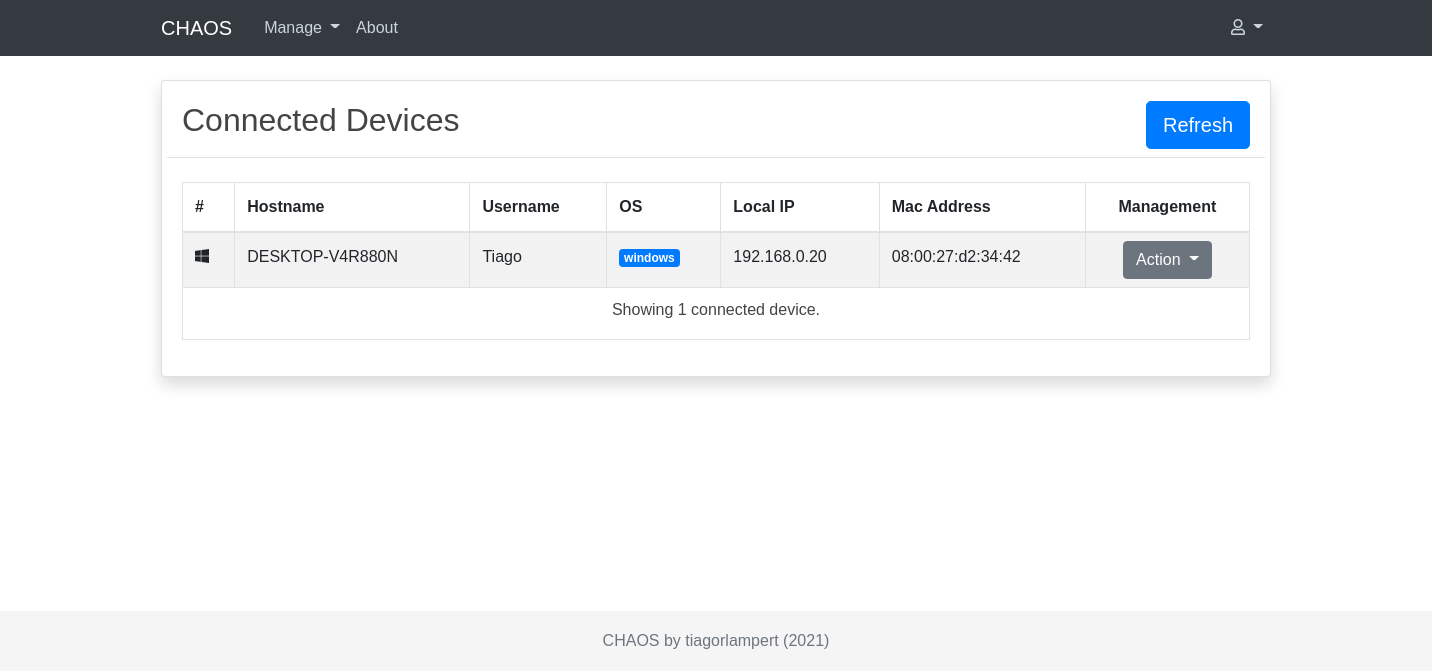 tiagorlampert/chaos
🔥 CHAOS는 원격 운영 체제를 제어하기 위해 바이너리를 생성할 수 있는 무료 오픈소스 원격 관리 도구입니다.
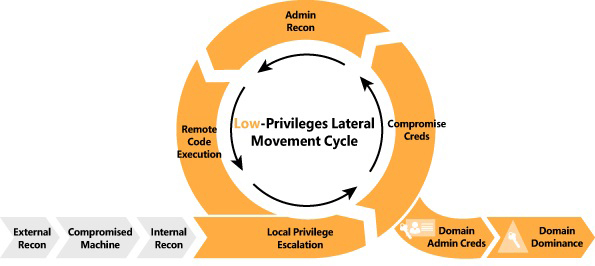 ihebski/a-red-teamer-diaries
RedTeam/Pentest 노트 및 실험 — 전문 업무와 관련된 여러 인프라에서 테스트된 내용.
 davidbuchanan314/tweetable-polyglot-png
최대 3MB의 데이터를 트윗 가능한 PNG 폴리글롯 파일로 패킹합니다.








