#1
 ronankongala/metasploit-pentest-report
Metasploitable2 및 TryHackMe Blue에 대한 승인된 침투 테스트. 3개의 CVE 악용(CVE-2011-2523, CVE-2007-2447, CVE-2017-0144), CVSS 점수 및 MITRE ATT&CK 매핑이 포함된 4개의 발견 사항.

 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 vqkro/higernes
사용자 이름, 이메일, 도메인, IP, 전화번호, 해시를 대상으로 하는 Python 및 C++ 기반 수동형 OSINT 툴킷. 키도, 로그인도 필요 없습니다.
 voidsecsoftwares/voidsec-proxy
SOCKS5 프록시 체이닝, 포트 스캐닝, DNS 열거, 해시 크래킹, 리버스 셸 생성, 스테가노그래피, 익명화를 위한 다중 모듈 공격 보안 툴킷입니다.
 znakar/sharktooth
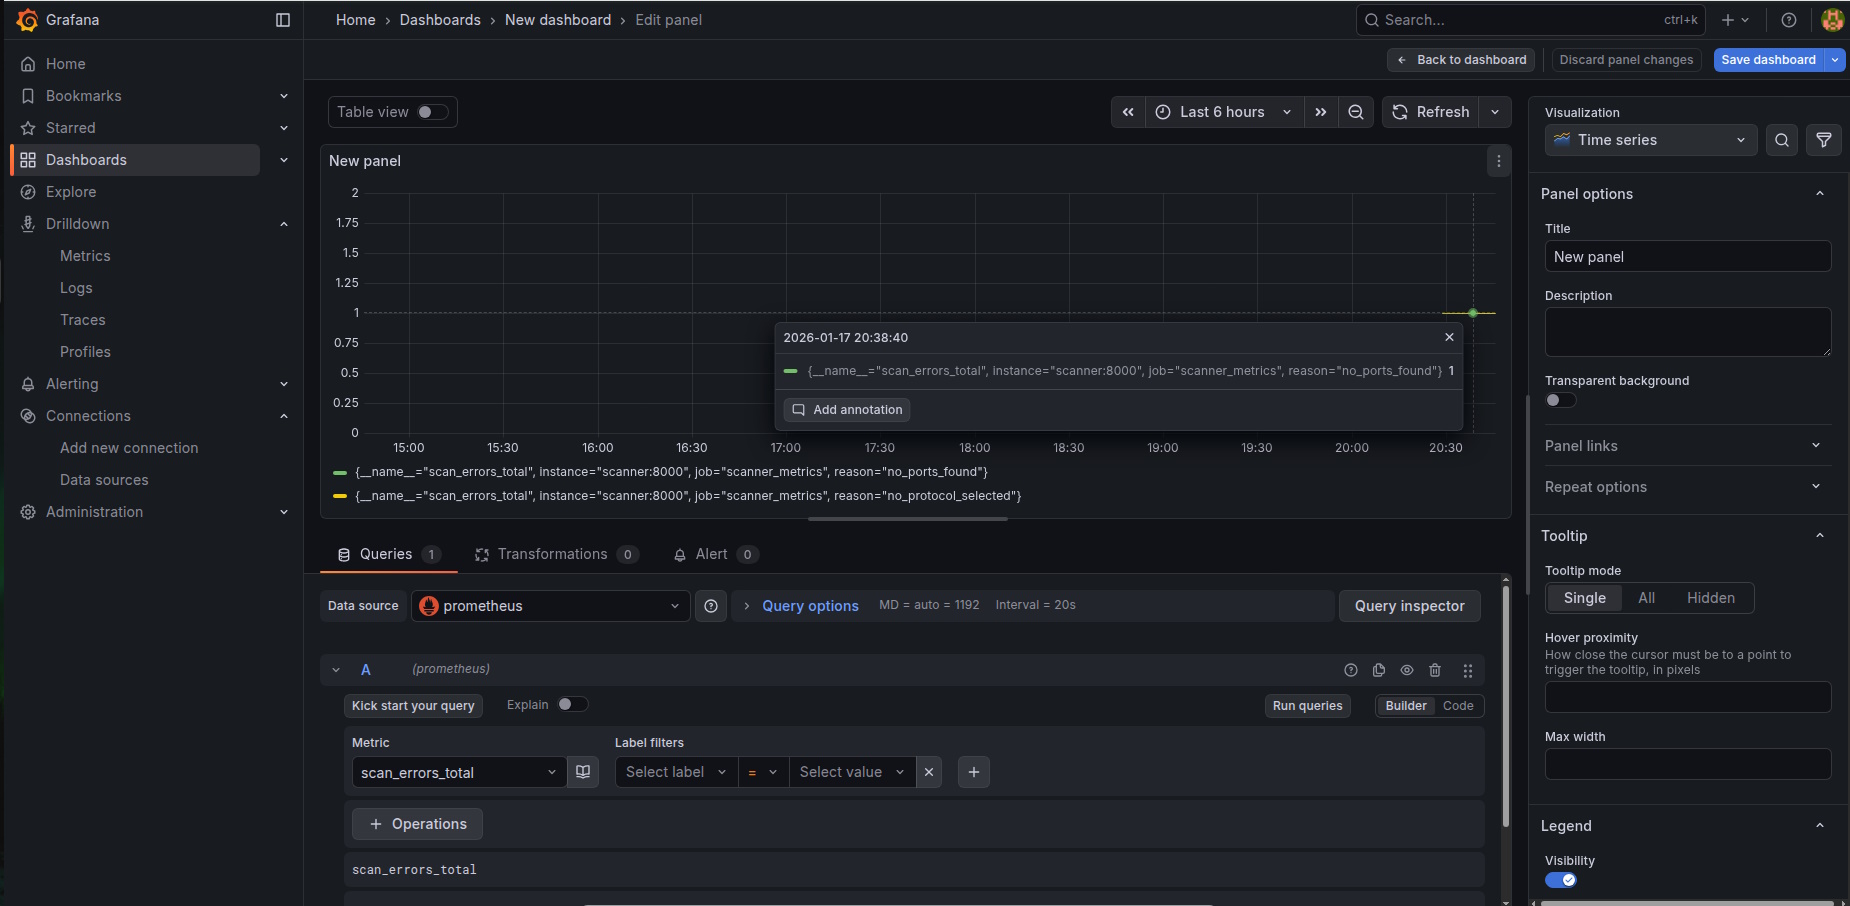
Docker 및 Prometheus + Grafana 통합을 지원하는 포트 스캐너. 멀티스레딩과 실시간 모니터링을 지원하는 네트워크 감사 도구.
 farinap5/a-xex
이 프로젝트는 네트워크 보안에 중점을 둔 학교 과제의 일부입니다.
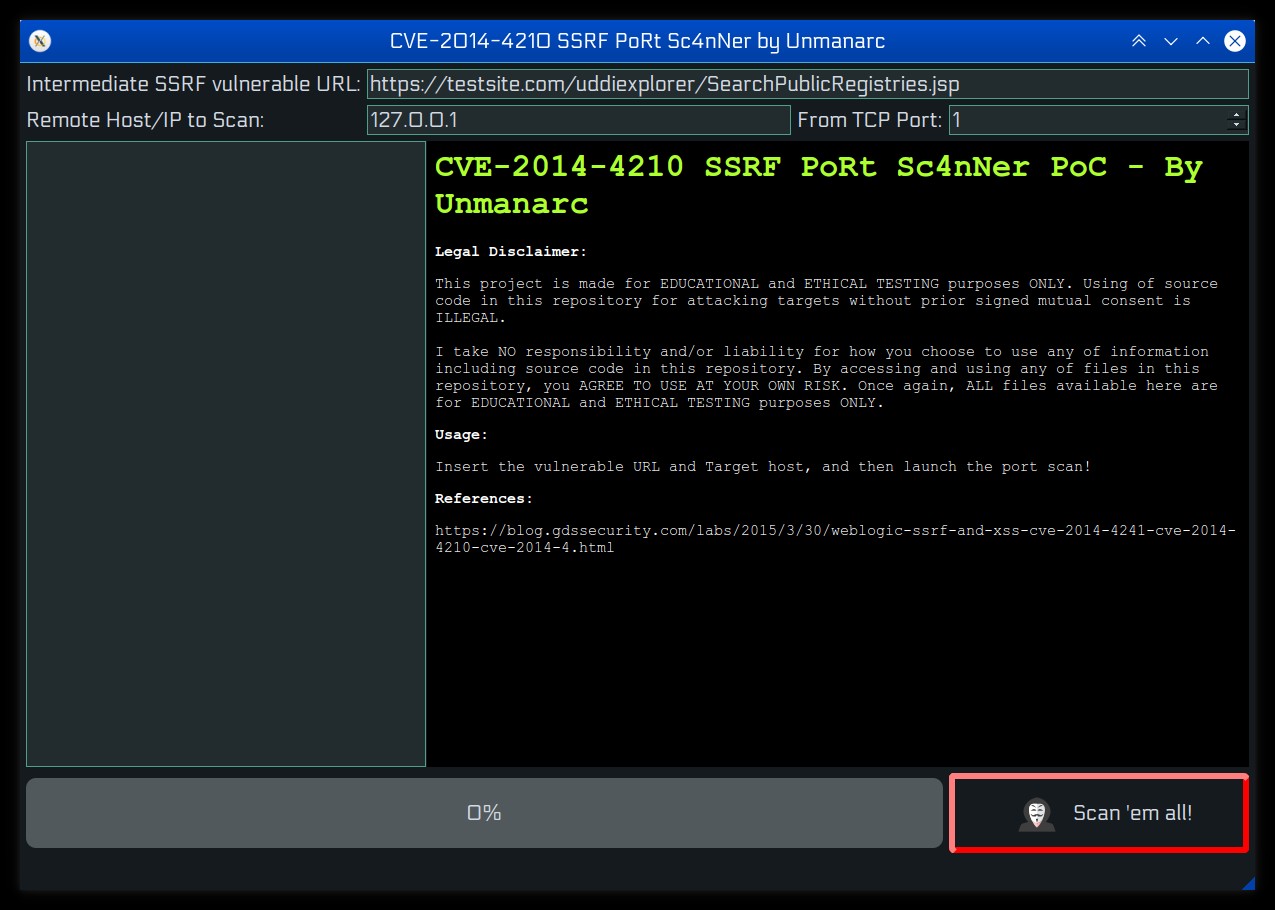 unmanarc/cve-2014-4210-ssrf-portscanner-poc
CVE-2014-4210 SSRF PORTSCANNER PoC
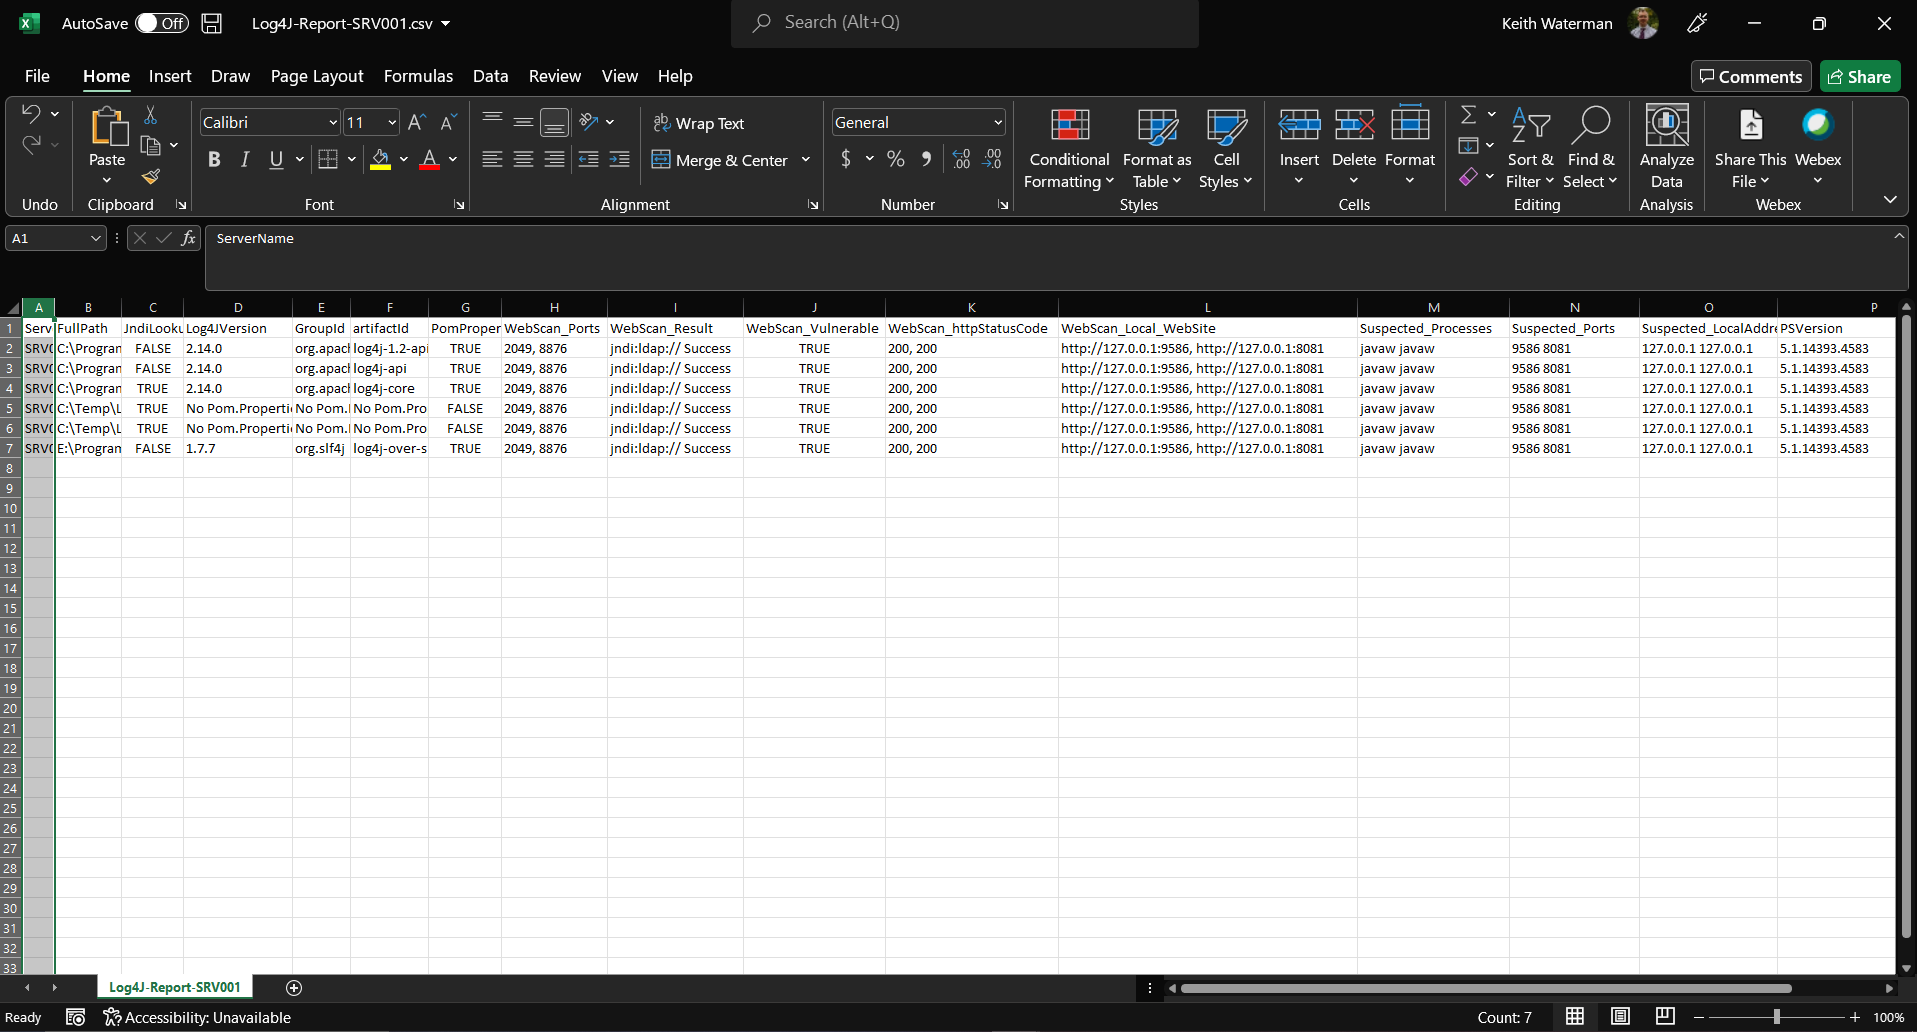 keysau/get-log4j-windows-local
로컬 Windows 서버에서 모든 log4j 구성 요소를 식별합니다. CVE-2021-44228
 yashas-13/pentx-vapt-skill
오픈소스 AI 기반 5단계 VAPT 침투 테스트 에이전트 — PoC와 함께 정찰/스캔/취약점/익스플로잇/보고서 지원
 kabiri-labs/sshfinder
모든 포트를 스캔하고 SSH 배너를 검증하며 인증 방법, 취약한 암호화, Terrapin 취약점, 그리고 호스트 및 CIDR 범위 전반에 걸친 재사용된 호스트 키를 감사하는 병렬 SSH 서비스 검색 및 보안 감사 도구입니다.
 l33tdawg/phantomrecon
PhantomRecon은 AI(Agent Development Kit - ADK를 통한 Google의 Gemini)로 구동되는 자율적 공격 보안 워크플로우를 시연하도록 설계된 CLI 기반의 모듈식 에이전트 중심 레드 팀 자동화 도구입니다.
 dozermx/argus
도메인, IP, ASN, 클라우드 자산, CVE를 CVSS 점수 및 규정 준수 매핑과 함께 지식 그래프로 매핑하는 다단계 정찰 및 공격 표면 스캐너입니다.
 rickgeex/cve-2024-6387-checker
CVE-2024-6387-Check는 취약한 버전의 OpenSSH에서 운영되는 서버를 탐지하기 위해 만들어진 간결하고 효율적인 도구입니다.
 nyxrecon/sudo-agent-ctf-
Sudo Agent CTF(TryHackMe) 문제 풀이로, 열거, 웹 익스플로잇, 스테가노그래피, SSH, 그리고 CVE-2019-14287을 통한 권한 상승을 다룹니다.
 darkrx1/rxscan
Rust CLI for bounded network reconnaissance: TCP/UDP port discovery, service identification, DNS/TLS/HTTP evidence collection, and public-source…
 vighnesh91/omnisec-hex
모바일 APK/IPA 트리아지, 클라이언트 측 DAST 퍼징, OSINT 디렉터리, 오프라인 AI 위협 스코어링, 네트워크 포트/CSP 감사를 위한 6개 모듈로 구성된 브라우저 로컬 보안 모노레포.