
 #1
Tools for discovering open ports, services, and potential entry points on network devices.
Kitploit 추천

 nonosticisiguzo-command/nmap-scan-results
scanme.nmap.org에서 CVE-2023-38408 (9.8 치명적)을 포함하여 200개 이상의 취약점 발견
 v9mirza/lazyports
lazyports는 네트워크 포트를 시각화하고 관리하기 위한 터미널 UI 도구입니다. 수신 중인 프로세스를 검사하고 쉽게 종료할 수 있는 대화형 테이블을 제공합니다.
 vaibhavkrishna12004/ubuntu-privesc-lab
전체 침투 테스트 워크플로우: 자격 증명 무차별 대입, SSH 액세스 및 권한 상승 (CVE-2021-4034)
 dozermx/argus
도메인, IP, ASN, 클라우드 자산, CVE를 CVSS 점수 및 규정 준수 매핑과 함께 지식 그래프로 매핑하는 다단계 정찰 및 공격 표면 스캐너입니다.
 idealeer/xmap
고성능 네트워크 스캐너로, 인터넷 전체 IPv4/IPv6 연구를 위한 다중 프로브 모듈(ICMP, TCP SYN, UDP, DNS)을 갖추고 있으며, 10G 링크에서 5분 이내에 전체 주소 공간 스캔이 가능합니다.
 abrahamsurf/sdwan-scanner-cve-2026-20127
Cisco SD-WAN 노출 및 잠재적 취약점 스캐너 (수동 핑거프린팅) 2026
 mr-rizwan-syed/chomtesh
CHOMTE.SH는 침투 테스트 중 정찰 작업을 자동화하도록 설계된 강력한 셸 스크립트입니다. 다양한 Go 기반 도구를 활용하여 정보를 수집하고 공격 표면을 식별하므로, 버그 바운티 헌터와 침투 테스터에게 귀중한 도구입니다.
 neutralwarrior/c-port-scanner
대상 IP의 열린 포트를 스캔하고 결과를 표시하는 포트 스캐너, C로 제작됨
 reddyyz/astsu
Python 3과 scapy를 사용하여 개발된 네트워크 스캐너 도구입니다.
 mmarting/unwaf
WAF/CDN 뒤에 숨겨진 실제 오리진 IP를 여러 OSINT 소스를 사용해 수동적으로 탐색한 뒤, HTML 유사도, SSL 인증서 지문, HTTP 헤더를 통해 후보를 검증하는 Go 도구입니다.
 natsuki-engr/live-server-evil-crawler
Live Server VSCode 취약점 (CVE-2025-65717) 데모
 nullt3r/jfscan
JF⚡can - Masscan과 Nmap을 사용한 초고속 포트 스캐닝 및 서비스 탐색. Masscan으로 대규모 네트워크를 스캔하고 Nmap의 스크립팅 기능을 사용하여 서비스에 대한 정보를 탐색합니다. 보고서를 생성합니다.
 purehate/cve-2025-64459-hunter
CVE-2025-64459-hunter
 l33tdawg/phantomrecon
PhantomRecon은 AI(Agent Development Kit - ADK를 통한 Google의 Gemini)로 구동되는 자율적 공격 보안 워크플로우를 시연하도록 설계된 CLI 기반의 모듈식 에이전트 중심 레드 팀 자동화 도구입니다.
 cumakurt/tscan
Python 기반 스캐너로, CVE-2026-24061 telnetd 인증 우회를 탐지하고 악용하여 취약한 GNU Inetutils 서비스에서 루트 셸 접근을 가능하게 합니다.
 lglznl/klaios
KLAIOS는 Kali Linux의 공격적 도구 키트와 강화된 VPN-벙커 스타일의 격리를 결합한 하이브리드 보안 환경으로, 더 스마트한 워크플로를 위해 현대 AI로 강화되었습니다.
 cyberdudebivash/cyberdudebivash-fortisiem-cve-2025-64155-scanner
사이버두데비바시(CYBERDUDEBIVASH) 에코시스템의 승인된 고영향 도구로, CVE-2025-64155(FortiSIEM phMonitor 명령 주입)를 탐지합니다. 윤리적으로 열린 포트와 취약한 행위를 스캔합니다.
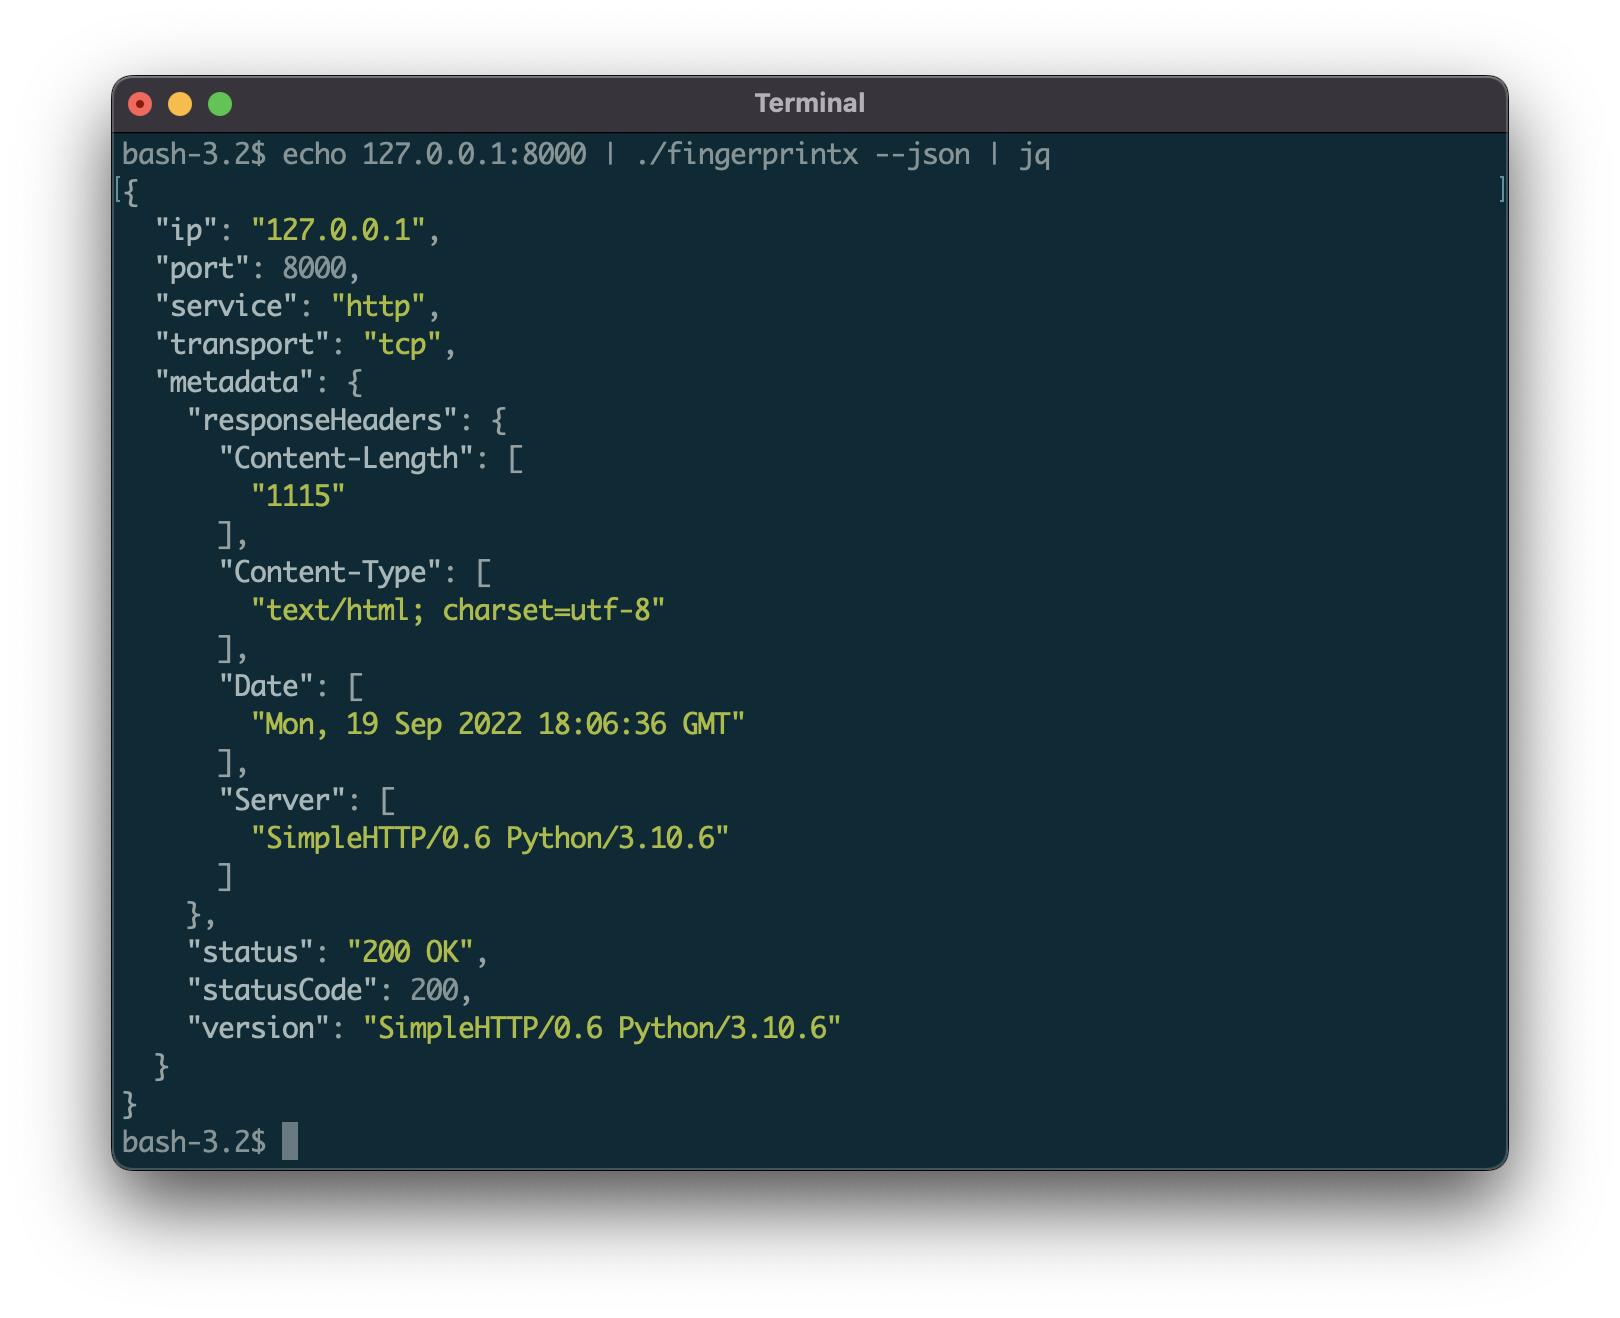 praetorian-inc/fingerprintx
오픈 포트에서 서비스 검색을 위한 독립 실행형 유틸리티!








