#1
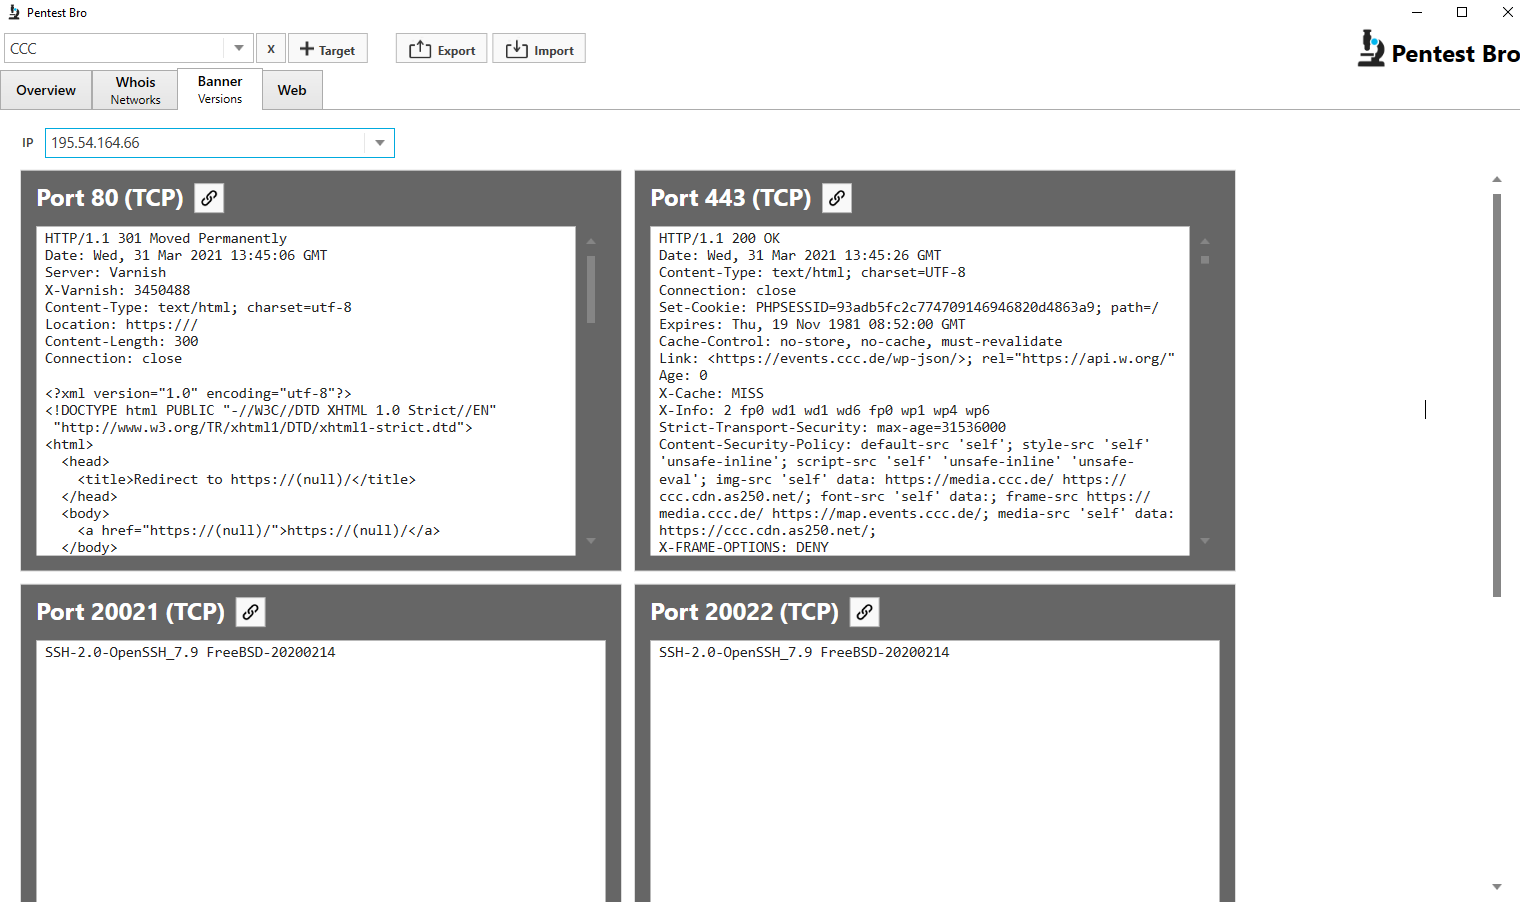
 marius-rothenbuecher/pentestbro
Windows 기반 정찰 도구로, 서브도메인 열거, 포트 스캐닝, 배너 그랩, whois 조회, 웹 경로 열거를 결합하여 침투 테스트에 사용됩니다.
 snovvcrash/divideandscan
전체 포트 스캔 결과를 분할하여 타겟 Nmap 실행에 사용합니다.

 isnic/prober
Ansible과 BATS를 사용하여 여러 관점에서 DNS, 호스트 가용성, 열린 포트 및 TLS 구성을 검증하는 자동화되고 재현 가능한 네트워크 보안 테스트 프레임워크입니다.
 yogeshojha/rengine
reNgine은 웹 애플리케이션을 위한 자동화된 정찰 프레임워크로, 엔진을 통한 고도로 구성 가능한 간소화된 정찰 프로세스, 정찰 데이터 상관 관계 분석 및 구성, 지속적인 모니터링, 데이터베이스 기반, 간단하면서도 직관적인 사용자 인터페이스에 중점을 둡니다.…
 six2dez/reconftw
reconFTW는 대상 도메인에 대해 자동화된 정찰을 수행하기 위해 설계된 도구로, 최적의 도구 세트를 실행하여 스캐닝을 수행하고 취약점을 찾아냅니다.
 ghosttroops/scan4all
공식 저장소 vuls 스캔: 15000+개의 PoC; 23종의 애플리케이션 비밀번호 크랙; 7000+개의 웹 지문; 146개 프로토콜 및 90000+개의 규칙 포트 스캔; 퍼즈, HW, 멋진 BugBounty( ͡° ͜ʖ ͡°)...
 gwen001/pentest-tools
빠른 요구에 맞춘 맞춤형 보안 도구 모음입니다.
 codingo/reconnoitre
멀티스레드 정보 수집 및 서비스 열거를 위한 보안 도구로, 결과를 저장할 디렉토리 구조를 구축하고 추가 테스트를 위한 권장 사항을 작성합니다.
 robertdavidgraham/masscan
TCP 포트 스캐너, 비동기식으로 SYN 패킷을 발사하여 5분 이내에 전체 인터넷을 스캔합니다.
 projectdiscovery/naabu
A fast port scanner written in go with a focus on reliability and simplicity. Designed to be used in combination with other tools for attack surface…
 firefart/wordpresspingbackportscanner
WordpressPingbackPortScanner
 owasp/ninja-pingu
고성능 네트워크 스캐너로, 대규모 IP 및 포트 스캔, 서비스 식별, 임베디드 장치 탐지, 플러그인 프레임워크를 통한 취약점 분석을 지원합니다.
 abacus-group-rto/legion
Legion은 정보 시스템의 발견, 정찰 및 익스플로잇을 지원하는 오픈 소스, 사용하기 쉬운, 매우 확장 가능한 반자동 네트워크 침투 테스트 도구입니다.
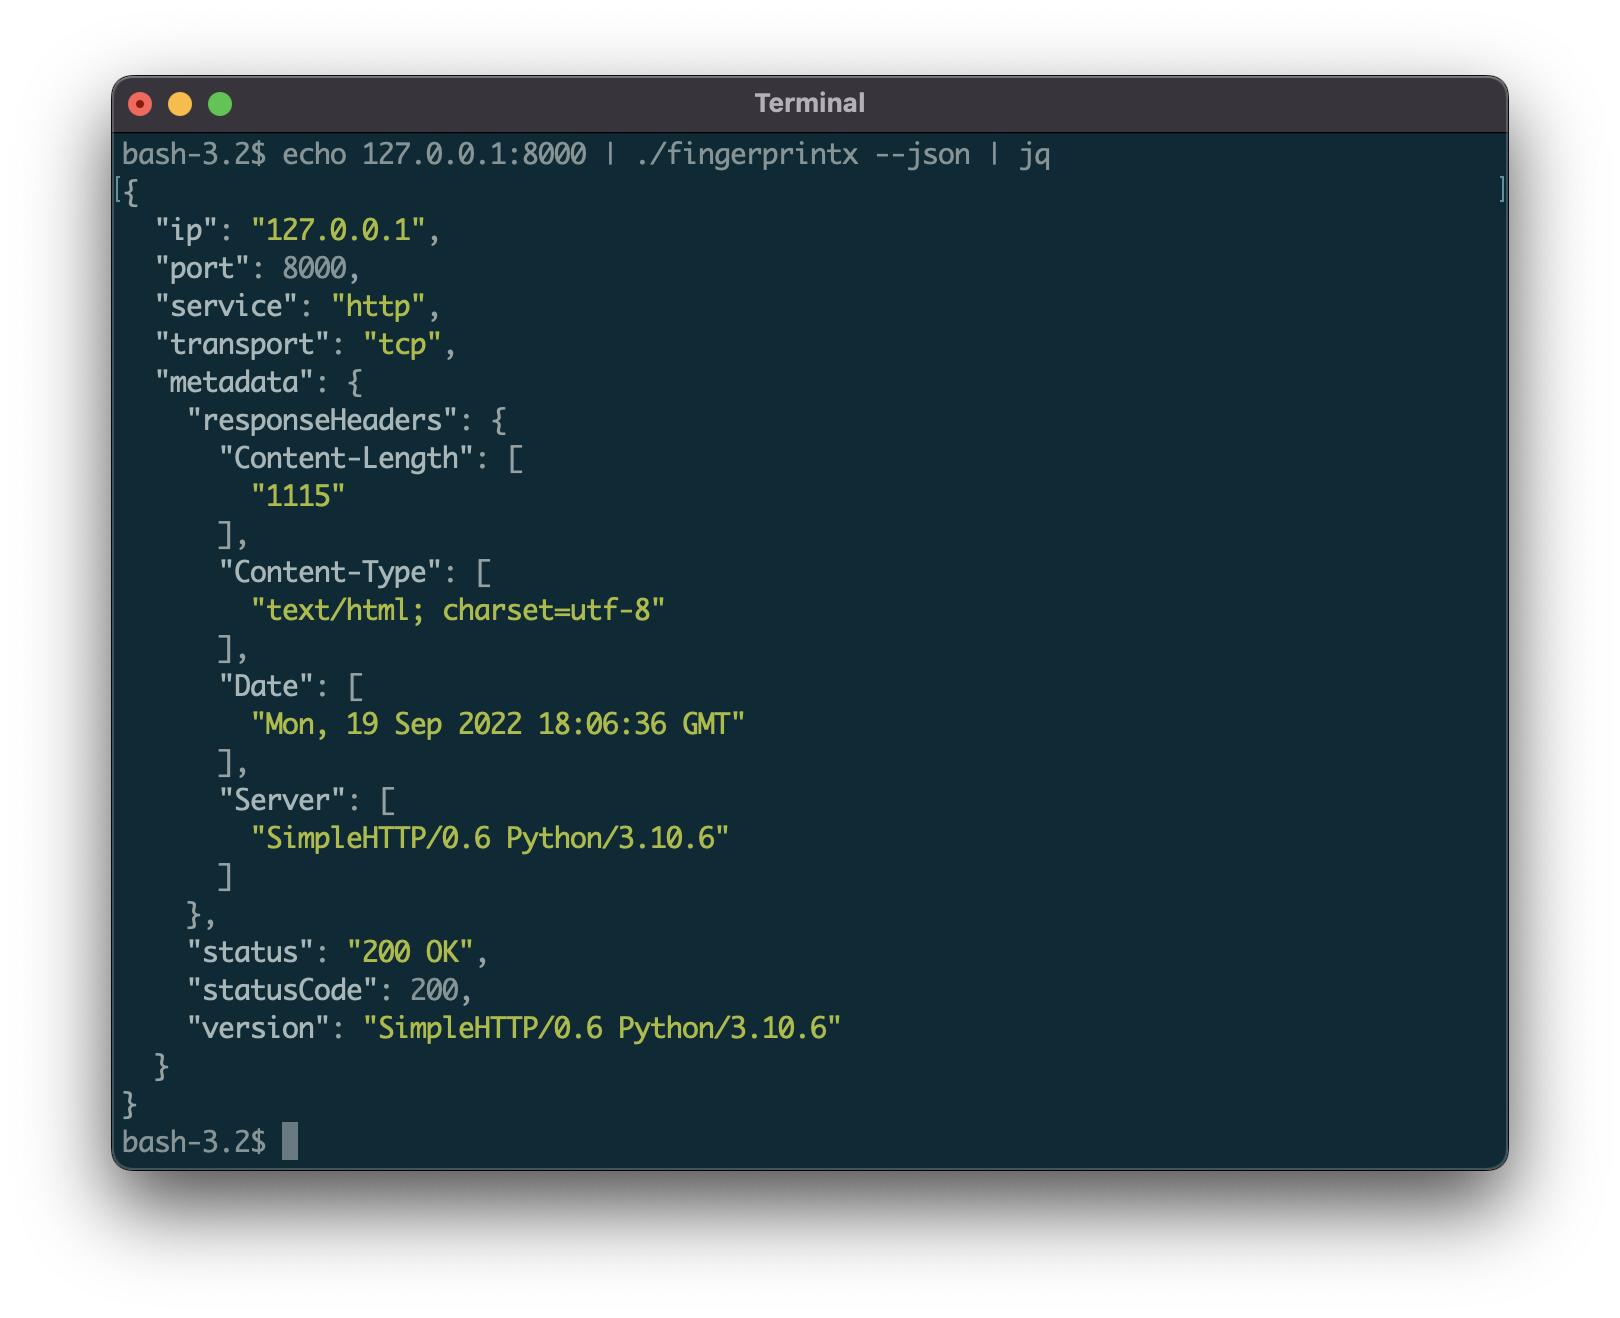 praetorian-inc/fingerprintx
오픈 포트에서 서비스 검색을 위한 독립 실행형 유틸리티!