 owasp/ninja-pingu
고성능 네트워크 스캐너로, 대규모 IP 및 포트 스캔, 서비스 식별, 임베디드 장치 탐지, 플러그인 프레임워크를 통한 취약점 분석을 지원합니다.

NINJA-PingU(Is Not Just a Ping Utility)는 대규모 분석을 위한 무료 오픈 소스 고성능 네트워크 스캐너 도구입니다. 성능을 최우선 목표로 설계되었으며, 쉬운 플러그인 생성을 허용하는 프레임워크로 개발되었습니다.
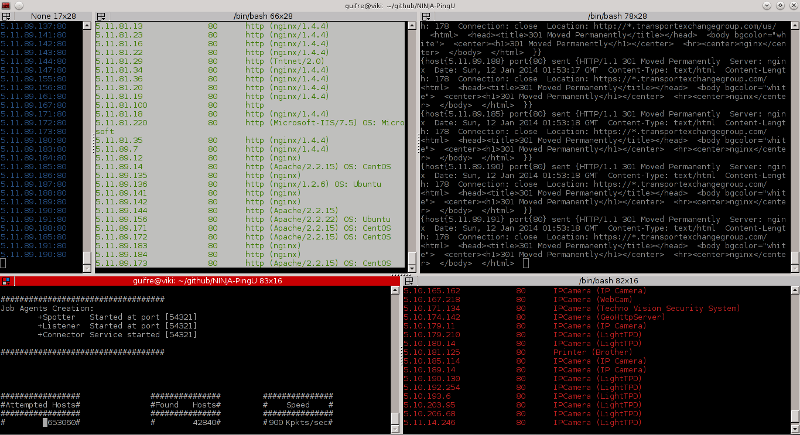
NINJA PingU는 서비스 분석 및 임베디드 장치 식별을 위한 플러그인 세트를 기본으로 제공합니다. 이에 대한 자세한 정보는 홈페이지 http://owasp.github.io/NINJA-PingU 에서 확인할 수 있습니다.
  - gcc
  - Linux box. *BSD나 Windows OS에서는 작동하지 않습니다.
  - 루트 권한
$ cd /tmp; wget https://github.com/OWASP/NINJA-PingU/archive/v1.0.tar.gz; tar -xvf v1.0.tar.gz; cd NINJA-PingU-1.0/; ./npingu.sh
   # sudo ./bin/npingu [옵션] 대상

  -t    전송 스레드 수.
  -p	포트 스캔 범위. 예: 80 또는 20-80.
  -d	패킷 전송 간 지연 시간 (마이크로초).
  -s	서비스 식별 안 함 (대역폭 부하 감소, 더 많은 호스트/시간).
  -m	실행할 모듈. 예: Service.
  -h	도움말 표시.
  [대상] IP 주소 시드. 예: 192.168.1. 또는 1.1.1.1-255.0.0.0
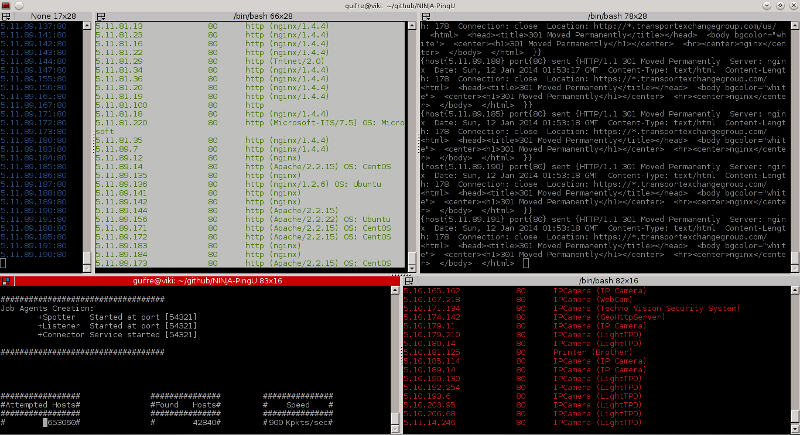
NINJA Pingu는 컴파일 과정 자동화, 운영 체제 성능 튜닝, terminator 통합을 통한 향상된 사용자 인터페이스를 위한 bash 스크립트와 함께 제공됩니다. 다음 명령어를 실행하여 실행할 수 있습니다.
$ ./npingu.sh
OVH 서버 스캔 예제:
   # ./bin/npingu -t 3 -p 20-80 188.1.1.1-188.255.1.1 -d 1 -m Service

  -대상 호스트 [188.165.83.148-188.255.83.148]
  -대상 포트 범위 [20-80]
  -스레드 [3]
  -지연 시간 1 마이크로초
  -서비스 식별 모듈 사용
여러 Google 웹 서버 스캔 예제:
  # ./bin/npingu -t 5 -p 80 -s 74.125.0.0-74.125.255.255

  -대상 호스트 [74.125.0.0-74.125.255.255]
  -대상 포트 [80]
  -스레드 [5]
  -s synOnly 스캔
32764/TCP 백도어 스캔 예제:
  # ./bin/npingu -t 2 1.1.1.1-255.1.1.1 -m Backdoor32764 -p 32764

  -대상 호스트 [1.1.1.1-255.1.1.1]
  -대상 포트 [32764]
  -스레드 [2]
  -32764/TCP 백도어 모듈 사용
문제, 버그, 제안 또는 수정 사항이 있으면 다음 이메일로 연락 주세요: Guifre Ruiz [email protected]
NINJA PingU에 대한 자세한 내용은 http://owasp.github.io/NINJA-PingU 를 방문하세요.
코드는 GPL v3.0에 따라 라이선스가 부여됩니다.
