
 #1
Tools for discovering open ports, services, and potential entry points on network devices.
Kitploit 추천
 edu4rdshl/unimap
IP 주소별로 한 번만 스캔하고 Nmap을 사용하여 대량의 데이터에 대한 스캔 시간을 줄입니다.

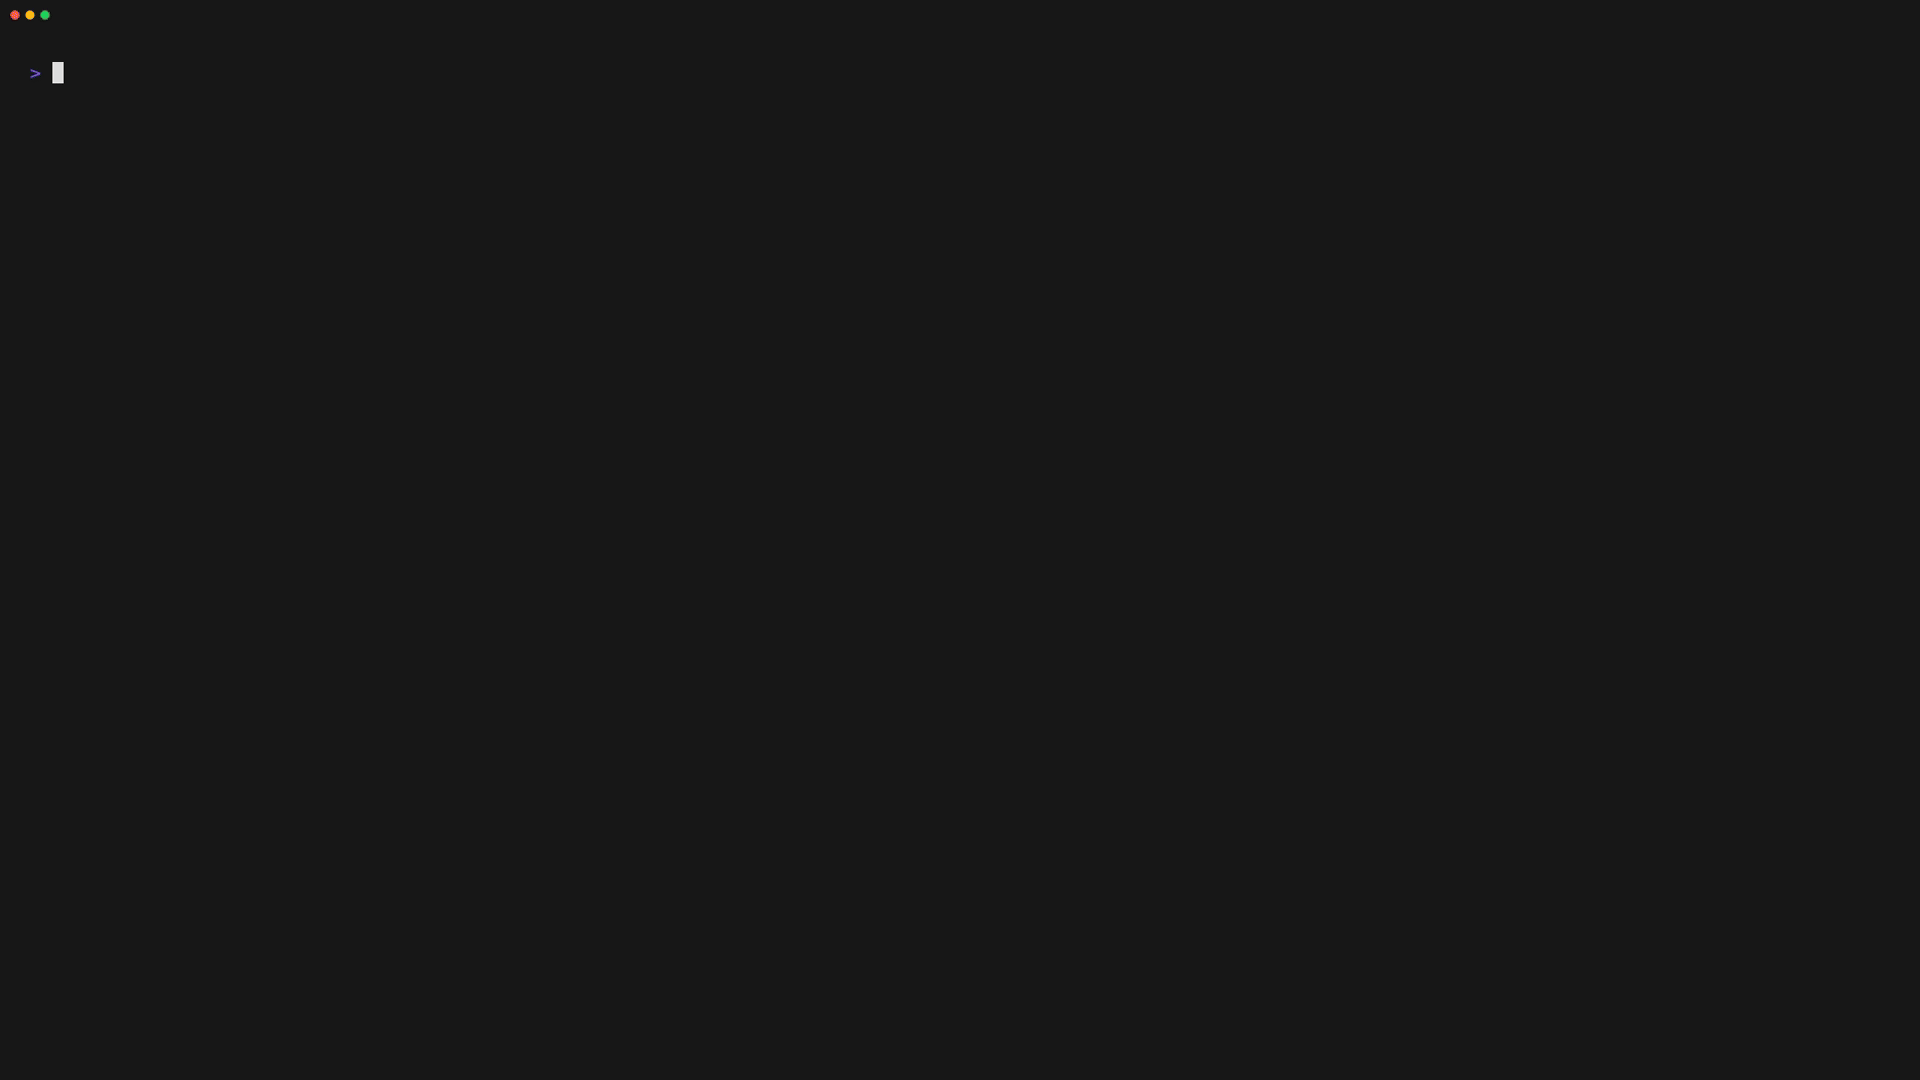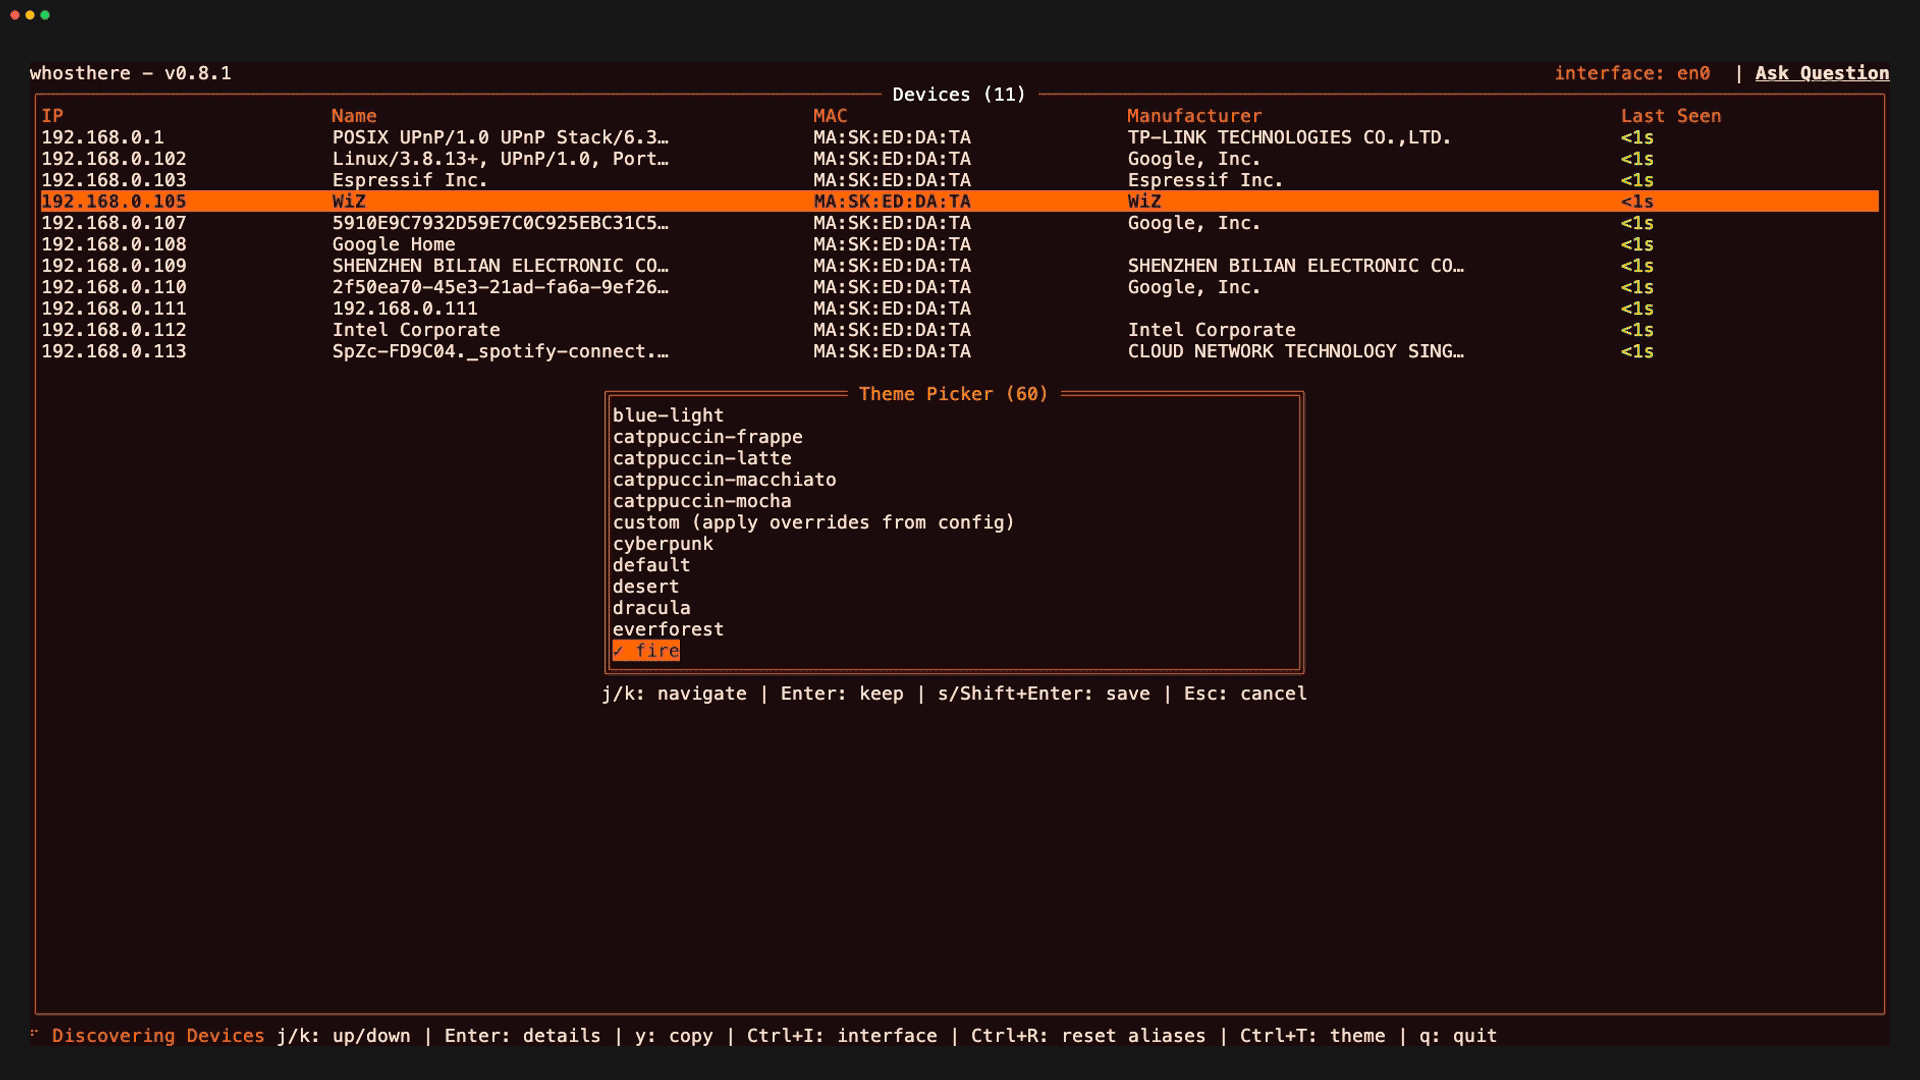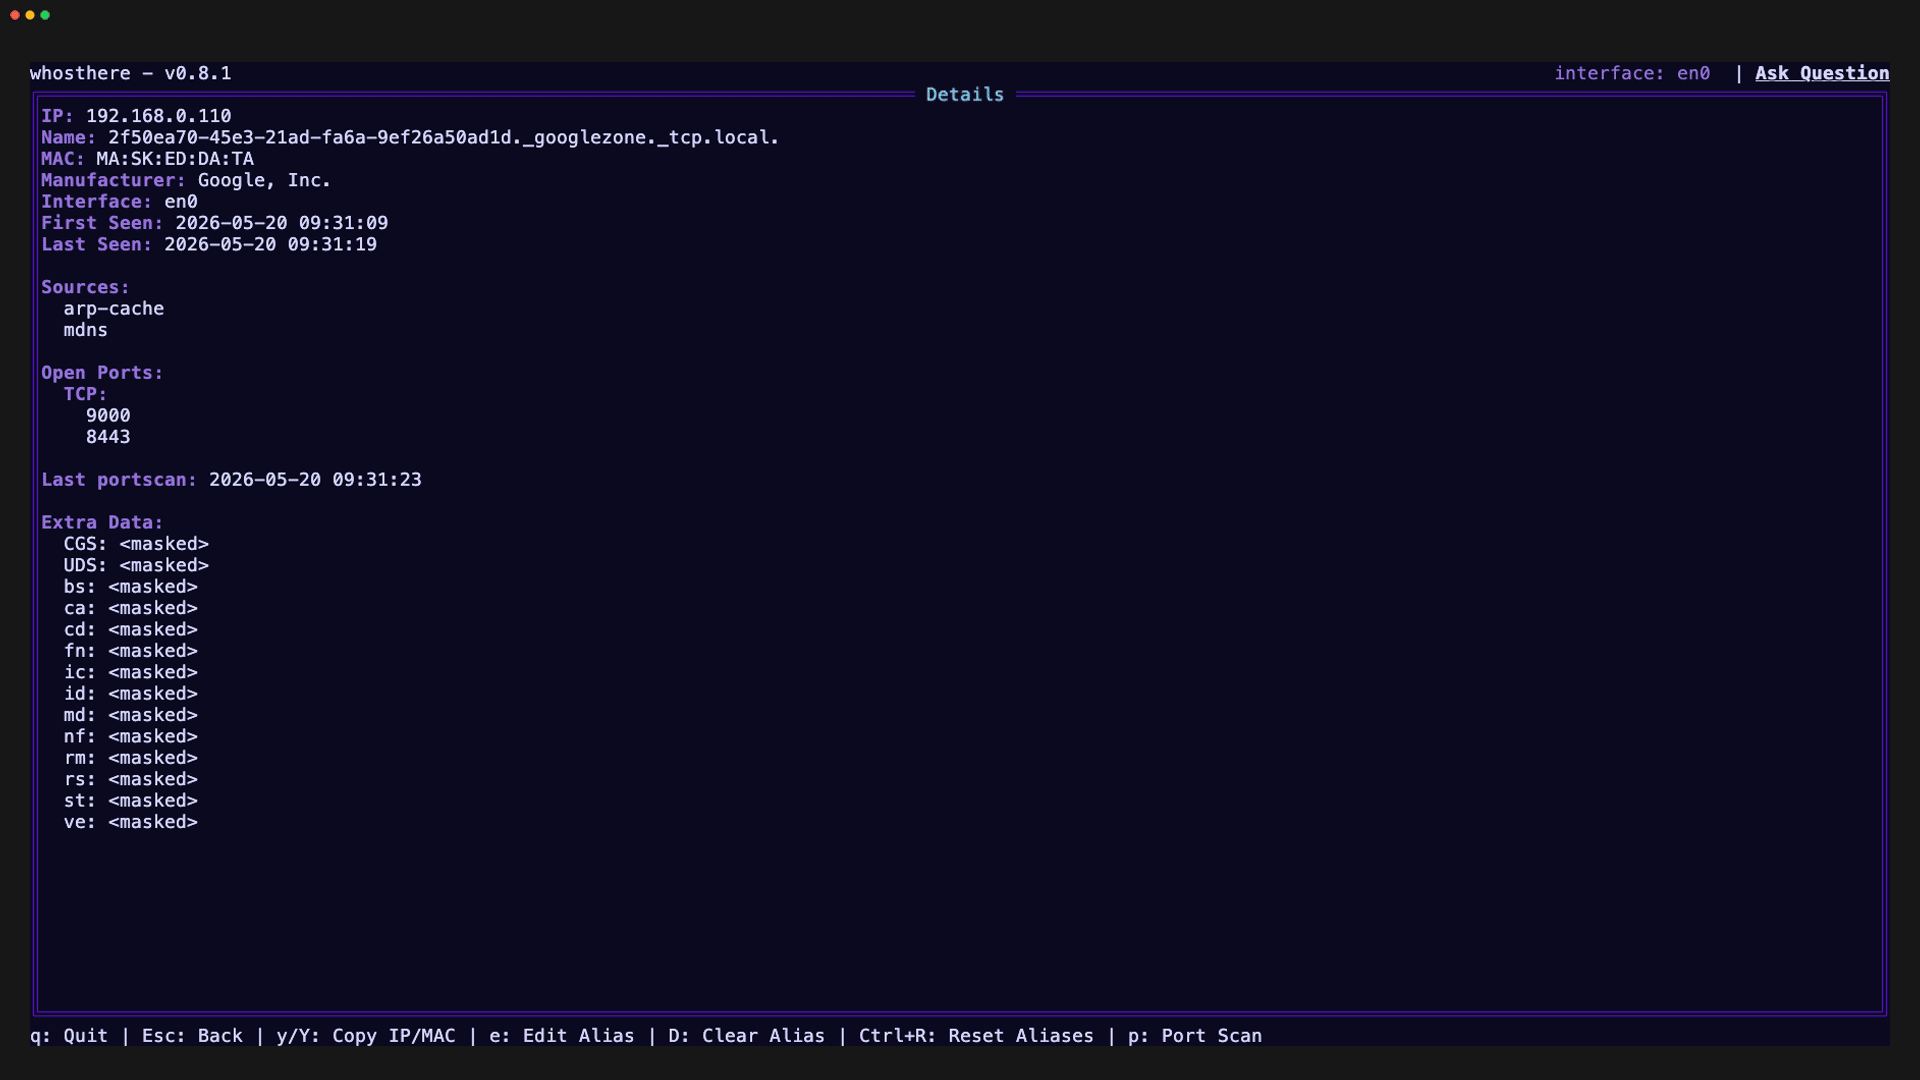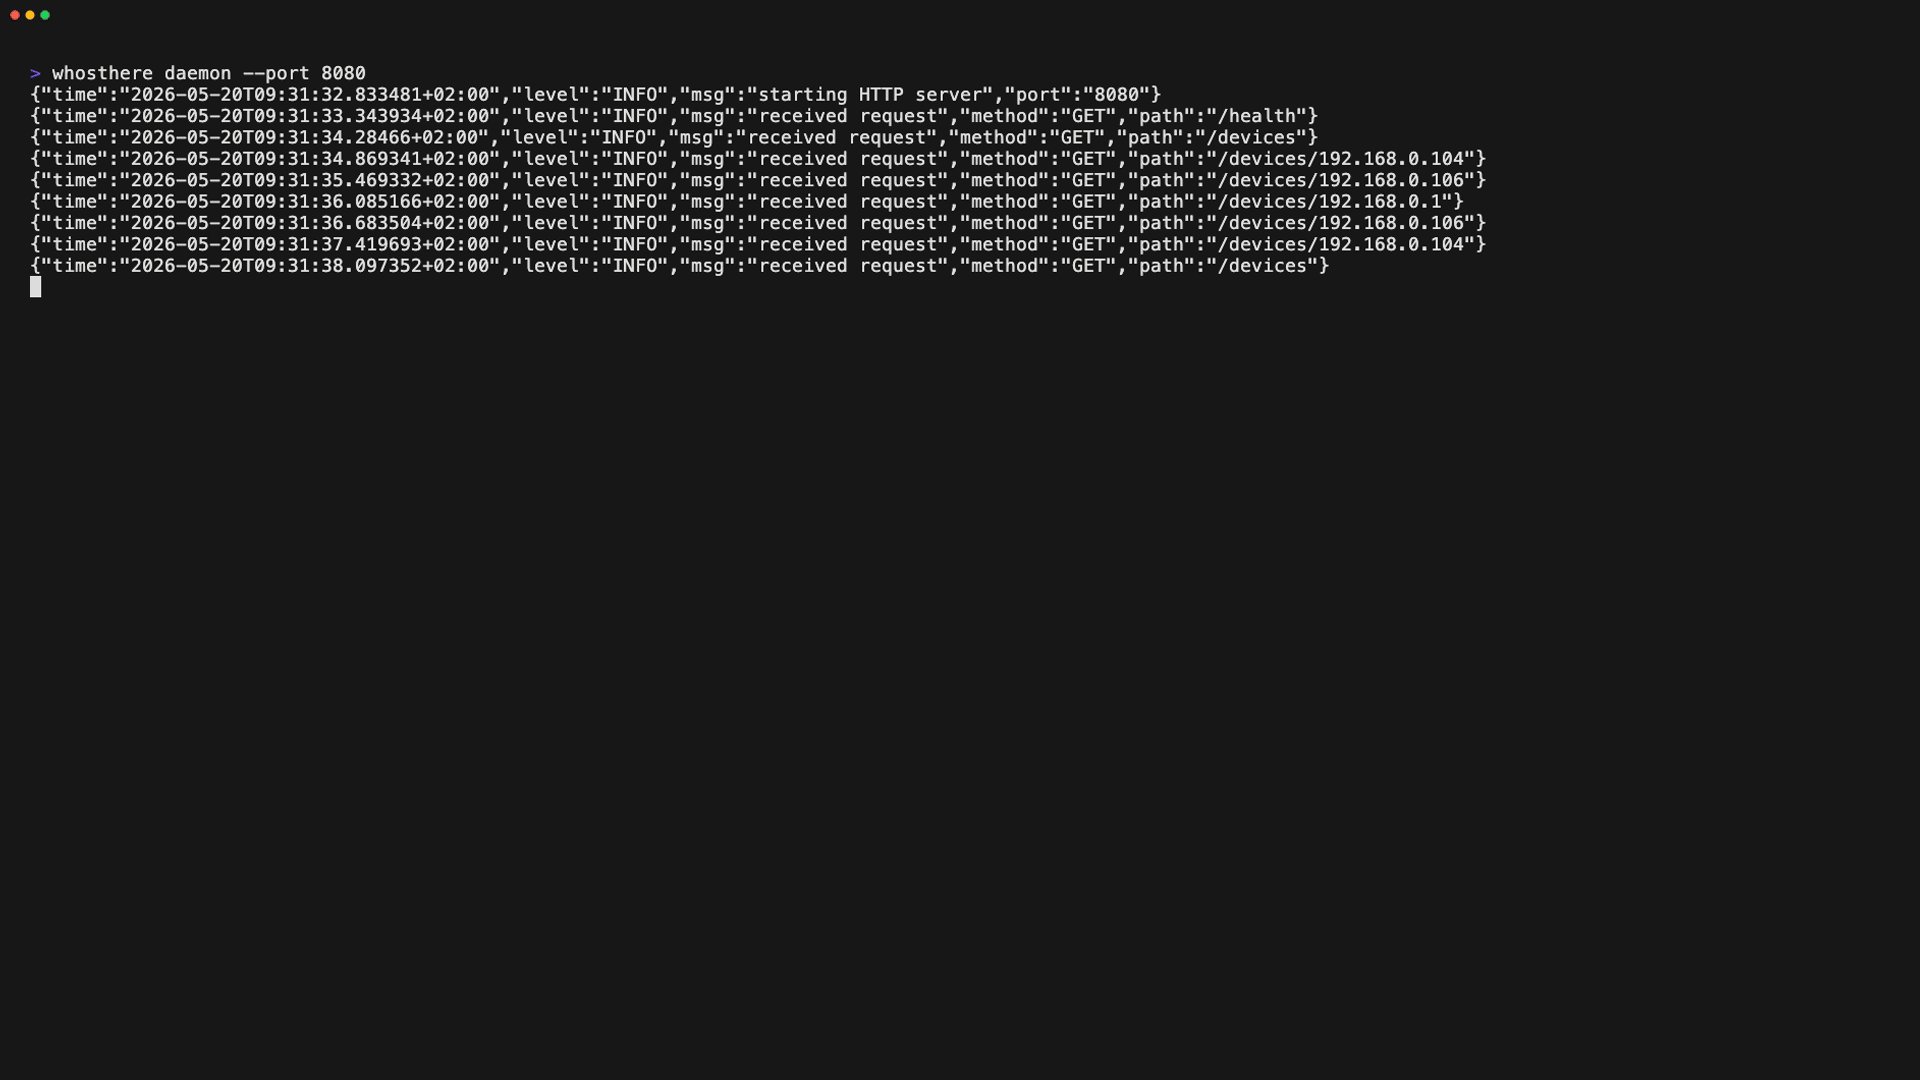 ramonvermeulen/whosthere
Go로 작성된 대화형 터미널 사용자 인터페이스(TUI)를 갖춘 근거리 통신망(LAN) 탐색 도구입니다. 직관적인 방식으로 LAN을 발견하고 탐색하며 이해하세요. 똑똑.. 누구세요? 🚪
 gamehunterkaan/autopwn-suite
AutoPWN Suite는 취약점을 스캔하고 시스템을 자동으로 익스플로잇하는 프로젝트입니다.
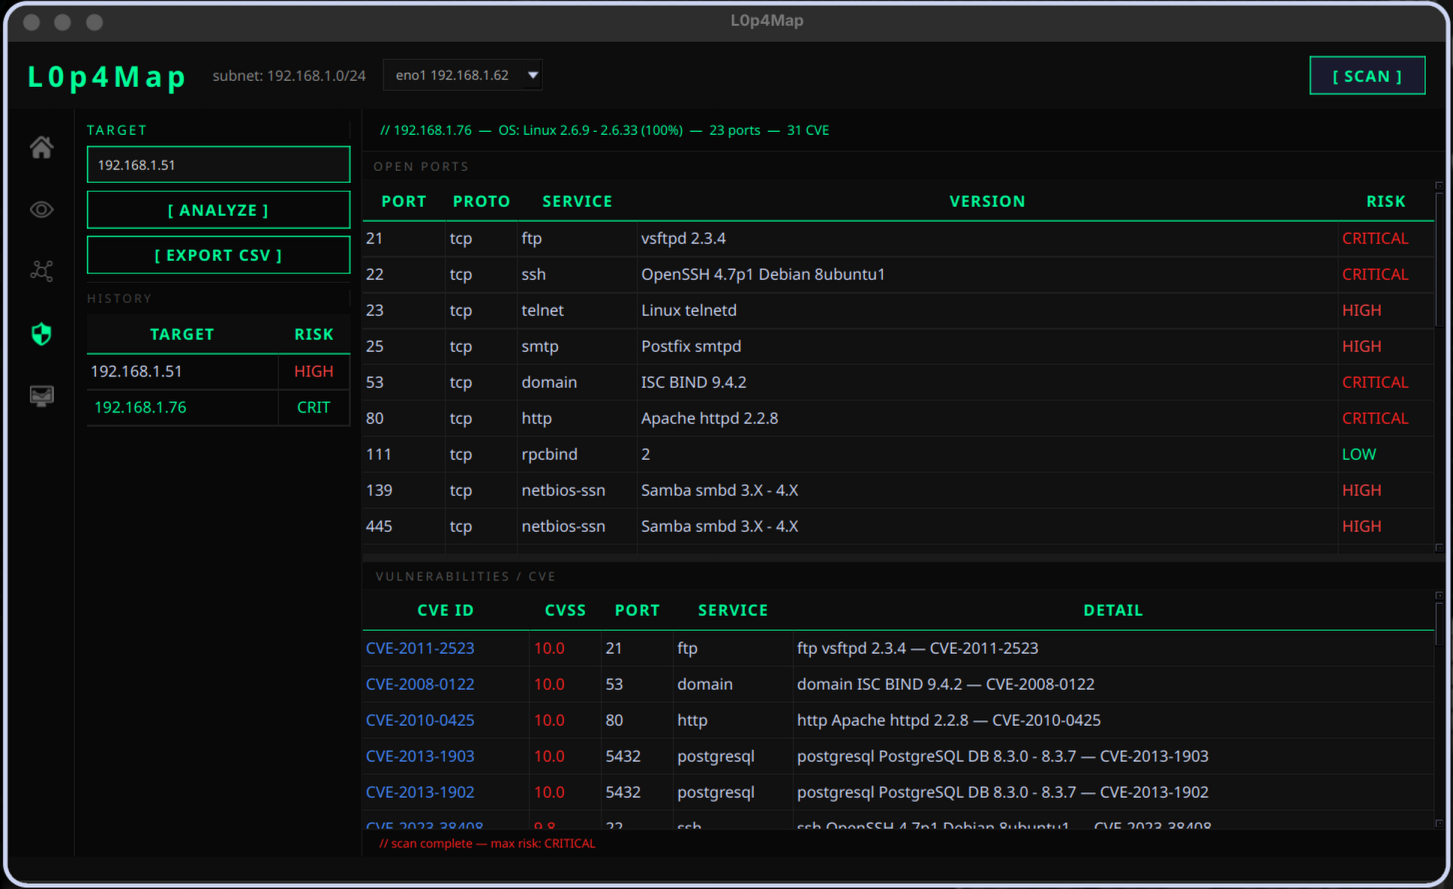 haxl0p4/l0p4map
전문적인 네트워크 모니터링 및 시각화 도구입니다. L0P4Map은 고속 ARP 발견과 완전한 nmap 통합, 실시간 대화형 네트워크 토폴로지 엔진을 결합합니다. 로컬 네트워크와 사용자 지정 IP/웹사이트 모두에서 작동합니다.
 ivre/ivre
네트워크 정찰 프레임워크. Shodan / ZoomEye / Censys 및 GreyNoise에 대한 자체 호스팅 및 완전히 제어 가능한 대안을 구축하고, 자체 Passive DNS 서비스를 실행하며, 맞춤형 EASM 도구를 만들고, 센서에서 네트워크 인텔리전스를…

 sakispat/simple-pentesting
인가된 침투 테스트를 위한 교육용 Python 툴킷: 스레드 기반 포트 스캐너, 서브도메인 및 디렉터리 열거, 배너 그래버 및 호스트 검색, 풍부한 CLI 제공.
 xephora/threat-remediation-scripts
이 저장소에는 새로운 교정 스크립트 목록이 포함되어 있습니다.
 lglznl/klaios
KLAIOS는 Kali Linux의 공격적 도구 키트와 강화된 VPN-벙커 스타일의 격리를 결합한 하이브리드 보안 환경으로, 더 스마트한 워크플로를 위해 현대 AI로 강화되었습니다.
 al0ne/vxscan
python3로 작성된 종합 스캐닝 도구로, 주로 생존 확인, 민감 파일 탐지(디렉토리 스캔/JS 누출 인터페이스/HTML 주석 누출), WAF/CDN 식별, 포트 스캔, 핑거프린트/서비스 식별, 운영 체제 식별, POC 스캔, SQL 인젝션, CDN 우회, 인접…
 rhimavanth32-max/metasploitable2-reconnaissance-and-unrealircd-backdoor-exploitation
Nmap과 Metasploit을 사용한 Metasploitable2의 알려진 백도어(CVE-2010-2075)에 대한 종단 간 정찰 및 익스플로잇.
 abacus-group-rto/legion
Legion은 정보 시스템의 발견, 정찰 및 익스플로잇을 지원하는 오픈 소스, 사용하기 쉬운, 매우 확장 가능한 반자동 네트워크 침투 테스트 도구입니다.
 jtesta/ssh-audit
SSH 서버 및 클라이언트 보안 감사 (배너, 키 교환, 암호화, MAC, 압축, 호환성, 보안 등)
 r3curs1v3-pr0xy/vajra
Vajra는 웹 애플리케이션 침투 테스트 중 지루한 리콘 작업과 여러 대상에 대한 동일한 스캔을 자동화하기 위한, 고도로 사용자 정의 가능한 대상 및 범위 기반 자동화 웹 해킹 프레임워크입니다.
 frizb/vanquish
Vanquish는 Kali Linux 기반 Enumeration Orchestrator입니다. Vanquish는 Kali의 오픈소스 열거 도구를 활용하여 여러 능동적 정보 수집 단계를 수행합니다.
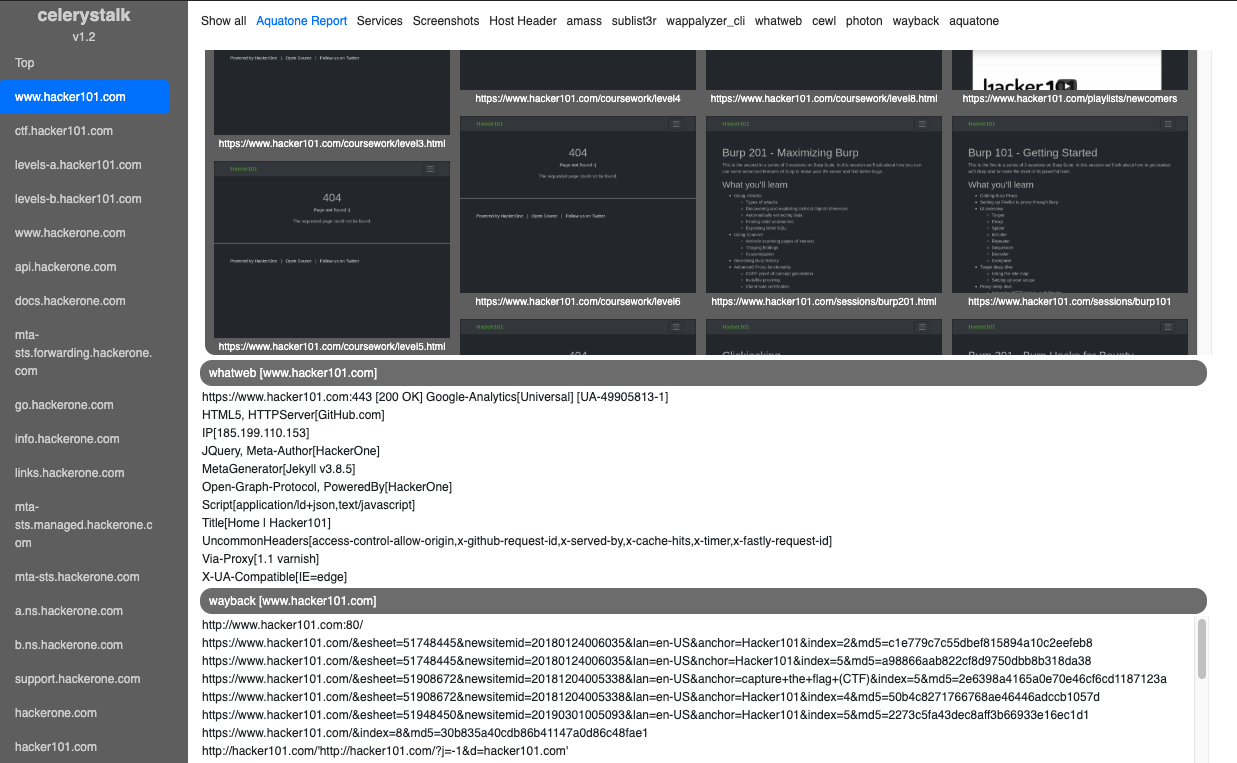 sethsec/celerystalk
비동기적 열거 및 취약점 스캐너입니다. 모든 호스트에서 모든 도구를 실행합니다.
 gmh5225/mcp-god-mode
모든 걸 다 해주길 바란 적 있나요? 단일 MCP 서버에서 148개의 강력한 Infosec/Admin 도구를 제공합니다.
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — CVE-2018-7600(Drupalgeddon2)을 악용한 RCE, settings.php에서 DB 자격 증명 추출, 관리자 비밀번호 해시 위조, SUID find를 통한 루트 권한 상승.








