#1
 0x4meliorate/mimic
프레임리스 브라우저 인 더 브라우저(BitB) - iframe 없음, 프레임 버스팅 문제 없음. 사실적인 피싱 시뮬레이션을 위한 단일 스크립트 Shadow DOM / MutationObserver 라이브러리로, 리버스 프록시를 통해 쉽게 주입할 수 있습니다.
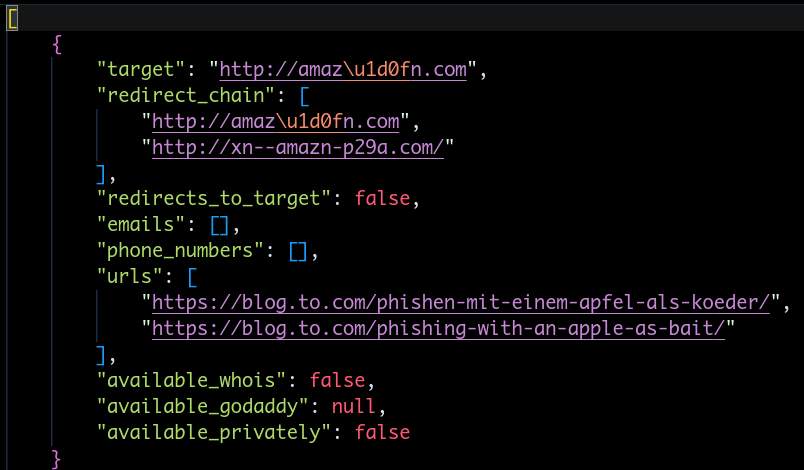 redhuntlabs/antisquat
AI 기반의 타이포스쿼팅 및 피싱 도메인 탐지기로, NLP와 ChatGPT를 사용하여 도메인 변형을 생성하고 의심스러운 사이트에서 연락처 정보를 추출합니다.
 secdev02/easytokens
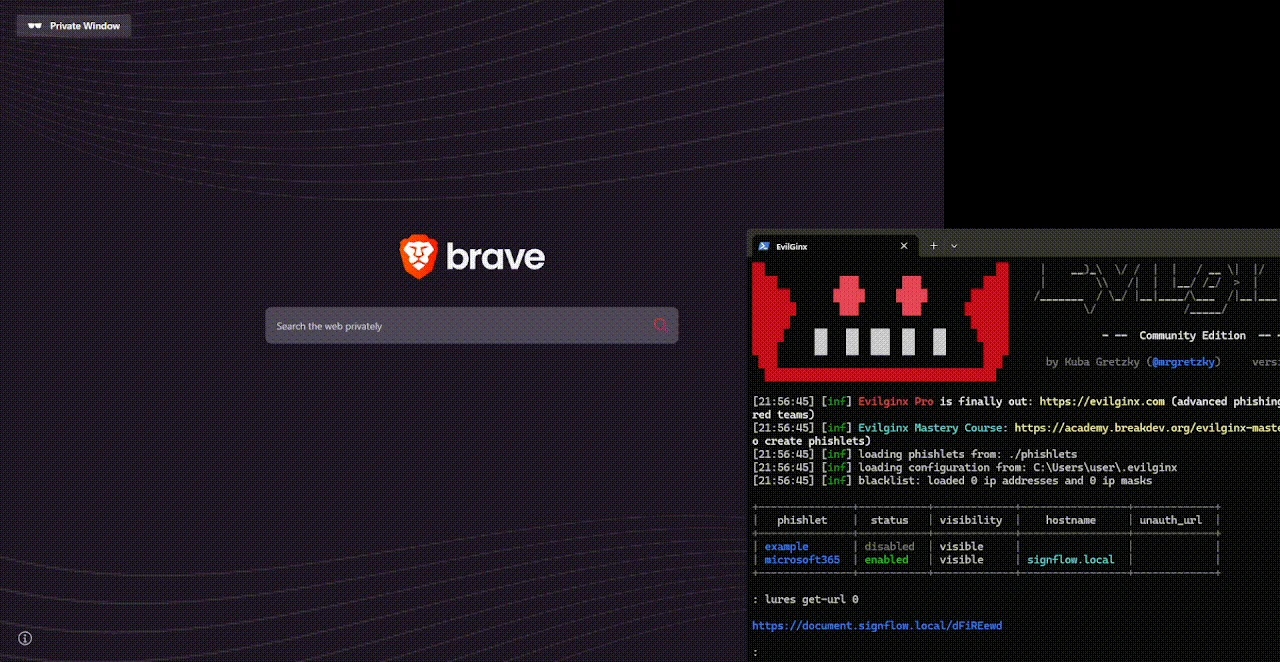
Kali365 - EvilTokens Replica
 s0ld13rr/claude-code-backdoor
settings.json의 훅을 통해 Claude Code에 백도어를 설치합니다. 승인된 사용만 허용됩니다!
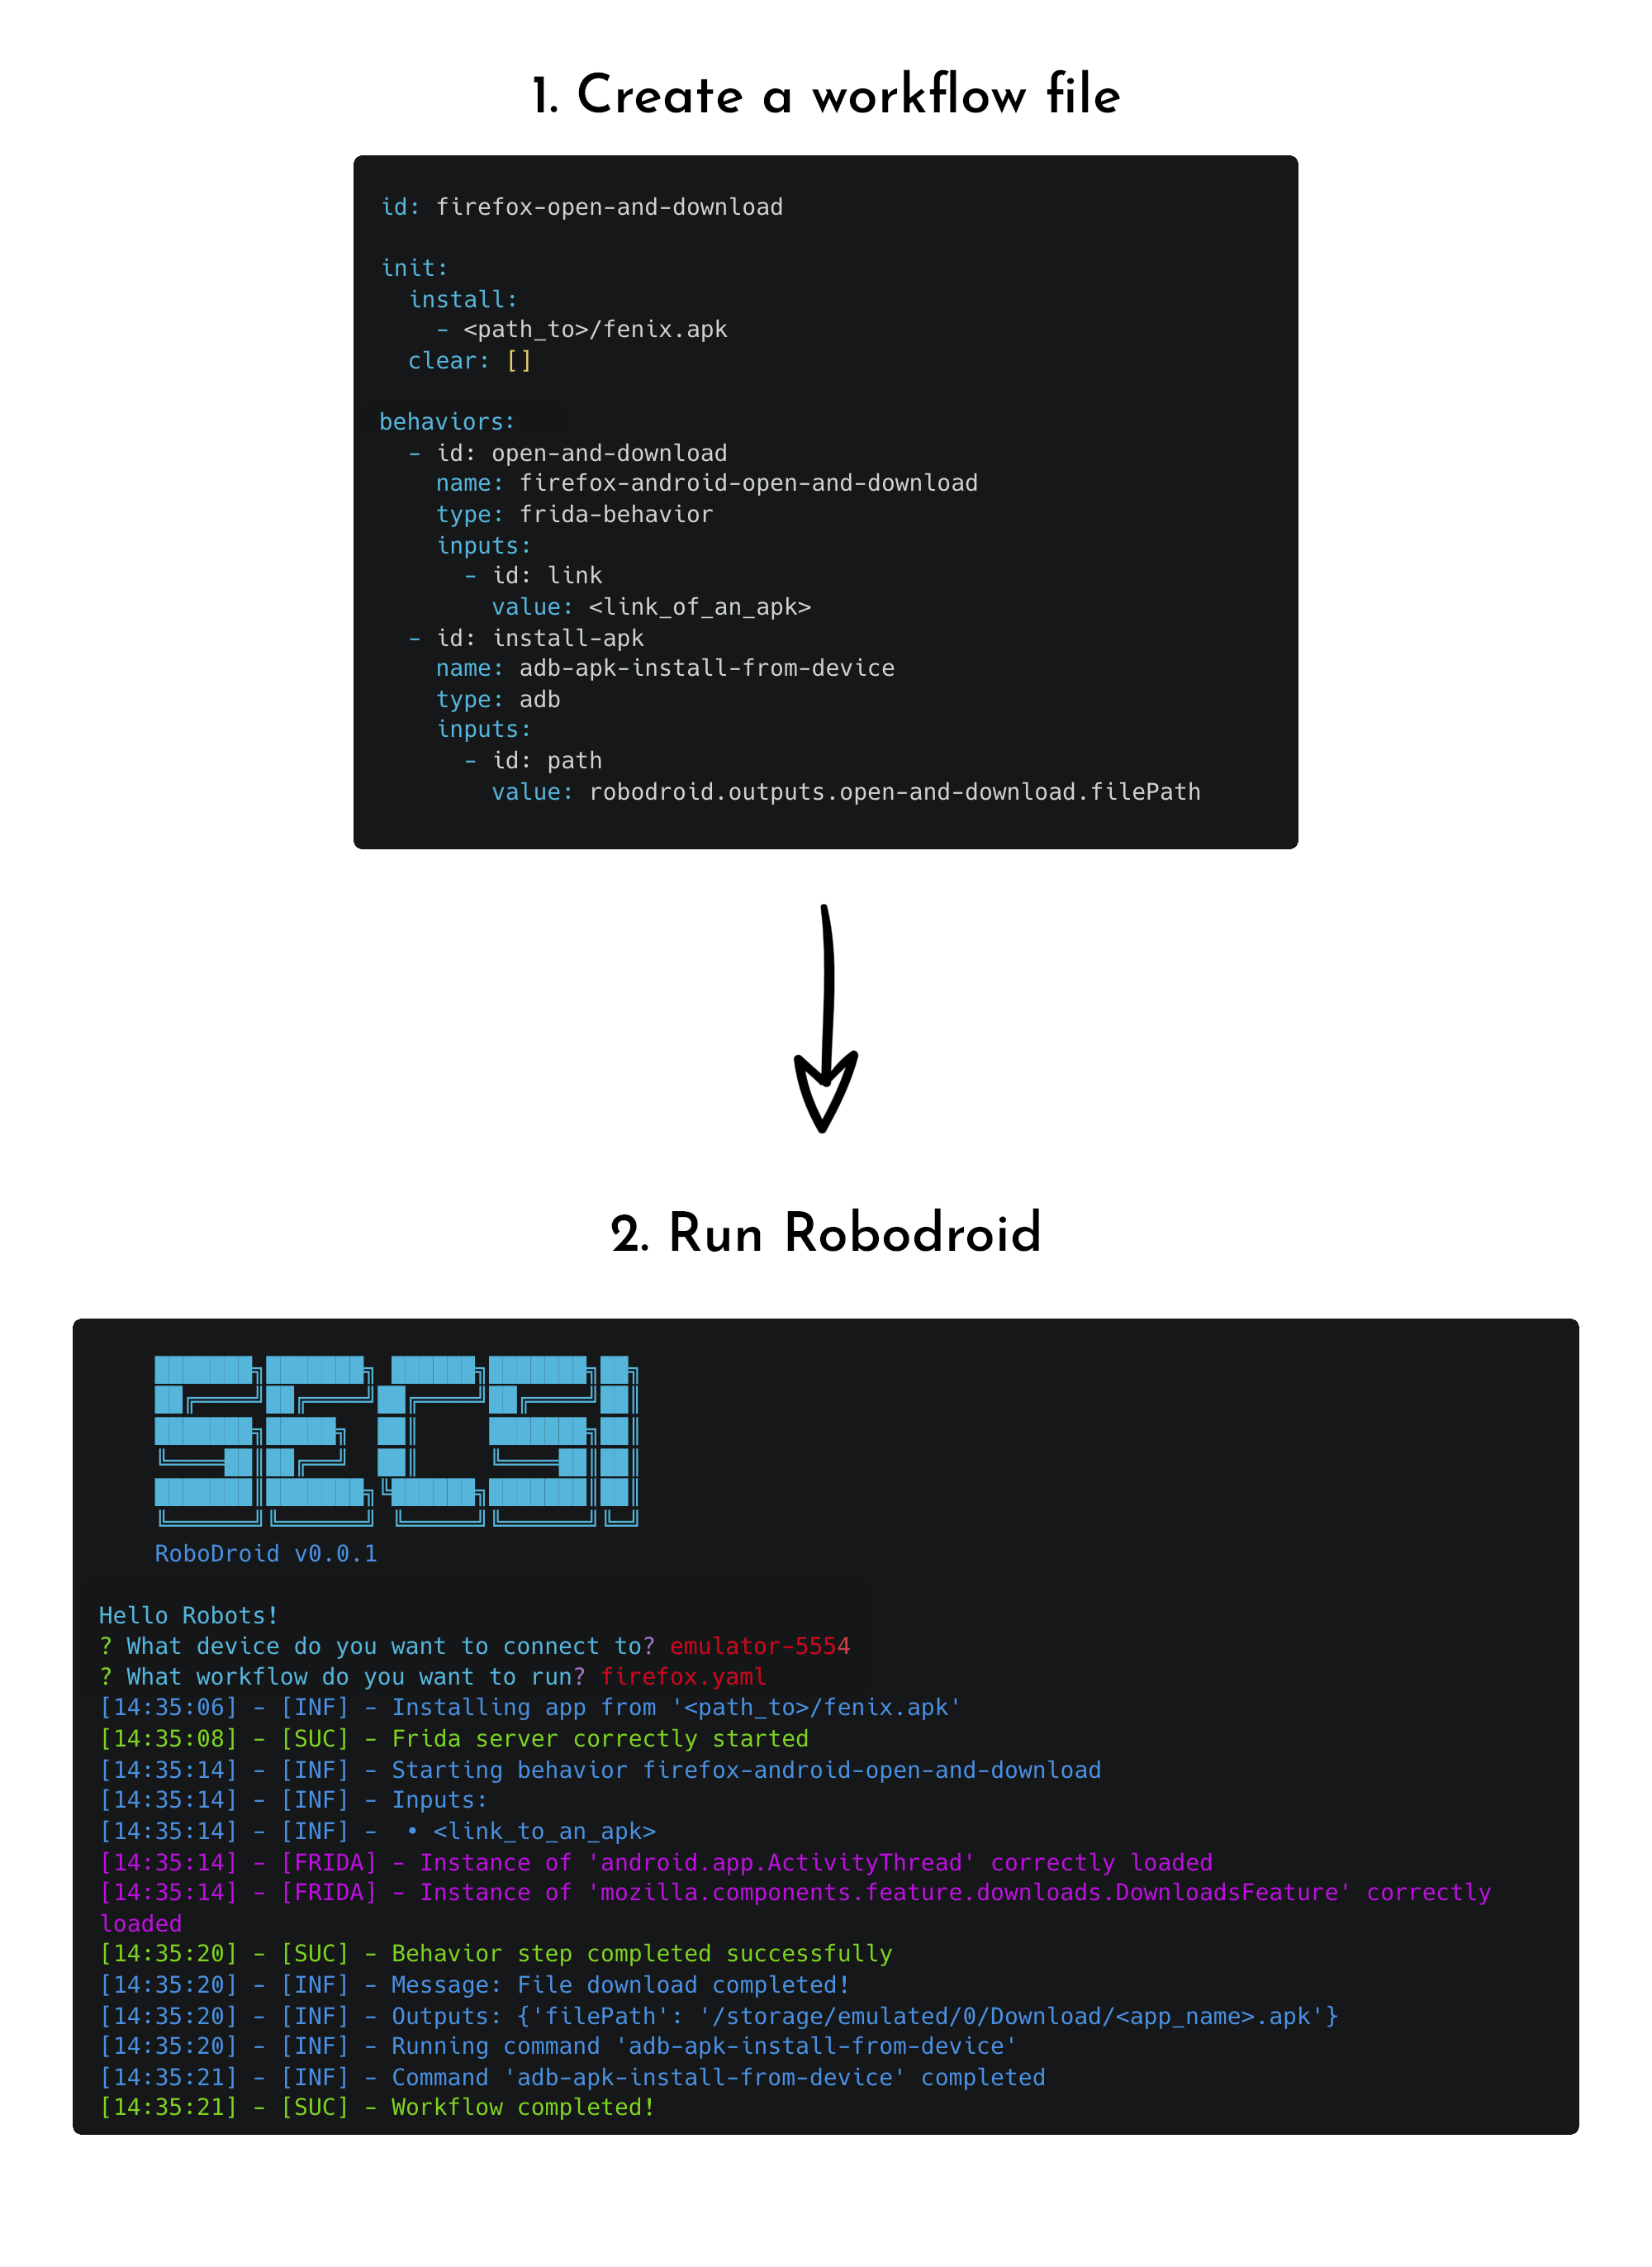 cybersecsi/robodroid
사이버 레인지 환경을 위해 사전 정의된 동작을 가진 Android 머신을 관리합니다.
 makdosx/wifi-agent
악성 액세스 포인트 도구: 교육용 레드팀 시뮬레이션을 위해 캡티브 포털 생성, 클론 로그인 페이지를 통한 자격 증명 피싱, 악성코드 다운로드 주입 기능 제공.
 chrismaddalena/cooper
HTML을 수집하여 피싱 캠페인에 적합한 HTML 소스를 생성하는 Python 도구입니다.
 shaheeryasirofficial/smugglemypayload
클라이언트 측에서 JavaScript를 통해 파일을 임베드하고 재구성하는 HTML 스머글링 페이지를 생성하며, 페이로드 인코딩, 청킹, 난독화, 피싱 유인 템플릿을 제공합니다.
 corvralabs/evilneko
자동화된 컨테이너 오케스트레이션 도구로, Docker, NGINX 및 WebRTC 브라우저 컨테이너를 사용하여 Browser-in-the-Browser(BITB) 피싱 공격을 위한 다중 타겟 인프라를 확장할 수 있도록 레드 팀을 지원합니다.
 soufianetahiri/teamsntlmleak
MS Office를 통해 Teams의 웹사이트 탭에서 NTLM 누출
 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 RTLO Injection URI Spoofing
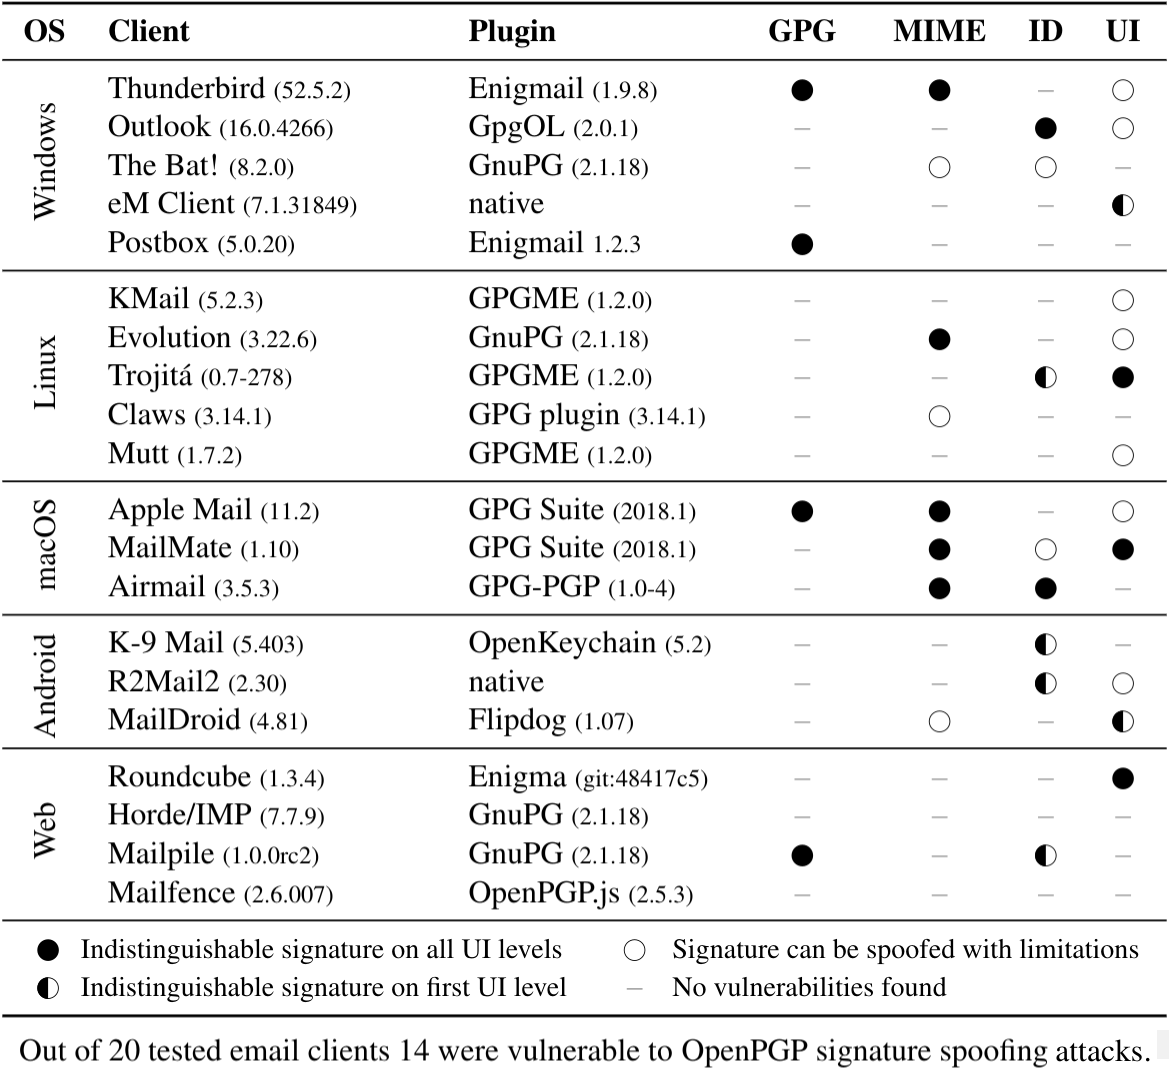 rub-nds/johnny-you-are-fired
USENIX 간행물을 위한 아티팩트입니다.