#1
 theresafewconors/sooty
SOC 분석가를 위한 올인원 CLI 도구로, 워크플로우를 자동화하고 속도를 높입니다.
 p0cl4bs/wifipumpkin3
강력한 가짜 액세스 포인트 공격 프레임워크
 specterops/skills
재사용 가능한 공격적 보안 스킬 및 AI 에이전트용 플러그인으로, Windows, Linux, macOS 및 클라우드 전반에 걸쳐 정찰, 익스플로잇, C2, 페이로드 개발, 보고를 다룹니다.
 pentestgeek/phishing-frenzy
Ruby on Rails 피싱 프레임워크
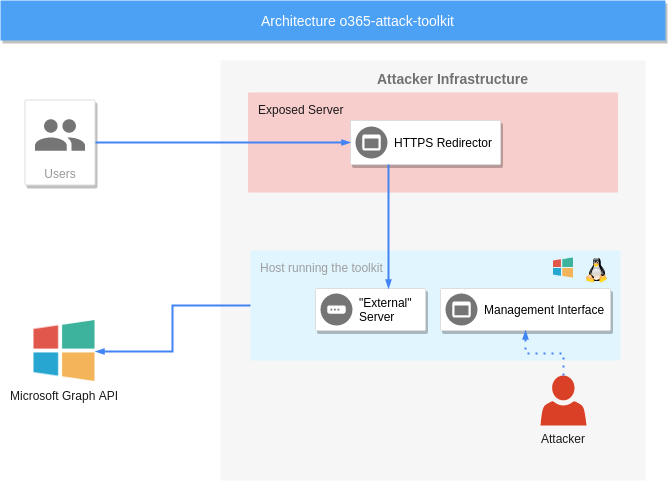 mdsecactivebreach/o365-attack-toolkit
Office365를 공격하는 툴킷
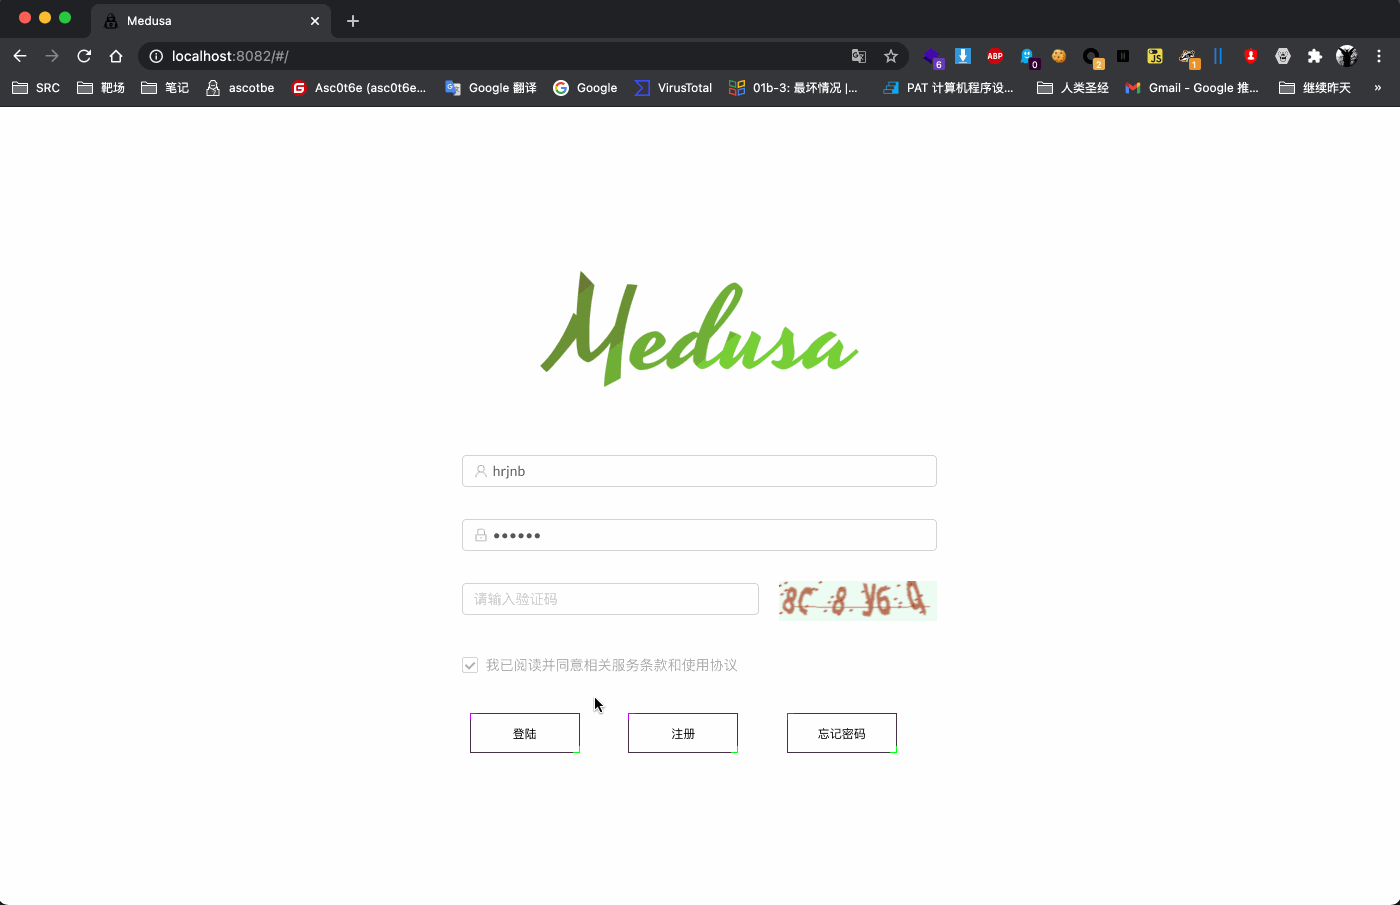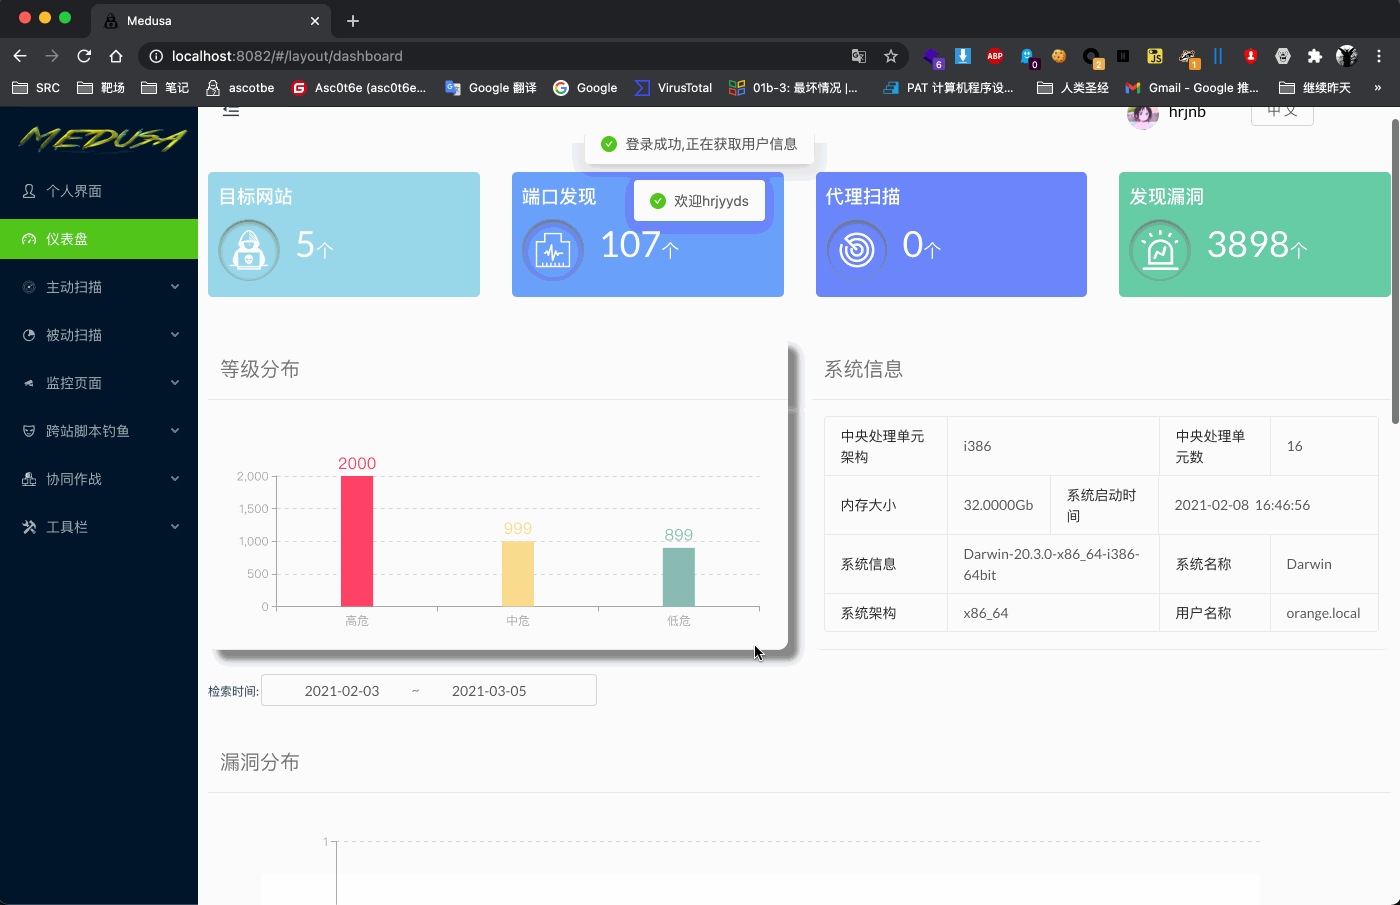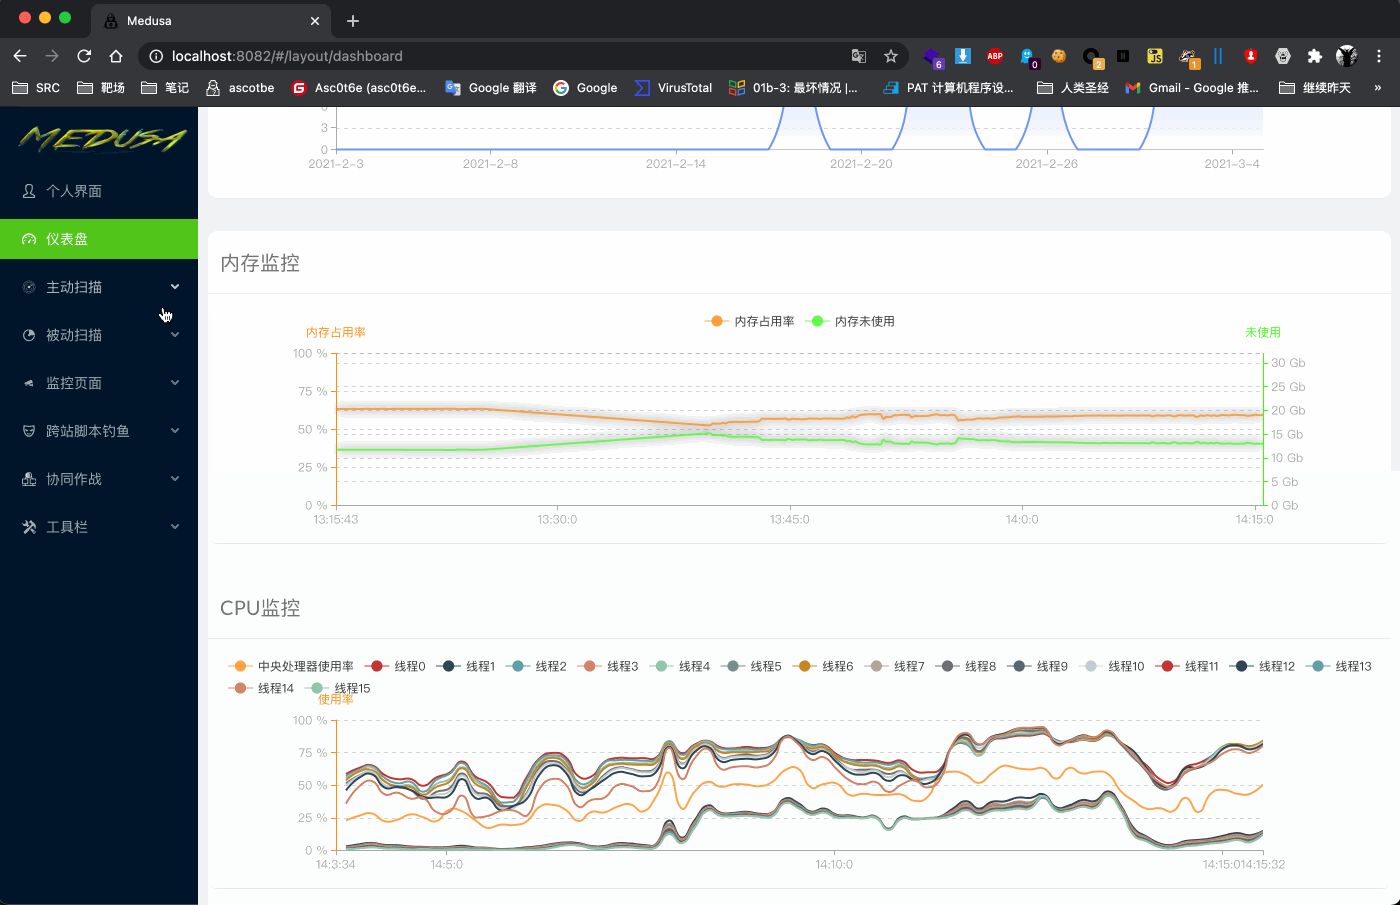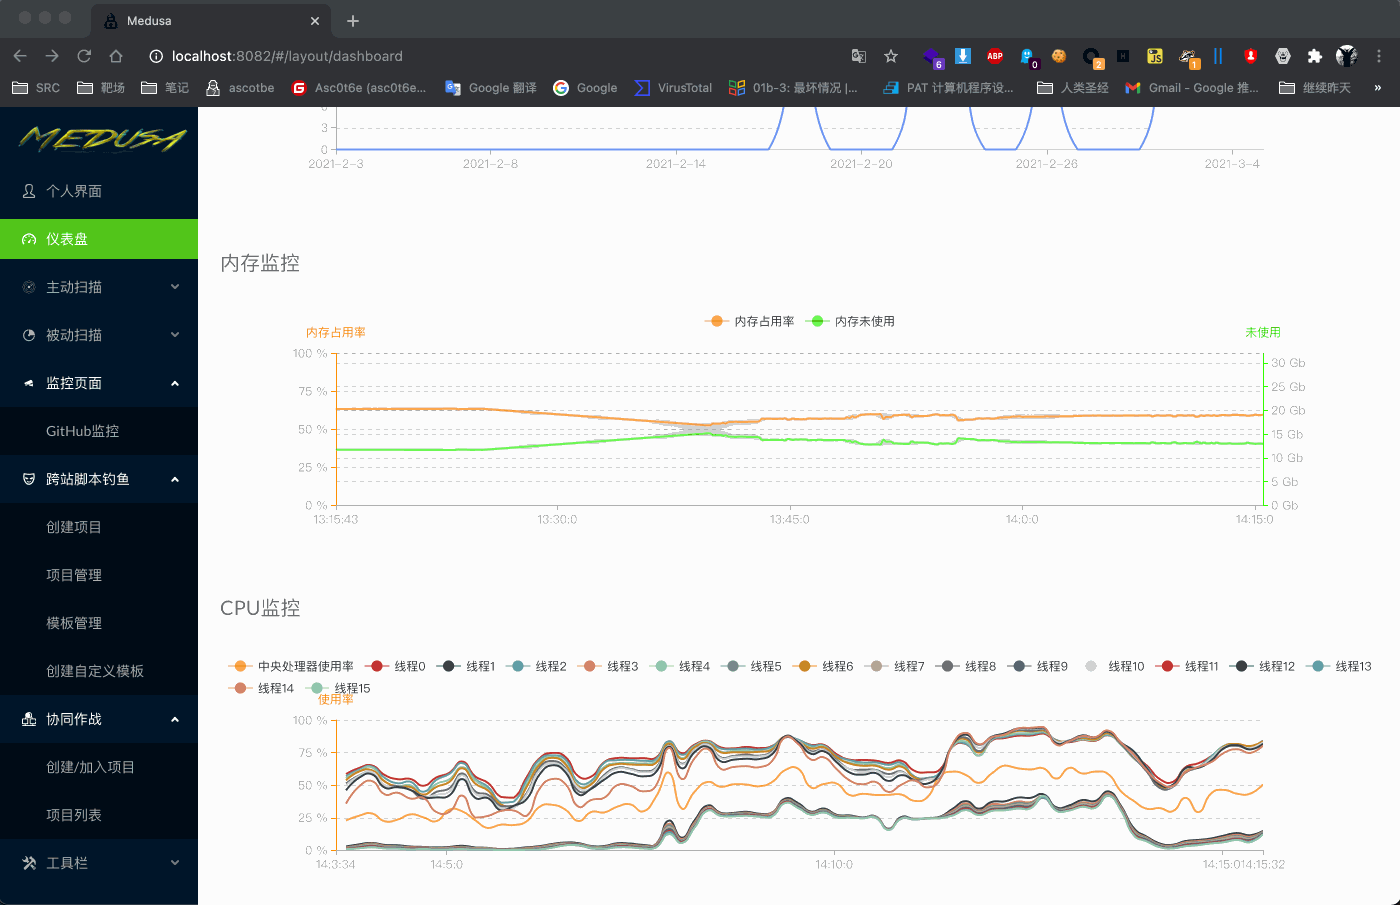 ascotbe/medusa
🐈Medusa는 레드팀 무기고 플랫폼으로, 현재 XSS 플랫폼, 협업 플랫폼, CVE 모니터링, 안티바이러스 우회 생성, DNSLOG, 피싱 메일, 파일 획득 등의 기능을 포함하며, 지속적으로 개발 중입니다.
 pushsecurity/browser-identity-attacks-matrix
공격적 보안은 방어적 보안을 추진합니다. 우리는 방어자들이 직면한 위협을 이해할 수 있도록 SaaS 공격 기법 모음을 공유합니다. #nolockdown
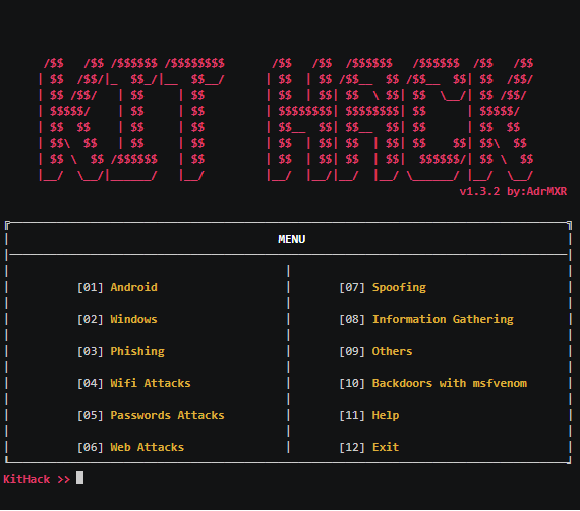 adrmxr/kithack
해킹 도구 팩 & 백도어 생성기.
 certtools/intelmq
IntelMQ는 메시지 큐잉 프로토콜을 사용하여 보안 피드를 수집하고 처리하기 위한 IT 보안 팀용 솔루션입니다.
 s3cur3th1ssh1t/offensivevba
이 레포지토리는 Office 문서의 매크로에 대한 코드 실행 및 AV 우회 방법을 다룹니다.
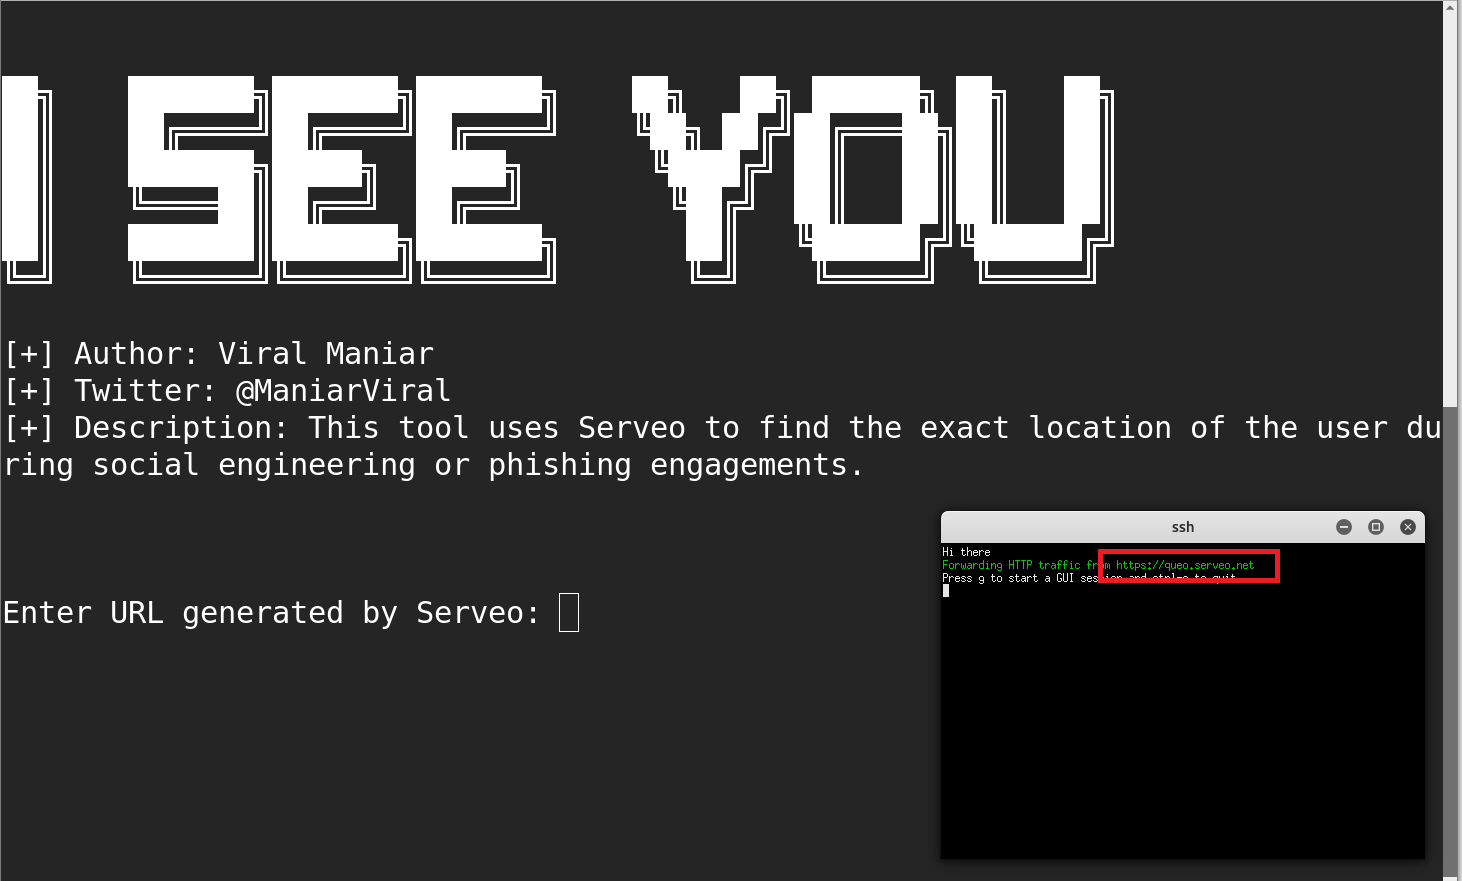 viralmaniar/i-see-you
ISeeYou는 사회 공학 또는 피싱 공격 중 사용자의 정확한 위치를 찾아내는 Bash 및 Javascript 도구입니다. 정확한 위치 좌표를 이용하면 공격자는 사전 정찰을 수행할 수 있으며, 이는 이후 표적 공격을 수행하는 데 도움이 됩니다.
 joelgmsec/evilnovnc
실시간 피싱 플랫폼으로, 라이브 noVNC 브라우저 세션을 통해 2FA를 우회하며, 레드팀 운영을 위해 쿠키, 저장된 비밀번호, 브라우징 기록, 다운로드된 파일을 캡처합니다.
 sublime-security/sublime-rules
이메일 공격 탐지, 방지 및 위협 헌팅을 위한 Sublime 규칙.
 raikia/fiercephish
FiercePhish는 모든 피싱 작업을 관리하기 위한 완전한 기능을 갖춘 피싱 프레임워크입니다. 개별 피싱 캠페인을 추적하고, 이메일 전송을 예약하는 등의 다양한 기능을 제공합니다.
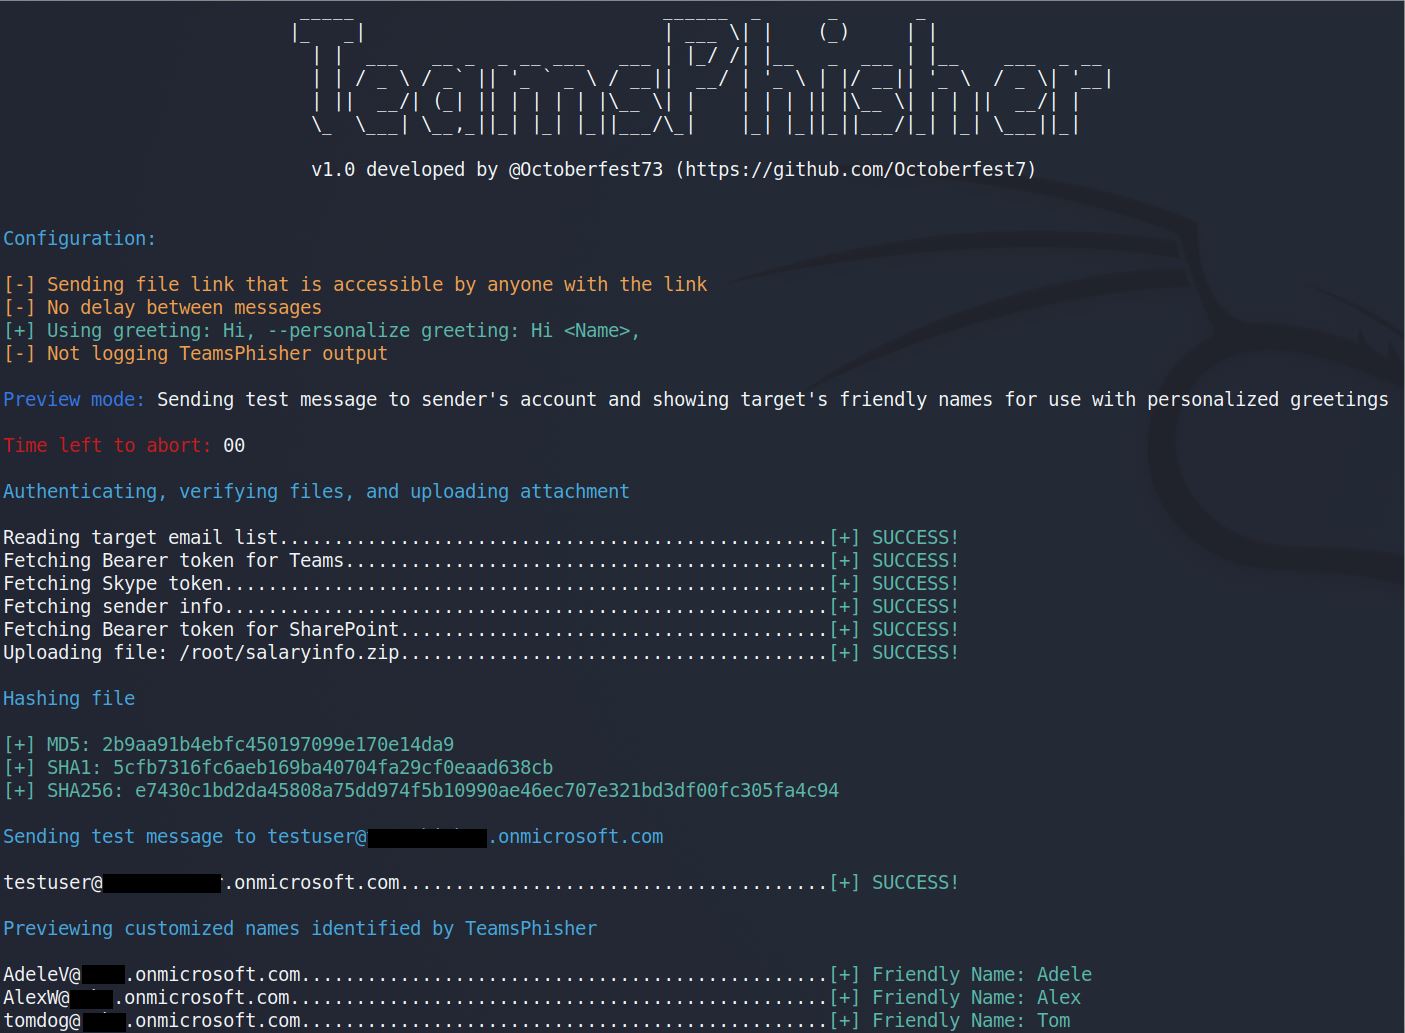 octoberfest7/teamsphisher
Microsoft Teams 사용자에게 피싱 메시지 및 첨부 파일 전송
 letsdefend/awesome-soc-analyst
SOC Analyst 및 SOC Analyst 지망생을 위한 유용한 자료