#1
 duy-31/cve-2023-51764
Postfix SMTP 스머글링 - Expect 스크립트 POC
 arjunindia/fb-phisher-python
플라스크 기반의 파이썬 서버 도구로, 이 도구는 일부 페이스북 자격 증명을 피싱할 수 있습니다!
 hydradragonantivirus/hydradragonav-mobile
루트 권한, adb, CA 인증서 설치 및 클라우드가 필요 없는 Android 안티바이러스로, 더 많은 제로데이 악성코드를 탐지할 수 있는 다양한 기능과 방법을 제공합니다.
 lxance-hacker/lxancephisher
자동화된 피싱 시뮬레이션 도구로, 30개 이상의 로그인 페이지 템플릿, URL 마스킹, 그리고 여러 터널링 옵션(Ngrok, Cloudflared, Serveo)을 제공하여 교육용 보안 테스트에 사용됩니다.
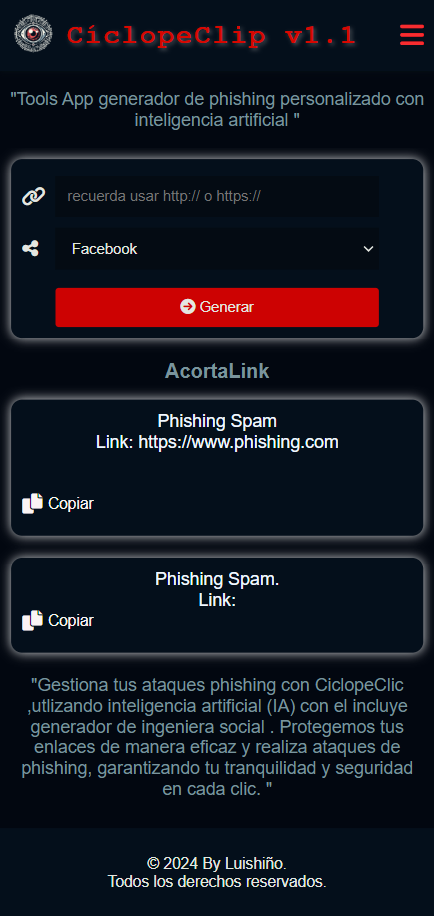 pericena/ciclopeclic
공인된 피싱 시뮬레이션 및 내부 IT 감사를 위한 보안 인식 교육 도구
 princessauroraj/chinese-cybercrime-research
중국어권 사이버 범죄 행위자에 대해 더 알아볼 수 있는 자료
 sublime-security/ics-phishing-toolkit
ICS 피싱(악성 캘린더 초대장)을 차단하는 오픈소스 도구
 kimstars/ashwesker-cve-2026-21509
# Microsoft Office 보안 기능 우회 PoC 익스플로잇 (CVE-2026-21509) Microsoft Office 보안 기능 우회(CVE-2026-21509)에 대한 개념 증명 익스플로잇입니다. 보안 통제를 테스트하고 패치를 검증하기 위해 OLE…

 ilianazz/young-domain-guard
사용자에게 최근에 등록된 도메인을 경고하여 피싱 공격을 방지하는 브라우저 확장 프로그램입니다. RDAP를 쿼리하여 도메인 나이를 확인하고 의심스러운 사이트에 시각적 알림을 표시합니다.
 muhammad-ali007/outlookntlm_cve-2023-23397
CVE-2023-23397 익스플로잇 - 악의적인 캘린더 초대를 통한 Outlook NTLM 해시 유출. PowerShell 무기화, Responder 통합 및 사고 대응을 위한 탐지 규칙을 포함합니다.
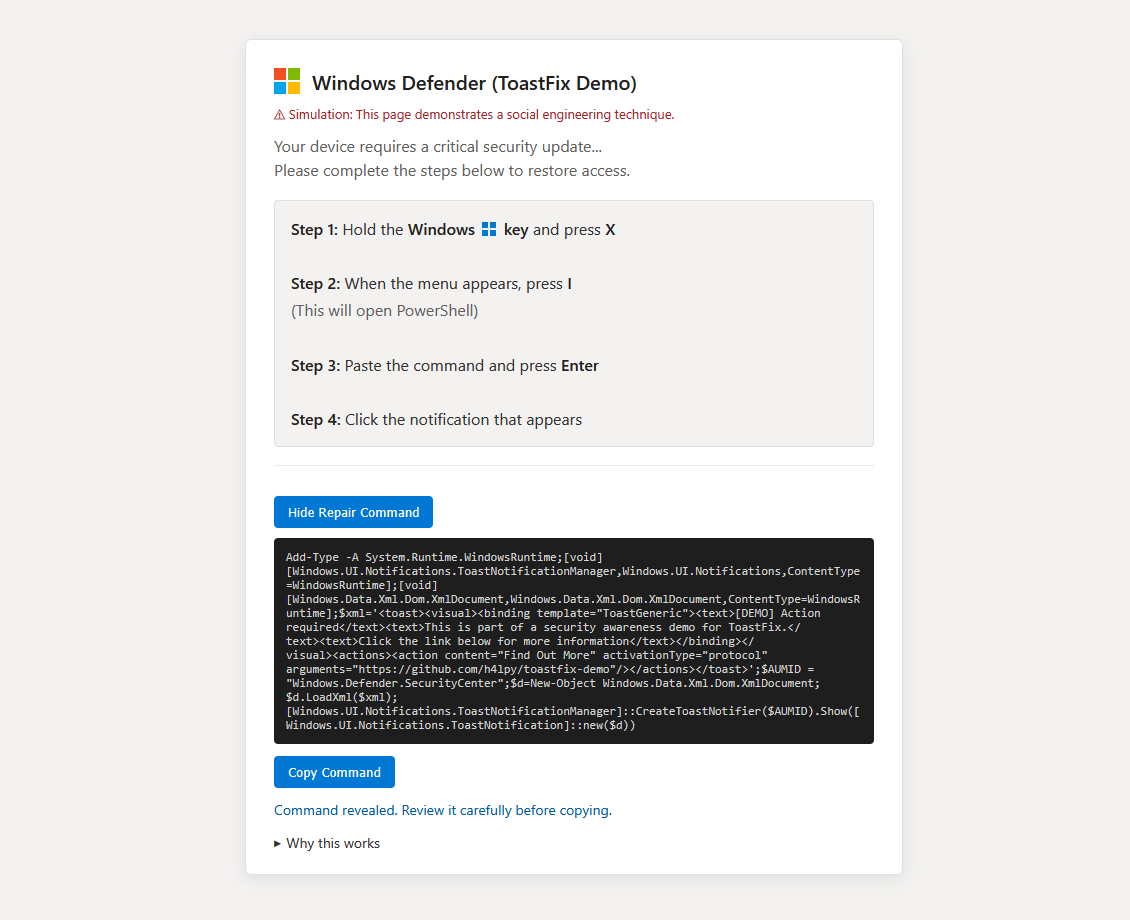 h4lpy/toastfix-demo
Proof-of-concept security demo illustrating how PowerShell can create trusted-looking Windows toast notifications chained together with…
 humansecurity/cve-2019-18426
CVE-2019-18426 공개 저장소: WhatsApp의 열린 리디렉션, CSP 우회, 지속형 XSS, FS 읽기 권한을 상세히 설명하며 기술 문서 및 데모 동영상을 제공합니다.
 boredchilada/clickfix-simulator-2025
가벼운 자체 호스팅 시뮬레이션 도구로, 'ClickFix'(ClearFake) 소셜 엔지니어링 교육을 위한 것입니다. 현실적인 미끼와 무해한 페이로드로 클립보드 인젝션 공격을 안전하게 시뮬레이션합니다.
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 ronf98/cve-2024-43451-poc
CVE-2024-43451은 Windows NTLM 취약점으로, 공격자가 악성 바로가기를 사용하여 인증을 강제하고 NTLM 해시를 캡처할 수 있게 합니다.