
 #1
Tools for creating, managing, and analyzing fake login pages and email campaigns.
Kitploit 추천
 j00sean/cve-2022-44666
CVE-2022-44666에 대한 기술 문서 및 개념 증명, Windows 연락처 syslink 컨트롤 href 속성 이스케이프 취약점으로 조작된 VCF/.contact 파일 및 LDAP 프로토콜 핸들러를 통해 원격 코드 실행을 가능하게 합니다.
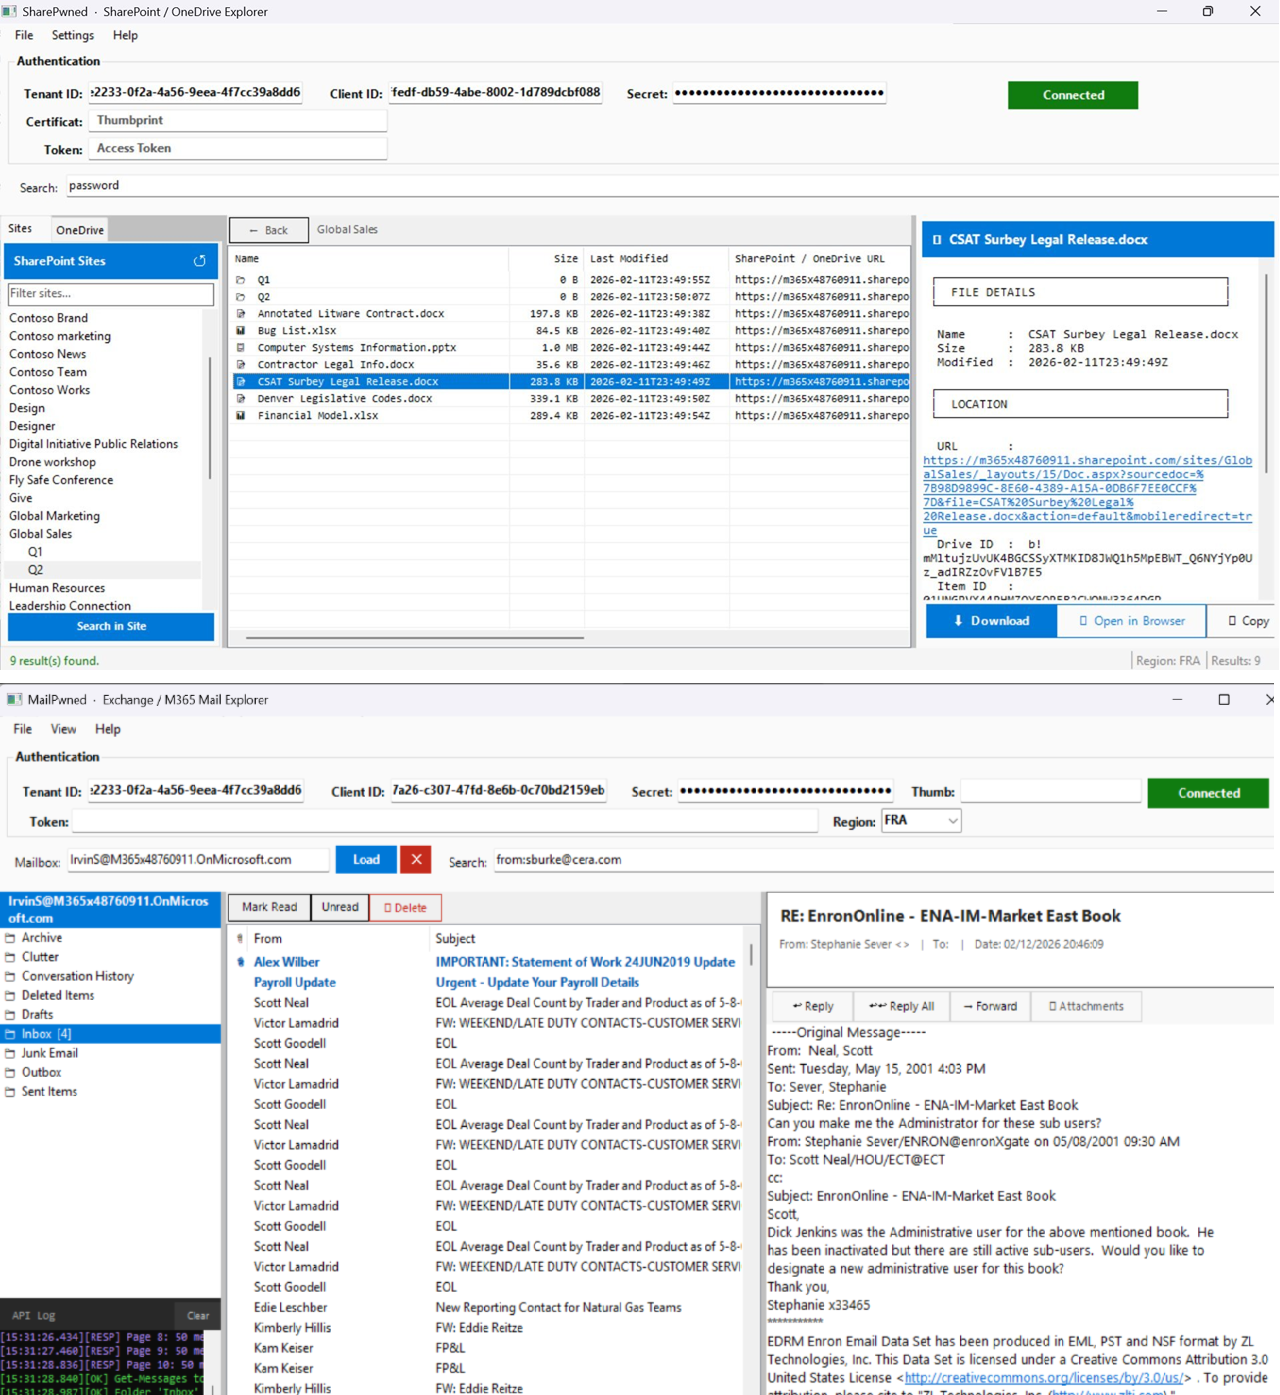 otterhacker/m365pwned
M365 환경에서 애플리케이션 수준 OAuth 토큰을 사용하여 데이터를 열거, 검색 및 외부 유출하는 두 개의 WinForms GUI 도구
 trackflaw/cve-2023-23397
CVE-2023-23397 취약점의 간단한 PoC, 이메일로 전송된 페이로드 포함
 00xglitch/bella
Bella는 macOS용 순수 파이썬 포스트 익스플로잇 데이터 마이닝 도구 및 원격 관리 도구입니다. 🍎💻
 cryst4linqq/turkorat
완전히 탐지되지 않는 그래버 (지갑, 비밀번호, 쿠키를 수집하고, 디스코드 클라이언트를 수정하는 등)
 xepor/xepor
mitmproxy를 위한 Flask 스타일 라우팅 프레임워크로, HTTP 요청/응답을 가로채고 수정하며 스푸핑합니다. 리버스 엔지니어링, 피싱, 라이선스 크래킹을 위한 MITM 스크립트를 신속하게 개발할 수 있게 해줍니다.
 de3vil/stealing
SteaLinG는 사회 공학을 위해 설계된 오픈 소스 침투 테스트 프레임워크입니다.
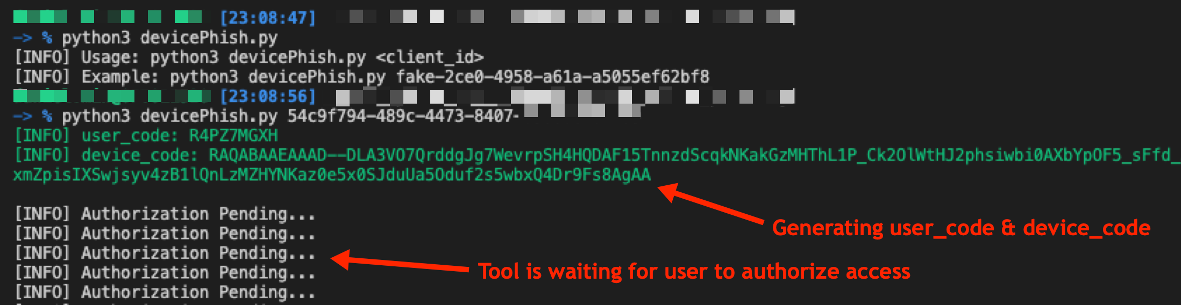 optiv/microsoft365_devicephish
Microsoft 365 OAuth 인증 흐름을 악용한 피싱 공격을 수행하는 개념 증명 스크립트
 davenisc/thief_raccoon
운영체제 로그인 화면을 모방하여 사이버 보안 인식 훈련을 위해 자격 증명을 캡처하는 교육용 피싱 시뮬레이션 도구로, Windows, Ubuntu, macOS를 지원하며 사용자 정의 가능한 템플릿과 ngrok 노출을 제공합니다.
 blacklanternsecurity/offensive-azure
Microsoft Azure를 대상으로 하는 공격 도구 모음
 jenyraval/phishing-simulation
피싱 시뮬레이션은 직관적인 튜토리얼과 맞춤형 평가를 제공하여 피싱 인식을 높이는 것을 주 목적으로 합니다.
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE 0-day MS Offic RCE, 일명 msdt follina
 jimywork/cromos
Cromos는 Chrome 웹 스토어의 정식 확장 프로그램을 다운로드하고 애플리케이션의 백그라운드에 코드를 주입하는 도구입니다.
 puliczek/cve-2021-21123-poc-google-chrome
🐱💻 👍 Google Chrome - File System Access API - Maciej Pulikowski가 보고한 취약점 | 총 버그 바운티 보상금: $5.000 | CVE-2021-21123 외 5개...
 dviros/rat-via-telegram
Telegram을 통한 Windows 원격 침해 후 도구
 duy-31/cve-2024-21413
Microsoft Outlook 정보 공개 취약점 (비밀번호 해시 유출) - Expect Script POC








