#1
Tools for creating, managing, and analyzing fake login pages and email campaigns.
Kitploit 추천
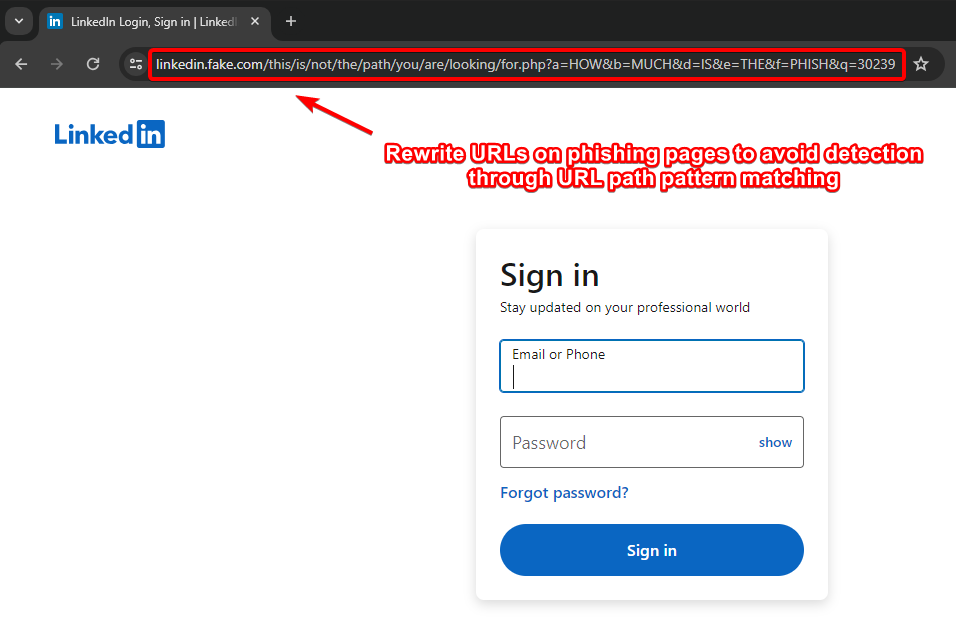
 an0nud4y/evilginx-phishing-infra-setup
Evilginx 피싱 인프라 설정 가이드 - Evilginx 및 Gophish 인프라 보안, IOCs 제거, 피싱 TTPs
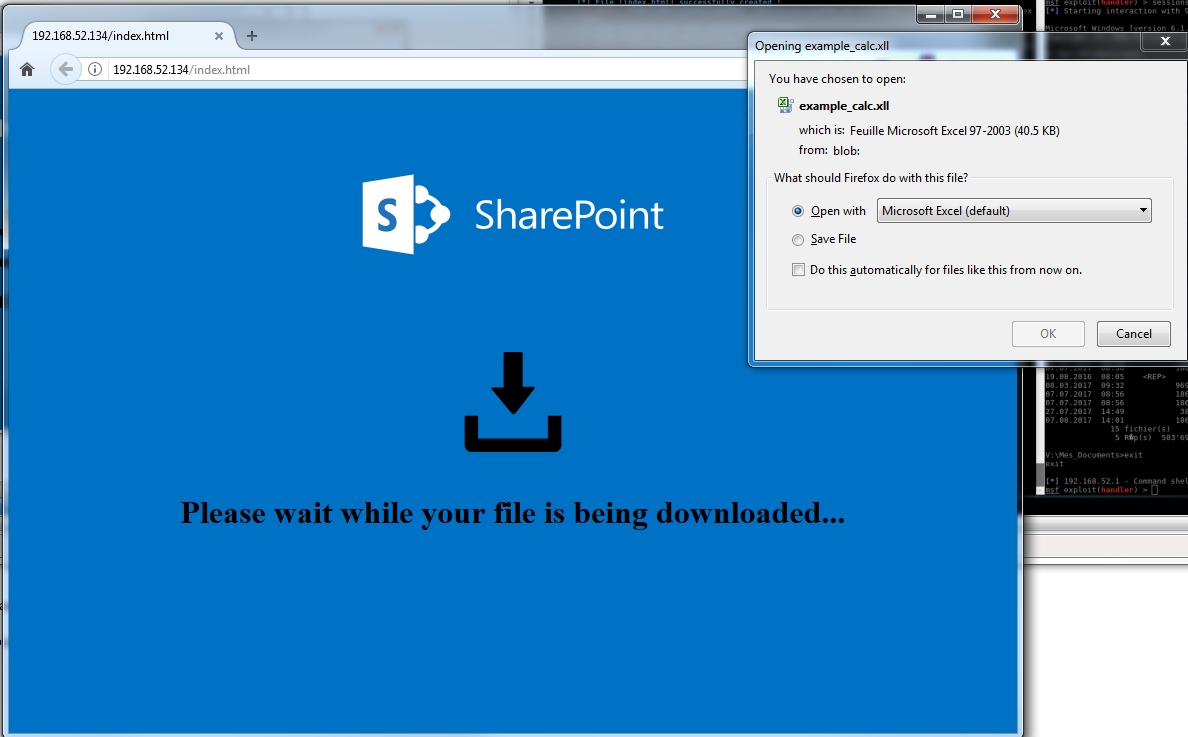 arno0x/embedinhtml
HTML 파일에 모든 파일을 삽입하고 숨기기
 oriyomi12/otp-bot
Discord 봇과 API를 통해 비싱(음성 피싱) 통화를 자동화하여 SMS 일회용 비밀번호를 가로채고, PayPal, Google, Instagram 및 3D Secure의 SMS 인증을 우회합니다.
 redsiege/excelntdonut
메모리에 DLL과 EXE를 주입하기 위한 Excel 4.0 (XLM) 매크로 생성기.
 khr0x40sh/macroshop
Office 매크로를 통한 페이로드 전달을 지원하는 스크립트 모음입니다. 대부분 python으로 작성되었습니다. 자세한 내용은 http://khr0x40sh.wordpress.com 을 참조하십시오.
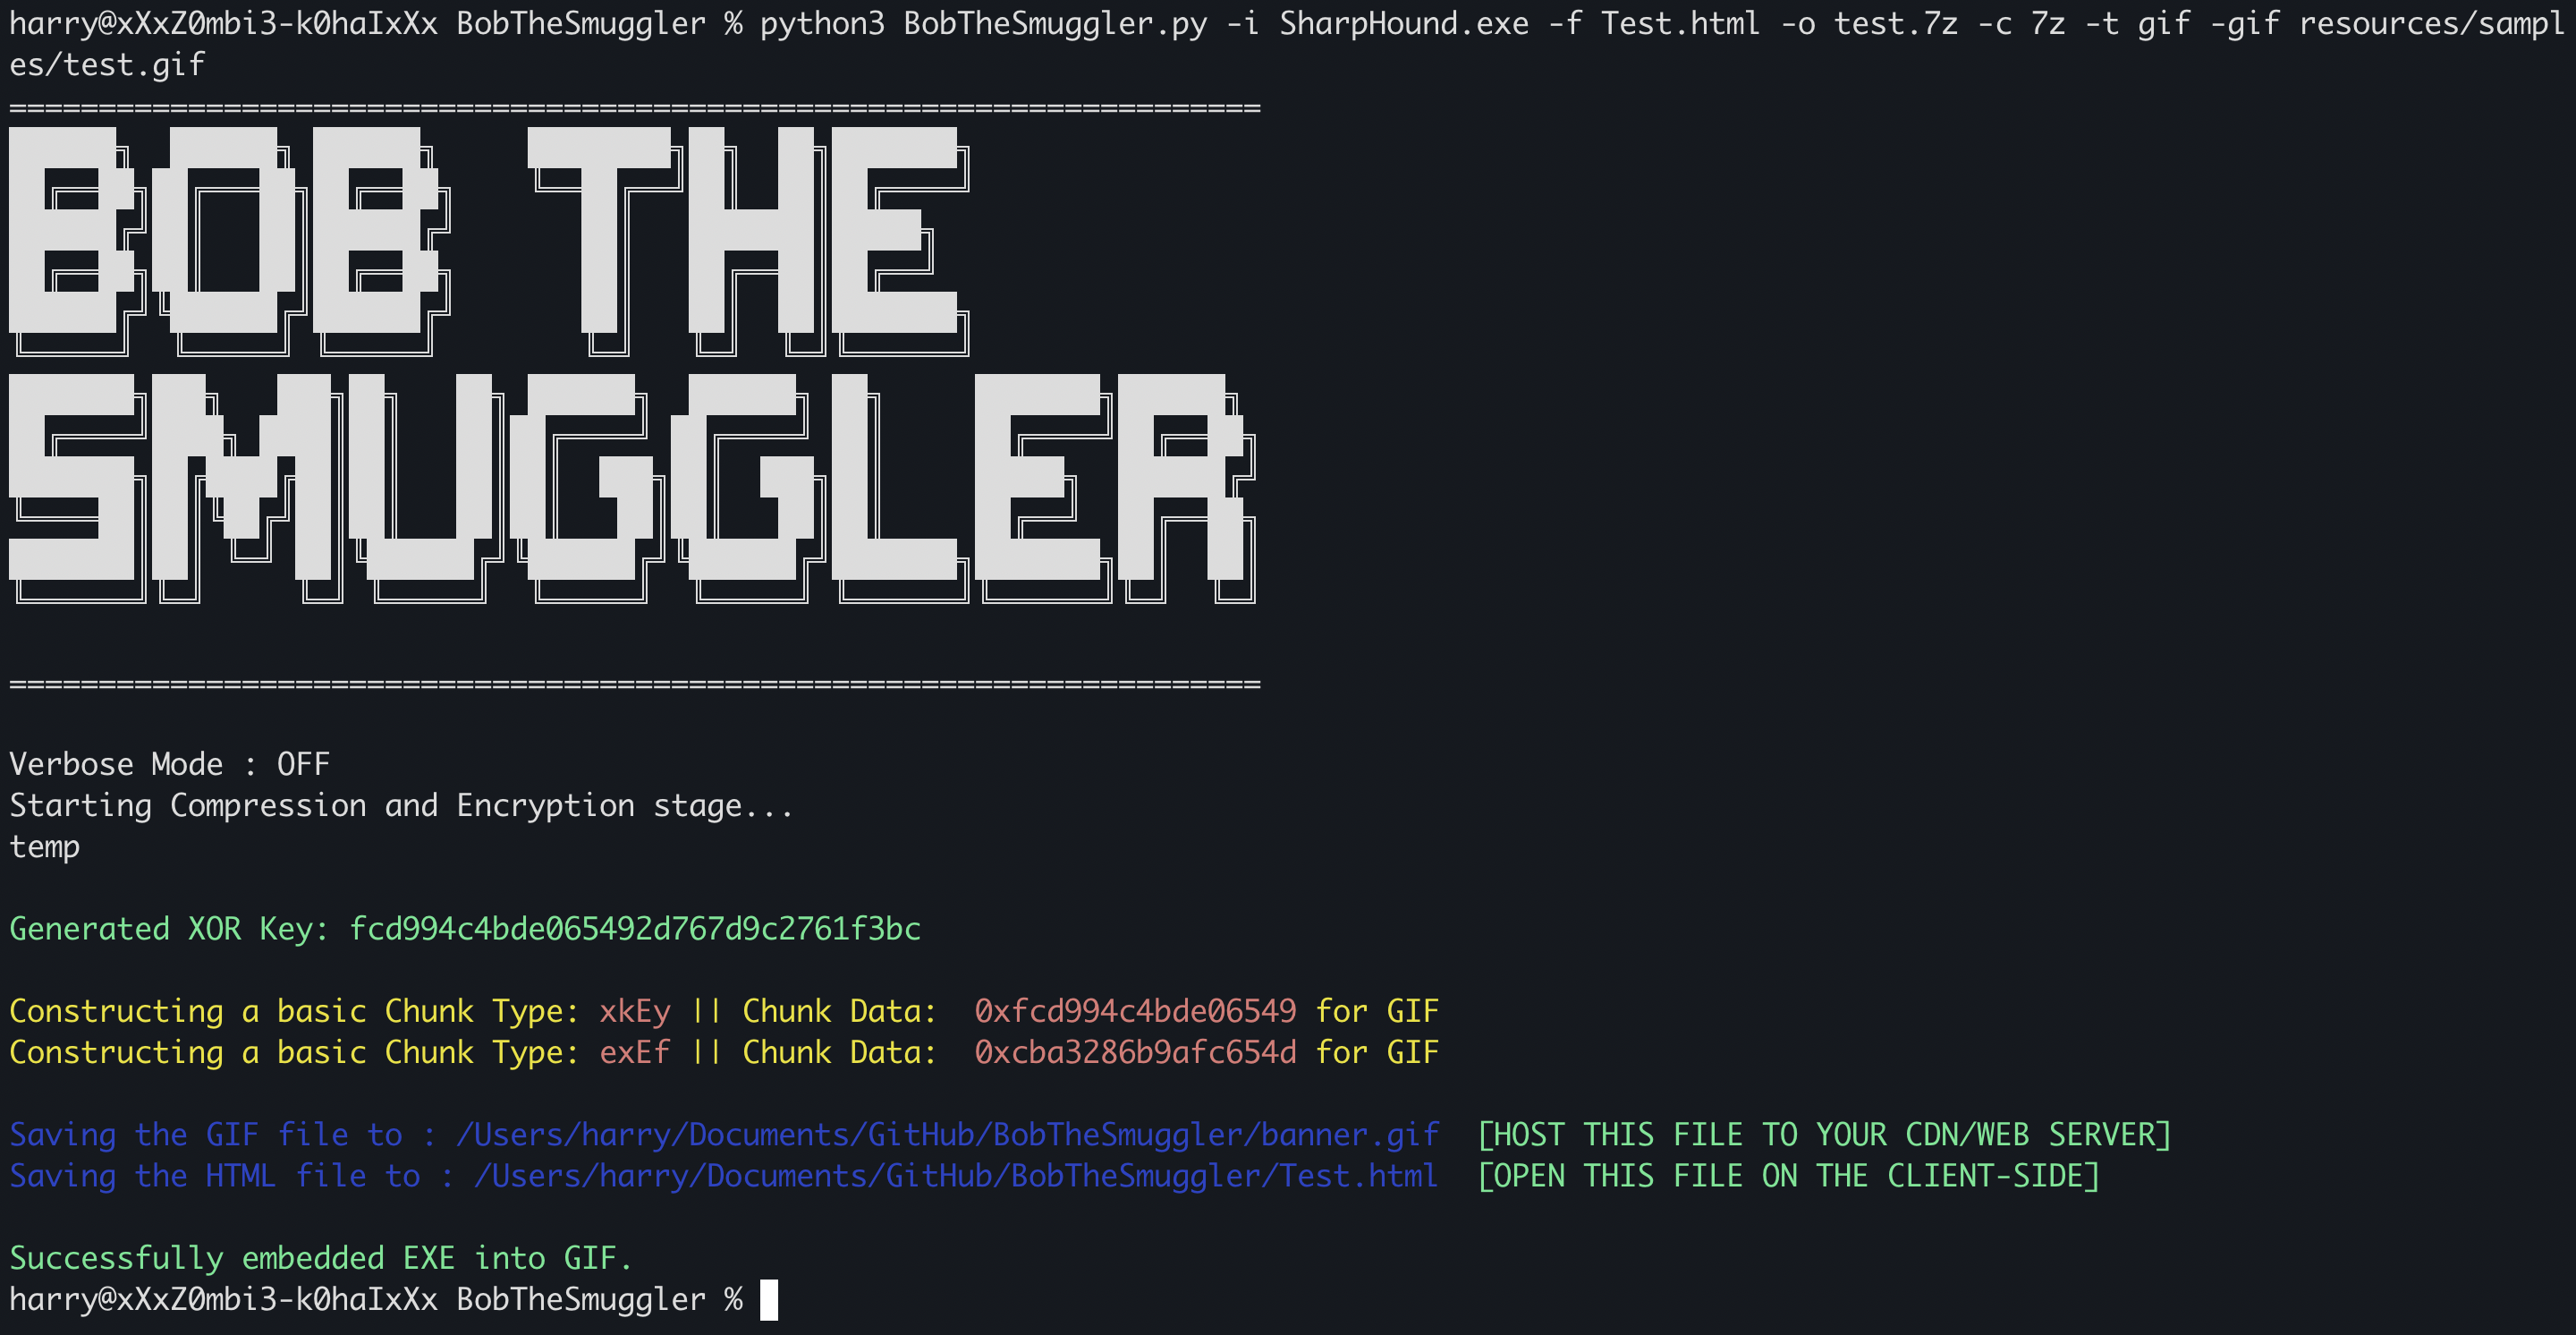 thecyb3ralpha/bobthesmuggler
"Bob the Smuggler": HTML Smuggling Attack를 활용하여 7z/zip 아카이브가 포함된 HTML 파일을 생성할 수 있는 도구입니다. 이 도구는 바이너리(EXE/DLL)를 7z/zip 파일 형식으로 압축한 다음, 아카이브를 XOR 암호화하고…
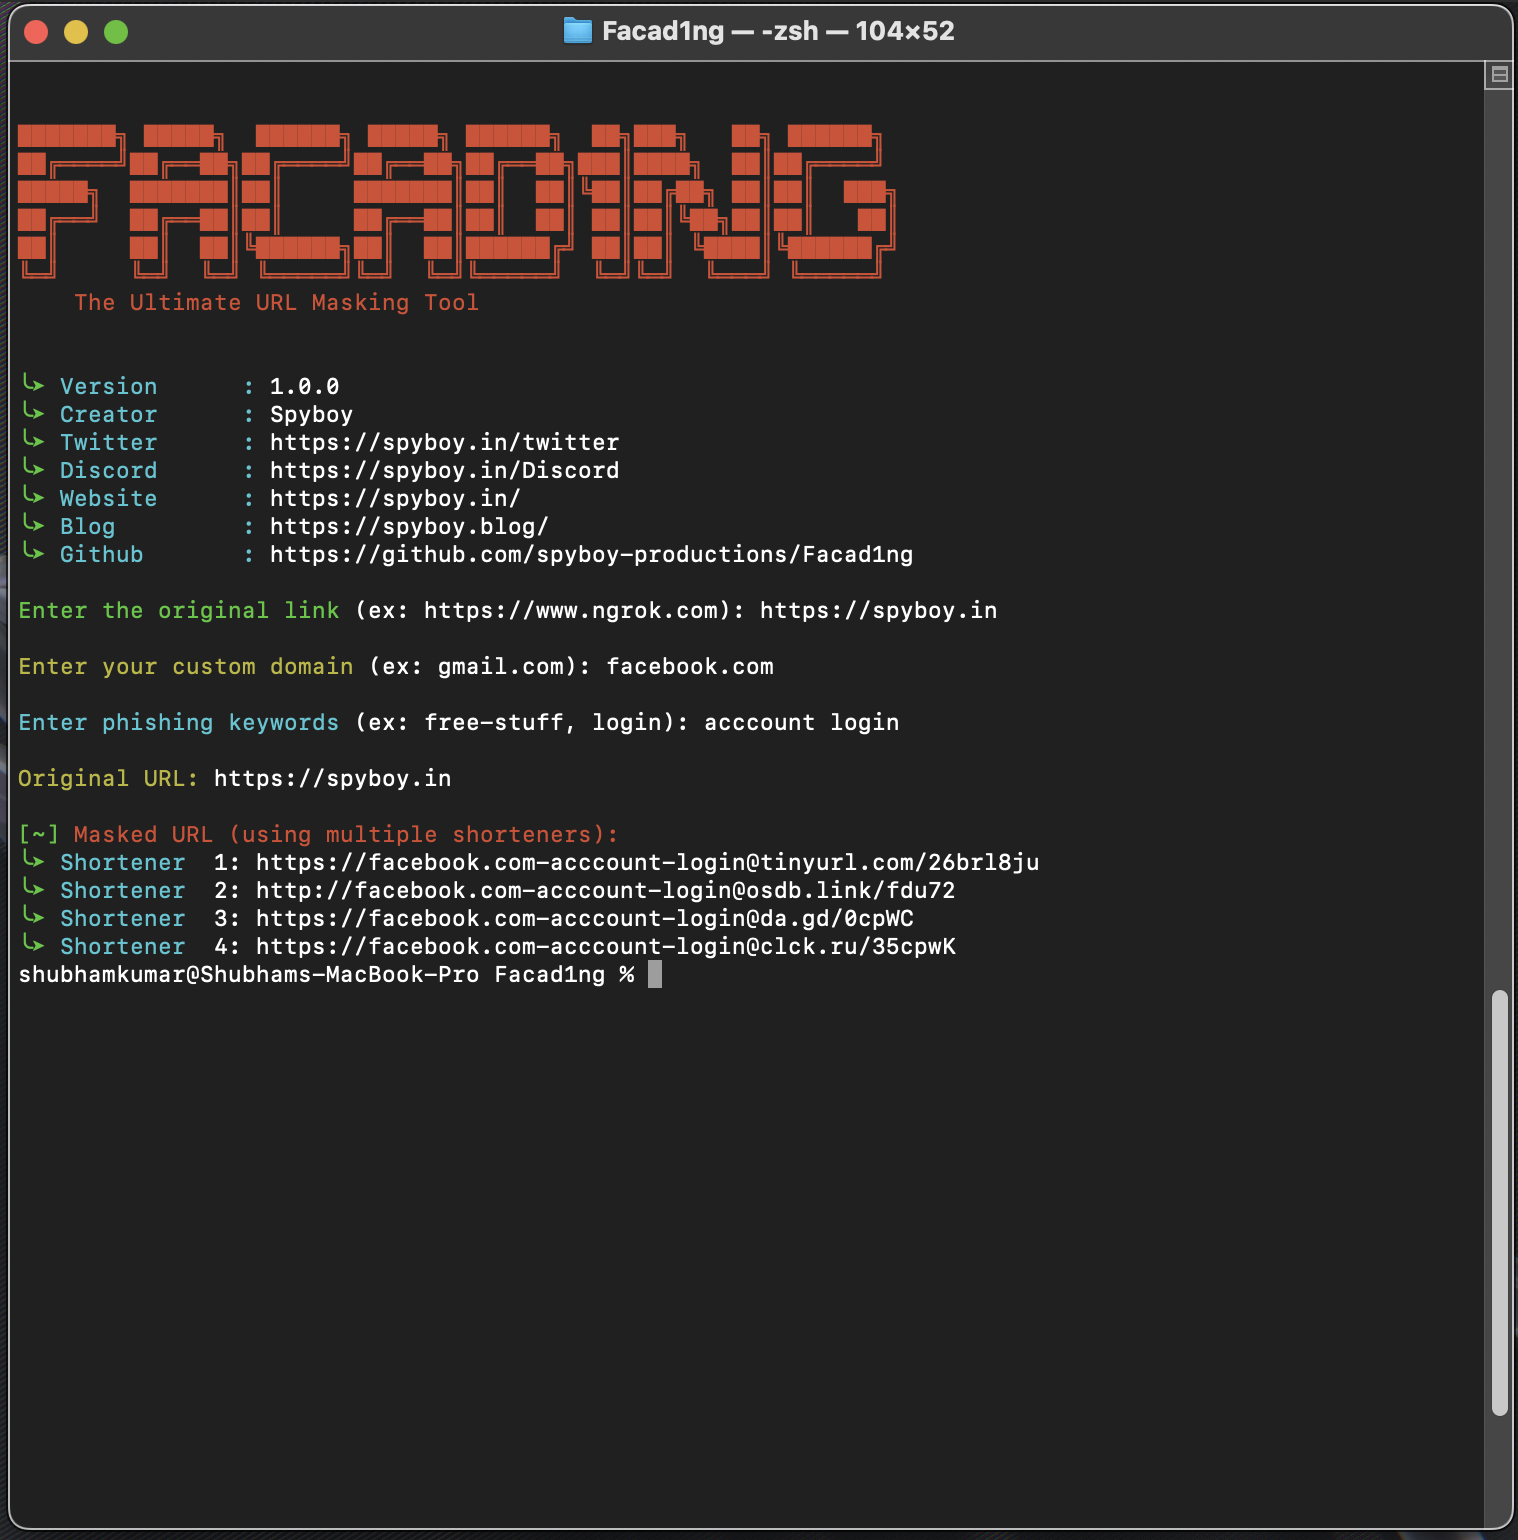 spyboy-productions/facad1ng
오픈소스 URL 마스킹 및 분석 도구로, 보안 연구, 피싱 인식, 방어 테스트를 위한 도구입니다. 악성 링크를 위장하는 데 사용되는 공격자 기술을 시연합니다.
 dionach/phemail
PhEmail는 Python 오픈 소스 피싱 이메일 도구로, 사회 공학 테스트의 일환으로 피싱 이메일 전송 과정을 자동화합니다.
 kgretzky/evilqr
동적 QR 스왑 피싱 공격을 실제로 시연하는 개념 증명.
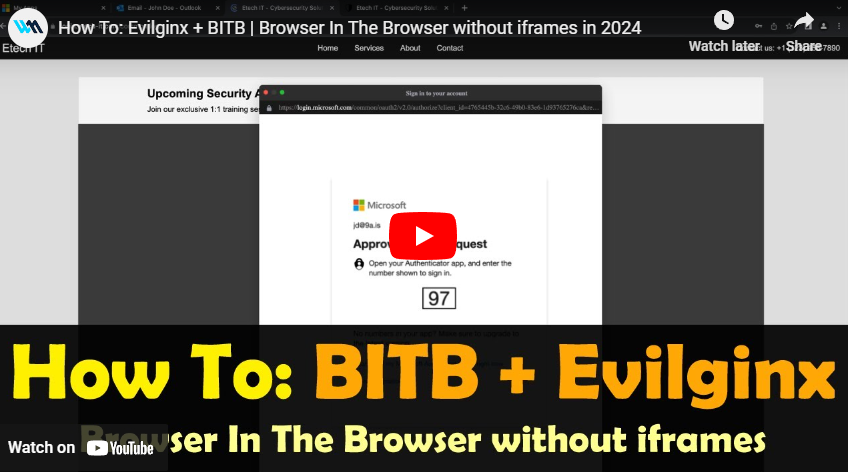 waelmas/frameless-bitb
iframe를 사용하지 않고 전통적인 framebuster(예: Microsoft 로그인 페이지)를 우회하고 Evilginx와 함께 사용할 수 있는 새로운 브라우저 내 브라우저(BITB) 접근 방식입니다.
 d4vinci/pastejacker
자동화된 PasteJacking 공격을 이용한 시스템 해킹.
 antisnatchor/phishlulz
전용 AWS EC2 인스턴스를 생성하고 PhishingFrenzy 및 BeEF가 통합된 자동화된 피싱 캠페인 도구 세트로, 서브도메인 검색 및 웹메일 데이터 추출 유틸리티를 포함합니다.
 mrprogrammer2938/black-tool
도구를 설치하고 시작 공격 , black-tool v5.5.5 ! ⬛
 nopernik/sshpry2.0
SSHPry v2 - SSH로 연결된 클라이언트의 TTY를 감시 및 제어
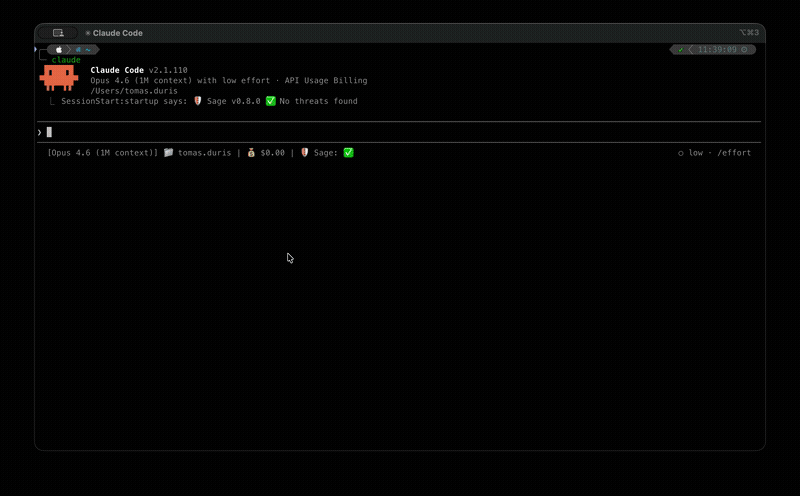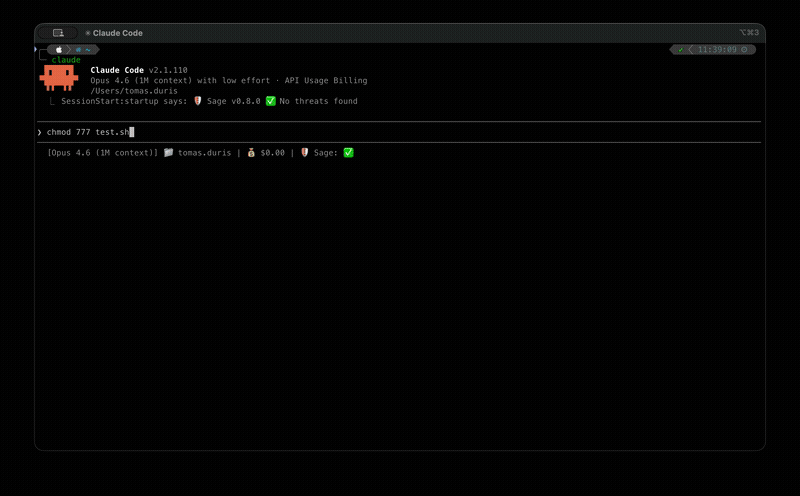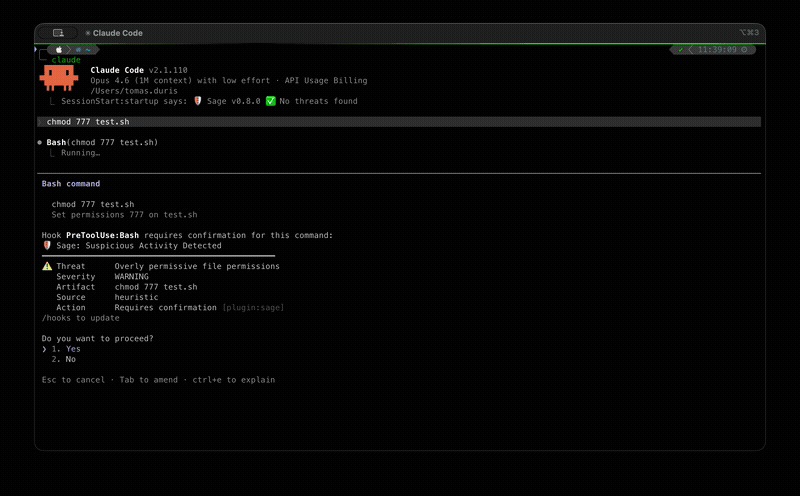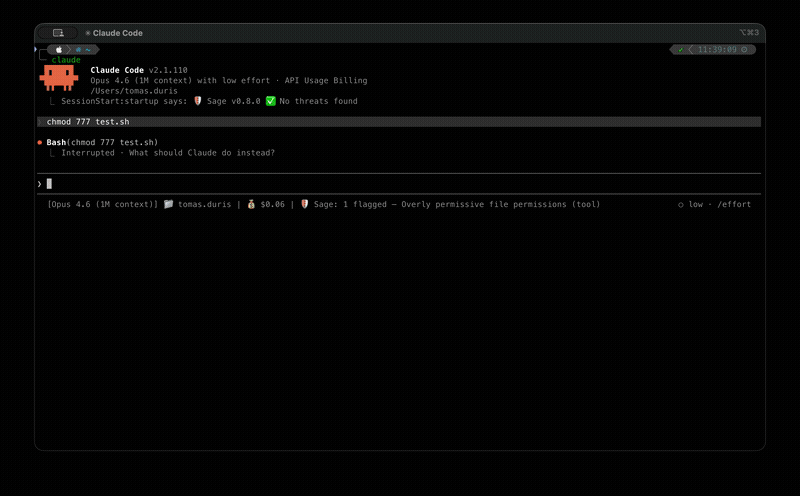 gendigitalinc/sage
AI 에이전트를 위한 경량 에이전트 탐지 및 대응(ADR) 계층 — 명령어, 파일, 웹 요청을 보호합니다. Gen Agent Trust Hub의 일부입니다.
 qsecure-labs/overlord
Python 기반 CLI로, AWS 및 Digital Ocean에서 레드팀 인프라를 자동 배포하며, C2, 이메일 서버, HTTP 전달, 피싱 서버에 대한 모듈형 지원을 제공합니다.