#1
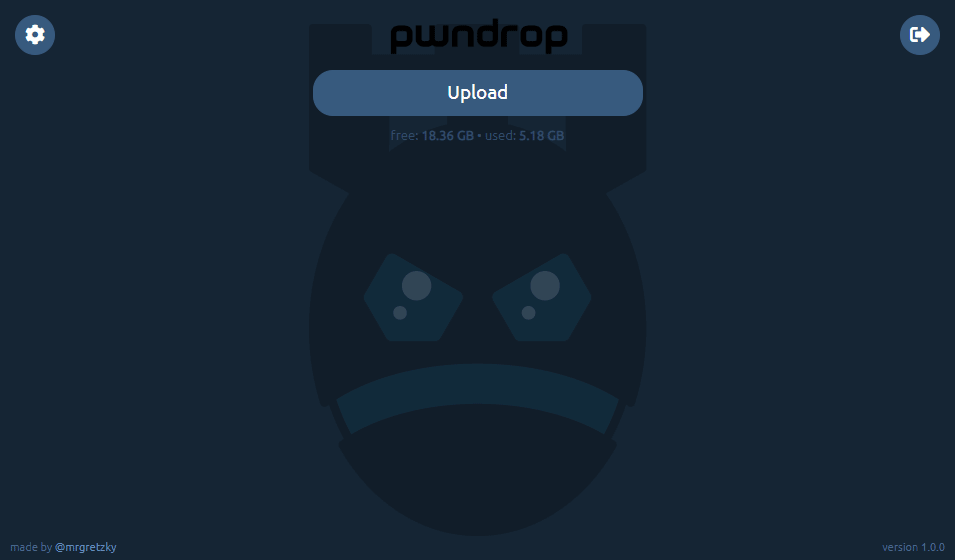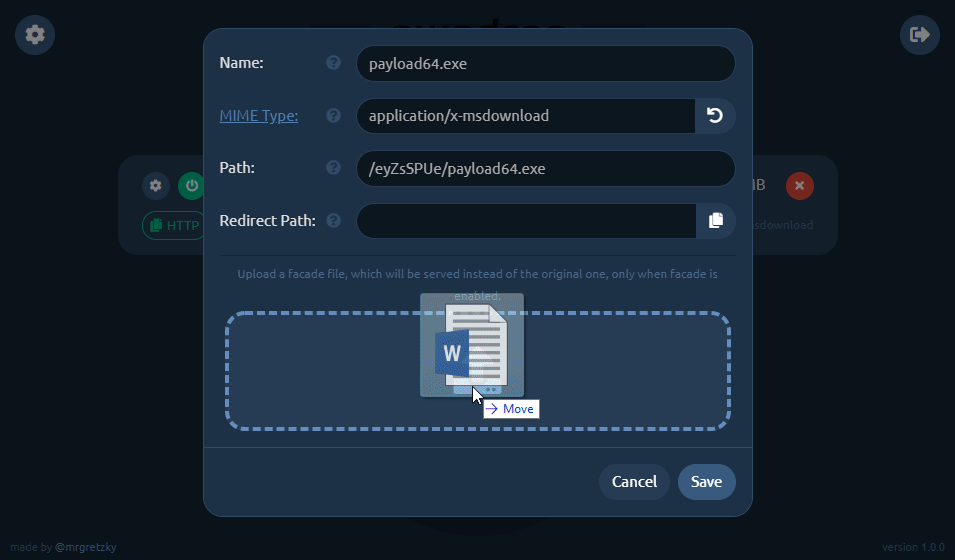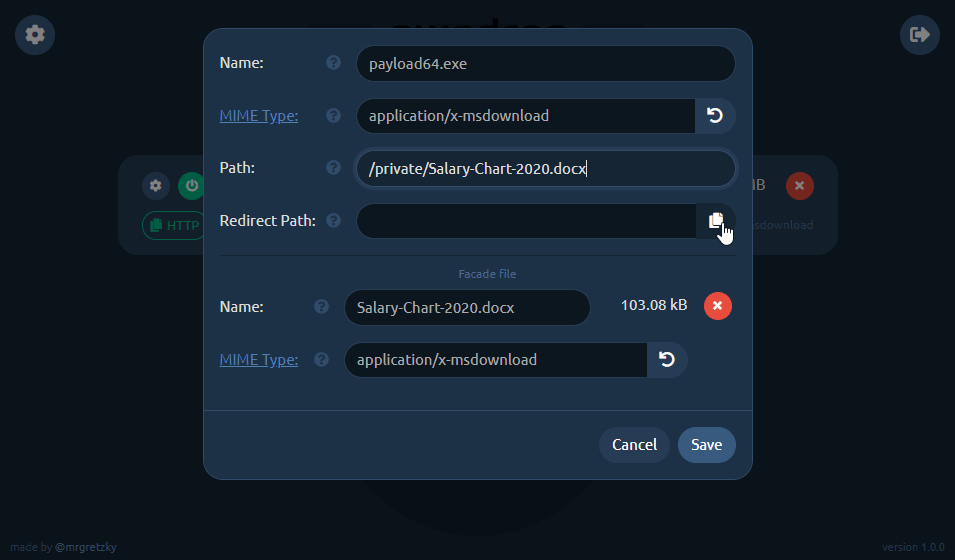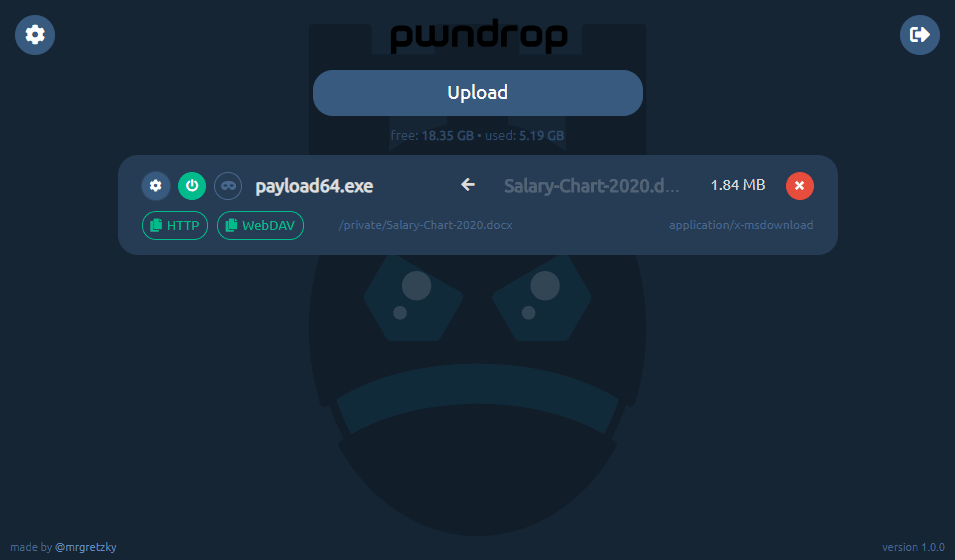
 kgretzky/pwndrop
레드 팀을 위한 자체 배포 가능한 파일 호스팅 서비스로, HTTP 및 WebDAV를 통해 페이로드를 쉽게 업로드하고 공유할 수 있습니다.
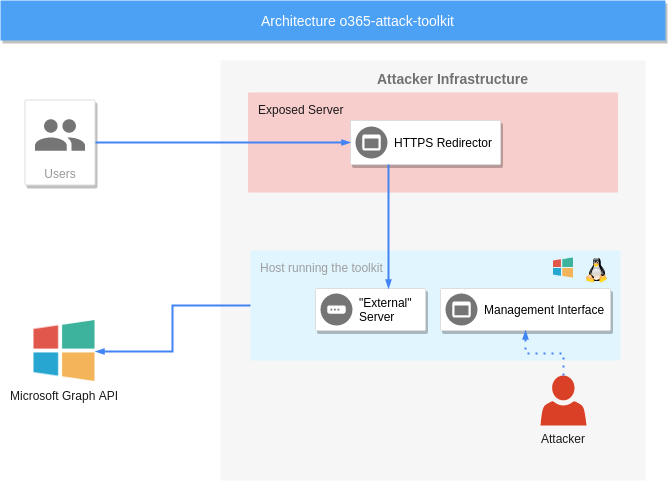 mdsecactivebreach/o365-attack-toolkit
Office365를 공격하는 툴킷
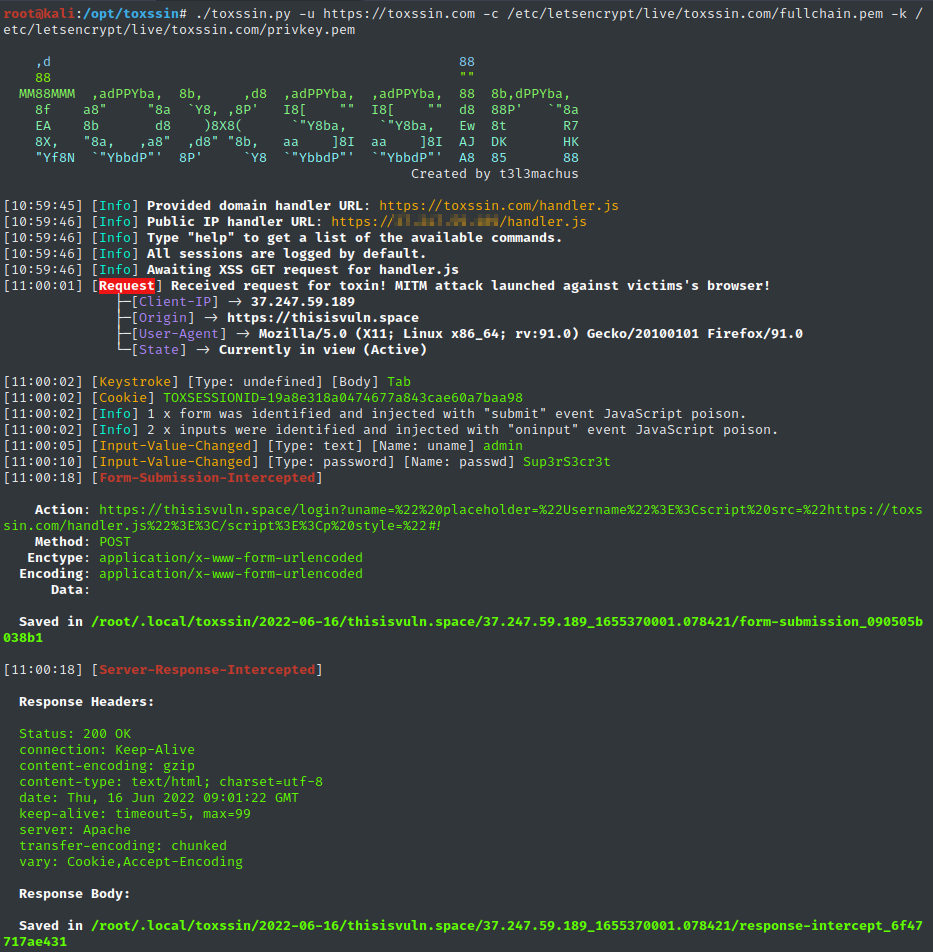 t3l3machus/toxssin
XSS 공격용 명령줄 인터페이스 및 페이로드 생성기.
 r00t-3xp10it/fakeimageexploiter
가짜 image.jpg를 사용하여 대상 공격 (알려진 파일 확장자 숨기기)
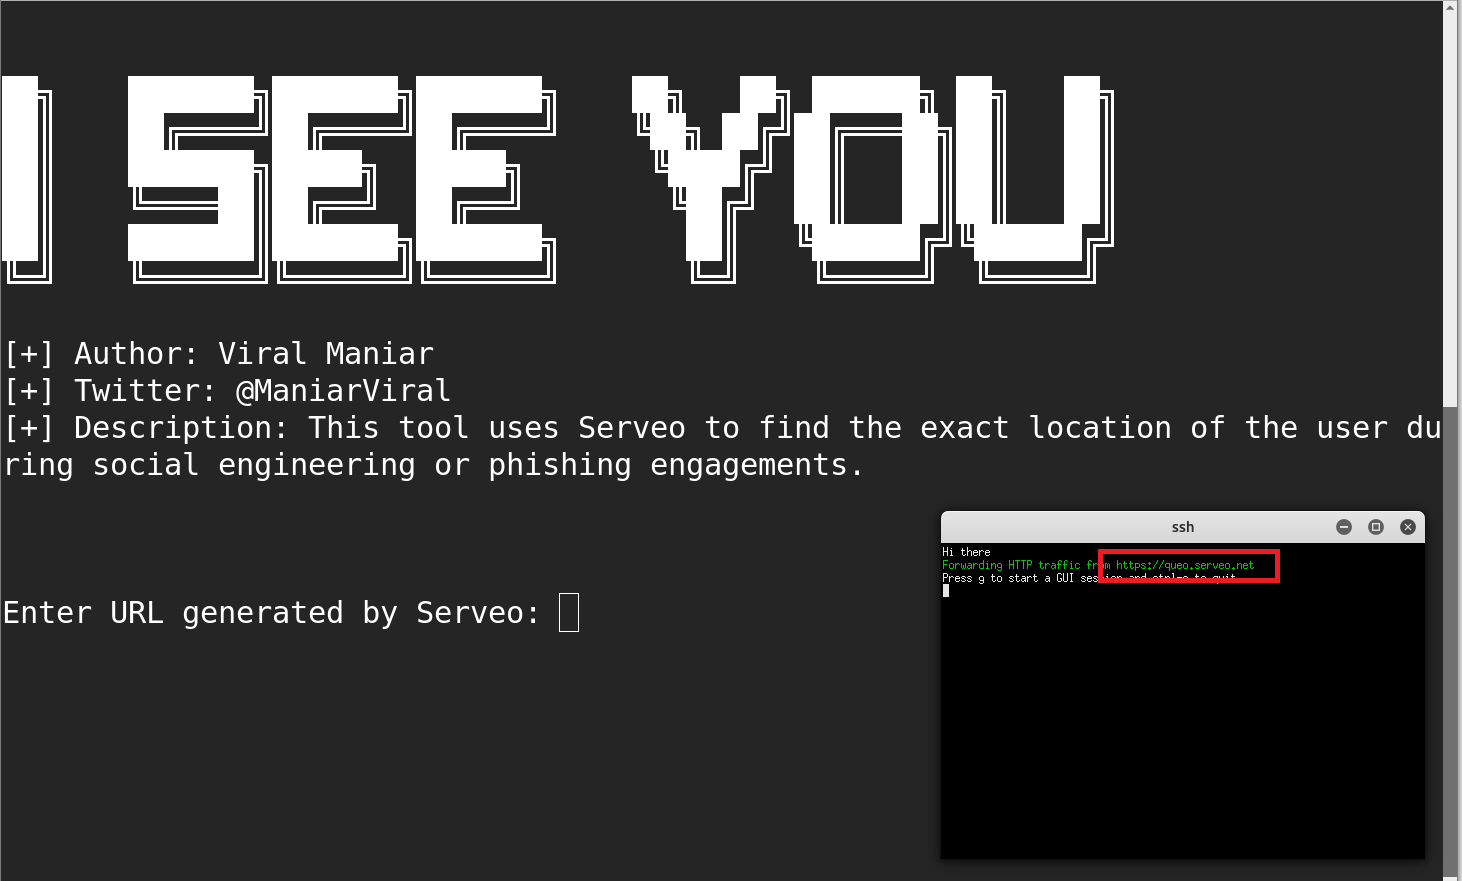 viralmaniar/i-see-you
ISeeYou는 사회 공학 또는 피싱 공격 중 사용자의 정확한 위치를 찾아내는 Bash 및 Javascript 도구입니다. 정확한 위치 좌표를 이용하면 공격자는 사전 정찰을 수행할 수 있으며, 이는 이후 표적 공격을 수행하는 데 도움이 됩니다.
 joelgmsec/evilnovnc
실시간 피싱 플랫폼으로, 라이브 noVNC 브라우저 세션을 통해 2FA를 우회하며, 레드팀 운영을 위해 쿠키, 저장된 비밀번호, 브라우징 기록, 다운로드된 파일을 캡처합니다.
 redbyte1337/graphspy
브라우저 기반 GUI를 갖춘 Entra ID 및 M365용 초기 액세스 및 사후 익스플로잇 도구
 mgeeky/packmypayload
페이로드를 출력 컨테이너에 패키징하여 Mark-of-the-Web 플래그를 우회하고 컨테이너 파일 형식과 관련된 위험을 시연하는 PoC입니다. 지원 형식: ZIP, 7zip, PDF, ISO, IMG, CAB, VHD, VHDX
 raikia/fiercephish
FiercePhish는 모든 피싱 작업을 관리하기 위한 완전한 기능을 갖춘 피싱 프레임워크입니다. 개별 피싱 캠페인을 추적하고, 이메일 전송을 예약하는 등의 다양한 기능을 제공합니다.
 wireghoul/htshells
자체 포함된 htaccess 셸 및 공격
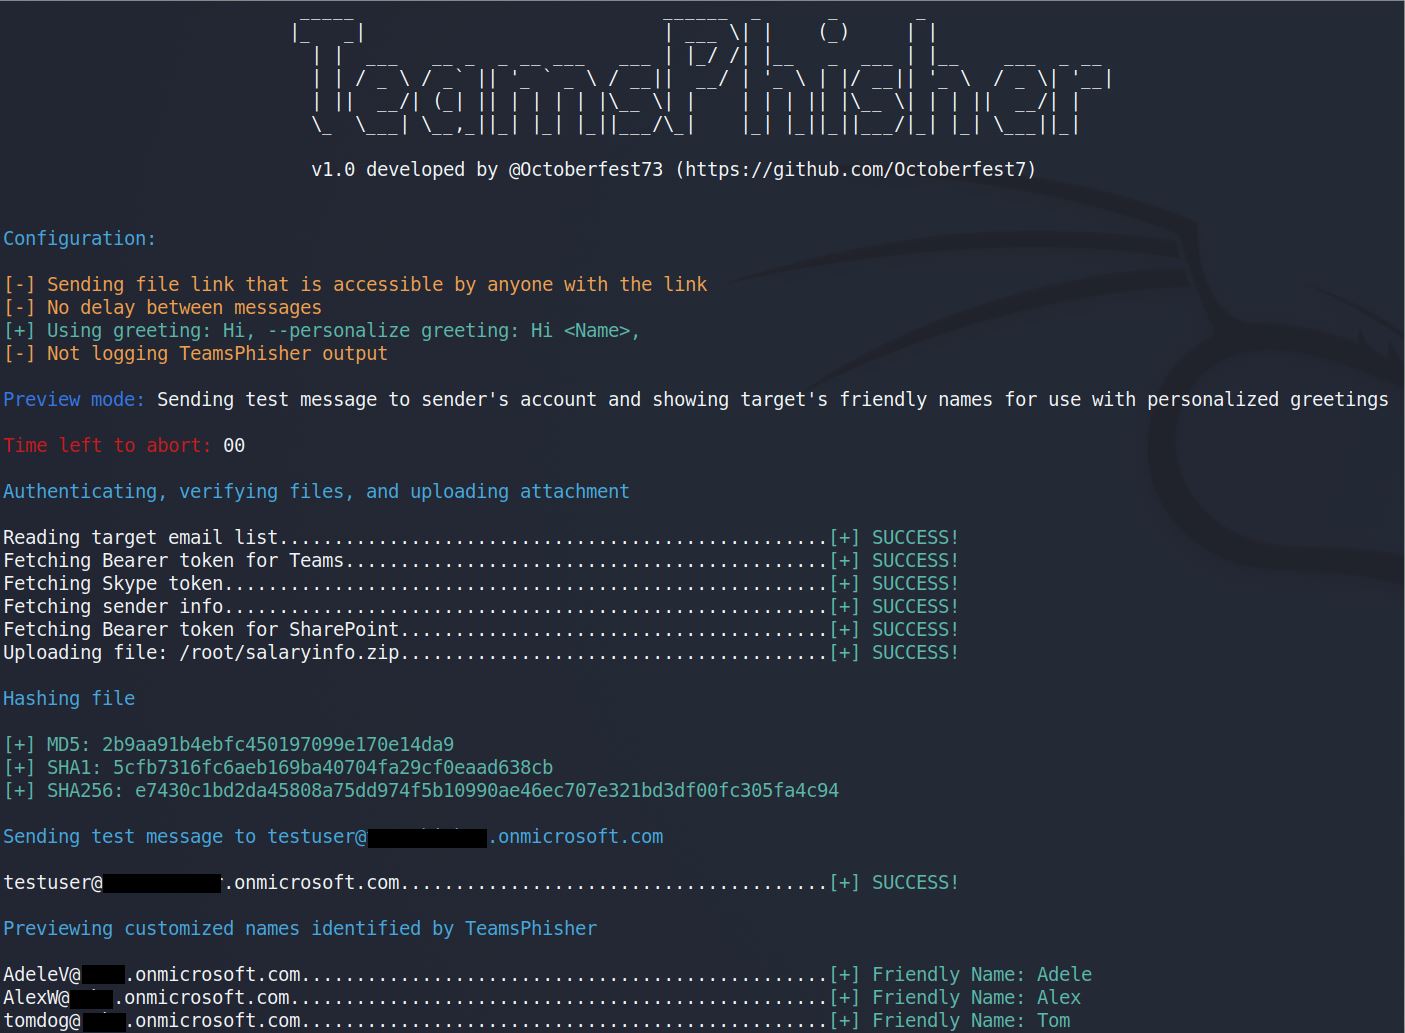 octoberfest7/teamsphisher
Microsoft Teams 사용자에게 피싱 메시지 및 첨부 파일 전송
 kgretzky/evilginx
새 버전을 사용하세요: https://github.com/kgretzky/evilginx2
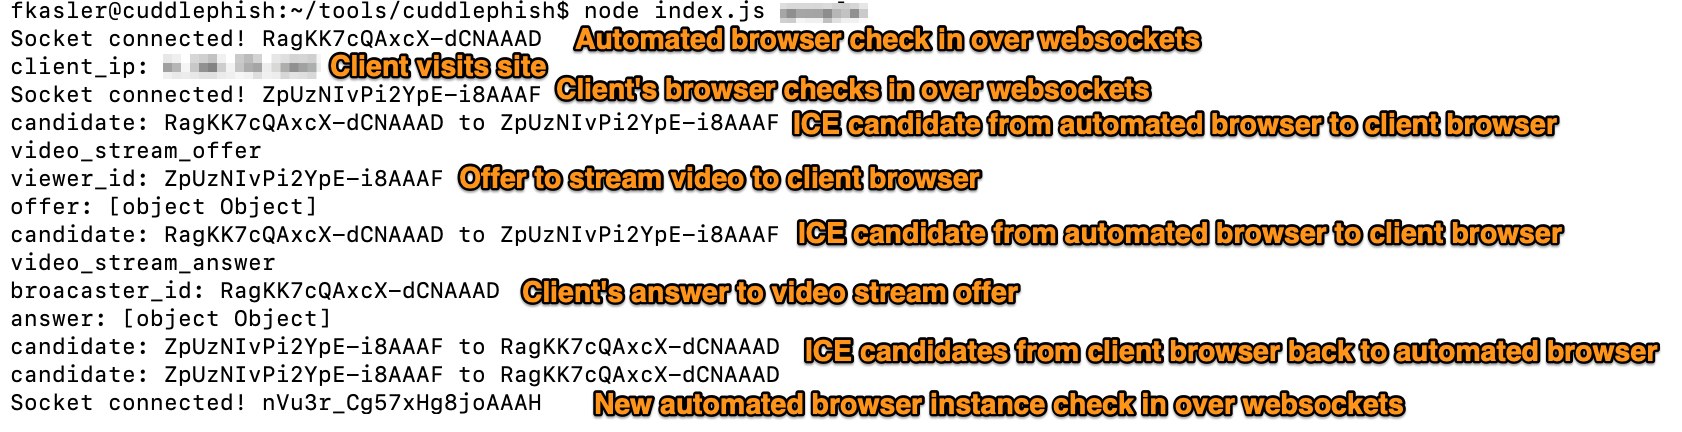 fkasler/cuddlephish
침투 테스터를 위한 무기화된 Browser-in-the-Middle (BitM)
 mr-un1k0d3r/maliciousmacrogenerator
명령 실행 페이로드에 대해 AV/샌드박스 회피 기능이 포함된 난독화된 VBA 매크로를 생성하며, 도메인, 디스크, 메모리 및 프로세스 검사를 지원합니다.