
 #1
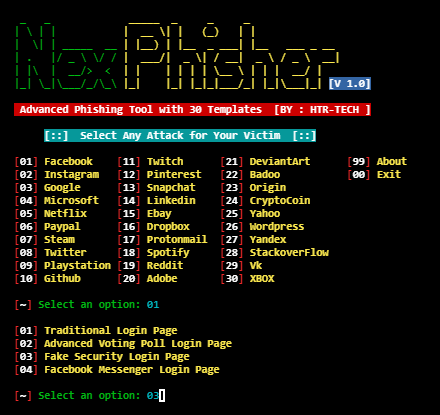
Tools for creating, managing, and analyzing fake login pages and email campaigns.
Kitploit 추천
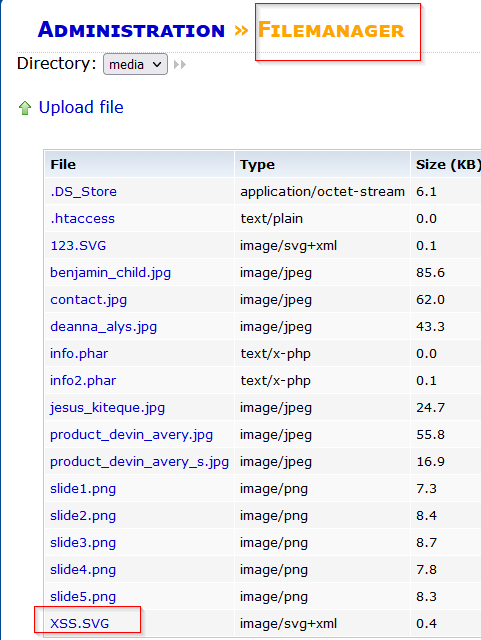
 sromanhu/cve-2023-44767_ritecms-file-upload--xss---filemanager
RiteCMS 3.0은 파일 업로드 - XSS 취약점의 영향을 받습니다. 이 취약점으로 인해 공격자는 숨겨진 XSS가 포함된 PDF 파일을 업로드할 수 있으며, 해당 파일이 실행되면 XSS 팝업이 발생합니다.
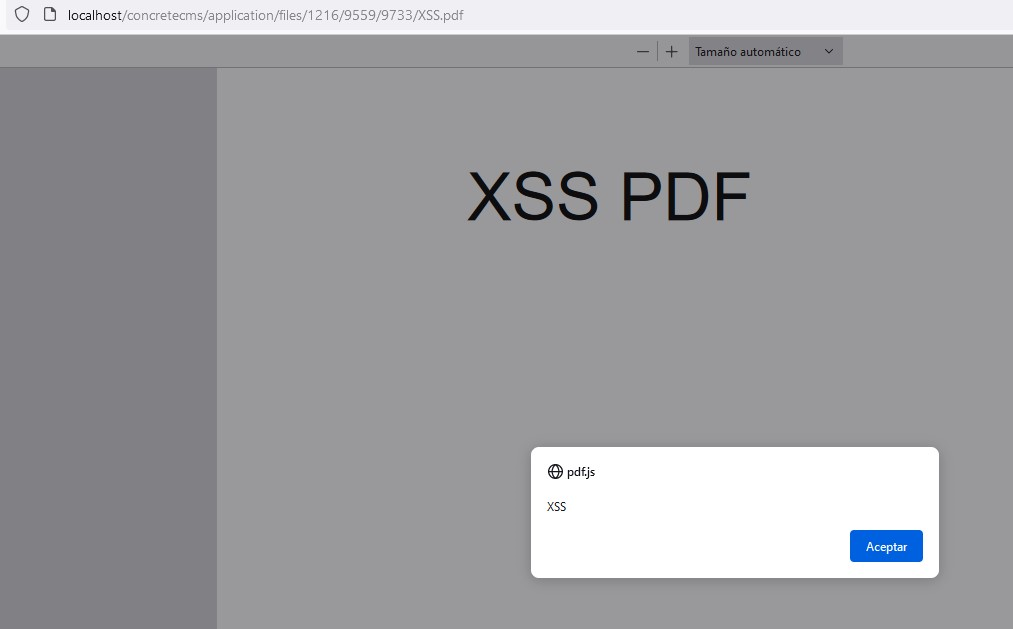 sromanhu/cve-2023-44763_concretecms-arbitrary-file-upload-thumbnail
ConcreteCMS v.9.2.1은 저장형 교차 사이트 스크립팅(Stored Cross-Site Scripting)을 허용하는 임의 파일 업로드(Arbitrary File Upload) 취약점의 영향을 받습니다.
 leocottret/cve-2024-30956
(DOM 기반 XSS) TOWeb v.12.05 및 이전 버전의 HTML 삽입 취약점으로 인해 공격자가 _message.html 구성 요소를 통해 HTML/JS 코드를 삽입할 수 있습니다.
 urban4/cve-2022-3992
sanitization-management-system의 Cross Site Scripting
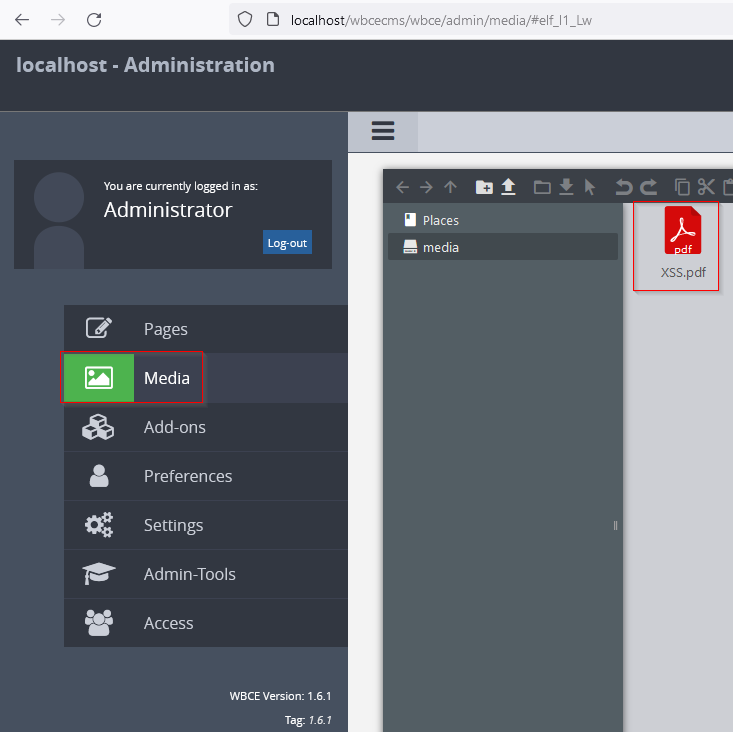 sromanhu/cve-2023-43871-wbce-arbitrary-file-upload--xss---media
WBCE 1.6.1은 파일 업로드 - XSS 취약점의 영향을 받으며, 이 취약점으로 인해 공격자는 숨겨진 XSS가 포함된 PDF 파일을 업로드할 수 있고, 해당 XSS는 실행 시 XSS 팝업을 발생시킵니다.
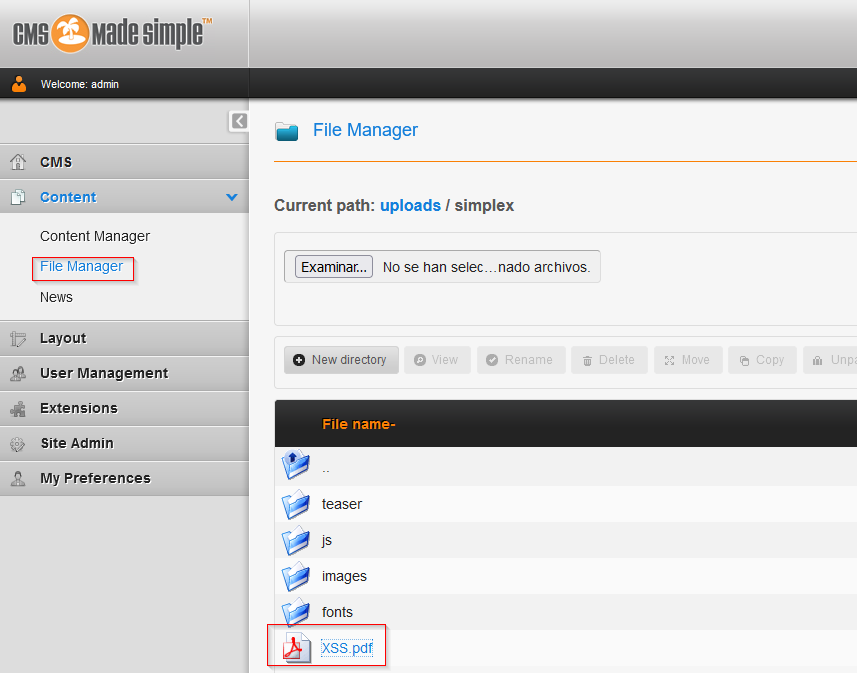 sromanhu/cve-2023-43872-cmsmadesimple-arbitrary-file-upload--xss---file-manager
CMSmadesimple 2.2.18은 파일 업로드 - XSS 취약점의 영향을 받으며, 공격자가 숨겨진 XSS가 포함된 PDF 파일을 업로드하여 실행 시 XSS 팝업이 발생하게 할 수 있습니다.
 mcracker2002/mailphish
전문적인 피싱 이메일을 생성하며, 자격 증명 수집을 위한 20개 이상의 템플릿을 제공합니다. HTML 생성 및 대상에게 직접 이메일 전송 기능을 포함합니다.
 thespeedx/tbomb
이것은 Linux 및 Termux 용 SMS 및 통화 폭격기입니다.
 spiderlabs/responder
Responder는 LLMNR, NBT-NS 및 MDNS 포이즈너로, NTLMv1/NTLMv2/LMv2, 확장 보안 NTLMSSP 및 기본 HTTP 인증을 지원하는 내장 HTTP/SMB/MSSQL/FTP/LDAP 가짜 인증 서버를 갖추고 있습니다.
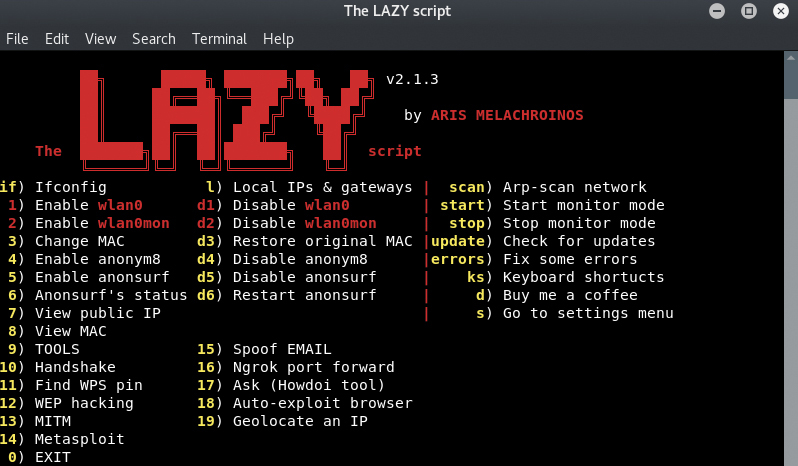 arismelachroinos/lscript
LAZY 스크립트는 당신의 삶을 더 편하게, 그리고 당연히 더 빠르게 만들어 줄 것입니다.
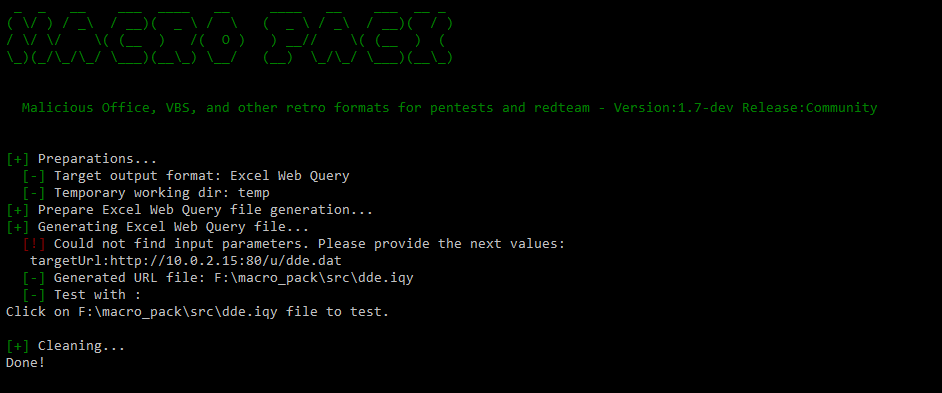 sevagas/macro_pack
macro_pack은 @EmericNasi가 만든 도구로, 침투 테스트(pentest), 데모, 소셜 엔지니어링 평가를 위해 Office 문서, VB 스크립트, 바로 가기 및 기타 형식의 난독화와 생성을 자동화하는 데 사용됩니다. macro_pack의 목표는…
 xdavidhu/mitmap
📡 가짜 AP를 생성하고 데이터를 스니핑하는 파이썬 프로그램.
 th3unkn0n/telegram-scraper
텔레그램 그룹 스크래퍼 도구. 그룹 구성원에 대한 모든 정보를 가져옵니다.
 curi0usjack/luckystrike
악성 Office 매크로 문서 생성을 위한 PowerShell 기반 유틸리티.
 jaykali/lockphish
Lockphish는 잠금 화면에 대한 피싱 공격을 위한 최초의 도구(07/04/2020)로, https 링크를 사용하여 Windows 자격 증명, Android PIN 및 iPhone 암호를 탈취하도록 설계되었습니다.
 utkusen/socialhunter
웹사이트를 크롤링하고 하이재킹할 수 있는 깨진 소셜 미디어 링크를 찾습니다.








