
 #1
Tools for creating, managing, and analyzing fake login pages and email campaigns.
Kitploit 추천
 segunakinsoyinu/cve-2024-42009-roundcube-xss
# Roundcube Webmail ≤1.6.6용 저장형 XSS 익스플로잇 (CVE-2024-42009) CSS 애니메이션 이벤트 핸들러를 통한 제로클릭 이메일 탈취 기능을 갖춘 Roundcube Webmail ≤1.6.6용 저장형 XSS 익스플로잇입니다. SMTP…
 itres-labs/usbcoercer
USBCoercer는 네이티브 USB-OTG를 지원하는 ESP32 개발 보드를 WPAD를 통해 프록시 구성을 강제할 수 있는 Ethernet-over-USB 가젯으로 변환합니다.
 jun2e0/cve-2025-26788
CVE-2025-26788에 대한 개념 증명 익스플로잇으로, 취약한 환경에서 JavaScript 후킹을 통한 WebAuthn 자격 증명 ID 조작으로 인증을 우회하는 방법을 시연합니다.
 lewis-ricardo/amaranth-project
CVE-2025-8088 익스플로잇 체인 + Quasar C2 다단계 페이로드 전달
 kaihaochen04/monikerlinktest
cve-2024-21413
 h1ssbl1tz/blind-trust-cve-2024-21413-research
CVE-2024-21413 (Moniker Link)를 활용한 표적 피싱 캠페인 시뮬레이션을 위한 보안 연구 도구입니다.
 ash1996x/cve-2025-50154-aggressor-script
승인된 레드 팀 운영을 위해 SMB NTLMv2 해시 노출을 트리거하는 LNK 및 Library-MS 파일을 무기화하는 Cobalt Strike Aggressor 스크립트로, CVE-2025-24054 우회를 포함합니다.
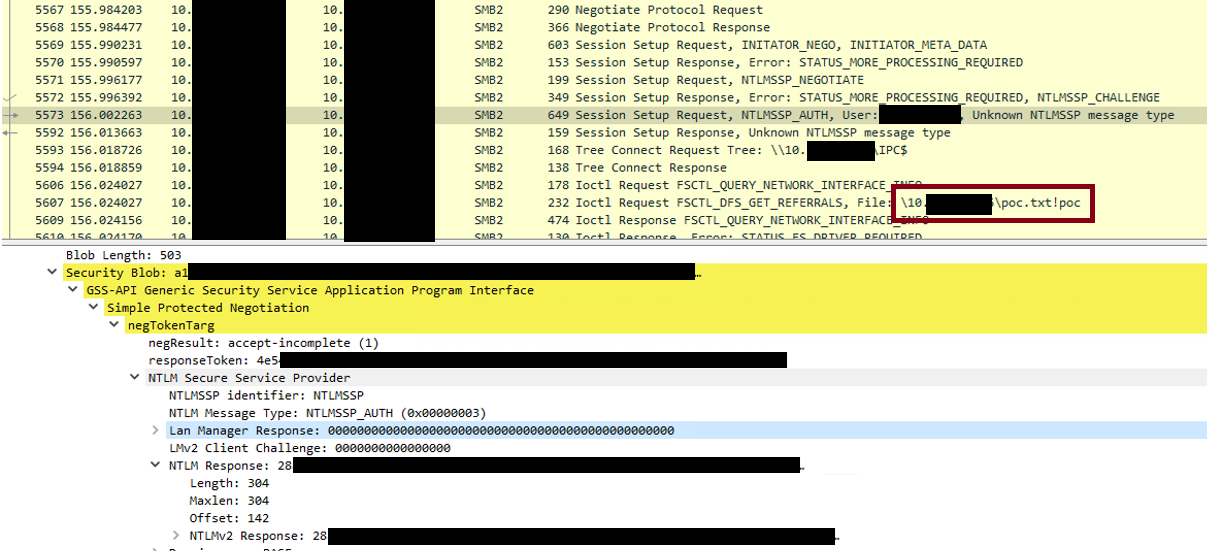 fathanahhidayati/https-github.com-xaitax-cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
CVE-2024-21413에 대한 개념 증명 익스플로잇으로, Microsoft Outlook 원격 코드 실행 취약점입니다. 악성 이메일 링크를 통해 NTLM 자격 증명 유출 및 RCE를 시연하며, Office 보호된 보기(Protected View)를 우회합니다.
 hunt-benito/cve-2026-41200-stig-manager-oidc-reflected-xss
Proof-of-concept 익스플로잇 생성기로, STIG Manager OIDC 인증의 반사형 XSS를 대상으로 하며, 조작된 콜백 URL과 피싱 HTML 출력을 통해 세션 토큰 탈취를 가능하게 합니다.
 dharmstm/cve-2026-30502-openkm-6.3.12-reflected-xss
OpenKM v6.3.12의 반사형 XSS 취약점인 CVE-2026-30502에 대한 문서 및 개념 증명. 보안 연구자 및 침투 테스터를 위한 기술 분석, 근본 원인, 영향 평가 및 수정 지침을 포함합니다.
 weswrench/cve-2026-36214
osTicket에서 취약한 Bootstrap 툴팁 구성 요소를 통한 저장형 크로스 사이트 스크립팅 (XSS)
 asepsaepdin/cve-2010-1240
CVE-2010-1240을 악용하여 PDF 파일에 Meterpreter 백도어를 포함하는 방법을 보여주는 교육용 개념 증명으로, 승인된 보안 테스트를 위한 단계별 Metasploit 지침이 포함되어 있습니다.
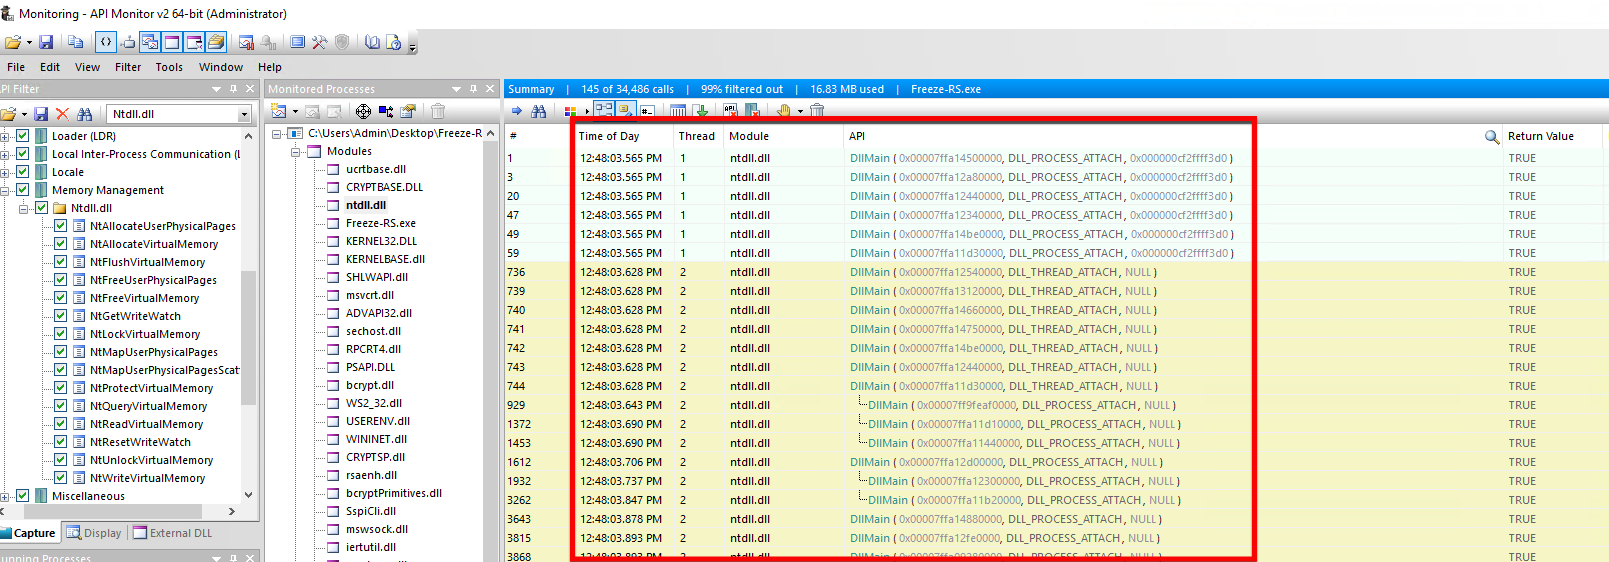
 edu0x01/hack-tools
여러 침투 테스트 도구를 통합한 프로젝트
 wh4l3x/cve-2026-xxxx-atlassian-email-enumeration
CVE-2026-XXXX: Atlassian GraphQL 이메일 열거 오라클 (CWE-204, CVSS 5.3 MEDIUM)
 bhatbhupendra/moniker-link--cve-2024-21413-
# CVE-2024-21413 교육 가이드: Outlook 제로클릭 Moniker Link 취약점 Outlook 제로클릭 Moniker Link 취약점인 CVE-2024-21413에 대한 교육 가이드로, 공격 흐름, NTLM 자격 증명 탈취, YARA를 통한 탐지,…
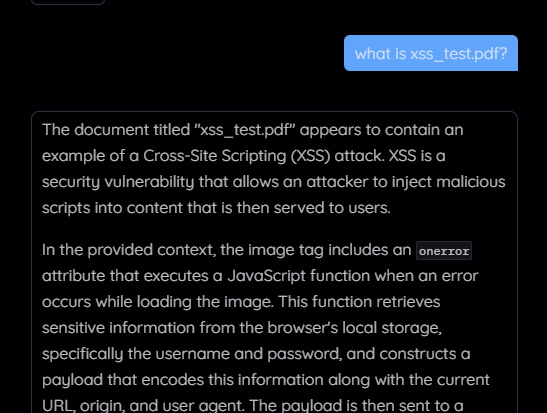 hantul/kotaemon-cve-2025-56526-56527-disclosure
공개 공시 — Kotaemon 0.11.0에서 비위생 처리된 PDF 콘텐츠 렌더링을 통한 Stored XSS 및 평문 자격 증명 노출 (CVE-2025-56526 및 CVE-2025-56527). 전체 기술 분석, PoC, 영향 평가 및 책임 있는 공개 일정을…
 b1tbit/cve-2026-32201-exploit
Python 익스플로잇 for CVE-2026-32201, Microsoft SharePoint Server의 반사형 XSS 취약점으로, 조작된 HTTP 요청을 통해 인증되지 않은 스푸핑 및 데이터 변조를 가능하게 합니다.
 s1lkys/cve-2021-40101
설문조사 XSS와 CSRF 결합으로 Concrete5 8.5.4에서 관리자 계정 탈취 발생








