#1
 alchemist3dot14/cve-2025-2783
CVE-2025-2783에 대한 시뮬레이션된 PoC — Chrome의 Mojo IPC에서 샌드박스 이스케이프 취약점입니다. 피싱 전달, 메모리 퍼징, IPC 시뮬레이션, 로깅을 포함합니다. 레드팀 데모, 탐지 엔지니어링, 교육 목적으로 안전합니다.
 cosmic-zip/witchcraft
WITCHCRAFT는 메시 속 깊이 잠수하는 러너들을 위해 제작된 사이버덱 툴킷입니다. 데이터 유령 작업, ICE 파괴, 기업 시스템 침투를 위한 올인원 장비입니다. 포렌식 추적, OSINT 피드 스크래핑, 방화벽 관통까지, WITCHCRAFT가 당신을 뒷받침합니다.
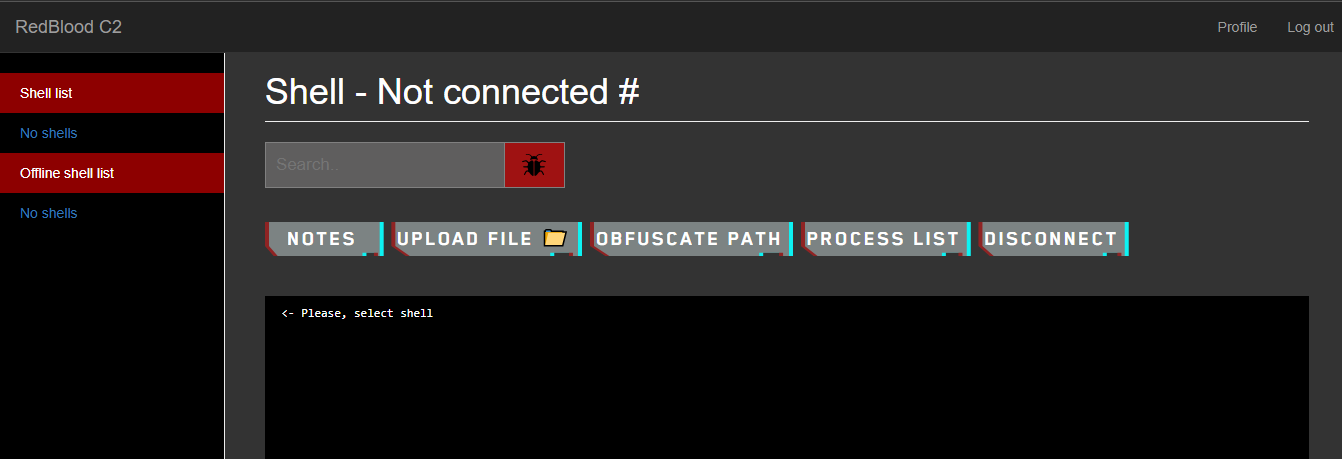 kira2040k/redbloodc2
FUD 페이로드 생성, 암호화된 통신, 세션 관리, 데이터 유출 및 Windows 지속성을 위한 모듈을 갖춘 Node.js 명령 및 제어 서버.
 0xaj2k/cve-2020-11022-cve-2020-11023
이 CVE를 시연하기 위해 빠르게 만든 작은 도구
 0xflagplz/ms-msdt-office-rce-follina
CVE-2022-30190 | MS-MSDT Follina 원클릭
 themehackers/cve-2024-21413
CVE-2024-21413 | Microsoft Outlook 원격 코드 실행 취약점 PoC
 arjunindia/fb-phisher-python
플라스크 기반의 파이썬 서버 도구로, 이 도구는 일부 페이스북 자격 증명을 피싱할 수 있습니다!
 lxance-hacker/lxancephisher
자동화된 피싱 시뮬레이션 도구로, 30개 이상의 로그인 페이지 템플릿, URL 마스킹, 그리고 여러 터널링 옵션(Ngrok, Cloudflared, Serveo)을 제공하여 교육용 보안 테스트에 사용됩니다.
 absholi7ly/microsoft-edge-information-disclosure
CVE-2024-30056 Microsoft Edge(Chromium 기반) 정보 공개 취약점
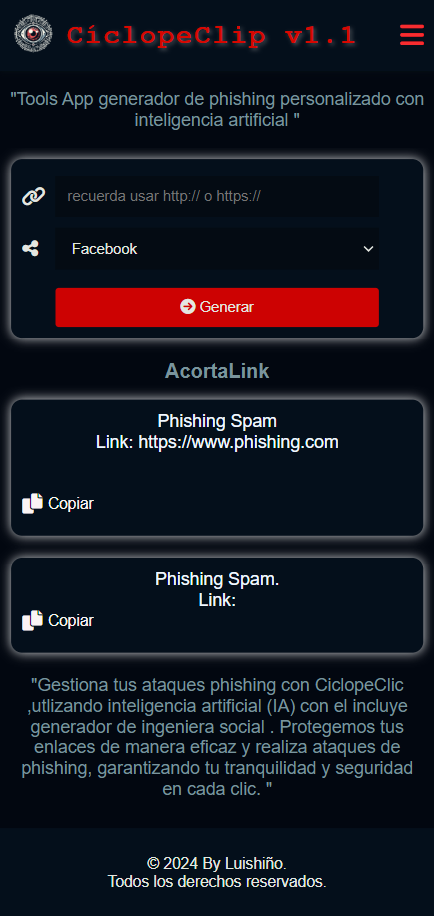 pericena/ciclopeclic
공인된 피싱 시뮬레이션 및 내부 IT 감사를 위한 보안 인식 교육 도구
 helidem/cve-2025-24054_cve-2025-24071-poc
.library-ms를 통한 NTLM 해시 유출에 대한 개념 증명 (CVE-2025-24054 / CVE-2025-24071)

 rmikehodges/hidensneak
일시적 침투 테스트를 위한 CLI
 nu11secur1ty/vulnerable-pdf
보안 테스트 및 보안 인식 교육을 위해 계산기 실행과 디렉터리 탐색을 포함한 클라이언트 측 익스플로잇 기술을 시연하는 교육용 PDF 파일입니다.
 yasinyilmaz/vuln-chm-hijack
CHM 하이재킹을 통한 잠재적 악성 코드 실행 (CVE-2019-9896)
 bronzebee/cve-2023-23397
SMTP를 사용하여 CVE-2023-23397 페이로드가 포함된 이메일을 전송하는 Python 스크립트
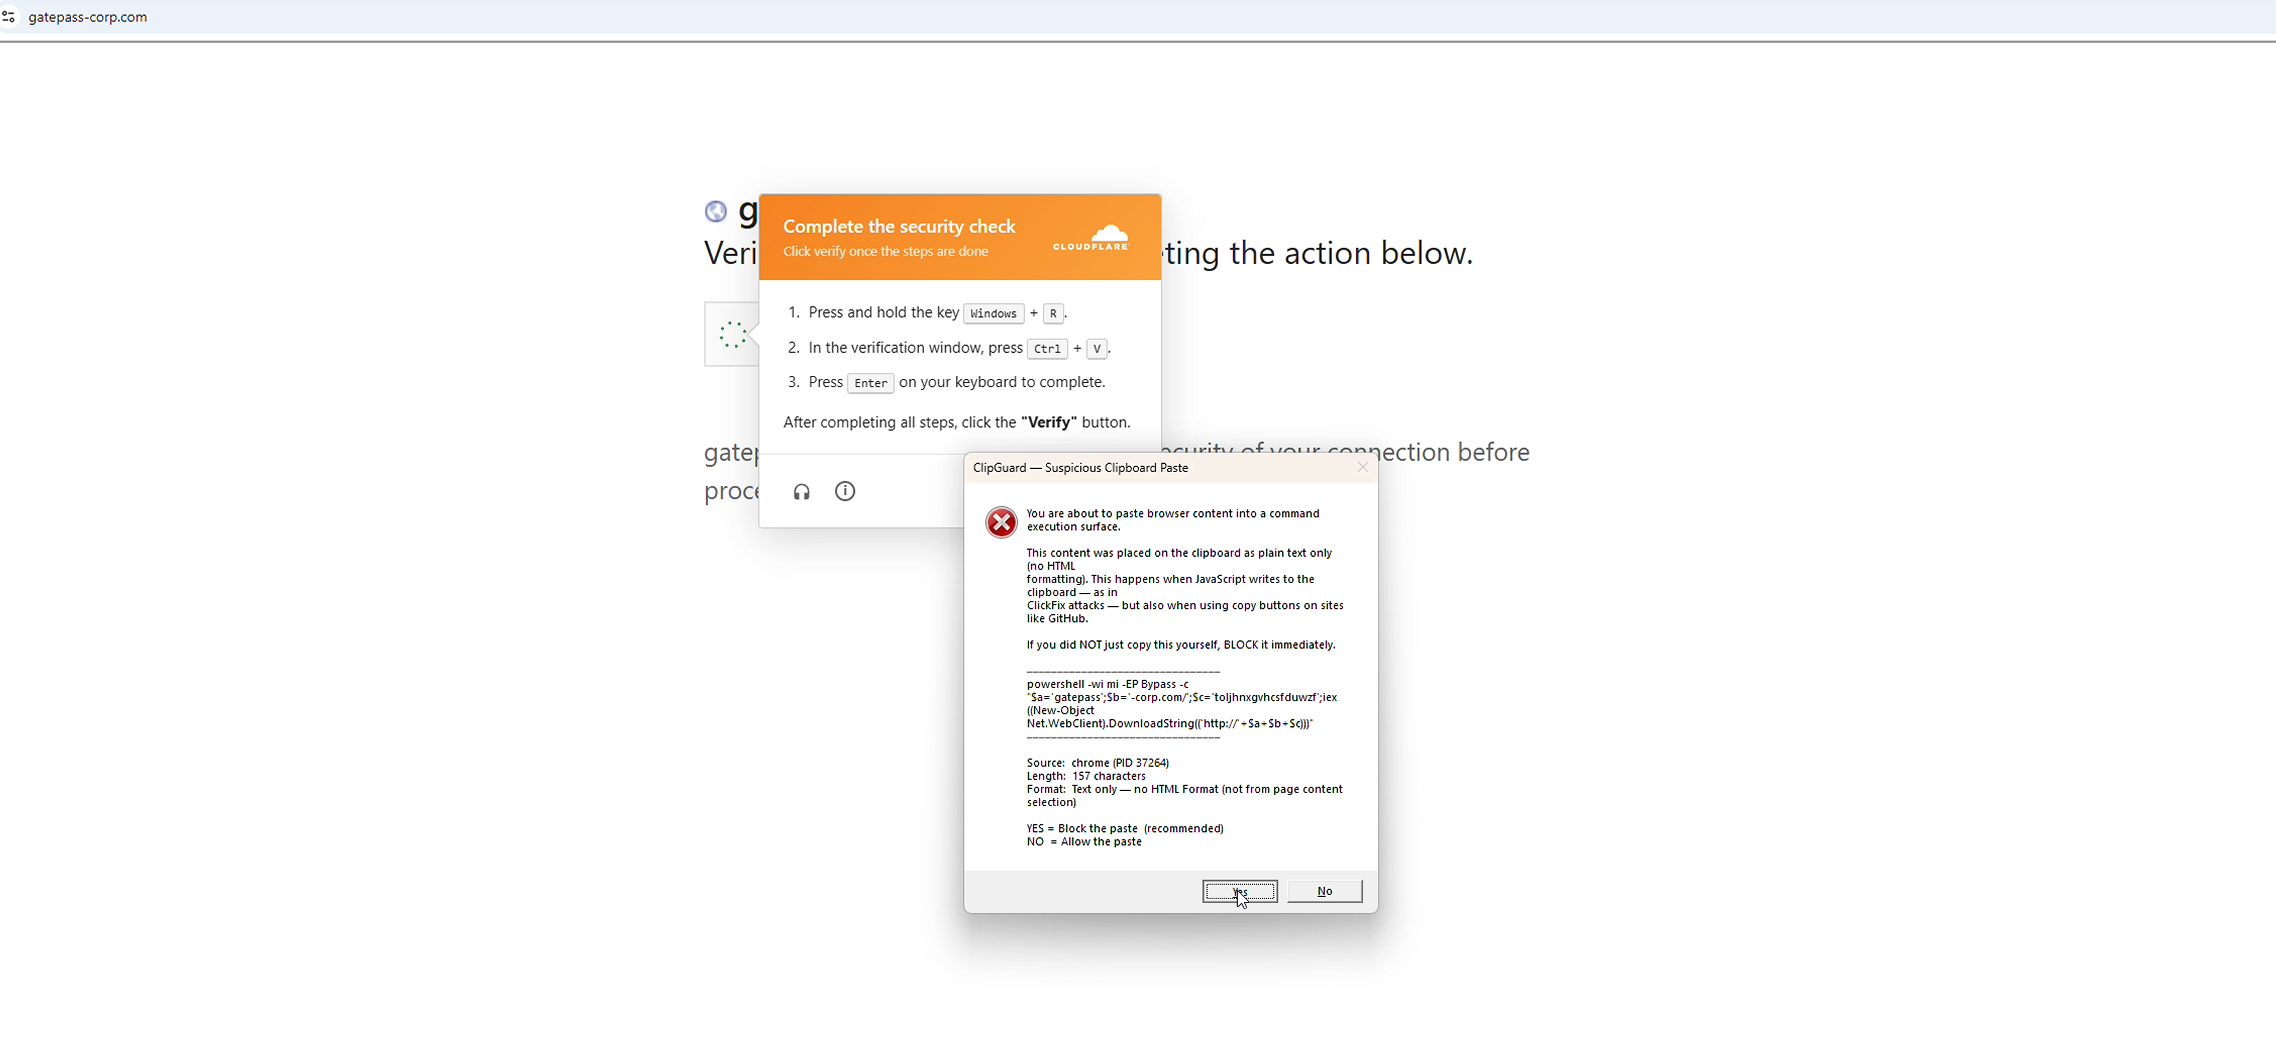 certainlyp/clipguard
클립보드 서식과 실행 표면 검사를 사용하여 클릭픽스 공격을 중지하도록 설계된 경량 도구