
 #1
Tools for maintaining long-term access to compromised systems, even after reboots.
Kitploit 추천
 nicetop1027/cve-2026-discord
Discord macOS 클라이언트의 제로데이 원격 디버깅 포트 노출을 상세히 설명하는 중요 취약점 보고서로, 계정 탈취, 스파이웨어, 웜 전파 및 백도어 지속성으로 이어집니다.
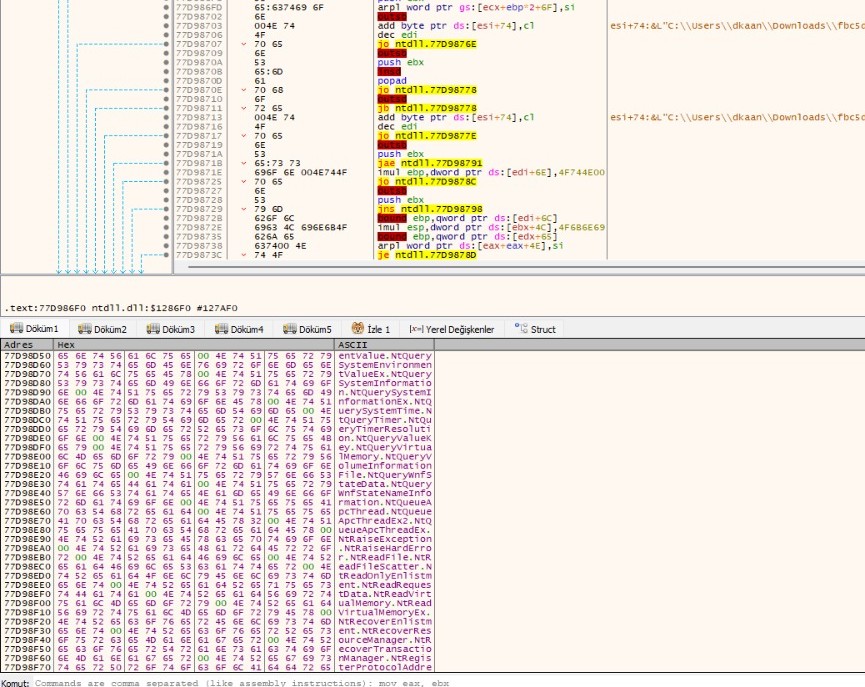 kaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis
Agent Tesla에 대한 리버스 엔지니어링 분석: APC 주입, 토큰 조작, 레지스트리 지속성을 사용하는 .NET 기반 정보 탈취기. NtQueueApcThread, NtProtectVirtualMemory 및 전체 페이로드 추출을 포함합니다.
 tc4dy/cve-2026-6875-poc-exploit
CVE-2026-6875 ServiceNow 사전 인증 RCE 프레임워크 🔥 JS 인젝션 → 샌드박스 탈출 → RCE → 루트. 기능: --detect, --exec, 역방향/대화형 셸, 배치 스레딩, WAF 우회, 지속성, 측면 이동, 자격 증명 덤프, 파일리스…
 deancyl/s9180-rootmygalaxy
RootMyGalaxy for Galaxy S23 Ultra SM-S9180 (FZG1) - temp root via CVE-2026-43499, KernelSU late-load, no partition flashing, no Knox
 analyticeth/tesla-security-research
Tesla Model 3/Y 인포테인먼트 시스템에 대한 취약점 연구. 6개의 취약점, 4개의 CVE (CVE-2022-42005 through CVE-2022-42008). 루트 쉘, 지속적 접근, 보험 텔레메트리 스푸핑.
 deathshotxd/cve-2025-52691-apt-poc
CVE-2025-52691(SmarterMail 임의 파일 업로드 RCE)에 대한 향상된 개념 증명(PoC) 익스플로잇으로, 스텔스 난독화, 지속성, 데이터 유출, 대화형 모드와 같은 APT급 기능을 포함합니다. 교육 및 승인된 테스트 용도로만 사용하십시오. 원본…
 horkimhab/cve-2026-65400
CVE-2026-65400에 대한 개념 증명(PoC) 익스플로잇으로, Apple ScreenSharing을 통해 macOS에서 인증된 파일 읽기/쓰기, 리버스 셸 및 지속성을 가능하게 합니다.
 0-d3y/langflow-rce-exploit
Langflow용 원격 코드 실행 익스플로잇 (CVE-2025-3248) - [ S4Tech 제작 ]
 cyberbalsa/ghostlock-nvidia-shield-9.2.4
검증된 GhostLock CVE-2026-43499 포트, NVIDIA Shield TV Pro mdarcy 9.2.4용
 lennertdefauw/cve-2025-8088
WinRAR < 7.13 경로 탐색을 통한 지속성 확보
 pr0xylife/gozi
브라우저 인젝션 및 명령·제어(C2) 기능을 갖춘 뱅킹 트로이 목마로, 자격 증명과 금융 데이터를 탈취하는 데 사용됩니다. 악성코드 분석, 탐지, 위협 인텔리전스와 관련이 있습니다.
 ash1996x/cve-2025-54914-poc
CVE-2025-54914 Azure Networking용 익스플로잇으로, 악성 경로 생성, 회피, 지속성, 다중 대상 스캐닝 및 승인된 보안 테스트를 위한 보고 기능을 제공합니다.
 shadowforge-cyber/cve-2026-65660-poc
악성 레지스터 지시문 코드 주입 익스플로잇
 linnemanlabs/glimmer
보안 연구를 위한 적대자 에뮬레이션 및 C2 프레임워크
 vr00mm/cve-2025-49144
PoC CVE-2025-49144
 5ky9uy/glass-cage-i18-2025-24085-and-cve-2025-24201
Glass Cage는 iOS 18.2.1에서 작동하는 제로클릭 PNG 기반 RCE 체인으로, WebKit(CVE-2025-24201)과 Core Media(CVE-2025-24085) 취약점을 악용하여 샌드박스 탈출, 커널 수준 접근 권한 획득, 기기 벽돌화를…
 securest8/npm-incident-response
keyv/cacheable 공급망 공격용 스캐너: 손상된 npm 패키지를 탐지하고, 페이로드 해시를 검증하며, repo 및 host 모드에서 지속성 임플란트를 찾아냅니다.
 zedeldi/cve-2025-47827
CVE-2025-47827용 PoC 및 취약점 보고서.








