
 #1
Tools for maintaining long-term access to compromised systems, even after reboots.
Kitploit 추천

 gmh5225/kli-ex
정적 분석에서 커널 함수 사용을 숨기기 위해 암호화되고 캐시된 임포트 이름으로 런타임에 API를 해석하는 Windows 드라이버용 확장 커널 지연 임포터입니다.
 federicochieregato/darkfox
WinRar와 Firefox 설치 프로그램을 사용하여 생성되었으며 Python Reverse Shell이 내장된 원격 액세스 트로이 목마.
 mobilehackinglab/ghostlock-a17
Samsung Galaxy A17에서 KDP 우회, KASLR 복구, 위조된 workqueue 실행을 통해 루트 권한을 획득하고 지속적 셸을 유지하는 CVE-2026-43499 커널 익스플로잇
 neofito/cve-2020-1337
CVE-2020-1048 우회: 바이너리 플랜팅 PoC
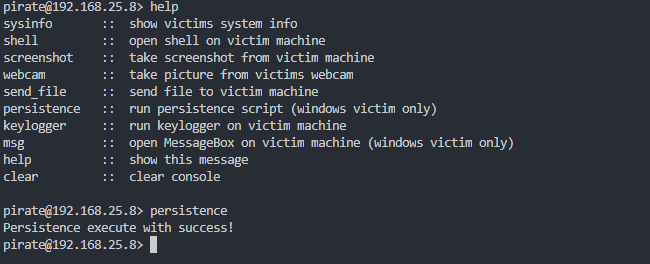
 persistent-security/hermes-the-messenger
Windows에서 푸시 알림을 통한 지속성 확보 PoC
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) app for the Galaxy S26 series
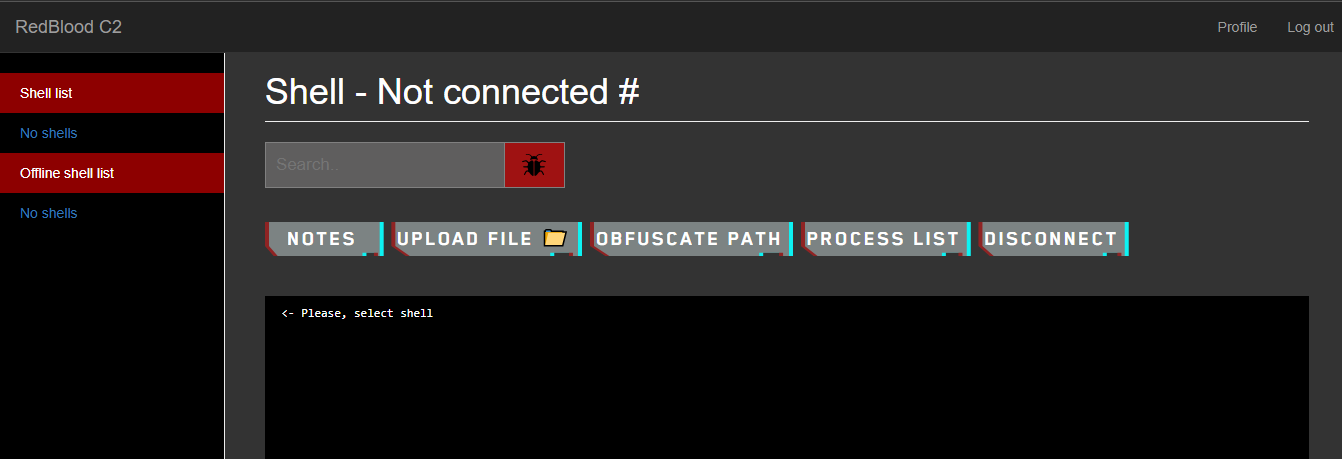 kira2040k/redbloodc2
FUD 페이로드 생성, 암호화된 통신, 세션 관리, 데이터 유출 및 Windows 지속성을 위한 모듈을 갖춘 Node.js 명령 및 제어 서버.
 tc4dy/cve-2026-65643-poc-toolkit
Red/Blue 팀 툴킷으로, cPanel 도메인 파킹 RCE인 CVE-2026-65643을 위한 도구입니다. 리버스 셸, 웹셸, 지속성, 대량 스캔 기능을 갖춘 익스플로잇과, 탐지 및 감사를 위한 비침습적 검증기를 포함합니다.
 agentshield-ai/sigma-ai
AI 에이전트 보안 모니터링을 위한 Sigma 탐지 규칙
 al1ex/pentest-command
Pentest-Command
 yijiacloud/ghostlock-oppo-pckm00
CVE-2026-43499 GhostLock futex UAF LPE PoC for OPPO PCKM00 (SM6150) / Linux 4.14.180
 rbowes-r7/refreshing-soap-exploit
CVE-2022-41622에 대한 PoC 익스플로잇 - F5 BIG-IP 제어 평면의 CSRF로 원격 루트 권한 획득으로 이어짐
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
 t43wiu6/cve-2019-0887
CVE-2019-0887용 exp
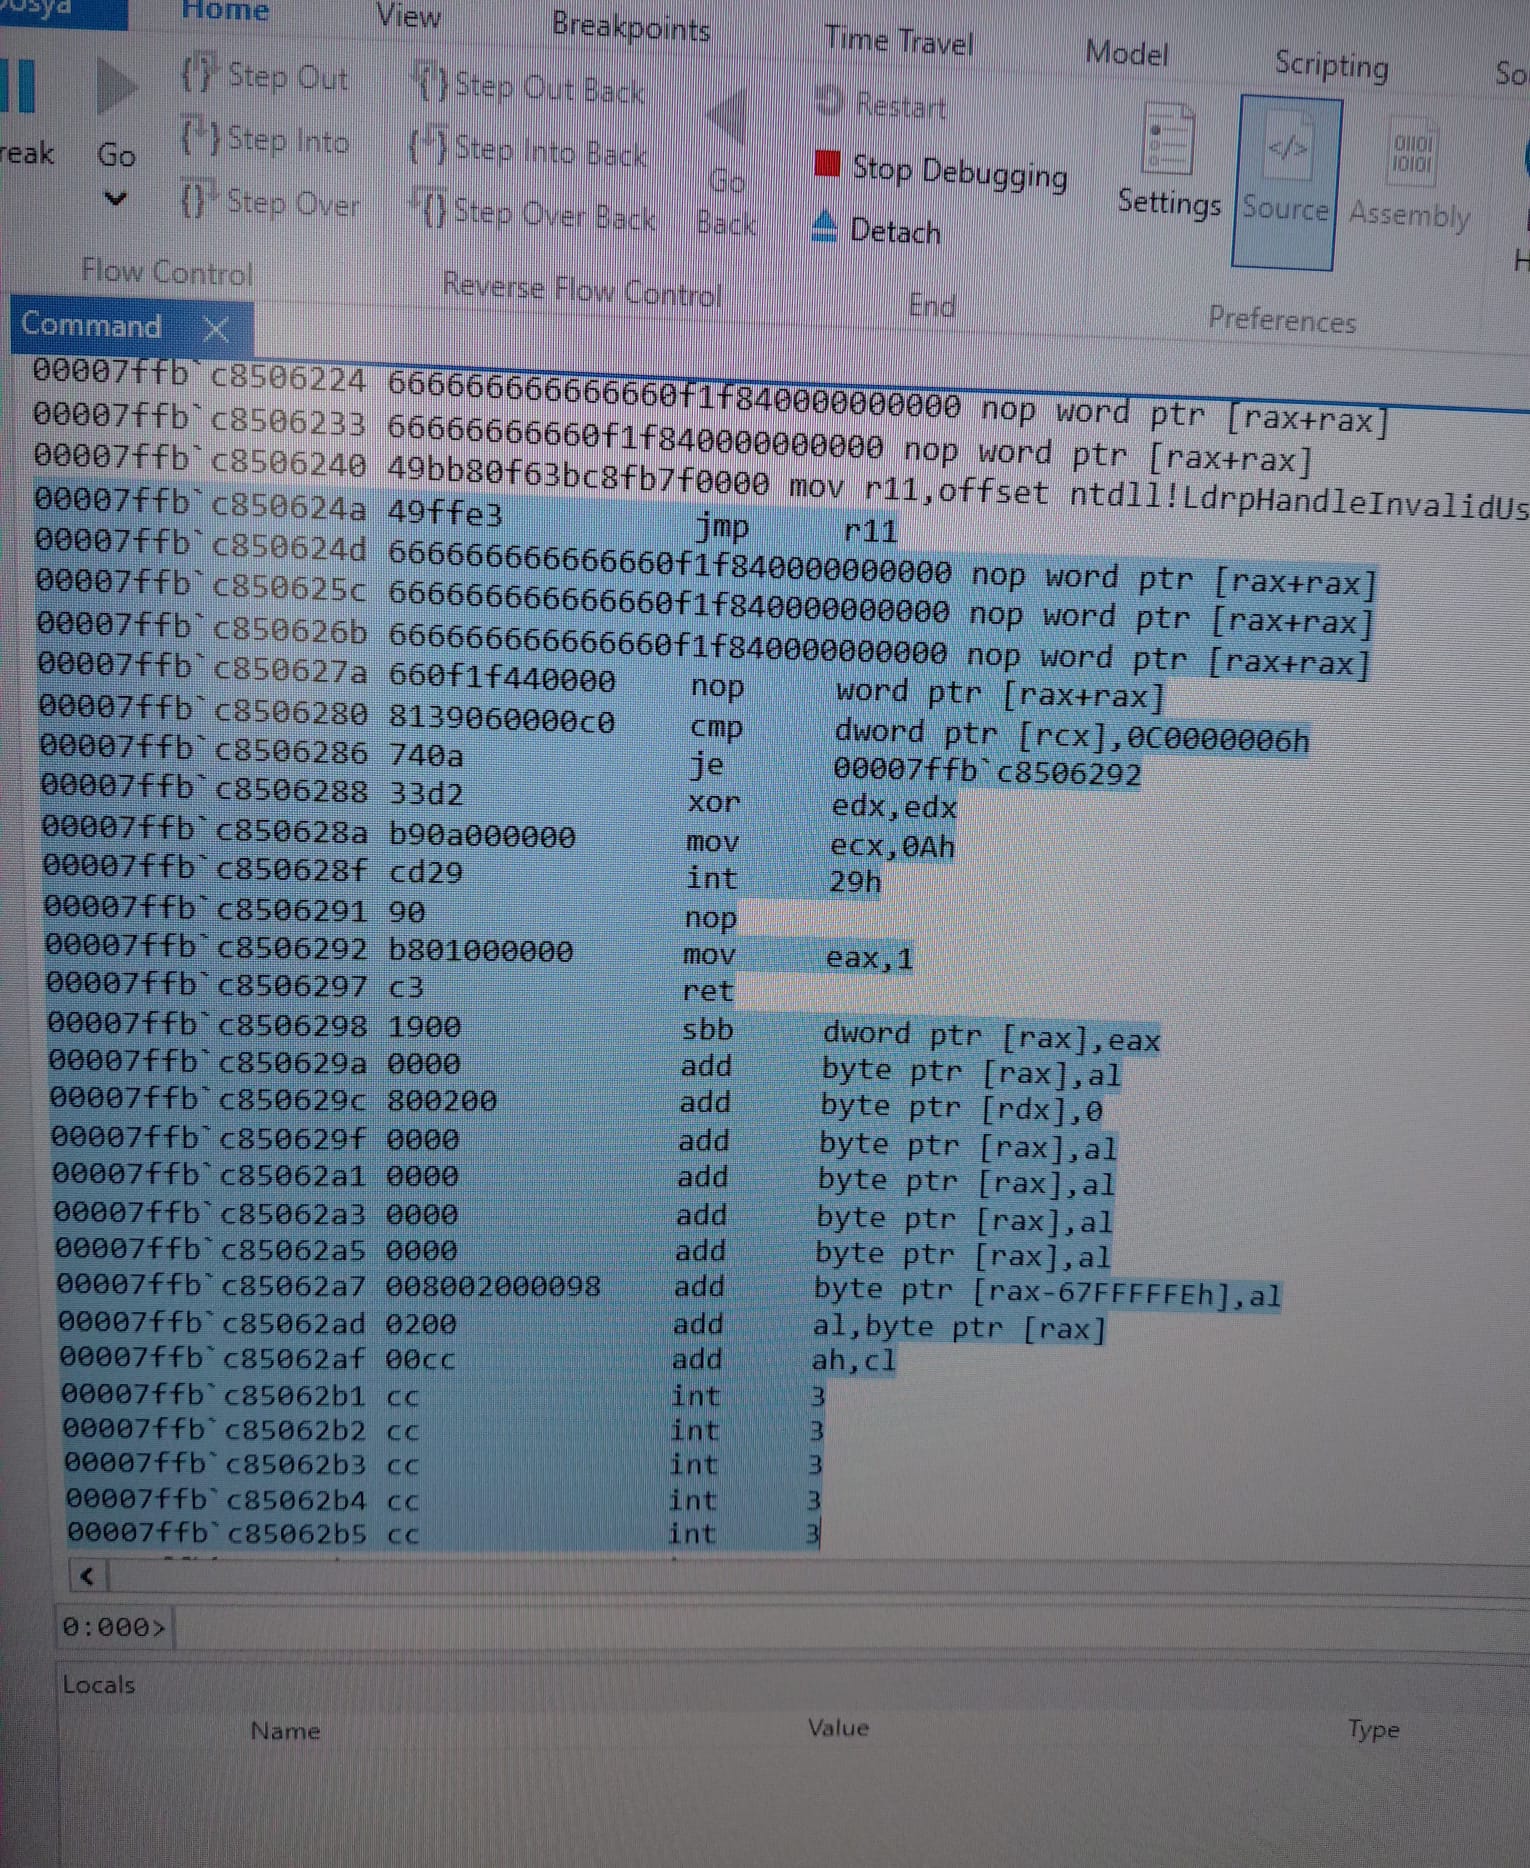 kaandemir993/advanced-loader-reverse-engineering
Shellhost.exe, amsi.dll, mstscax.dll, clbcatq.dll을 대상으로 모듈 스톰핑, CFG 우회, COM 하이재킹, 다운그레이드 공격을 사용하는 고급 다단계 로더에 대한 심층 리버스 엔지니어링 분석
 racoten/reflectivepluginloader
Windows x64용 리플렉티브 PE 매퍼 및 회피 강화 모듈 스톰핑 엔진
 synacktiv/extloader
크로미움 확장 프로그램 익스플로잇 툴킷








