
 #1
Tools for maintaining long-term access to compromised systems, even after reboots.
Kitploit 추천
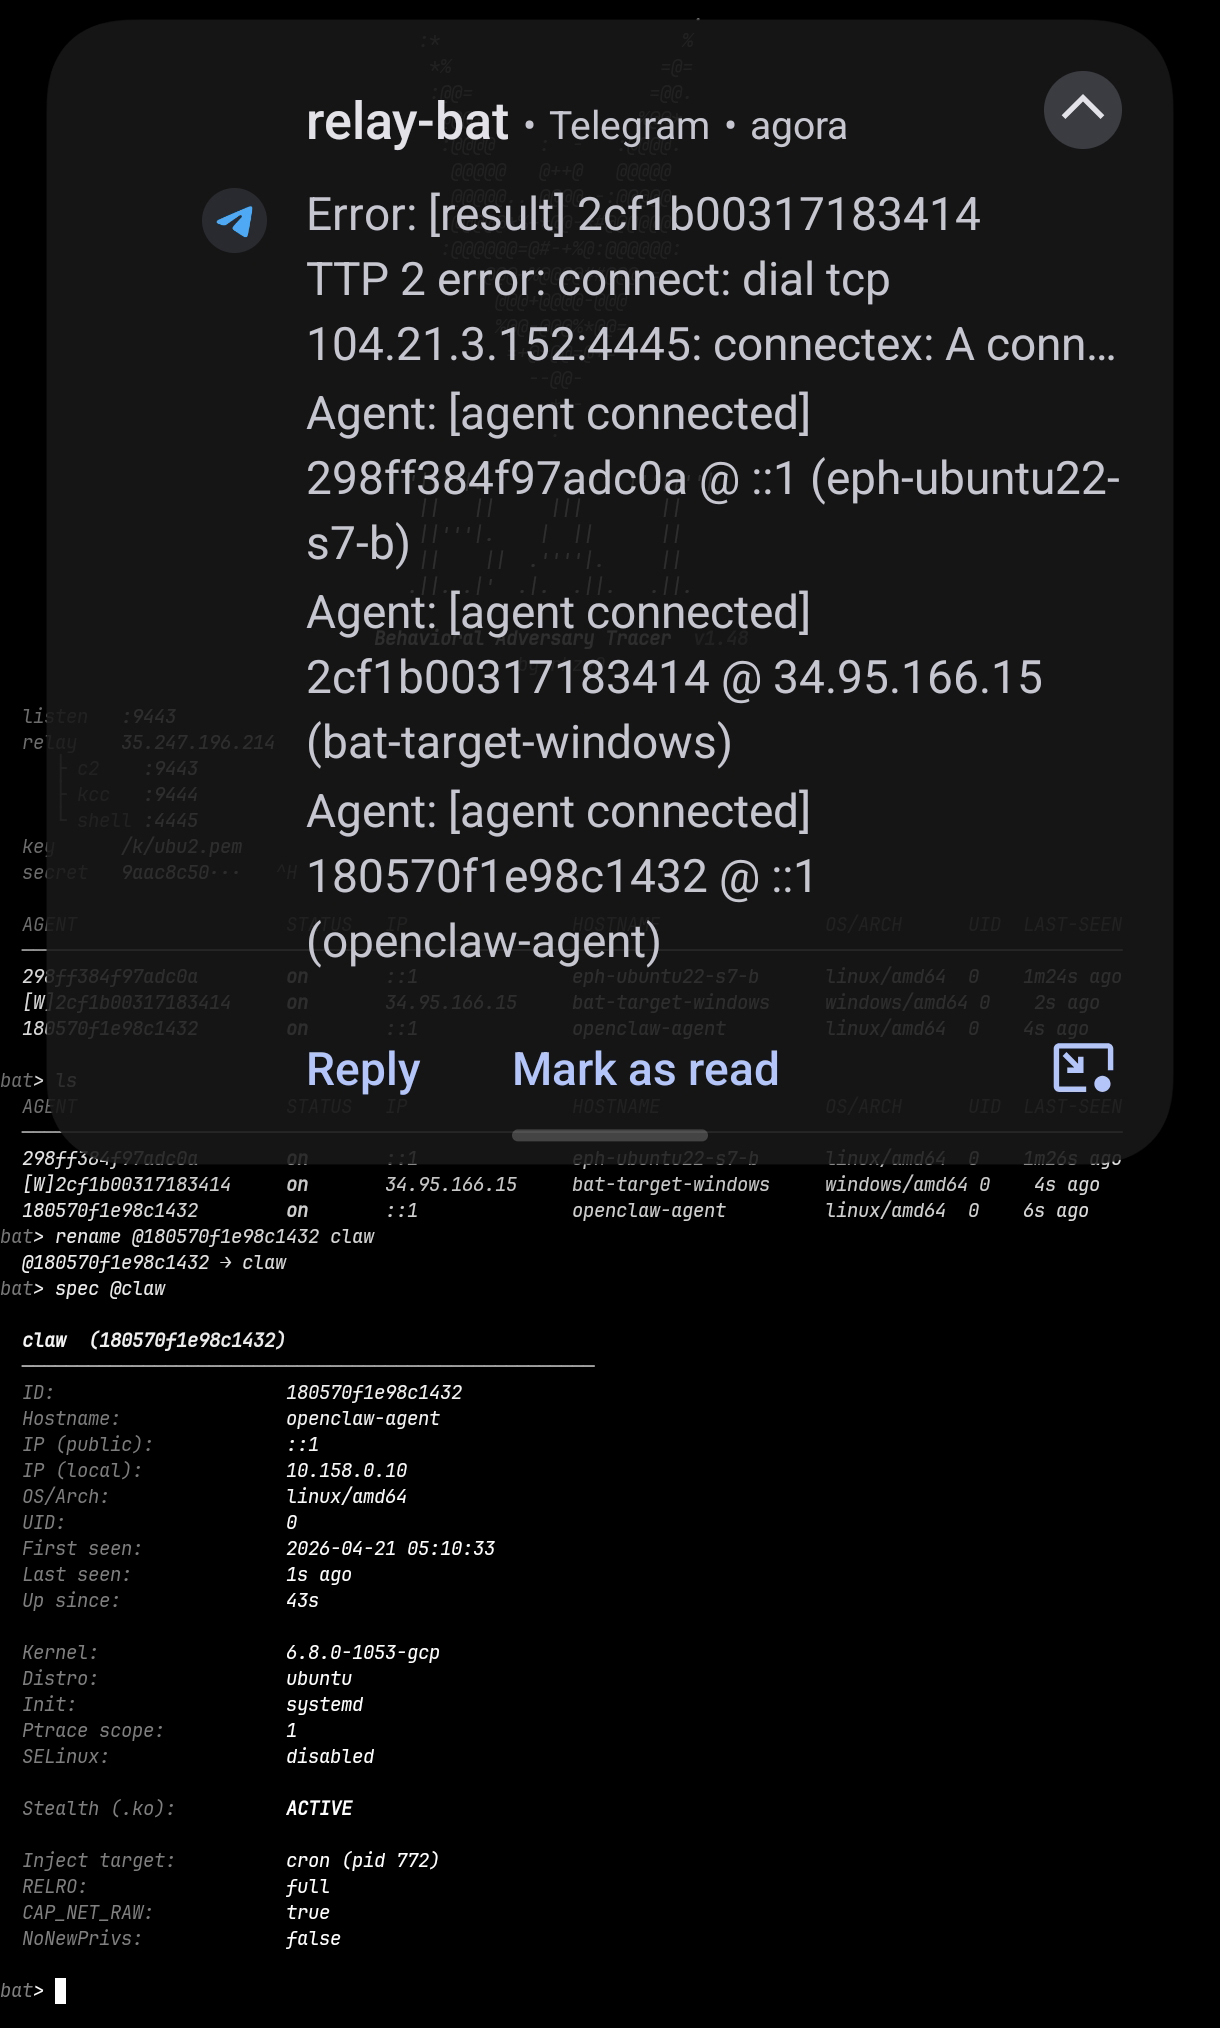
 rhzv0/bat
풀스펙트럼 Linux 적대자 시뮬레이션 플랫폼으로, 커널 수준의 은닉, C2 비콘 통신, 권한 상승, 자격 증명 수집, 측면 이동, 아티팩트 파괴 기능을 제공합니다. 레드 팀 운영 및 탐지 연구를 위해 설계되었습니다.
 the-snek-initiative/snek_equinox
원래 Nightmare-Eclipse가 발견한 가상의 EDR Spoofer를 호스팅하는 저장소
 johnswiftc/rustdllproxy
Generate Rust로 프록시 DLL 생성
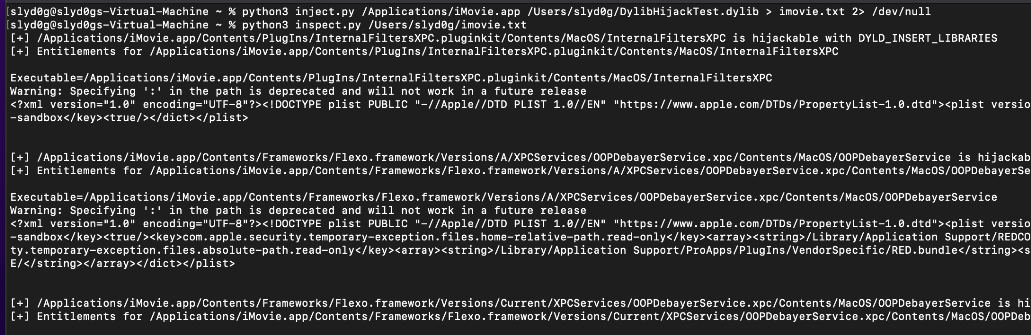 slyd0g/dylibhijacktest
macOS에서 DYLD_INSERT_LIBRARIES 하이재킹 탐지
 u53rw4r3/remotekeystrokes
그래픽 데스크탑 프로그램을 통해 키 입력을 자동화하는 스크립트.
 mhdgning131/teletunnel
EDR을 스텔스 c++ 텔레그램 봇과 텔레그램 자체를 C2 인터페이스로 우회하기 !
 yo-yo-yo-jbo/macos_sandbox
macOS 앱 샌드박스, codesign을 통한 entitlements, 그리고 launchd, LaunchAgents 및 quarantine 속성을 사용한 샌드박스 탈출 기법을 탐구하는 블로그 게시물.
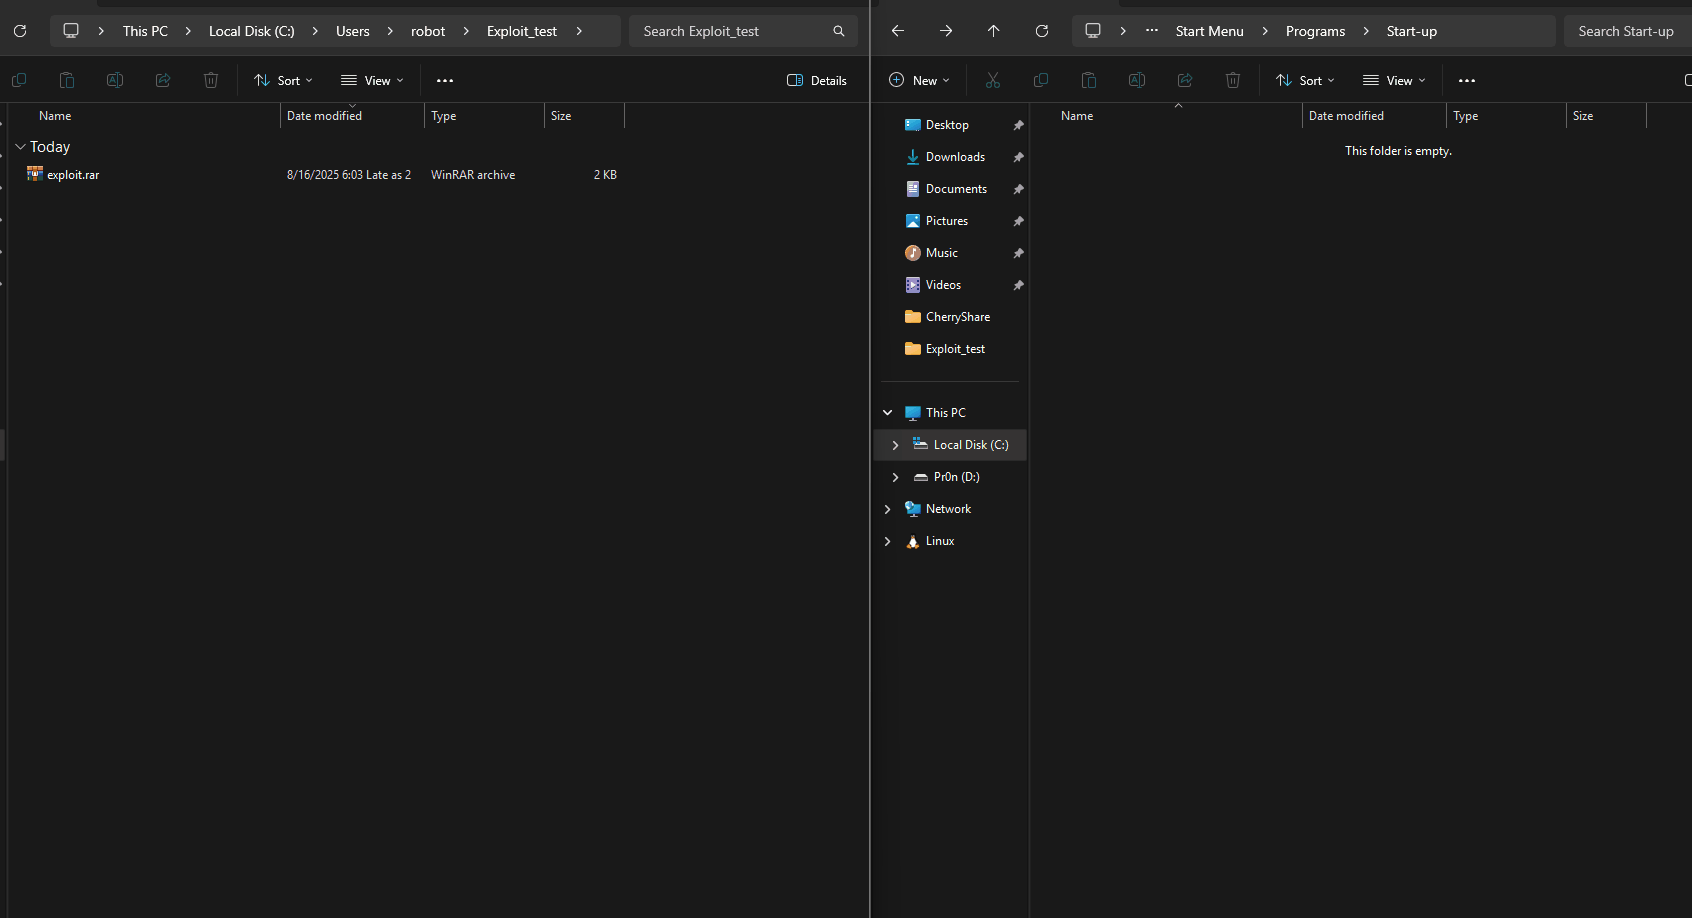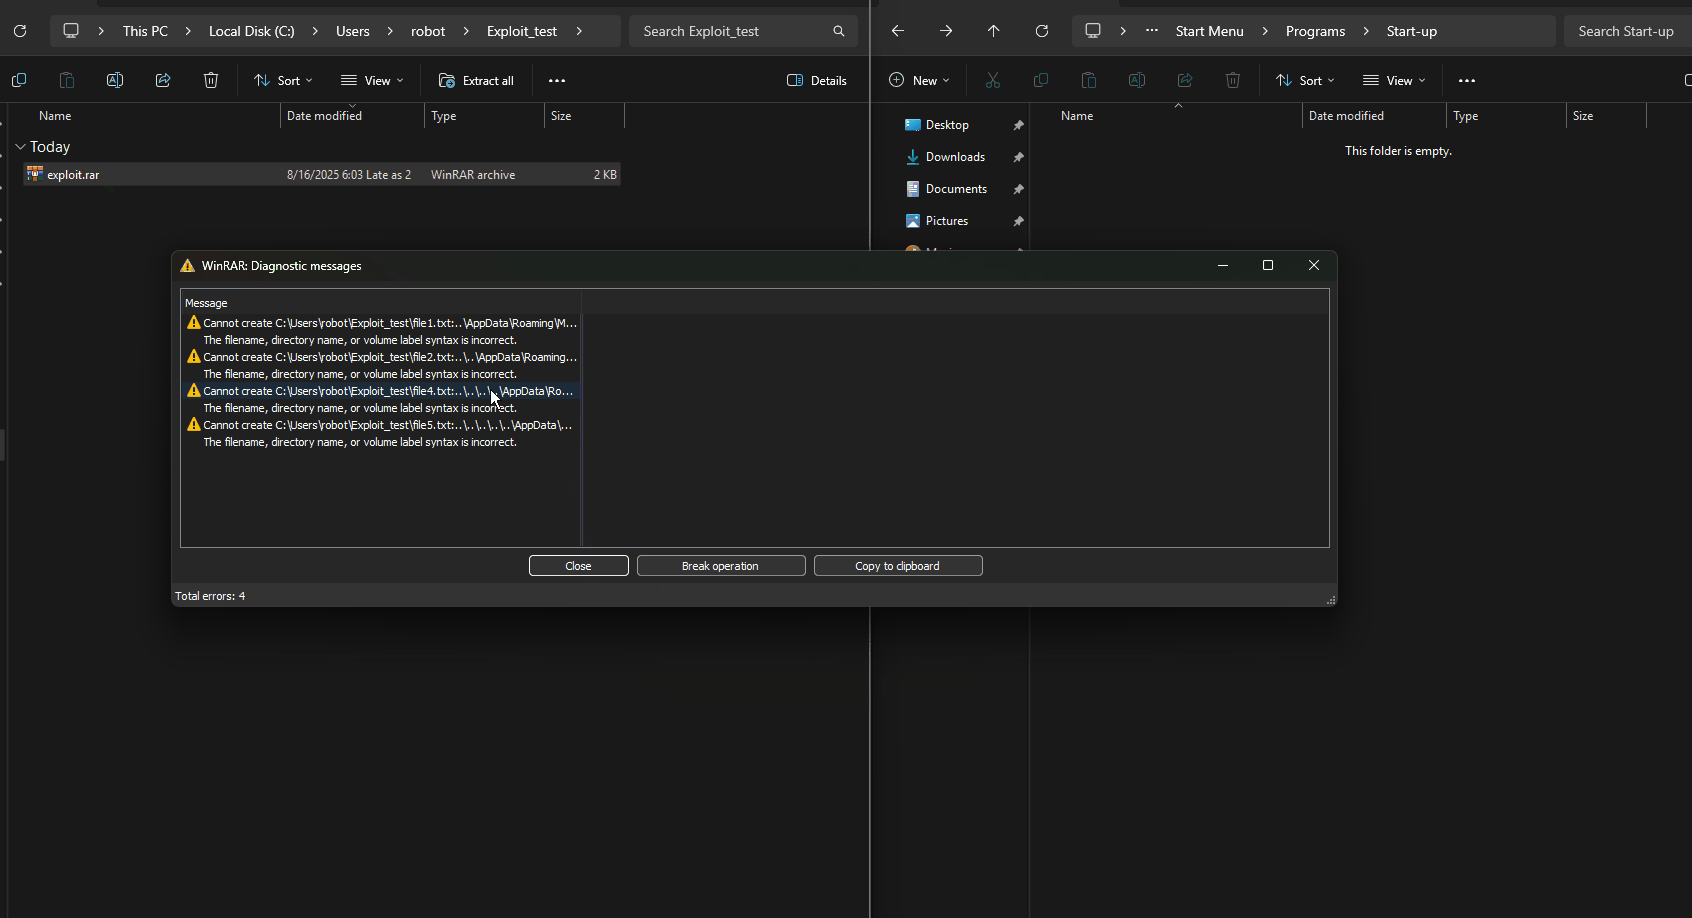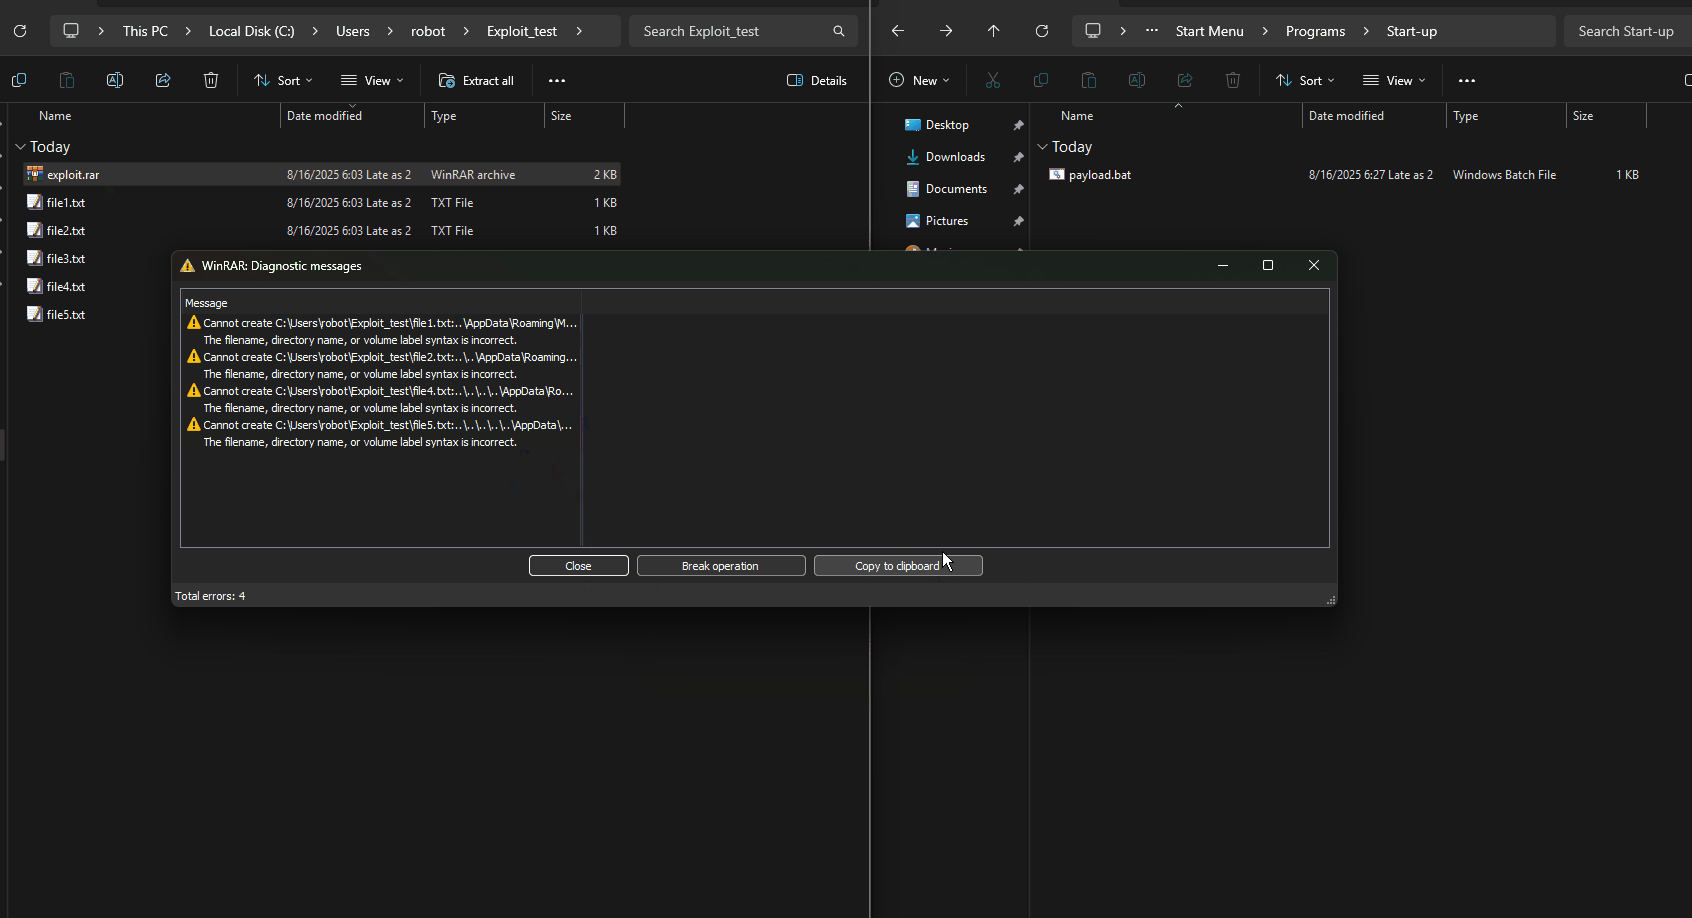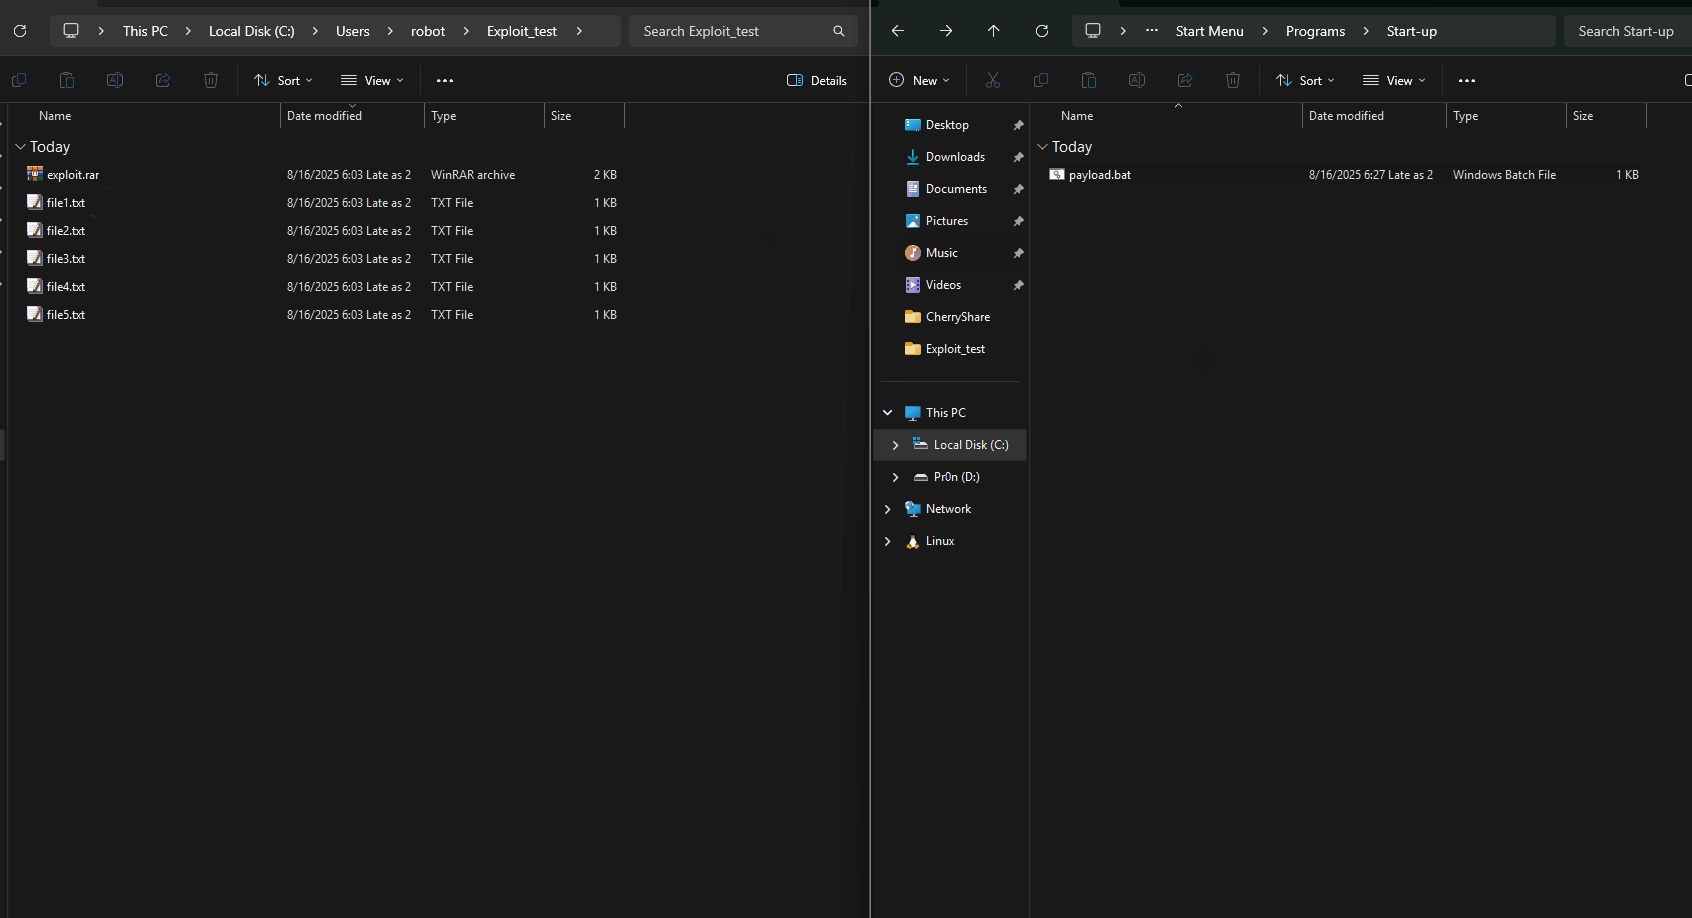 pentestfunctions/cve-2025-8088-multi-document
다른 프로젝트와 달리 사용자 이름을 알 필요 없이 구형 WinRAR을 사용하는 시스템을 익스플로잇합니다.
 kyle41111/ai-file
Mythic C2 프레임워크를 위한 리스너 프로필로, AI 벤더의 파일 API를 활용합니다
 operatorequals/smbrat
Visual Basic으로 작성된 UNC 경로를 사용하는 Windows 원격 관리 도구
 nu11secur1ty/iis-backdoor
숨겨진 ISAPI 필터를 사용하는 은밀한 IIS 백도어로, 사용자 정의 HTTP 헤더를 통해 지속적인 원격 액세스, 데이터 유출, 그리고 즉석 익스플로잇 주입을 제공합니다.
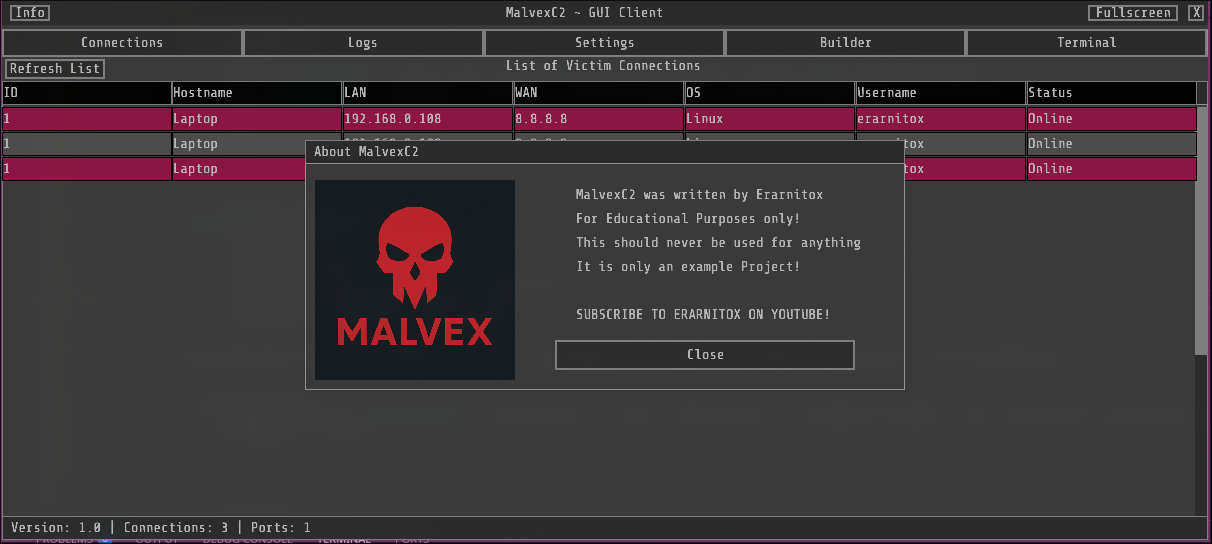 erarnitox/malvexc2
최신 C++로 작성된 간단한 C2 프레임워크
 melardev/xeytanwin32-rat
작업 진행 중. Win32 API를 사용하여 C++로 작성된 RAT.
 raj3shp/persisthunt
Linux 지속성 탐지, 헌팅 및 아티팩트 수집 스크립트
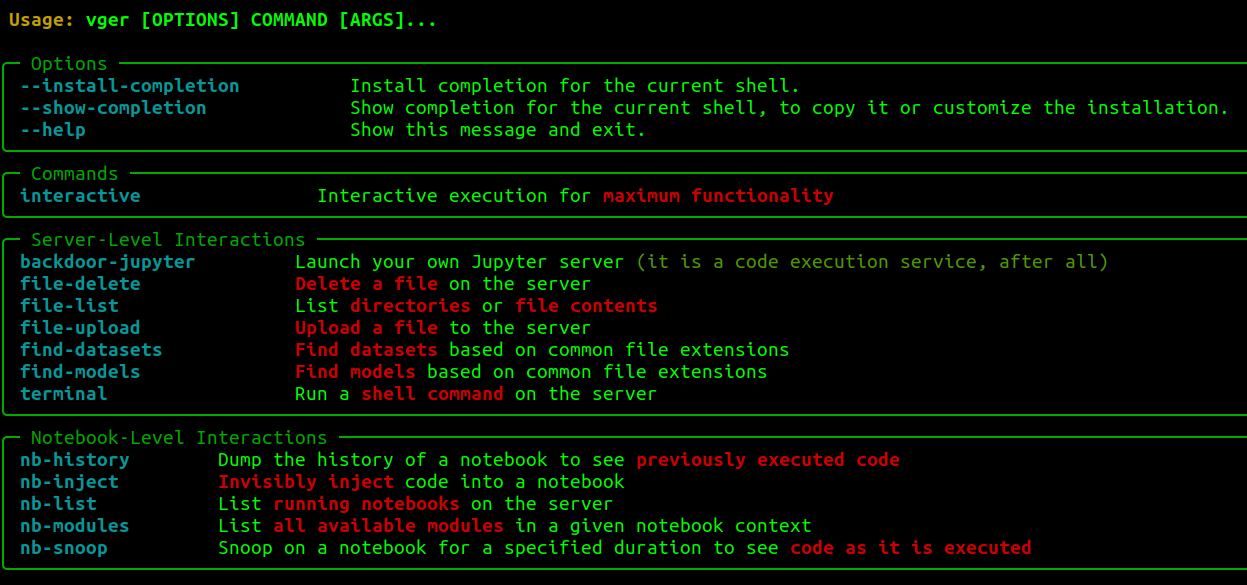 josephtlucas/vger
인증된 Jupyter 인스턴스와 상호작용하기 위한 대화형 CLI 애플리케이션입니다.
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
msbuild.exe를 악용하는 PureRAT RAT의 리버스 엔지니어링 분석으로, C2 인프라, .NET 회피 API, 파일 시스템 조작, VBScript 지속성 메커니즘을 추출합니다.
 gmh5225/dse-patcher
Windows 도구로, 커널 변수를 패치하여 드라이버 서명 적용을 비활성화함으로써 테스트 및 연구 목적으로 서명되지 않은 드라이버를 로드할 수 있게 해줍니다.
 d3adzo/shepard
Windows BITS를 사용하는 진행 중인 지속적 다운로드/업로드/실행 도구.








