#1
 watchdogsecurity/ring3-kit
NT API 후킹(NtQuerySystemInformation)을 사용하여 작업 관리자에서 프로세스를 숨깁니다.
 xcellerator/freebsd_kernel_hacking
FreeBSD 커널 해킹 학습 - 실습
 cybrly/badsuccessor
Windows Server 2025 dMSA 권한 상승 취약점을 악용하여 쓰기 가능한 OU를 열거하고, 임의의 도메인 사용자로 권한을 상승시키며, 자격 증명을 추출하고, 인가된 AD 보안 평가에서 도메인 장악을 가능하게 합니다.
 saadahla/pspersist
%HOMEPATH%\Documents\WindowsPowershell\ 에 powershell 스크립트를 드롭하며, 이 스크립트에는 implant의 경로가 포함되어 있고, powershell 프로세스가 생성될 때마다 implant도 함께 실행됩니다.
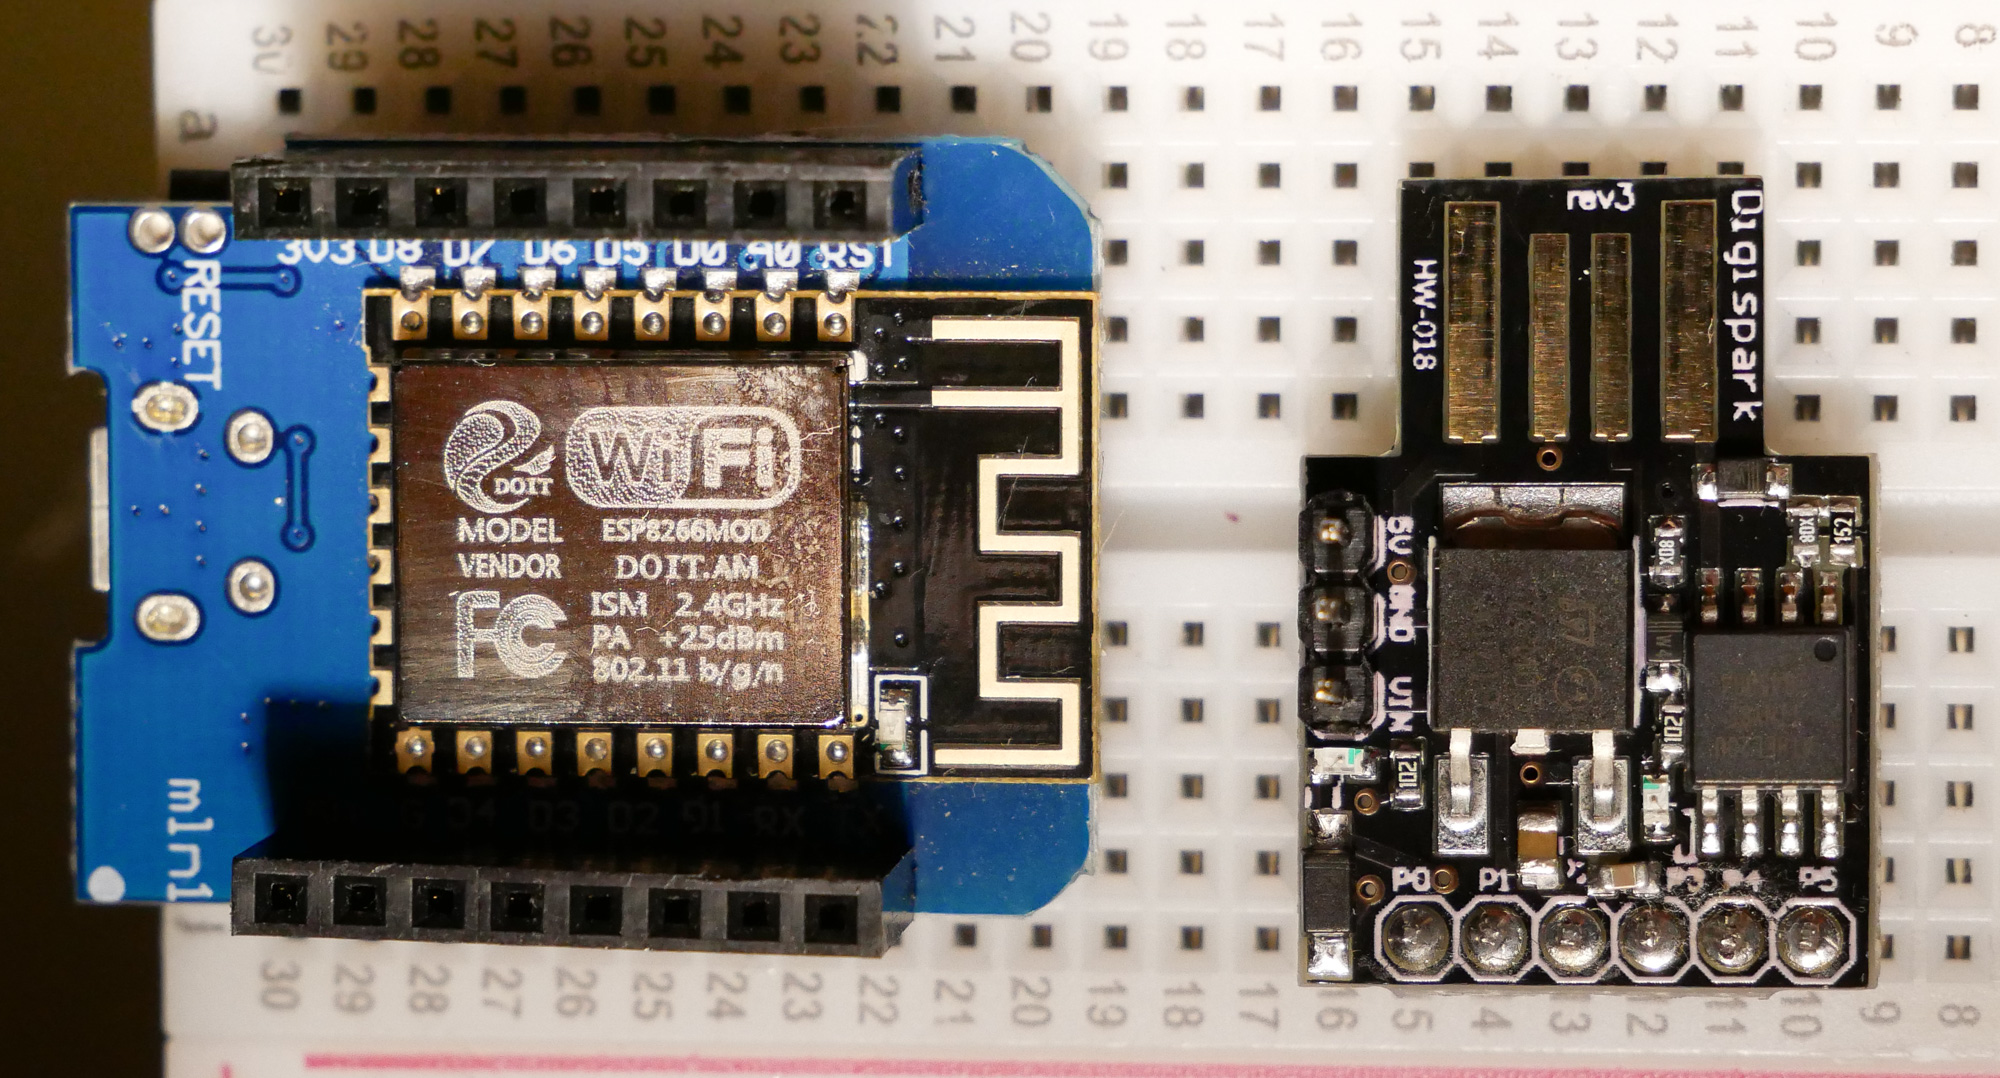 skickar/digitrack
Arduino를 활용한 5달러 이하 공격
 5alt/zerorat
ZeroRAT은 Windows용 한 줄 원격 제어 도구입니다.
 lethal-forensics/macos-collector
macos-collector - DFIR을 위한 macOS 포렌식 아티팩트 자동 수집
 buter-chkalova/project-rvbbit
DKOM, 시스템 콜 후킹, 은닉, 관측 가능성 및 방어 탐지를 탐구하는 교육용 리눅스 커널 루트킷 PoC
 xm0kht4r/phoenix-framework
신뢰할 수 있는 사이트(Telegram, Discord 등)를 C2 채널로 악용하는 사후 침투 프레임워크.
 j-0-t/staekka
Stækka Metasploit - Metasploit 확장
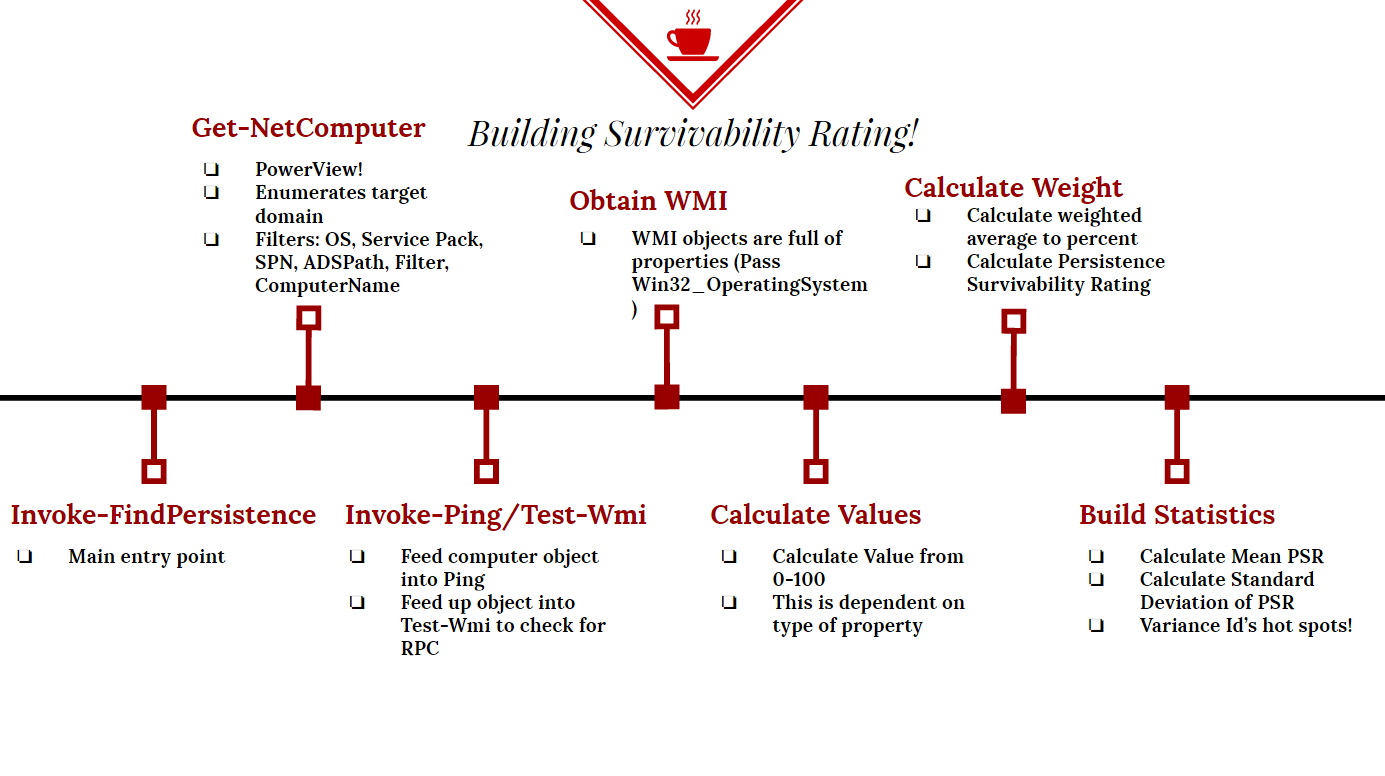 killswitch-gui/persistence-survivability
Powershell Persistence Locator
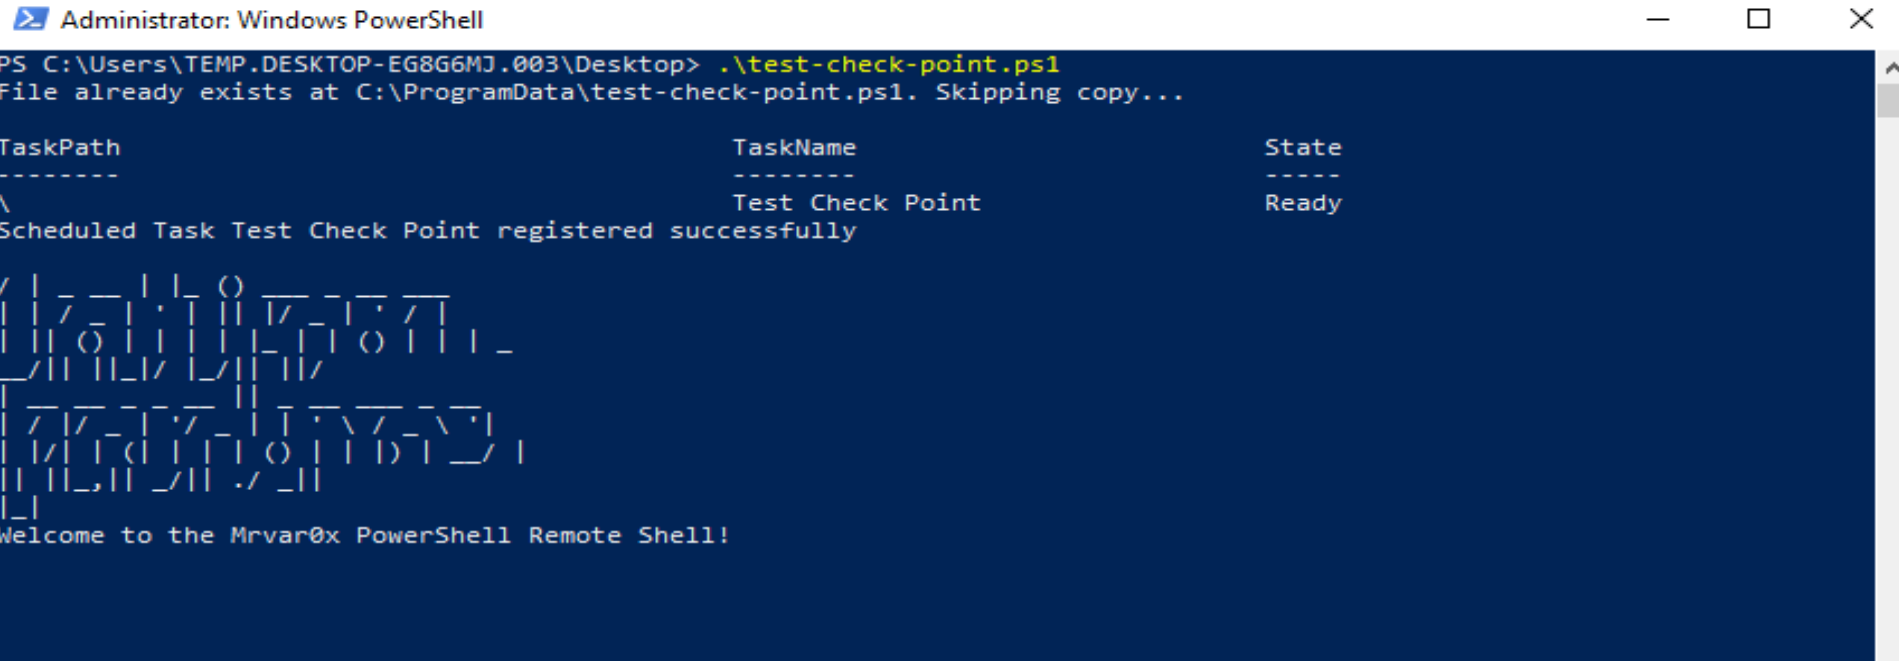 yehia-mamdouh/shell3er
PowerShell 기반 리버스 셸로, 백그라운드 작업 실행, 파일 전송, 레지스트리 및 시작 폴더를 통한 이중 지속성 메커니즘을 갖추고 있으며 레드팀 운영을 위해 설계되었습니다.
 weedhashpeddler/rc4decryption
Microsoft 서명된 tlscsp.dll LOLBin을 악용하여 LsCsp_EncryptHwid를 통해 RC4 암호화/복호화를 실행하고, BYOK 트레이드크래프트를 위해 메모리 내 하드코딩된 키를 패치합니다.
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# 스텁 - PowerShell용 수정판
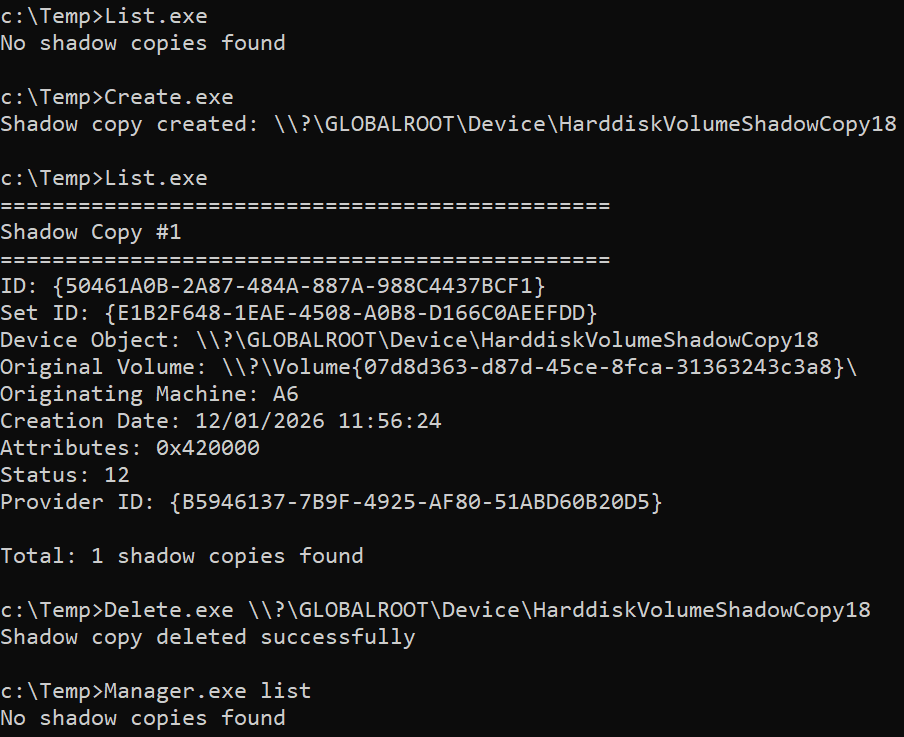 ricardojoserf/w11_shadow_copies
VSS API를 통해 C#, C++, Crystal 또는 Python을 사용하여 섀도 복사본을 관리합니다. Windows 11에서 작동합니다.
 lame-projects/stratum-c2
클라우드 데드드롭 C2 프레임워크 — RSA-4096 + AES-256-GCM, 5개 클라우드 제공자, Rust 전용 에이전트, P2P 메시, 지속성 엔진, 자격 증명 수집