
 #1
Tools for maintaining long-term access to compromised systems, even after reboots.
Kitploit 추천
 phackt/wptsextensions.dll
WptsExtensions.dll — 작업 스케줄러의 DLL 하이재킹을 악용하기 위한 도구입니다.
 gtworek/psbits
비교적 단순한 것들로, 평소보다 조금 더 깊이 파고들 수 있게 해줍니다.
 sailay1996/cdpsvclpe
Windows 로컬 권한 상승 - CdpSvc 서비스 경유 (쓰기 가능한 SYSTEM 경로 DLL 하이재킹)
 ignitetechnologies/mssql-pentest-cheatsheet
MSSQL 침투 테스트를 위한 실용적인 치트 시트로, 열거, 연결 서버 피보팅, 권한 상승, 지속성, 그리고 xp_cmdshell, CLR 및 OLE 자동화를 통한 명령 실행을 다룹니다.
bc-security/empireEmpire는 Red Team과 침투 테스터를 지원하는 데 사용되는 사후 침투 및 적성 모의(adversary emulation) 프레임워크입니다.
 pr0xylife/gozi
브라우저 인젝션 및 명령·제어(C2) 기능을 갖춘 뱅킹 트로이 목마로, 자격 증명과 금융 데이터를 탈취하는 데 사용됩니다. 악성코드 분석, 탐지, 위협 인텔리전스와 관련이 있습니다.
 darkcodersc/subseven
SubSeven 레거시 공식 소스 코드 저장소
 hackerhouse-opensource/nofaxgiven
NETWORK SERVICE FAX Service에서의 코드 실행 및 지속성
 tc4dy/cve-2026-64638-poc-exploit
🛡️ CVE-2026-64638 - WordPress 보안 평가 스위트 (CVSS 8.9) | WordPress 4.7.0-7.0.2 침투 테스트 툴킷. 취약점 평가 및 고급 분석 모듈 포함. 🐍 안전 점검 및 익스플로잇, 2가지 모드. 고급 Blue&Red…
 zerodaylab/powersploit
PowerSploit - PowerShell 사후 침투 프레임워크
 b23r0/heroinn
A cross platform C2/post-exploitation framework.
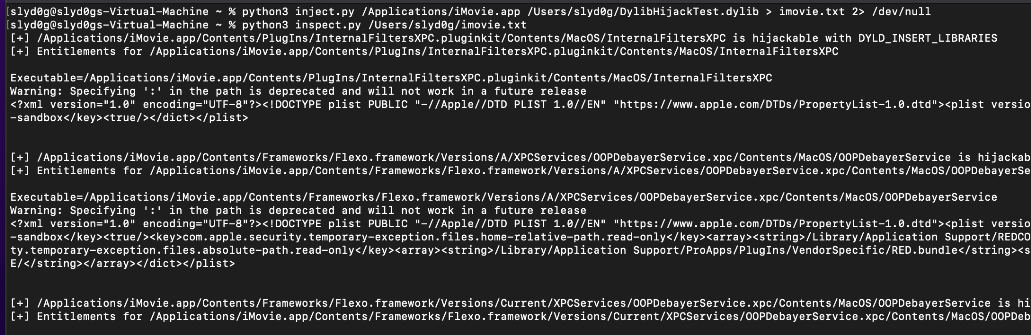 slyd0g/dylibhijacktest
macOS에서 DYLD_INSERT_LIBRARIES 하이재킹 탐지
 trustedsec/cs-remote-ops-bof
Remote operations commands implemented using Beacon Object Files
 persistence-info/persistence-info.github.io
레지스트리, 예약 작업, 서비스 등 다양한 Windows 지속성 메커니즘에 대한 엄선된 참조 자료로, 보호 및 탐지 개선을 위해 설계되었습니다.
 rvrsh3ll/bof_collection
다양한 Cobalt Strike BOF
 netbiosx/checklists
Red Teaming 및 Pentesting 체크리스트: 다양한 엔게이지먼트용
 nvisosecurity/cobaltwhispers
CobaltWhispers는 Cobalt Strike용 Beacon Object File(BOF) 모음집을 활용하는 aggressor 스크립트로, 직접 시스템 콜(SysWhispers2)을 이용해 EDR/AV를 우회하면서 프로세스 인젝션,…








