
 #1
Tools for maintaining long-term access to compromised systems, even after reboots.
Kitploit 추천

 voidsecsoftwares/voidsyscall
크로스 플랫폼 시스템 콜 기반 임플란트 & C2 — 직접 시스템 콜 (Win), 원시 시스템 콜 (Linux), HTTPS/DNS/ICMP 채널. winapi 계층 없음.
 gmh5225/driver-hide-file
커널 공간에서 이 드라이버를 사용하여 Windows 파일/경로를 선택하고 숨기기
 gmh5225/driver-hidekernelthread-iocancelirp
Windows 커널 드라이버 기법으로, IoCancelIrp와 IRP 취소 루틴을 악용하여 커널 스레드를 숨기며, 숨겨진 스레드를 식별하기 위한 탐지 방법을 제공합니다.
 gmh5225/driver-kaldereta
서명되지 않은 커널 모드 드라이버로 메모리 수정을 수행합니다
 sammyenigma/cve-2026-43499-s26
Android GKI 6.12 커널 익스플로잇으로, CVE-2026-43499를 대상으로 하며 rt_mutex 롤백 버그와 pselect 스택 덮어쓰기를 연쇄하여 Samsung 및 Pixel 기기에서 root 권한을 획득합니다.
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 cyberbalsa/ghostlock-nvidia-shield-9.2.4
검증된 GhostLock CVE-2026-43499 포트, NVIDIA Shield TV Pro mdarcy 9.2.4용
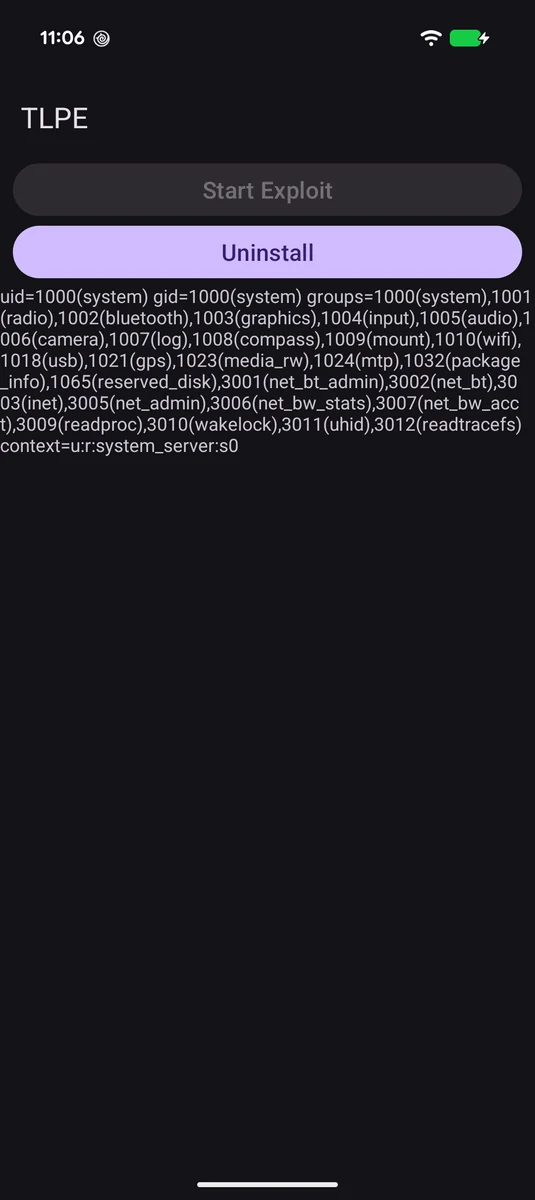 supersonic/tlpe
CVE-2026-49881, Android 17의 Telecom 서비스에서 안전하지 않은 컨텍스트 생성을 이용해 비권한 앱에서 UID 1000 system_server 권한으로 임의 코드를 실행
 tc4dy/cve-2026-65643-poc-toolkit
Red/Blue 팀 툴킷으로, cPanel 도메인 파킹 RCE인 CVE-2026-65643을 위한 도구입니다. 리버스 셸, 웹셸, 지속성, 대량 스캔 기능을 갖춘 익스플로잇과, 탐지 및 감사를 위한 비침습적 검증기를 포함합니다.
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Lumma Stealer에 대한 심층 리버스 엔지니어링 분석으로, 프로세스 할로잉(process hollowing), 네이티브 API 호출, C2 통신을 사용하는 정보 탈취형 악성코드입니다. 페이로드 추출, 클립보드 하이재킹, 키로깅, C2 도메인 식별을 포함합니다.
 nurupo/rootkit
리눅스 커널 모듈로, 루트 권한을 부여하고 프로세스/파일을 숨기며 자체 언로드를 방지합니다. Ubuntu 커널에서 교육 목적으로 설계되었습니다.
 gsoffmarket/malvinci
이 간단하지만 강력한 스크립트는 방화벽을 끄고, HTTP 서버를 시작하고, ngrok을 통해 포트를 포워딩하고, 텔레그램 봇을 통해 서버의 URL을 전송하는 새로운 유형의 악성코드를 소개합니다.
 e4zyy/project-cve-2026-33017
CVE-2026-33017 - Langflow 인증되지 않은 RCE 익스플로잇
 lame-projects/stratum-c2
클라우드 데드드롭 C2 프레임워크 — RSA-4096 + AES-256-GCM, 5개 클라우드 제공자, Rust 전용 에이전트, P2P 메시, 지속성 엔진, 자격 증명 수집
 shinycolumn/cve-2025-56799
Reolink 데스크톱 애플리케이션의 캐시 정리 스케줄러를 통한 OS 명령 주입 취약점
 epsilonpoint88-glitch/epsilonpoint-
모듈형 익스플로잇 프레임워크로, WordPress의 CVE-2026-23550을 대상으로 하며 대량 익스플로잇, 난독화, 사후 익스플로잇, Docker 기반 C2 인프라를 제공합니다.
 m4rm0k/talkingben
UEFI 루트킷 개발 중으로, 권한 상승, C2 통합, 실제 악성코드 배포를 위한 안티-EDR/AV 회피에 중점을 둡니다.
 acheong08/cve-2026-65400
Apple MacOS Screen Sharing 임의 파일 읽기/쓰기 -> RCE








