
 #1
Tools for maintaining long-term access to compromised systems, even after reboots.
Kitploit 추천

 asmitdesai/ubuntils
Ubuntu 시스템의 포렌식 트리아지를 위한 Python CLI/TUI — 아티팩트 수집, 타임라인 상관 분석, Wazuh 통합을 통해 지속성 메커니즘을 탐지하고 치료합니다.
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
msbuild.exe를 악용하는 PureRAT RAT의 리버스 엔지니어링 분석으로, C2 인프라, .NET 회피 API, 파일 시스템 조작, VBScript 지속성 메커니즘을 추출합니다.
 deancyl/s9180-rootmygalaxy
RootMyGalaxy for Galaxy S23 Ultra SM-S9180 (FZG1) - temp root via CVE-2026-43499, KernelSU late-load, no partition flashing, no Knox
 gmh5225/evilkaspersky
KasperskyHook 기반의 Windows 커널 드라이버 실험으로, 프로세스 간 메모리 복사에 직접 시스템 호출을 사용하며, 드라이버 언로드 및 메모리 삭제를 지원합니다.
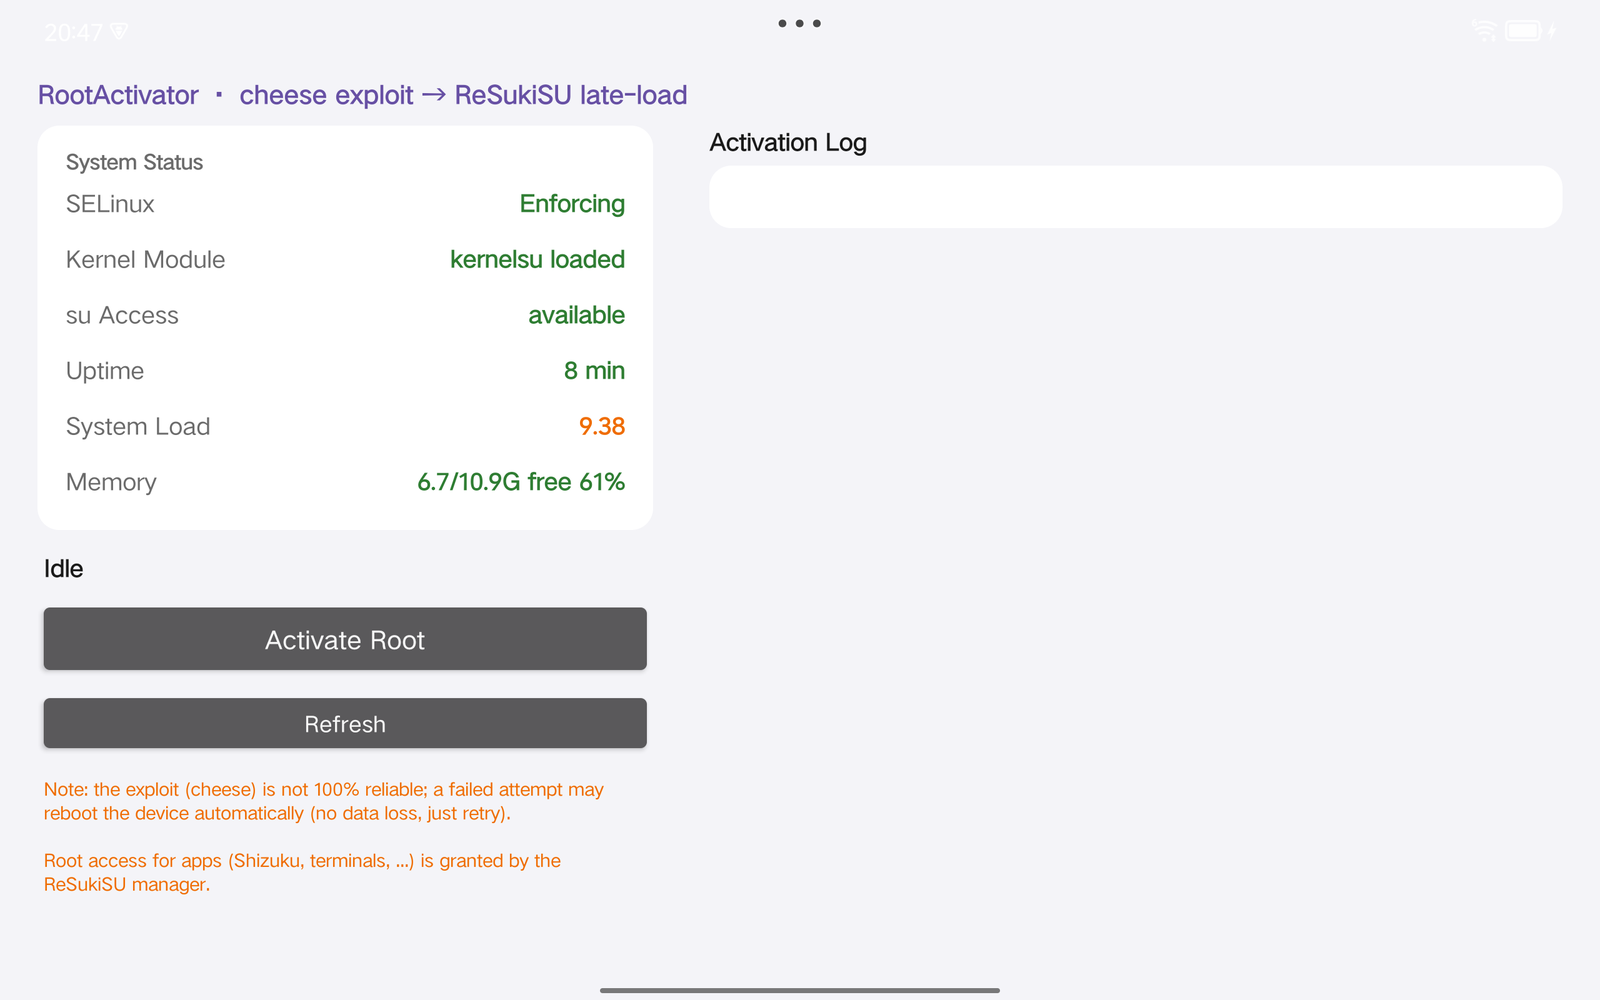 xjoker/lenovo_y700_tb320fc_on_cve-2025-21479
In-memory kernel privilege escalation for Lenovo Legion Y700 2023 (TB320FC) exploiting CVE-2025-21479, a Qualcomm Adreno GPU SMMU flaw, with ReSukiSU…
 idov31/silverseal
UEFI 부트킷을 갖춘 Linux 포스트 익스플로잇 프레임워크로, 최신 Linux 시스템에서 Rust 기반 커널 모듈 루트킷을 지속적이고 은밀하게 로드합니다.
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) app for the Galaxy S26 series
 gmh5225/dse-patcher
Windows 도구로, 커널 변수를 패치하여 드라이버 서명 적용을 비활성화함으로써 테스트 및 연구 목적으로 서명되지 않은 드라이버를 로드할 수 있게 해줍니다.
 saaedimam/sony-bravia-root-toolkit
CVE-2019-2215 & DirtyCOW 익스플로잇 자동화 + 루팅 후 디블로트 + Sony BRAVIA KDL-43W800C용 Magisk 모듈
 lyravoid/folkpatch
Boot 파티션을 패치하여 다시 플래싱하는 것만으로 커널에 대한 루트 권한을 얻을 수 있습니다. 이 솔루션은 APatch의 비병렬 확장 브랜치를 기반으로 하며, UI/UX 디자인에 중점을 두고 있습니다.
 bmax121/apatch
Android 커널 및 Android 시스템의 패치
 deadexpl0it/cve-2026-78006-poc
CVE-2026-78006 The Events Calendar <= 6.17.4 - 비인증 PHP 객체 주입을 통한 원격 코드 실행 POC
 kamalx06/tornadorevc2
TCP/TLS/mTLS를 통한 리버스 셸 세션을 관리하며, 열거, 인메모리 실행, SOCKS5 피버팅, 지속성을 위한 플러그인을 제공하는 모듈식 포스트 익스플로잇 프레임워크입니다.
 themalwareguardian/cve-2022-34301
CVE-2022-34301 Secure Boot 우회를 Eurosoft 서명 UEFI Shell(esdiags.efi)을 통해 시연하며, mm 명령을 사용하여 gSecurity2를 무효화하고 서명되지 않은 UEFI 애플리케이션을 로드합니다.
 themalwareguardian/cve-2022-34302
CVE-2022-34302를 시연한다. 이는 New Horizon Datasys가 서명한 부트로더의 내장 커스텀 PE/COFF 로더가 서명되지 않은 UEFI 애플리케이션을 실행함으로써 발생하는 Secure Boot 우회 취약점이다.
 themalwareguardian/cve-2022-34303
CryptoPro 서명 UEFI Shell을 통한 CVE-2022-34303 Secure Boot 우회를 시연하며, mm 명령을 사용하여 gSecurity2를 무효화하고 서명되지 않은 UEFI 애플리케이션을 로드합니다.
 gmh5225/discord-rat
Discord 봇 및 웹훅 C2를 통해 웹캠 캡처, 오디오 녹음, 키로깅, 파일 유출, 지속성을 위한 원격 명령 패널을 갖춘 Python 기반 Discord RAT.
 voidsecsoftwares/voidsyscall
크로스 플랫폼 시스템 콜 기반 임플란트 & C2 — 직접 시스템 콜 (Win), 원시 시스템 콜 (Linux), HTTPS/DNS/ICMP 채널. winapi 계층 없음.








