
 #1
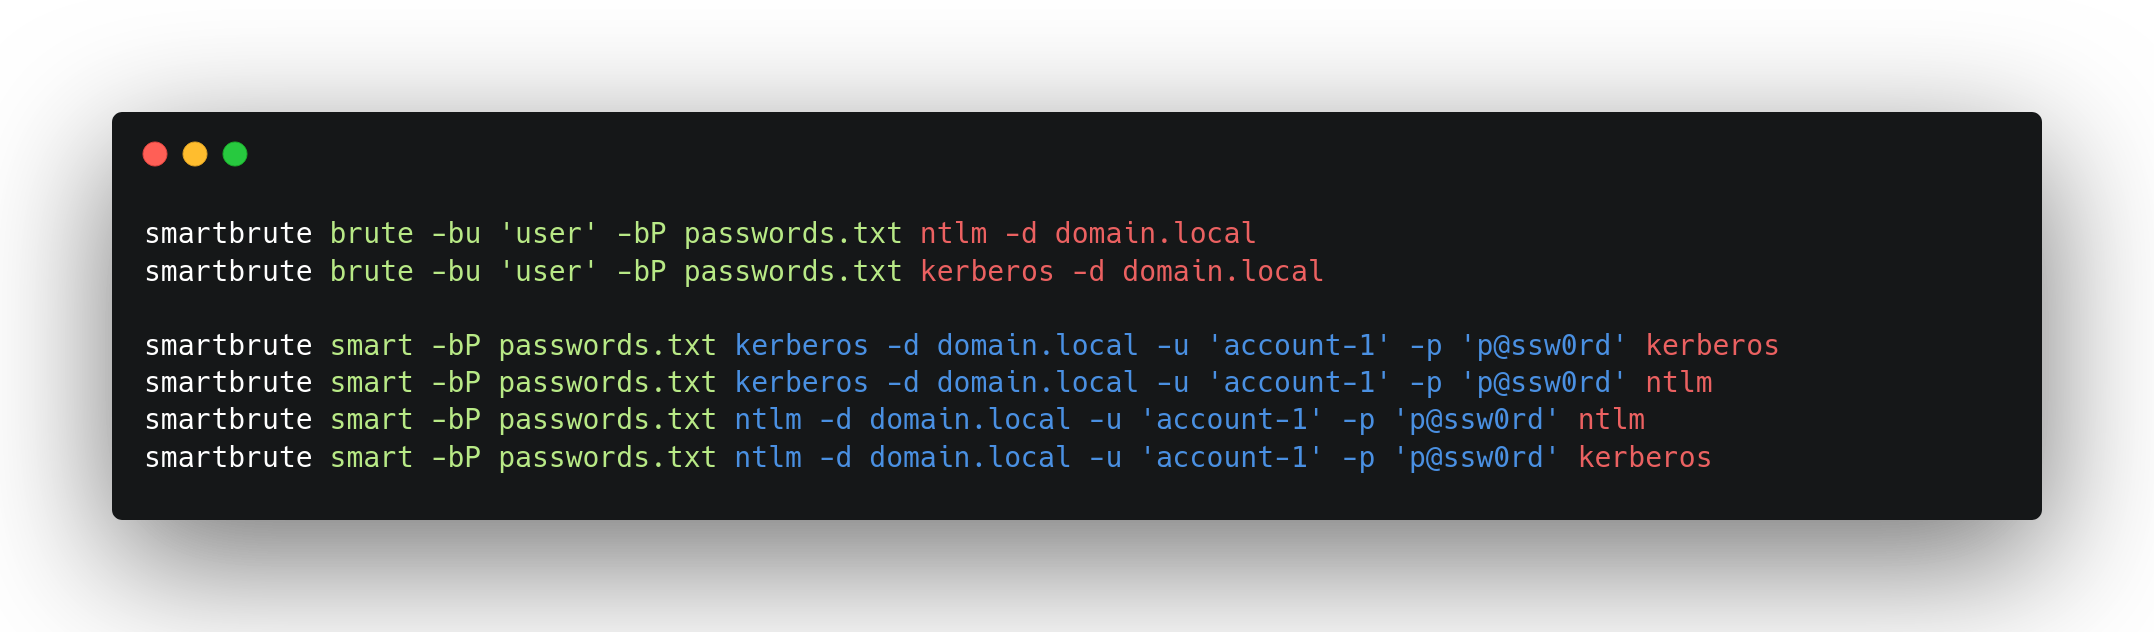
 shutdownrepo/smartbrute
Active Directory Domain Services용 패스워드 스프레이 및 무차별 대입 공격 도구
 zblurx/certsync
골든 인증서로 NTDS 덤프 및 해시 UnPAC
 johnhammond/cve-2021-34527
PrintNightmare(CVE-2021-34527)를 통한 로컬 권한 상승을 위한 PowerShell 스크립트. 원격 RPC/SMB 없이 Print Spooler API를 활용하여 사용자 지정 DLL 페이로드를 주입하여 로컬 관리자 사용자를 추가합니다.
 revoltsecurities/shodanx
ShodanX는 shodan dorks를 사용하여 대상의 정보를 수집하는 도구입니다⚡.
 m8sec/pymeta
조직의 문서 메타데이터를 다운로드하고 추출하는 유틸리티입니다. 이 기술은 다음을 식별하는 데 사용될 수 있습니다: 도메인, 사용자 이름, 소프트웨어/버전 번호 및 명명 규칙.
 crisprss/rasmanpotato
다른 포테이토 도구들처럼 Service에서 SYSTEM으로 Impersonate 권한을 악용합니다
 spiderlabs/scavenger
scavenger : 다중 스레드 사후 익스플로잇 스캐닝 도구로, 시스템을 샅샅이 뒤져 가장 자주 사용되는 파일과 폴더뿐만 아니라 민감한 정보를 포함한 '흥미로운' 파일을 찾습니다.
 arno0x/ntlmrelaytoews
Exchange Web Services를 대상으로 한 ntlm 릴레이 공격
 post-cyberlabs/offensive_tools
침투 테스트, 익스플로잇 및 레드 팀 운영을 위한 공격 보안 도구 모음으로, 공격 시뮬레이션과 보안 평가를 위해 Java로 구현되었습니다.
 umutcamliyurt/pingrat
ICMP 기반 명령 및 제어 도구로, ping 페이로드를 사용하여 C2 트래픽을 방화벽을 통해 터널링하며, 대부분의 AV/EDR 솔루션에서 탐지되지 않습니다.
 synacktiv/nord-stream
Nord Stream은 악성 파이프라인을 배포하여 CI/CD 환경 내부에 저장된 비밀을 추출할 수 있는 도구입니다. 현재 Azure DevOps, GitHub 및 GitLab을 지원합니다.
 jiangsir404/poc-s
POC-T 강화 버전 POC-S는 레드-블루 대항전에서 웹 애플리케이션 취약점을 신속하게 검증하는 데 사용됩니다. 기능을 강화하고 스크립트를 분류하여 추가했으며, dnslog 등을 자체 내장합니다. 플랫폼에는 vulhub 타깃 머신 및 기타 오픈소스 프로젝트의…
 zhuowei/macdirtycowdemo
Apple의 XNU 소스에서 추출한 테스트케이스를 사용하여 macOS 13.0.1에서 CVE-2022-46689(Dirty Cow 버그의 macOS 버전)로 루트 권한을 획득합니다.
 raghavd3v/crlfsuite
가장 강력한 CRLF injection (HTTP Response Splitting) 스캐너.
 barriuso/smbghost_automateexploitation
SMBGhost (CVE-2020-0796) 공격 및 탐지 자동화









