
 #1

 athena-os/athena
Athena OS는 사이버 보안에 중점을 둔 Arch/Nix 기반 배포판입니다. 학습하고, 실습하고, 어떤 해킹 도구로도 즐기세요!
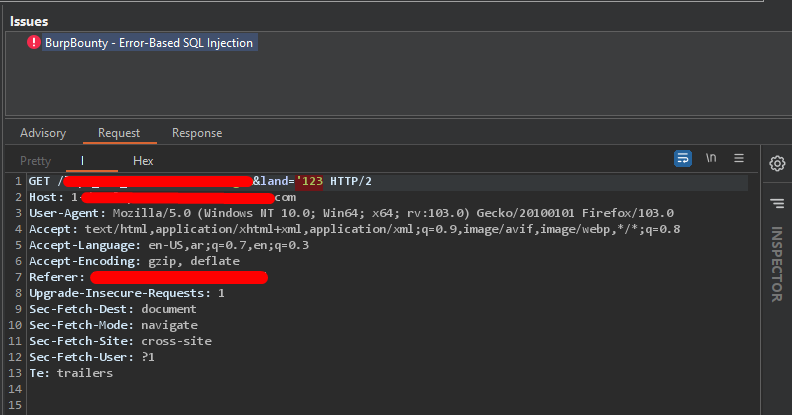 eslam3kl/sqlidetector
BurpBouty 프로필을 지원하는 간단한 파이썬 스크립트로, SQL injection "Error based"를 탐지하기 위해 14개의 페이로드로 여러 요청을 전송하고 다양한 데이터베이스에 대한 152개의 정규식 패턴을 확인합니다.
 renniepak/cspbypass
CSPBypass.com는 엄격한 콘텐츠 보안 정책(CSP)을 우회하고, 특정 화이트리스트 도메인만 허용하는 CSP에 의해 주입이 차단된 사이트에서 XSS(교차 사이트 스크립팅) 취약점을 악용하도록 설계된 윤리적 해커용 도구입니다.
 cyber-buddy/apkhunt
Android 앱용 정적 코드 분석 도구로, OWASP MASVS 기반으로 APK 파일의 보안 취약점을 낮은 오탐률과 최적화된 검사 규칙으로 탐지합니다.
 arnaucube/coffeeminer
와이파이 네트워크에서의 협업 (mitm) 암호화폐 채굴 풀
 skavngr/rapidscan
:new: 멀티 툴 웹 취약점 스캐너.
 splx-ai/agentic-radar
LLM 에이전트 워크플로우를 위한 보안 스캐너
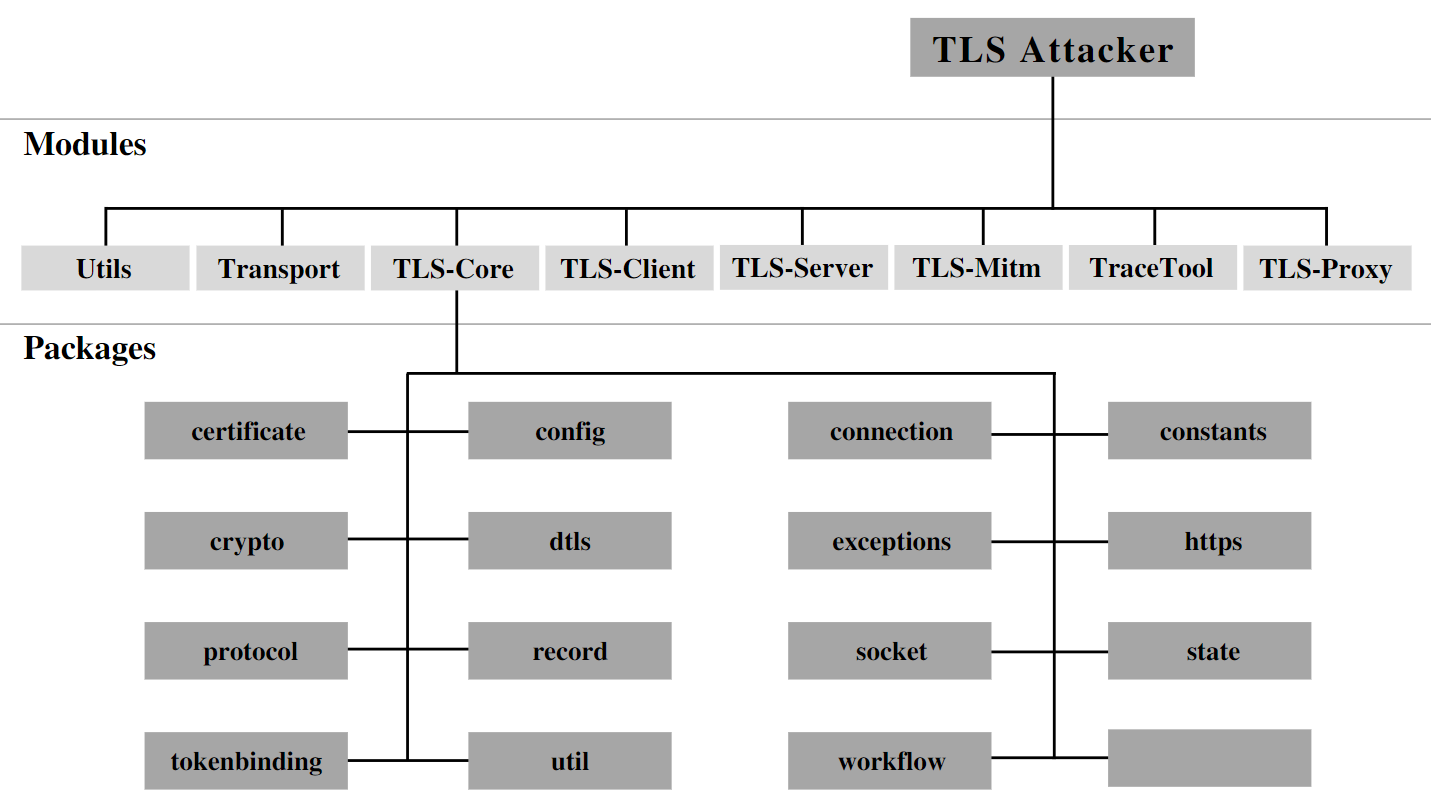 tls-attacker/tls-attacker
TLS 라이브러리의 체계적인 퍼징 및 분석을 위한 Java 기반 프레임워크입니다. 임의의 프로토콜 메시지 조작, 수정 및 TLS 클라이언트/서버 테스트를 통해 취약점 발견을 가능하게 합니다.
 hahwul/mobilehackersweapons
모바일 해커의 무기 / 모바일 해커들이 사용하는 멋진 도구 모음. 즐거운 해킹 , 즐거운 버그 사냥
 vincentcox/bypass-firewalls-by-dns-history
DNS 기록을 기반으로 한 방화벽 우회 스크립트입니다. 이 스크립트는 DNS A 기록을 검색하고 해당 도메인에 대해 서버가 응답하는지 확인합니다. 버그바운티 헌터에게 유용합니다.
 kevin-robertson/powermad
PowerShell MachineAccountQuota 및 DNS 익스플로잇 도구
 droe/sslsplit
SSL/TLS 연결을 종료하고, 실시간으로 인증서를 위조하며, 네트워크 포렌식 및 침투 테스트를 위해 복호화된 트래픽을 기록하는 투명한 중간자 프록시입니다.
 nccgroup/redsnarf
RedSnarf는 Windows 환경을 위한 침투 테스트 / 레드 팀 도구입니다.
 i-am-jakoby/powershell-for-hackers
이 저장소는 모든 해커가 알아야 할 PowerShell 함수 모음입니다.
 hakluke/weaponised-xss-payloads
alert(1)을 P1으로 바꾸도록 설계된 XSS 페이로드
 christophetd/log4shell-vulnerable-app
Log4Shell(CVE-2021-44228)에 취약한 Spring Boot 웹 애플리케이션.
 gamehunterkaan/autopwn-suite
AutoPWN Suite는 취약점을 스캔하고 시스템을 자동으로 익스플로잇하는 프로젝트입니다.









