
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천
 itsismarcos/cve-2026-41940
CVE-2026-41940에 대한 자동화 익스플로잇으로, cPanel/WHM의 인증 우회를 통해 취약한 서버에 대한 무단 관리자 접근을 허용합니다.
 jonnywhatshisface/cve-2024-56433
CVE-2024-56433에 대한 개념 증명 익스플로잇으로, shadow-utils 하위 ID 충돌을 통한 권한 상승을 시연하여 다른 사용자의 데이터에 접근합니다.
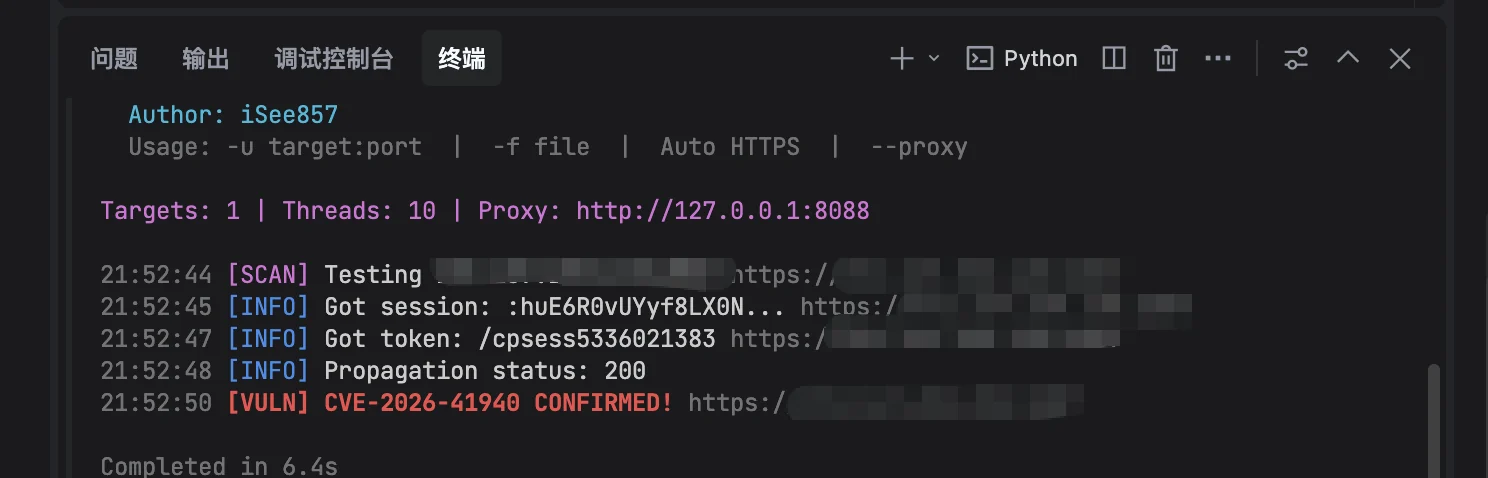 isee857/cpanel-whm-cve-2026-41940-authbypass
cPanel 및 WHM 인증 우회(CVE-2026-41940)를 위한 스캐너로, CRLF 주입과 세션 조작을 통해 취약한 버전을 탐지하며, 멀티스레딩 및 프록시 지원을 제공합니다.
 fevar54/forticlient_ems_cve_2026_35616_poc.py
PoC de CVE-2026-35616: control de acceso indebido en FortiClient EMS.
 fevar54/cve-2026-60004
Gitea의 diffpatch 엔드포인트를 통한 사전 인증 원격 코드 실행 취약점을 탐지하고 악용하며, 비침습적 탐지기와 익스플로잇 스크립트를 포함합니다.
 john-doe-code-a11/cve-2026-0920
최근 LA-Studio Element WordPress 플러그인의 취약점에 대한 설명과 페이로드입니다.
 f4s1on/cve-2026-39363
Batch 취약점 스캐너로, Vite 개발 서버의 CVE-2026-39363을 대상으로 하며, WebSocket 출처 검증 우회를 악용해 file:// 프로토콜의 fetchModule을 통해 임의 파일을 읽습니다.
 dennisec/cve-2026-41940
CVE-2026-41940용 익스플로잇 스크립트로, CRLF 인젝션을 사용하여 cPanel/WHM의 인증 우회를 수행하고 관리자 접근 권한을 획득한 후 루트 비밀번호를 변경합니다. 멀티스레드 스캐닝 및 텔레그램 알림 기능을 포함합니다.
 johanneslks/cve-2026-23398
Linux 커널의 icmp_tag_validation()에서 발생하는 NULL 포인터 역참조에 대한 개념 증명 익스플로잇으로, 조작된 ICMP 패킷을 통해 원격 서비스 거부(DoS)를 유발할 수 있습니다.
 joffr3y/polkit-cve-2021-4034-hlp
Polkit CVE-2021-4034 고급 프로그래밍 언어로의 익스플로잇
 joakimbulow/cve-2026-34308
# CVE-2026-34308 개념 증명 CVE-2026-34308에 대한 개념 증명(PoC)으로, MySQL Server JSON 구성 요소의 서비스 거부(DoS) 취약점입니다. JSON_SCHEMA_VALID()의 깊은 $ref 체인을 통한 스택 고갈을 시연하여…
 raptoratack/copyfail-scanner-cve-2026-31431
시스템에서 CVE-2026-31431(CopyFile 취약점)을 스캔하고, 시스템 세부 정보를 열거하며, 노출 여부를 평가하고, 취약 상태를 보고한 후, 배포판에 따라 보안 업데이트를 선택적으로 적용합니다.
 mrmixies/copy-fail---cve-2026-31431
Script Python pour vérifier si un système Linux est vulnérable à la faille CVE-2026-31431 (Copy Fail), une élévation de privilèges locale dans le…
 huchangzhi/autorootlinux
자동화된 Linux 권한 상승 스크립트로, CVE-2026-31431을 악용하여 루트 액세스 권한을 획득합니다. 테스트 환경에서의 교육용으로 제작되었습니다.
 joakimbulow/cve-2026-23907
Apache PDFBox 경로 탐색 취약점(CVE-2026-23907)에 대한 개념 증명 익스플로잇으로, 악성 PDF에 포함된 파일을 통해 임의 파일 쓰기를 시연합니다.
 jnamerz/copyfail-cve-2026-31431
CVE-2026-31431에 대한 개념 증명 익스플로잇의 C 구현으로, 취약점을 시연하고 보안 테스트를 위한 컴파일-및-실행 익스플로잇을 제공합니다.
 jivasecurity/espocrm-rce-poc-cve-2026-33656
# EspoCRM <= 9.3.3 인증 RCE 익스플로잇 (CVE-2026-33656) Formula ACL 우회, 경로 탐색(path traversal), .htaccess 포이즈닝을 통해 OS 명령 실행을 달성하는 EspoCRM <= 9.3.3용 인증 RCE…
 jev1337/cve-2023-29357-check
A Python script that verifies whether a target is vulnerable to CVE-2023-29357 or not








